在Linux环境下构建高效、稳定的文件共享服务,Samba无疑是首选方案,其核心价值在于完美打通了Linux服务器与Windows客户端之间的互操作性壁垒。搭建Samba服务器的核心结论是:通过合理的权限规划、严格的SELinux策略配置以及优化的全局参数设置,能够以最低的成本实现类Windows域环境下的跨平台文件共享与权限管理,既保障了数据安全,又极大提升了团队协作效率。 成功的部署不仅仅是安装软件包,更在于对用户权限、目录属性及系统安全策略的深度理解与精准配置。
环境准备与软件安装
构建服务的基石在于系统的准备工作,建议选择CentOS 7或Ubuntu 20.04 LTS等稳定版本作为底层操作系统,以确保长期的支持与稳定性。
- 更新系统内核与软件包:在安装前,务必执行系统更新,避免因依赖库版本过低导致的兼容性问题。
- CentOS执行:
yum update -y - Ubuntu执行:
apt update && apt upgrade -y
- CentOS执行:
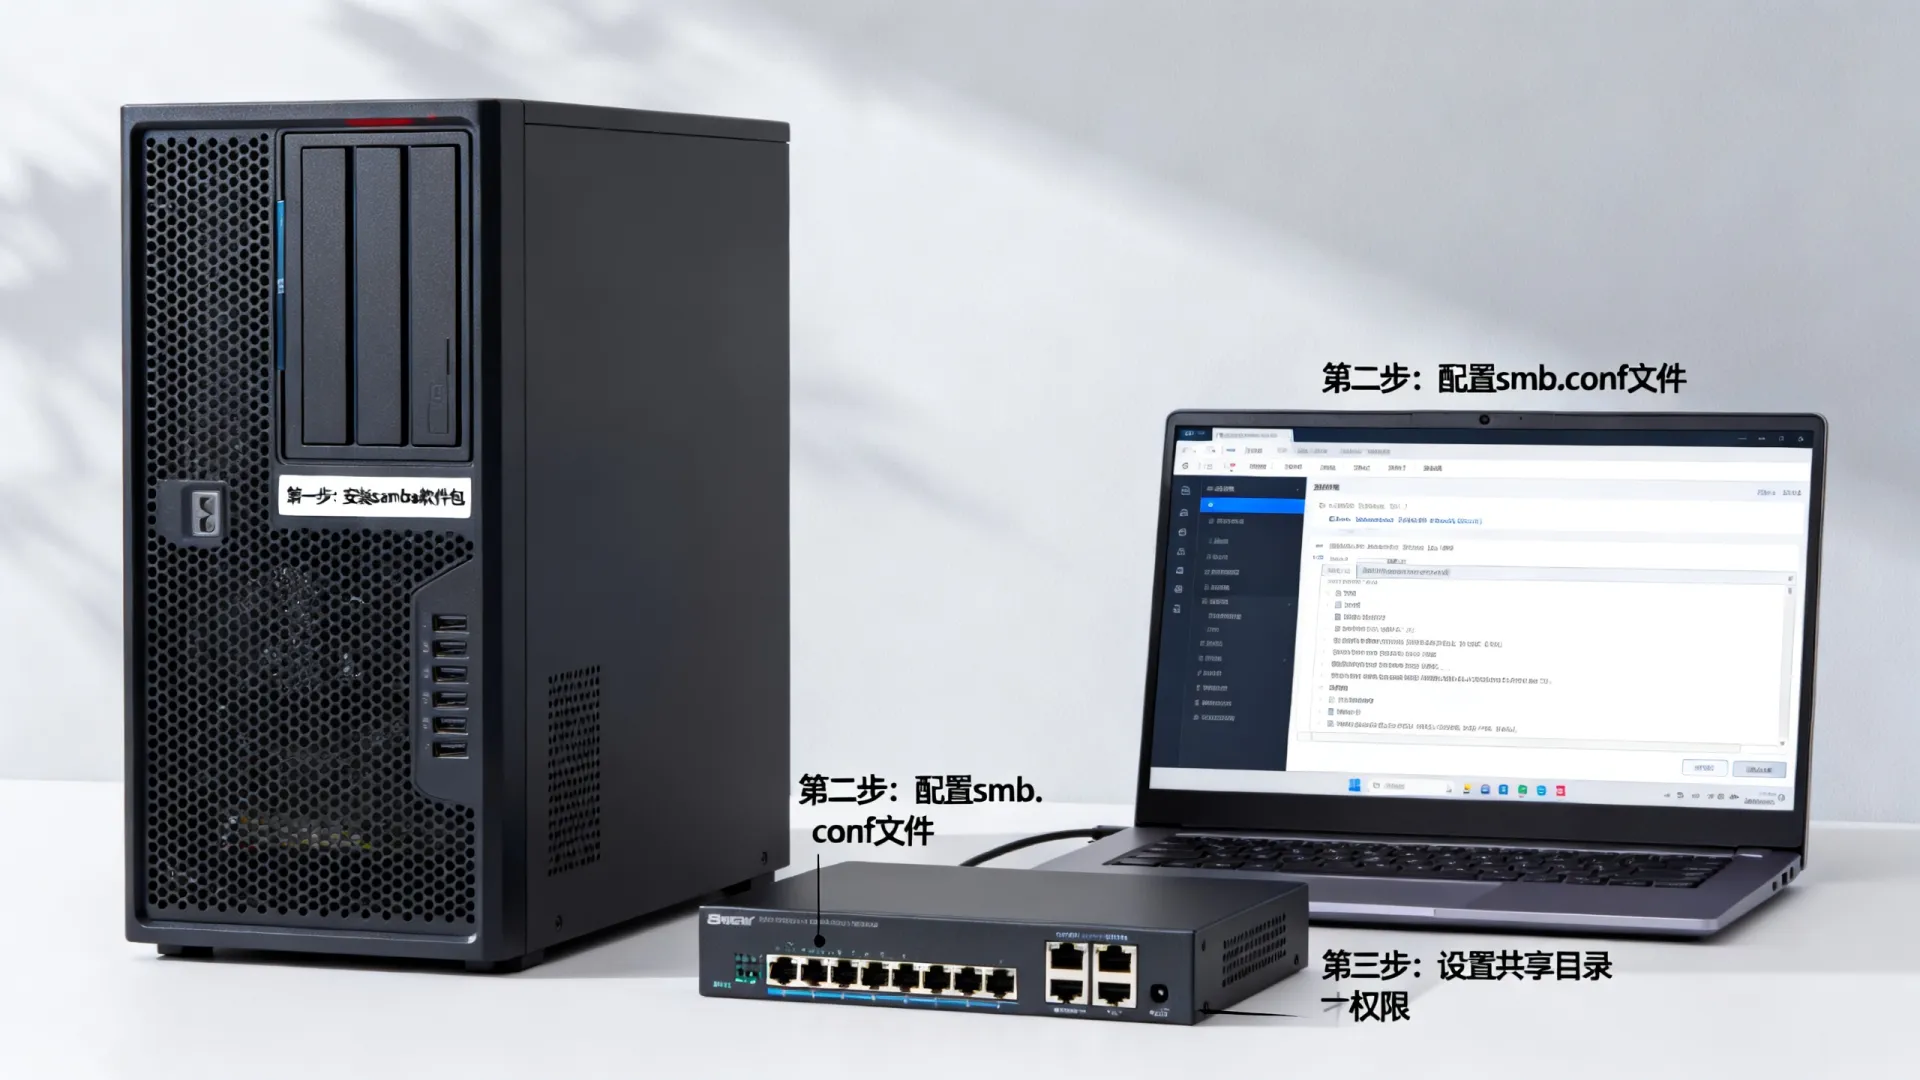
- 安装Samba服务套件:Samba服务主要包含samba(主程序)、samba-client(客户端工具)及samba-common(通用库)。
- CentOS执行:
yum install -y samba samba-client samba-common - Ubuntu执行:
apt install -y samba samba-common
- CentOS执行:
- 检查安装状态:安装完成后,使用
rpm -qa | grep samba或dpkg -l | grep samba确认软件包已正确安装。
核心配置文件深度解析
Samba的灵魂在于/etc/samba/smb.conf配置文件,该文件分为[global]全局配置段和自定义共享段,配置的精准度直接决定了服务器的性能与安全性。
[global]全局配置优化建议:
- workgroup:设定工作组名称,建议与Windows环境中的工作组保持一致,通常为
WORKGROUP。 - security:安全级别设置,默认为
user,即需要用户名密码验证,这是保障数据安全的基础。 - passdb backend:账户密码后台,推荐使用
tdbsam,它性能优异且适合本地账户管理。 - log file:日志路径,建议设置为
/var/log/samba/%m.log,以便按访问主机IP独立记录日志,利于故障排查。 - hosts allow:关键安全设置,严格限制允许访问的网段,例如
hosts allow = 192.168.1. 127.,拒绝非授权网络访问。
共享目录配置实例:
在文件末尾添加自定义共享段,例如创建一个名为[shared]的共享资源:
[shared]
comment = Department Shared Files
path = /data/shared
browseable = yes
writable = yes
create mask = 0664
directory mask = 0775
valid users = @smbgroup
write list = @smbgroup
force group = smbgroup
配置要点解析:
create mask与directory mask:这是防止权限混乱的核心,设置0664和0775确保新建文件不会拥有执行权限,同时保证同组用户可读写。valid users:限定只有特定组的用户才能访问,实现最小权限原则。force group:强制新建文件归属于指定组,解决了多用户协作时因属组不同导致的权限阻断问题。
权限体系与系统策略联动
Samba的权限控制是立体的,涉及系统用户、文件系统权限及SELinux三重关卡,任何一环配置失误都会导致“权限拒绝”错误。
-
建立系统用户与Samba映射:
Samba不直接使用系统密码,需独立设置Samba密码。- 创建系统组:
groupadd smbgroup - 创建系统用户:
useradd -g smbgroup -s /sbin/nologin smbuser - 设置Samba密码:
pdbedit -a -u smbuser(此步骤至关重要,无此操作用户无法登录)。
- 创建系统组:
-
文件系统权限设置:
物理目录的权限必须与配置文件匹配。- 创建目录:
mkdir -p /data/shared - 设置属组:
chown -R :smbgroup /data/shared - 设置权限:
chmod -R 2775 /data/shared(注意设置SGID位,即2xxx,确保子文件继承组权限)。
- 创建目录:
-
SELinux安全上下文配置:
在开启SELinux的系统中,这是最容易被忽视的故障点,若不调整上下文,即使Linux权限正确,Samba也无法读取文件。- 设置共享目录上下文:
chcon -R -t samba_share_t /data/shared - 开放Samba布尔值:
setsebool -P samba_enable_home_dirs on(如需访问家目录)。 - 专业建议:生产环境切勿直接关闭SELinux,正确的上下文配置能大幅提升服务器抗攻击能力。
- 设置共享目录上下文:
服务启动与防火墙放行
配置完成后,需启动服务并放行网络端口,Samba主要涉及139(SMB)和445(SMB over TCP)端口。
- 启动与开机自启:
- 启动服务:
systemctl start smb nmb - 开机自启:
systemctl enable smb nmb
- 启动服务:
- 防火墙策略配置:
- Firewalld方案:
firewall-cmd --permanent --add-service=samba
firewall-cmd --reload - UFW方案(Ubuntu):
ufw allow samba
- Firewalld方案:
客户端连接验证与排错
服务端配置完毕后,需进行全平台连接测试。
- Windows客户端:打开“运行”(Win+R),输入
服务器IP,输入用户名密码即可挂载。若提示“您可能没有权限使用网络资源”,通常需检查Windows凭据管理器或服务器SELinux状态。 - Linux客户端:使用
smbclient //服务器IP/shared -U smbuser命令行测试,能快速定位是密码错误还是服务未响应。 - 日志排查:遇到无法访问时,优先查看
/var/log/samba/下的日志文件,错误信息通常非常精确。
服务器搭建samba的过程,实质上是对Linux文件系统与网络服务进行精细化治理的过程,通过上述步骤,不仅能搭建出可用的共享服务,更能构建起一套安全、可控的企业级文件交互平台。
相关问答
为什么配置完成后,Windows客户端能看见共享目录,但打开时提示“拒绝访问”?
答:这种情况通常由三个原因导致,建议按顺序排查:
- SELinux拦截:检查SELinux状态,确认目录是否已打上
samba_share_t- 文件系统权限:检查物理目录
/data/shared的属组和权限是否对应用户开放了读取执行权限。- Samba用户密码未同步:确认是否执行了
pdbedit -a -u 用户名操作,仅创建系统用户是不够的,必须设置Samba专用密码。 - 文件系统权限:检查物理目录
如何实现Samba共享目录下的文件在Windows端删除后进入回收站,而不是直接彻底删除?
答:Samba原生支持回收站模块,需在smb.conf的共享段内添加配置:vfs objects = recyclerecycle:repository = .recyclerecycle:keeptree = Yesrecycle:versions = Yes
配置后重载服务,删除的文件会保留在共享目录下的隐藏.recycle文件夹中,有效防止误删带来的数据丢失风险。
如果您在搭建过程中遇到特殊的权限报错或性能瓶颈,欢迎在评论区留言交流。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/77979.html