修改SSH端口后无法登录,核心原因通常是iptables防火墙规则仍绑定旧端口22,新端口未被放行;解决方法是通过云平台VNC或管理终端登录系统,手动添加新端口规则并持久化保存。
修改SSH端口后无法登录原因分析
刚把SSH端口从22改成2233,断开连接后立马傻眼新端口连不上,旧端口也关了,这种场景在弹性云服务器运维中相当常见,根源多半出在iptables上。
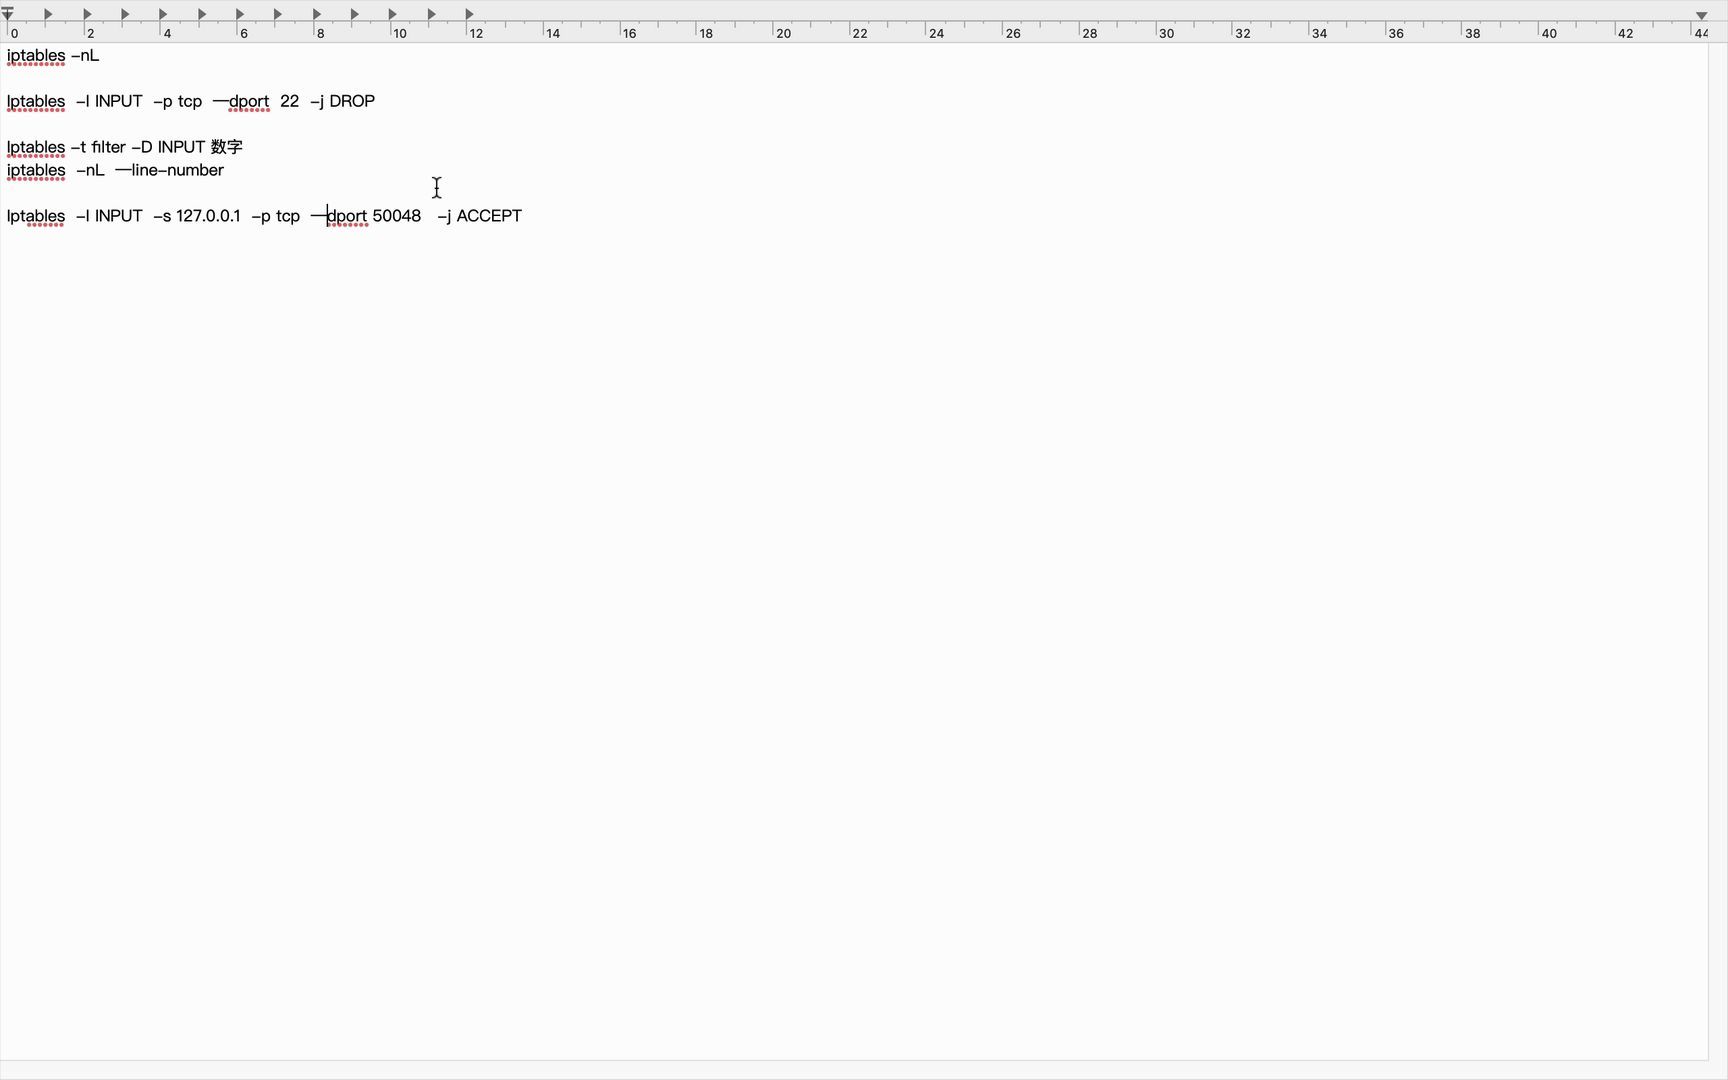
iptables默认规则只放行22端口
多数Linux发行版安装后,iptables的INPUT链默认策略要么是DROP,要么只显式允许22端口,当你修改sshd_config中的端口号并重启服务后,新端口的数据包到达服务器时,iptables会检查规则列表,如果列表里没有针对新端口的ACCEPT规则,数据包就会被丢弃或拒绝,表现为连接超时或Connection refused。
为什么VNC还能登录?
云平台提供的VNC或管理终端走的是物理控制台通道,不经过iptables过滤,所以能正常进入系统,这也是排查该问题的标准路径断网后先用VNC救急。
三步排查:iptables是否拦截了新端口
在VNC终端里执行以下命令,可以快速确认防火墙状态。
检查当前iptables规则
iptables -L -n --line-numbers
重点关注INPUT链,看是否有-p tcp --dport 新端口 -j ACCEPT的条目,如果输出中根本看不到新端口的影子,那就说明规则确实没加上。
测试端口可达性
即使有规则,也可能因为顺序问题被前面的规则拒绝,用telnet 127.0.0.1 新端口或nc -vz 127.0.0.1 新端口测试本地连接,如果本地能通但外部不行,八成是云平台安全组或网络ACL的问题。
查看iptables默认策略
iptables -S
搜索-P INPUT,如果默认策略是DROP,则必须显式放行新端口;如果是ACCEPT,则只需确保没有拒绝规则挡住新端口。
iptables放行新端口的具体操作步骤
确认问题后,放行新端口并保存规则是核心解决手段。
临时添加规则(立即生效)
iptables -I INPUT -p tcp --dport 新端口 -j ACCEPT
使用-I插入到规则链最前面,避免被后面的拒绝规则抢先处理,如果测试后一切正常,再用-A追加到末尾保存。
保存规则确保重启不丢失
不同发行版保存方式差异较大,这是新手最容易踩的坑。
- CentOS 6/7:
service iptables save或iptables-save > /etc/sysconfig/iptables - CentOS 8/RHEL 8+:默认使用firewalld,但若仍用iptables,通过
systemctl stop firewalld && systemctl disable firewalld关闭firewalld后,再安装iptables-services并启用iptables save - Ubuntu/Debian:
netfilter-persistent save或iptables-save > /etc/iptables/rules.v4(需安装iptables-persistent) - openSUSE:
iptables-save > /etc/sysconfig/iptables
保存后重启系统或重启iptables服务验证规则是否持久化。
验证新端口连通性
在VNC中确认规则添加并保存后,先不要关闭VNC窗口,用另一台机器或手机流量测试新端口SSH连接,如果成功,再退出VNC;如果失败,当场排查规则或安全组。
弹性云服务器端口修改后的防火墙适配
云服务器与物理机在防火墙方面有一个关键区别:云平台安全组,安全组作用于虚拟交换机层面,iptables作用于操作系统层面,两者是串联关系。
安全组和iptables必须同时放行
即使iptables规则正确,若云平台安全组未放行新端口,外部流量根本进不到操作系统,很多用户修改SSH端口后只调了iptables,却忘了去控制台安全组里放开新端口,导致依然无法连接,排查时务必两条线一起查。
- 简米云:在ECS安全组中添加入方向规则,端口写新端口,授权对象写0.0.0.0/0
- 酷番云:在云服务器安全组中添加入站规则,协议TCP,端口新端口,来源ALL
- 华为云:在弹性云服务器安全组中添加入方向规则,端口新端口,源地址0.0.0.0/0
修改端口前的最佳实践
行业共识认为,最稳妥的流程是:先放行iptables和安全组的新端口,再修改sshd_config,最后重启sshd服务,这样旧端口和新端口同时在线,即使新端口不通,也能用旧端口回退。
如何解决SSH端口修改后无法连接?多场景应对
如果已经改了端口并断开连接,VNC就是唯一的救命通道。
VNC可用,但SSH新端口不通
- 登录VNC,检查iptables规则,添加新端口并保存
- 检查云平台安全组是否放开新端口
- 重启sshd服务:
systemctl restart sshd或service sshd restart - 从VNC内用
ssh -p 新端口 127.0.0.1自测,如果本地能通,说明iptables和安全组没问题,重点检查云平台网络ACL或路由策略
VNC也无法登录
这种情况极少见,通常是因为sshd配置错误导致服务无法启动,VNC本身就是物理通道,只要能进系统,就有办法修复,在VNC中检查sshd_config是否有语法错误,用sshd -t测试,然后重启服务。
iptables规则已添加仍无法连接
- 检查规则顺序,
iptables -L -n查看拒绝规则是否在允许规则之前,如果是,调整顺序或先删除拒绝规则 - 检查是否默认策略为DROP且规则未正确保存,重启后规则丢失
- 检查SELinux是否阻止了非标准端口,临时
setenforce 0测试,如果有效则需修改SELinux策略(semanage port -a -t ssh_port_t -p tcp 新端口)
修改SSH端口后无法登录的常见问题解答
为什么修改SSH端口后,iptables规则没有自动适配?
iptables是静态规则,不会自动感知sshd配置的变化,修改sshd_config后,sshd仅仅改变监听端口,防火墙规则需要手动同步,这也是设计上安全隔离的体现避免端口变更无意识暴露服务。
使用iptables -L看不到任何规则,但新端口依然不通?
即使iptables -L输出为空,也不代表防火墙没有工作,有些云服务器镜像预装了ufw或firewalld,它们会接管iptables规则,检查ufw status或firewall-cmd --list-all,确认是否有默认拒绝策略,云平台安全组也可能独立拦截流量,即使iptables完全开放,安全组没放行依然不通。
修改iptables规则后,需要重启sshd吗?
不需要,iptables规则是内核网络栈级别的,修改后立即生效,与sshd进程无关,但为了保险,建议在添加规则后立即用本地测试验证,然后进行远程连接测试,如果测试失败,只检查iptables和安全组即可,无需重启sshd。
iptables规则与SSH端口同步是弹性云服务器端口修改后必须完成的一步,漏掉它就会造成新端口无法连接,在修改端口前提前放行,或者通过VNC补上规则,问题就能快速解决。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/549441.html