服务器隐藏客户端IP的核心方案是通过反向代理架构(如Nginx、Cloudflare)或CDN加速服务,将用户的真实请求IP替换为代理服务器的IP,从而实现源站IP的隐藏与防护。
在网络安全日益严峻的今天,直接暴露源站IP无异于将服务器大门敞开给攻击者,无论是遭受DDoS攻击还是被恶意扫描,源站IP一旦泄露,后果往往难以挽回,构建一道看不见的屏障,让流量先经过“中间人”处理,再转发给后端服务器,已成为运维团队的标配操作,这不仅是技术选型问题,更是业务连续性的底线保障。
为什么必须隐藏源站IP
很多初学者认为只要配置好防火墙规则就万事大吉,却忽略了网络拓扑层面的根本风险,源站IP直接暴露在互联网上,意味着攻击者可以绕过应用层的防护,直接对基础设施层发起打击。
抵御大规模DDoS攻击
当源站IP公开时,黑客只需知道这个IP地址,就能发起 volumetric(流量型)攻击,这种攻击不针对具体漏洞,而是通过海量垃圾流量塞满带宽,导致正常用户无法访问。
- 带宽耗尽:攻击流量可能达到Tbps级别,普通服务器带宽根本无法承受。
- 资源枯竭:即使未打满带宽,过多的连接请求也会耗尽服务器的CPU和内存资源。
- 业务中断:直接后果是网站瘫痪,造成巨大的经济损失和品牌信誉受损。
通过隐藏IP,攻击者无法直接定位源站,只能攻击代理节点,而专业的代理服务商通常拥有巨大的清洗中心和冗余带宽,能够有效吸收和过滤这些恶意流量。
防止精准漏洞扫描与入侵
除了流量攻击,隐藏IP还能有效降低被针对性扫描的概率,黑客通常会使用工具对特定IP段进行端口扫描和服务指纹识别,寻找如SSH弱口令、Web框架漏洞等安全隐患。
- 减少攻击面:隐藏IP后,攻击者无法直接对源站端口进行探测。
- 增加攻击成本:攻击者需要花费更多时间和资源去探测真实的IP位置,大大降低了攻击效率。
- 避免自动化脚本:许多自动化攻击脚本依赖已知的IP列表,隐藏IP使其失效。
主流隐藏IP的技术方案对比
目前业界主要有三种主流方案,它们在成本、配置难度和防护能力上各有侧重,选择哪种方案,取决于业务规模和安全需求。
使用CDN加速服务
这是最简单且普及率最高的方案,CDN(内容分发网络)将静态资源缓存到边缘节点,用户访问时直接连接最近的CDN节点,源站IP被完全屏蔽。
- 优点:配置极简,只需修改DNS解析;自带基础DDoS防护;显著提升访问速度。
- 缺点:对动态内容(如API接口)的缓存效果有限;部分高级WAF功能需付费。
- 适用场景:电商网站、博客、企业官网等以静态内容为主的业务。
Nginx反向代理
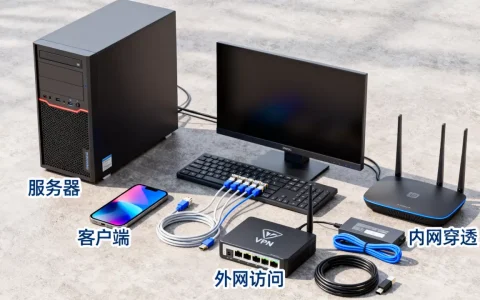
对于有独立服务器且希望完全掌控流量的用户,自建Nginx反向代理是经典选择,在公网服务器A上部署Nginx,配置为反向代理,将请求转发给内网服务器B。
- 优点:完全免费,配置灵活;可自定义复杂的负载均衡和路由策略。
- 缺点:需要自行维护服务器安全;需具备较高的Linux运维能力;公网服务器A仍需防护。
- 适用场景:技术团队成熟、对成本敏感且有一定运维能力的中小企业。
云厂商WAF+高防IP
对于高价值业务,直接购买云厂商提供的Web应用防火墙(WAF)和高防IP服务是最稳妥的方案,流量先经过高防IP清洗,再回源到业务服务器。
- 优点:专业级防护能力;无需自行维护防护设备;提供详细的安全日志。
- 缺点:成本较高;配置相对复杂,需理解回源机制。
- 适用场景:金融、游戏、直播等高流量、高敏感度的业务场景。
各方案成本与效果对比
| 方案 | 防护等级 | 配置难度 | 月均成本估算 | 推荐指数 |
|---|---|---|---|---|
| CDN加速 | 中 | 低 | 免费-数百元 | ⭐⭐⭐⭐⭐ |
| Nginx代理 | 低-中 | 高 | 服务器费用 | ⭐⭐⭐ |
| 高防IP+WAF | 高 | 中 | 数千-数万元 | ⭐⭐⭐⭐ |
实操步骤:如何正确配置Nginx反向代理
如果你选择自建Nginx方案,以下是确保IP隐藏有效的关键配置步骤,注意,配置错误可能导致IP泄露或业务中断。
第一步:隔离源站与代理服务器
确保源站服务器(Backend)仅允许来自代理服务器(Proxy)的IP访问,在源站的防火墙(如iptables或云安全组)中,拒绝所有其他IP的连接请求。
- 操作路径:登录云控制台 -> 找到安全组/防火墙设置 -> 添加规则 -> 允许来源IP为代理服务器内网IP -> 拒绝0.0.0.0/0。
第二步:配置Nginx反向代理
在代理服务器上的Nginx配置文件中,添加以下核心配置,关键在于使用proxy_pass指令,并正确传递真实IP信息。
server {
    listen 80;
    server_name yourdomain.com;
    location / {
        # 指向源站IP
        proxy_pass http://backend_server_ip;
        # 传递真实客户端IP给源站
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
第三步:验证IP隐藏效果
配置完成后,务必进行验证,使用在线工具或命令行工具检查网站返回的IP地址。
- 验证方法:在终端执行
curl -I https://yourdomain.com,查看返回的响应头,如果源站日志中记录的客户端IP是代理服务器的IP,而非用户真实IP,则配置成功。 - 注意:确保源站应用能正确解析
X-Real-IP头,以便在业务日志中记录真实用户IP,否则将无法进行用户行为分析。
常见误区与注意事项
在实施过程中,许多运维人员容易陷入一些误区,导致隐藏IP的效果大打折扣,甚至引发新的安全问题。
仅隐藏HTTP端口
只配置了80和443端口的代理,却忽略了SSH(22端口)或其他管理端口,攻击者一旦通过其他途径发现源站IP,仍可直接登录服务器。
- 建议:所有对外服务端口均应经过代理或防火墙限制,管理端口应仅允许特定IP访问。
DNS记录泄露
在配置CDN或代理前,如果源站IP曾直接解析到域名,且DNS记录未被清除,攻击者可能通过历史DNS记录查询工具找回源站IP。
- 建议:在切换解析前,先将TTL(生存时间)设置为最小值,确保旧记录尽快失效;使用支持IP隐藏功能的DNS服务商。
忽略HTTPS证书配置
在使用反向代理时,如果SSL证书配置不当,可能导致中间人攻击或连接失败。
- 建议:在代理服务器上安装SSL证书,并配置正确的加密协议;源站可使用自签名证书或仅监听内网HTTP流量,以减轻源站SSL计算压力。
业内专家指出,安全是一个动态过程,隐藏IP只是第一步,随着攻击技术的演进,还需结合WAF规则、速率限制、异常流量监测等多重手段,构建纵深防御体系。
Q&A:关于服务器隐藏客户端IP的常见问题
隐藏IP后,如何获取用户的真实IP地址?
隐藏IP后,源站默认看到的是代理服务器的IP,要获取真实IP,需在代理服务器配置中通过proxy_set_header传递X-Real-IP或X-Forwarded-For头信息,源站应用(如Nginx、Apache或后端代码)需读取这些HTTP头,并将其作为用户IP记录在日志中,在Nginx中配置real_ip_header X-Forwarded-For;即可正确识别。
使用CDN隐藏IP是否会被黑客探测到源站?
理论上,正规CDN服务商提供的IP池是动态且庞大的,直接探测难度极大,但若攻击者通过DNS历史解析记录、子域名枚举或配置错误的源站(如未限制回源IP)仍可能找到源站,即使使用CDN,也必须在源站防火墙中严格限制仅允许CDN节点IP回源,这是最后一道防线。
隐藏IP对网站SEO排名有影响吗?
隐藏IP本身对SEO无直接影响,搜索引擎爬虫同样能正常抓取内容,但需注意,若代理服务器配置不当导致响应速度慢、SSL证书错误或出现大量5xx错误,则会影响用户体验和SEO排名,确保代理层的高可用性和快速响应,是维持SEO表现的关键。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/454305.html