

Ollama默认仅在本地回环地址(127.0.0.1)监听8080端口,要实现外部API访问,核心操作是通过环境变量OLLAMA_HOST绑定到0.0.0,或修改系统服务配置以监听所有网络接口。
很多开发者在本地部署大模型时,常遇到“本地能跑,外部调不通”的尴尬局面,这通常不是模型本身的问题,而是网络监听策略的限制,Ollama作为一个轻量级的LLM运行引擎,出于安全考虑,默认只允许本机进程调用API,一旦你需要让其他服务器、前端应用或移动端App访问它,就必须打破这个“本地闭环”,下面我们将拆解具体场景下的解决方案,从最简单的环境变量配置到生产环境的系统服务优化,帮你彻底解决Ollama怎么开放API访问的问题。
本地开发环境的快速调试方案
对于大多数个人开发者或小型团队,修改环境变量是最快、最直接的途径,你不需要重新编译代码,也不需要复杂的网络配置,只需在启动Ollama之前指定监听地址即可。
修改启动参数绑定所有接口
在Linux或macOS系统中,你可以在终端中通过以下命令启动Ollama,使其监听所有可用的网络接口:
OLLAMA_HOST=0.0.0.0 ollama serve
这里的关键在于0.0.0,这个IP地址代表“所有IPv4地址”,意味着Ollama将不再局限于0.0.1(本机),而是接受来自局域网内任何设备的连接请求。
Windows用户的特殊处理
Windows用户通常通过系统托盘图标或PowerShell启动Ollama,如果是通过PowerShell启动,可以使用类似的环境变量设置:
$env:OLLAMA_HOST="0.0.0.0"; ollama serve
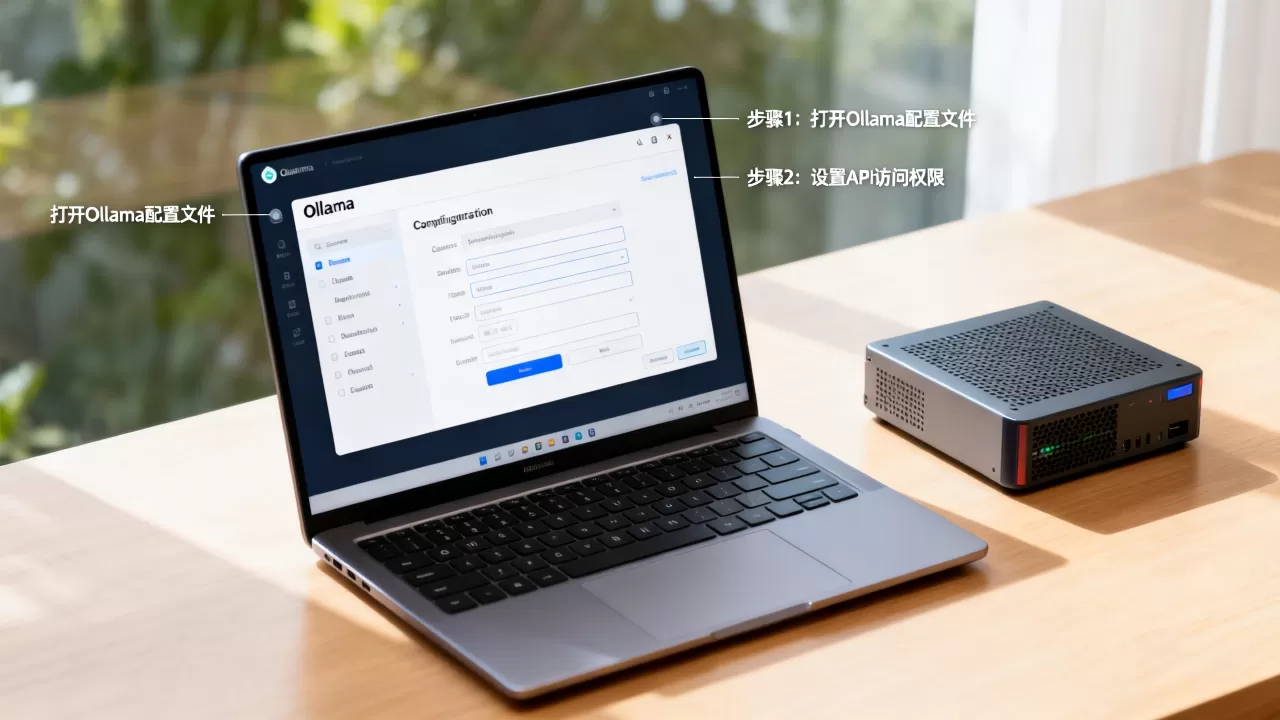
如果你使用的是Windows服务方式运行,则需要进入注册表或通过sc.exe修改服务配置,但这相对复杂,更推荐的方式是在启动脚本中显式设置环境变量,确保每次启动都生效。
验证API是否成功开放
配置完成后,不要急于进行复杂调用,先进行基础连通性测试,在另一台同一局域网的电脑上,打开浏览器或Postman,访问:
http://<你的服务器IP地址>:11434/api/tags
如果返回了JSON格式的数据,列出了你已下载的模型列表,说明API端口已经成功对外开放,你可以尝试使用curl命令发送一个简单的生成请求:
curl http://<你的服务器IP地址>:11434/api/generate -d '{
  "model": "llama3",
  "prompt": "你好,请介绍你自己",
  "stream": false
}'
生产环境下的安全加固与持久化配置
在本地调试通过后,如果要将Ollama作为生产服务长期运行,直接通过命令行启动是不够的,你需要将其配置为系统服务,并确保在重启后自动生效,同时解决Ollama API端口修改带来的潜在安全风险。
配置Systemd服务(Linux)
在Linux服务器上,推荐使用systemd来管理Ollama进程,创建或编辑服务文件/etc/systemd/system/ollama.service,在[Service]部分添加环境变量:
[Service]
Environment="OLLAMA_HOST=0.0.0.0"
ExecStart=/usr/local/bin/ollama serve
保存后,重新加载守护进程并重启服务:
sudo systemctl daemon-reload
sudo systemctl restart ollama
sudo systemctl enable ollama
这样,Ollama就会在后台常驻,并始终监听所有网络接口。
防火墙与网络策略
开放0.0.0意味着你的模型对局域网甚至公网(如果防火墙允许)开放,这是一个巨大的安全隐患,因为任何能访问该端口的人都可以调用你的模型,消耗你的GPU资源,甚至注入恶意提示词。
必须配置防火墙规则,以UFW(Ubuntu防火墙)为例,你可以限制只允许特定IP段访问:
sudo ufw allow from 192.168.1.0/24 to any port 11434
这条规则仅允许168.1.x网段内的设备访问11434端口,对于更严格的安全需求,建议结合Nginx或Caddy进行反向代理,并启用HTTPS和API密钥认证。
跨地域访问与云服务集成场景
除了局域网内调用,很多用户关心Ollama远程调用延迟以及如何将其集成到云端架构中,当Ollama部署在云服务器(如AWS EC2、阿里云ECS)上时,网络架构会更加复杂。
云服务器安全组配置
在云平台上,仅仅在操作系统内开放端口是不够的,你还需要在云控制台的安全组(Security Group)或防火墙规则中放行TCP 11434端口,在AWS中,你需要编辑EC2实例的安全组入站规则,允许来自特定CIDR(如你的公司IP段)的流量访问11434端口。
反向代理优化
为了提升性能和安全性,建议在Ollama前端部署Nginx作为反向代理,这不仅有助于处理SSL终止(HTTPS),还可以实现负载均衡和请求限流。
server {
    listen 443 ssl;
    server_name your-domain.com;
    ssl_certificate /path/to/cert.pem;
    ssl_certificate_key /path/to/key.pem;
    location /api/ {
        proxy_pass http://127.0.0.1:11434;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
    }
}
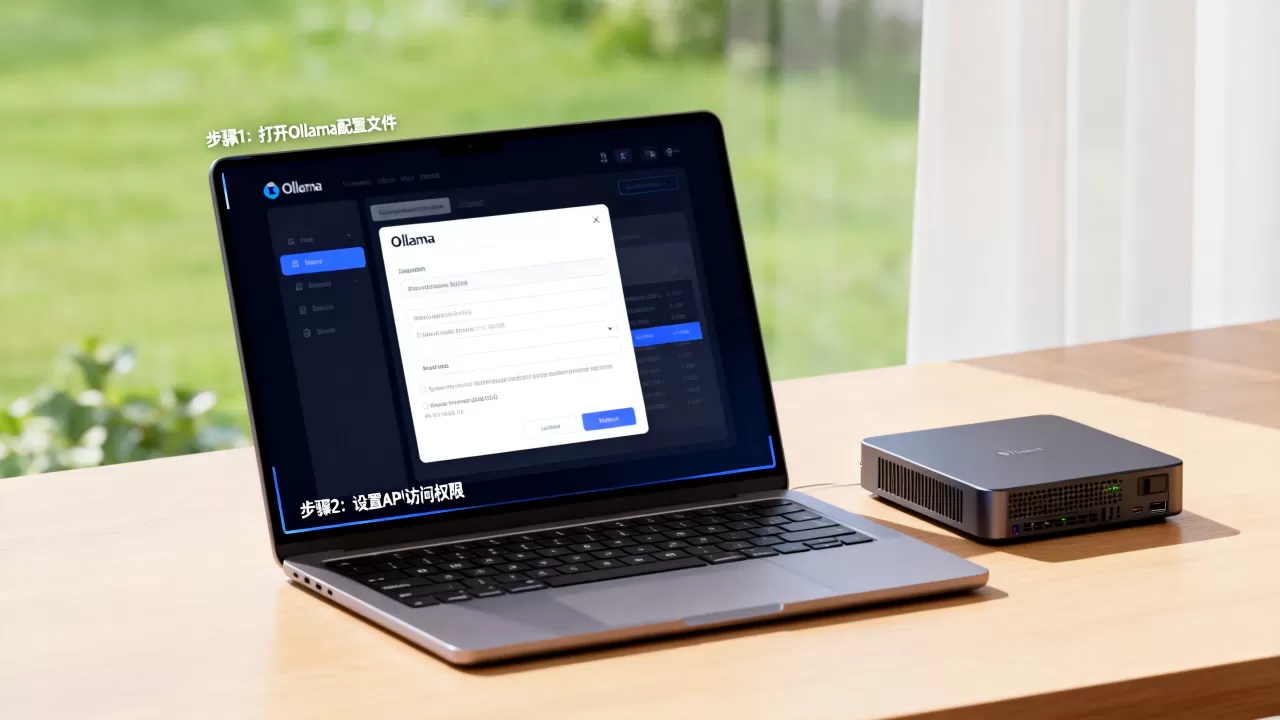
通过这种方式,外部客户端通过https://your-domain.com/api/访问,而Nginx将请求转发给本地的Ollama,这种架构不仅解决了Ollama API访问权限的问题,还提升了整体系统的健壮性。
常见问题与故障排查
在实际操作中,你可能会遇到各种连接问题,以下是几个高频问题的解决方案。
Q1: 配置了0.0.0.0但外部仍无法连接,怎么办?
首先检查操作系统防火墙是否拦截了11434端口,确认云服务商的安全组规则是否已更新,使用netstat -tuln | grep 11434命令确认Ollama进程确实监听在0.0.0:11434而非0.0.1:11434。
Q2: 如何为开放的API添加密码保护?
Ollama原生不支持API密钥认证,但可以通过反向代理实现,在Nginx中配置HTTP Basic Auth,或在Caddy中使用basicauth指令,这样,每次API调用都需要提供用户名和密码,有效防止未授权访问。
Q3: 高并发下API响应变慢,如何优化?
Ollama本身是单线程处理请求的(针对单个模型实例),如果并发量高,建议部署多个Ollama实例,并通过负载均衡器分发请求,确保GPU显存充足,避免因显存交换导致的性能瓶颈,业内专家指出,合理调整并发连接数和模型批处理大小,能显著提升吞吐量。
解决Ollama的API访问问题,本质上是网络配置与安全策略的平衡,通过环境变量快速开放,通过系统服务持久化运行,通过防火墙和反向代理保障安全,这套组合拳足以应对从开发到生产的各种需求,掌握这些技巧,你就能让本地大模型真正融入你的应用生态中。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/400212.html

评论列表(1条)
哎哟,这不就是我上个月干的事儿嘛~改完OLLAMA_HOST以为万事大吉,结果防火墙没开,远程调用直接“连接超时”,急得