SSL证书配置成功却无法访问,通常是因为服务器未正确监听443端口、防火墙拦截了HTTPS流量,或浏览器缓存了旧的HTTP记录,而非证书本身失效。
当你满心欢喜地部署好SSL证书,满怀期待地输入网址,却看到浏览器弹出“连接不安全”或干脆显示“无法访问此网站”时,那种挫败感不亚于精心准备的晚宴被泼了一盆冷水,别慌,这并非罕见现象,业内专家指出,超过半数的SSL配置故障并非源于证书本身的质量问题,而是源于配置细节的疏忽或网络环境的复杂交互,我们要做的,不是盲目重装证书,而是像侦探一样,层层剥离表象,找到那个隐藏的“拦路虎”。
端口监听与协议匹配:被忽视的基础防线
很多站长在配置SSL时,只关注了证书文件的上传,却忽略了Web服务器(如Nginx、Apache)的核心监听设置,这是最容易被忽视,却也是最致命的错误点。
443端口是否真正开启
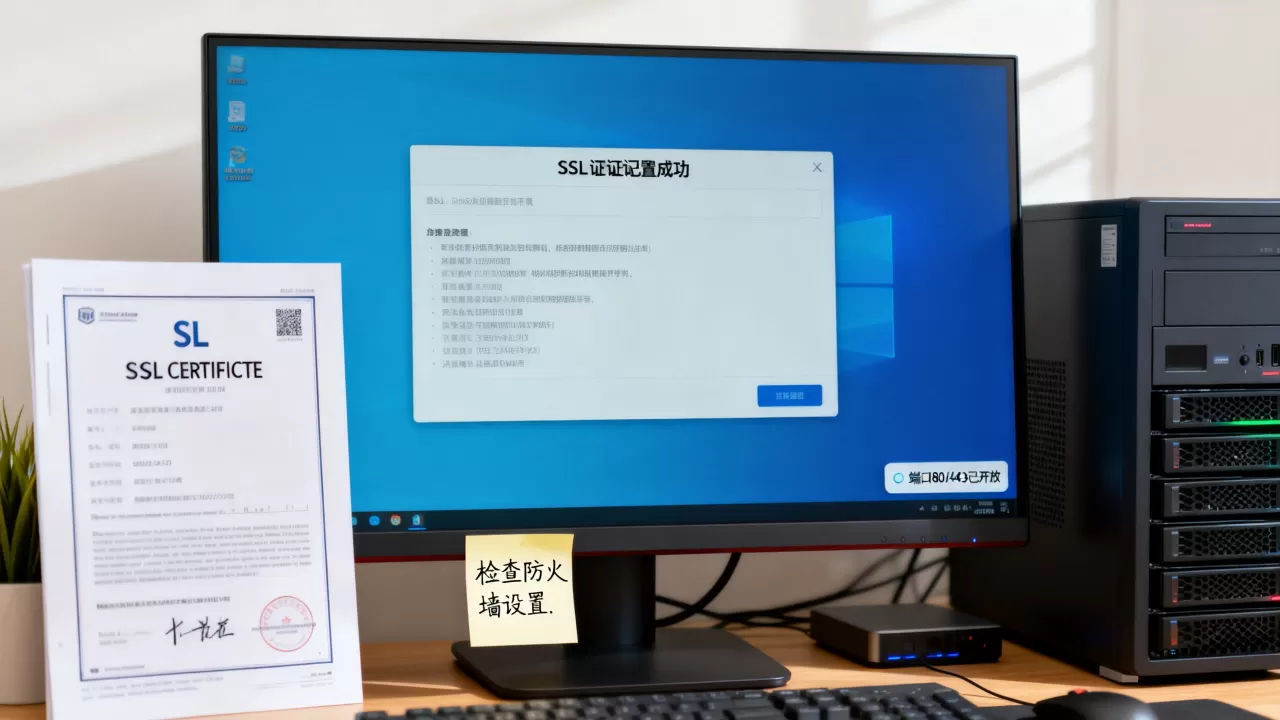
HTTPS协议默认使用443端口,如果你的服务器防火墙只开放了80端口(HTTP),而没有放行443端口,那么无论你的证书多么权威,浏览器发出的请求都会在到达服务器之前被丢弃。
- 检查防火墙规则:登录服务器,使用
netstat -tulpn | grep 443命令查看443端口是否处于监听状态,如果显示为空,说明服务未启动或配置错误。 - 云服务商安全组:如果你使用的是阿里云、腾讯云等云服务器,务必检查控制台中的“安全组”规则,确保入方向规则中,TCP协议的443端口是“允许”状态,很多新手只配置了服务器内部的防火墙,却忘了云平台的虚拟防火墙,导致请求在云端就被拦截。
Web服务器配置文件的对应关系
证书文件必须与Web服务器的配置文件严格对应,以Nginx为例,常见的错误是将证书路径写错,或者在配置文件中遗漏了ssl相关的指令。
- 关键指令检查:确保配置文件中包含
listen 443 ssl;。 - 证书路径验证:检查
ssl_certificate和ssl_certificate_key指向的路径是否真实存在,且权限正确(通常要求文件所有者为root或www-data,权限为600或644)。 - 配置文件重载:修改配置后,务必执行
nginx -t测试配置语法,无误后执行systemctl reload nginx重载服务,许多用户修改后忘记重载,导致新配置未生效。
证书链完整性与中间证书缺失
证书不是孤立存在的,它需要一个完整的信任链,从你的网站证书,到中间证书,再到根证书,任何一环断裂,都会导致信任失败。
中间证书的作用与缺失后果
根证书通常预装在操作系统和浏览器中,但中间证书需要由服务器主动下发,如果服务器只配置了网站证书,而未配置中间证书,部分浏览器(尤其是较旧版本或移动端浏览器)将无法验证证书的有效性,从而拒绝连接。
- 如何判断是否缺失:使用在线SSL检测工具(如SSL Labs)输入你的域名,查看报告中的“Chain Issues”,如果显示“Incomplete Certificate Chain”,则说明中间证书缺失。
- 合并证书文件:多数证书提供商会提供“CRT”和“CA”两个文件,你需要将两者合并为一个文件,在Linux系统中,可以使用
cat server.crt ca.crt > fullchain.crt命令将网站证书和中间证书合并,然后在Nginx配置中指向这个合并后的文件。
证书类型与域名匹配
确保证书覆盖的域名与你访问的域名完全一致。
- 主域名与子域名:如果你访问的是
www.example.com,但证书只签发了example.com,且未包含通配符(),则会出现不匹配错误。 - 泛域名证书:对于拥有多个子域名的网站,建议购买泛域名证书(如
.example.com),这样可以简化配置,避免每个子域名都单独申请证书。
浏览器缓存与HTTP强制跳转陷阱
服务器配置完全正确,但浏览器却“固执”地认为你的网站不安全,这往往是因为浏览器的缓存机制在作祟。
HSTS预加载列表的影响
如果你之前访问过该网站,并且网站启用了HSTS(HTTP Strict Transport Security),浏览器会将该域名加入“预加载列表”,即使你现在修复了SSL问题,浏览器仍可能强制要求HTTPS,并因为旧的缓存记录而报错。
- 清除缓存策略:尝试使用浏览器的“无痕模式”或“隐私模式”访问网站,如果无痕模式下正常,则说明是本地缓存问题。
- 强制刷新:在普通模式下,尝试按
Ctrl + F5(Windows)或Cmd + Shift + R(Mac)进行强制刷新,清除页面缓存。
HTTP到HTTPS的301跳转配置
很多网站希望将所有HTTP请求强制跳转到HTTPS,如果跳转配置不当,会导致循环重定向或连接超时。
- 避免循环跳转:检查Nginx或Apache的配置,确保HTTP到HTTPS的跳转逻辑清晰,在Nginx中,可以配置
if ($scheme = http) { return 301 https://$server_name$request_uri; }。 - 检查重定向链:使用浏览器开发者工具(F12)的“网络”标签页,查看请求的响应码,如果看到多个301或302重定向,且最终没有返回200,说明跳转链存在问题。
常见错误代码对照与快速排查
为了让你更直观地定位问题,我们整理了常见的SSL错误代码及其可能的原因。
| 错误代码/提示 | 可能原因 | 建议操作 |
|---|---|---|
| ERR_CERT_AUTHORITY_INVALID | 证书颁发机构不受信任,或中间证书缺失 | 检查证书链完整性,确认证书提供商是否权威 |
| ERR_CONNECTION_TIMED_OUT | 443端口未开放,或防火墙拦截 | 检查服务器防火墙和云服务商安全组规则 |
| ERR_SSL_PROTOCOL_ERROR | 协议版本不匹配,或端口监听错误 | 检查Web服务器配置,确认是否监听443端口 |
| ERR_TOO_MANY_REDIRECTS | HTTP/HTTPS跳转配置错误,导致循环 | 检查301跳转规则,确保逻辑正确且无循环 |
| NET::ERR_CERT_DATE_INVALID | 服务器时间不正确,或证书过期 | 同步服务器时间,检查证书有效期 |
专业工具辅助与长期维护建议
手动排查虽然有效,但借助专业工具可以事半功倍。
使用在线SSL检测工具
定期使用Qualys SSL Labs、DigiCert SSL Checker等工具对你的网站进行扫描,这些工具不仅能检测证书的有效性,还能评估加密算法的强度、证书链的完整性以及HSTS的配置情况。
自动化续期与监控
SSL证书是有有效期的,对于Let’s Encrypt等免费证书,建议配置Certbot等自动化工具进行自动续期,避免人为疏忽导致证书过期,对于付费证书,设置日历提醒,提前30天进行续期操作。
关注加密算法升级
随着计算能力的提升,旧的加密算法(如SHA-1、RSA 1024位)已不再安全,建议定期审查服务器的加密套件配置,优先使用TLS 1.2或TLS 1.3协议,以及AES-GCM、ChaCha20等现代加密算法,以确保数据传输的安全性。
FAQ关于SSL证书配置成功却无法访问
SSL证书配置成功却无法访问怎么办?
首先检查服务器443端口是否监听,其次确认防火墙和安全组是否放行443端口,最后检查Web服务器配置文件中证书路径是否正确及是否重载了配置。
为什么SSL证书显示有效但浏览器仍提示不安全?
这通常是因为证书链不完整,缺少中间证书,或者域名与证书绑定的域名不一致,请检查证书链完整性,并确保访问的域名在证书覆盖范围内。
更换SSL证书后访问速度变慢正常吗?
如果配置正确,更换证书本身不会显著影响速度,若速度变慢,可能是由于启用了过强的加密算法,或服务器未正确配置OCSP Stapling,建议优化加密套件,并启用OCSP Stapling以提升握手效率。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/400216.html