防火墙 Syslog 日志服务器:网络安全的“黑匣子”与智能中枢
防火墙是网络边界的关键守卫,但它的价值远不止于实时拦截威胁,防火墙生成的 Syslog 日志,是记录其所有决策、事件和状态的宝贵“黑匣子”数据。专业的防火墙 Syslog 日志服务器是集中收集、安全存储、高效分析这些海量日志数据的核心基础设施,它通过实现日志的集中化、持久化和智能化分析,将原始的防火墙日志转化为可操作的网络安全情报,是满足合规审计要求、进行深度安全事件调查、优化防火墙策略和提升整体安全态势感知能力的基石。 忽视防火墙日志的管理,等同于在网络安全防护体系中留下巨大的盲区。
为何必须部署专用的防火墙 Syslog 日志服务器?
防火墙设备本身通常只具备有限的本地日志存储能力和基础查看功能,这远远不能满足现代安全运维和合规的需求:
- 日志丢失风险高: 防火墙本地存储空间有限,当日志量激增(如遭受攻击时),旧日志会被覆盖,导致关键事件证据永久丢失。
- 集中管理缺失: 企业网络通常部署多台防火墙(边界、内部、云上),分散在各处的日志难以统一查看、关联分析,效率低下。
- 深度分析能力弱: 防火墙本身缺乏强大的日志搜索、过滤、关联、统计和可视化工具,难以从海量日志中挖掘有价值的信息。
- 审计与合规压力: PCI DSS, HIPAA, GDPR, 等保2.0等法规明确要求安全日志(包括防火墙日志)必须进行集中收集、安全存储并保留一定期限(通常6个月至数年),以供审计查验,本地存储无法满足。
- 安全加固需求: 将日志实时传输到独立的服务器,即使防火墙本身被攻陷或宕机,攻击者的活动记录仍被安全保存在外部,为取证提供关键证据。
- 性能优化: 将日志处理负担从防火墙卸载到专门的日志服务器,有助于维持防火墙的最佳转发和检测性能。
构建专业防火墙 Syslog 日志服务器的核心步骤
部署一个可靠、高效的 Syslog 日志服务器并非简单的安装软件,需系统规划:
-
服务器规划与选型:
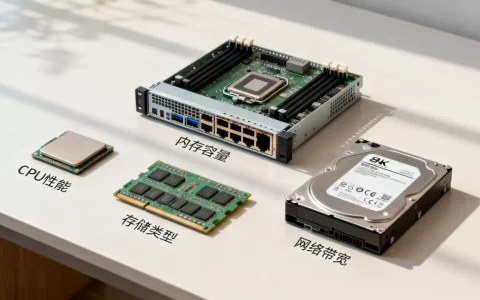
- 硬件/资源: 根据防火墙数量、日志量峰值(尤其考虑攻击场景)、预期保留周期确定 CPU、内存、磁盘空间(推荐高性能 SSD 或 NVMe 用于热数据,大容量 HDD/分布式存储用于冷存储)和网络带宽,预估公式:
日均日志量(GB) 保留天数 冗余系数(1.5-2)。 - 操作系统: 选择稳定、安全的 Linux 发行版(如 CentOS Stream, Rocky Linux, Ubuntu Server LTS)是主流且推荐的做法。
- Syslog 守护进程选择:
- Rsyslog: 功能强大、高度可配置、性能优异,支持模块化扩展(加密传输、数据库输出、文件轮转等),是业界最广泛采用的开源方案。(强烈推荐)
- Syslog-ng: 同样功能强大,配置语法清晰,在复杂过滤和路由方面有优势。
- 商业日志管理平台 (SIEM/日志分析): Splunk, IBM QRadar, LogRhythm, Elastic Stack (ELK) 等,它们内置或深度集成了 Syslog 接收功能,并提供远超基础 Syslog 服务器的分析、关联、告警和可视化能力,适合中大型或安全要求极高的场景。
- 硬件/资源: 根据防火墙数量、日志量峰值(尤其考虑攻击场景)、预期保留周期确定 CPU、内存、磁盘空间(推荐高性能 SSD 或 NVMe 用于热数据,大容量 HDD/分布式存储用于冷存储)和网络带宽,预估公式:
-
网络与安全加固:
- 专用 VLAN/网络分区: 将日志服务器置于独立的管理 VLAN 或安全区域,限制访问来源(仅允许防火墙和必要的管理主机)。
- 严格访问控制: 配置主机防火墙(如
firewalld,iptables,nftables)仅开放 Syslog 端口(UDP 514, TCP 514 或自定义安全端口)给防火墙 IP,关闭其他所有不必要端口。 - 传输安全:
- 优先使用 TCP: UDP 简单快速但有丢包和无连接风险。强烈建议使用 TCP 保证日志传输的可靠性。
- 实施加密 (TLS): 使用 Rsyslog 的
gtls模块或 Syslog-ng 的 TLS 支持,配置服务器证书,强制防火墙使用加密连接 (如syslog over TLS– RFC 5425)。这是防止日志在传输中被窃听或篡改的关键! 避免使用明文传输,尤其对互联网边界防火墙。
- 服务器自身安全: 及时打补丁、最小化安装、强密码/密钥认证、限制 SSH 访问、部署 HIDS。
-
配置 Syslog 服务器 (以 Rsyslog 为例):
- 启用 TCP/TLS 监听: 修改
/etc/rsyslog.conf,取消注释或添加:module(load="imtcp") # 加载 TCP 输入模块 input(type="imtcp" port="10514") # 监听 TCP 10514 端口 (示例,避免使用514) # 启用 TLS - 需提前配置证书和密钥 module(load="imtcp" StreamDriver.Name="gtls" StreamDriver.Mode="1" StreamDriver.AuthMode="x509/name") input(type="imtcp" port="10514" StreamDriverMode="1" StreamDriverAuthMode="x509/name") - 定义日志存储规则: 使用模板按防火墙主机名/IP、设施/级别、日期等组织日志文件,便于管理和查询:
$template FirewallLog, "/var/log/firewalls/%HOSTNAME%/%$YEAR%-%$MONTH%-%$DAY%.log" if $fromhost-ip startswith '10.0.1.' then ?FirewallLog # 假设防火墙 IP 段为 10.0.1.0/24 & stop - 日志轮转与压缩: 配置
logrotate定期轮转、压缩旧日志,释放磁盘空间。
- 启用 TCP/TLS 监听: 修改
-
配置防火墙发送日志:
- 指定日志服务器地址和端口: 在防火墙管理界面找到 Syslog 配置项,输入日志服务器的 IP 和配置的端口 (如 10514)。
- 选择传输协议: 务必选择 TCP (或加密的 TLS)。
- 定义日志格式与内容: 选择标准格式 (如 RFC 5424) 确保兼容性,根据需求调整发送的日志级别 (如 debug, informational, warning, error) 和事件类型 (允许/拒绝流量、策略命中、系统事件、威胁检测告警等)。确保发送足够的信息用于分析,但避免过度冗余。
- (可选) 源 IP 与主机名: 确保防火墙发送日志时使用可识别的源 IP 或包含主机名,方便服务器端区分来源。
-
日志存储、保留与备份:
- 分层存储策略: 近期日志存高速磁盘便于快速查询,历史日志自动归档到成本更低的大容量存储或对象存储。
- 保留策略: 根据合规要求和自身需求制定明确的日志保留期限策略(如:在线存储30天,温存储6个月,归档存储1年+),并在配置中严格执行。
- 定期备份: 将归档日志备份到离线介质或异地存储,防止单点故障和灾难性丢失。
超越收集:日志分析与价值挖掘
日志收集只是起点,核心价值在于分析:
- 实时监控与告警:
- 使用
grep,awk,tail -f进行基础实时监控。 - 利用 Rsyslog 的
omprog模块或工具如Swatch,Logwatch或集成到 SIEM 中,设置基于日志内容的实时告警(如:大量特定端口被拒、频繁登录失败、高危威胁事件)。
- 使用
- 高效搜索与调查: 使用
grep,zgrep(搜索压缩文件),awk等命令行工具进行快速检索,对于更复杂需求,将日志导入 Elasticsearch + Kibana (ELK Stack) 或 Graylog 等专业工具,实现近乎实时的全文搜索、强大的过滤器和直观的可视化仪表板,极大提升安全事件调查效率。 - 趋势分析与报表:
- 使用脚本 (Python, Perl) 或日志分析工具生成定期报表:Top 被拒源 IP/端口、Top 允许目标、流量趋势、威胁事件统计等。
- 利用 Kibana, Grafana 创建动态仪表板,可视化展示防火墙活动态势、安全威胁变化。
- 策略优化与调优:
- 分析大量“允许”日志,识别冗余规则或可合并规则。
- 分析“拒绝”日志,识别频繁尝试访问的不必要服务或端口,判断是误报需放行,还是确为攻击需加强防护(如调整IDS/IPS策略或封禁IP)。
- 验证新策略的实际效果。
最佳实践与高级考量
- 标准化日志格式: 尽可能在防火墙和服务器端使用标准格式 (RFC 5424),确保兼容性和可解析性。
- NTP 时间同步: 至关重要! 确保所有防火墙和日志服务器使用同一个 NTP 源进行严格时间同步,时间不一致会导致日志顺序混乱,关联分析失效。
- 高可用与冗余: 对于关键业务,部署 Syslog 服务器集群(如 Rsyslog 的 RELP 协议或商业方案),或配置防火墙同时发送日志到多个服务器,避免单点故障导致日志丢失。
- 访问控制与审计: 严格控制对日志服务器和日志文件的访问权限(最小权限原则),并对所有管理访问操作进行审计记录。
- 定期审查与测试: 定期检查日志传输是否正常、存储空间是否充足、备份是否有效,模拟安全事件测试告警和搜索功能。
- 与 SIEM 集成: 将 Syslog 服务器作为 SIEM 的稳定、可靠日志源,SIEM 提供更强大的跨设备关联分析、高级威胁检测、自动化响应工作流。
防火墙 Syslog 日志服务器绝非简单的“日志垃圾桶”,它是网络安全防御体系的智慧之眼和记忆中枢。 通过专业化的规划、部署、加固和分析,它将沉默的海量日志数据转化为驱动安全决策、保障合规、提升韧性的核心资产,在威胁日益复杂的今天,投资构建一个健壮、安全的防火墙 Syslog 日志收集与分析平台,是任何重视网络安全的组织不可或缺的战略举措。
您在防火墙日志管理实践中遇到过哪些挑战?是日志量爆炸式增长带来的存储压力,还是从海量数据中快速定位关键事件的困难?或者您有独特的日志分析技巧或工具推荐?欢迎在评论区分享您的经验和见解!
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/7172.html