该安全证书由您自行签发和管理,虽然省去了第三方认证机构的费用,但浏览器会将其标记为“不安全”,仅适用于内网测试或开发环境,绝不可用于面向公众的生产网站。
在数字化转型的浪潮中,HTTPS 已成为互联网基础设施的标配,对于许多初创团队、内部系统开发者以及个人技术爱好者而言,购买昂贵的商业 SSL/TLS 证书往往被视为一笔不必要的开支。“该安全证书由您”这一概念应运而生,它指的正是自签名证书(Self-Signed Certificate),这种证书由服务器自己生成,不经过受信任的证书颁发机构(CA)验证,虽然它在技术实现上完全可行,但在实际应用中却充满了陷阱。
自签名证书与商业证书的本质差异
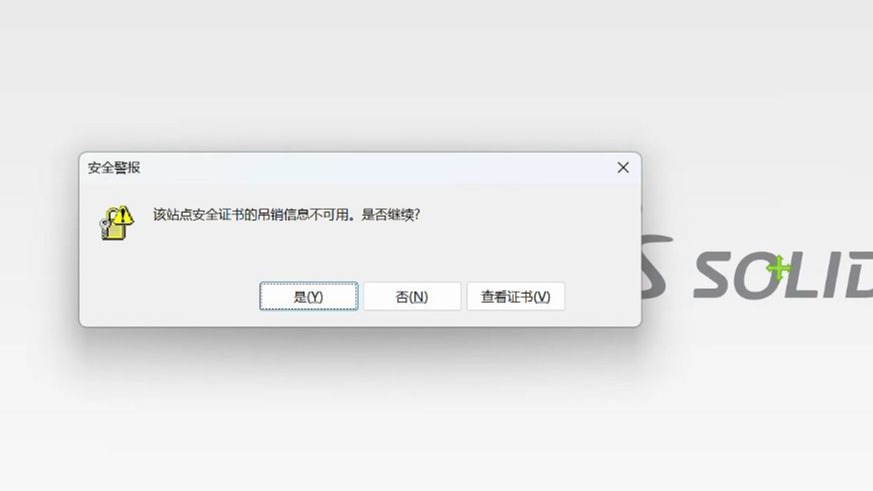
很多人误以为自签名证书和商业证书在加密效果上没有区别,从技术原理上看,这种说法是正确的,两者都使用非对称加密技术来建立安全连接,数据在传输过程中都会被加密,信任机制完全不同,商业证书由受浏览器信任的 CA 机构颁发,浏览器内置了这些 CA 的根证书,因此能自动验证其合法性,而自签名证书没有第三方背书,浏览器无法确认其身份,从而触发安全警告。
业内专家指出,加密强度并非唯一考量因素,信任链的完整性才是决定用户体验的关键,对于内部系统而言,如果用户群体固定且可控,自签名证书确实能解决加密需求,但对于面向公众的服务,这种“不安全”的提示会直接劝退用户,甚至被搜索引擎降权。
信任链构建的逻辑对比
为了更直观地理解两者的区别,我们可以通过以下对比来看出核心差异:
- 身份验证:商业证书经过域名所有权和企业资质的严格审核;自签名证书仅验证服务器持有的私钥,无法证明持有者的真实身份。
- 浏览器兼容性:主流浏览器(Chrome, Edge, Safari)对自签名证书默认拦截;商业证书则能实现无缝连接,显示绿色锁标。
- 成本结构:商业证书需要年费,价格从几十元到上万元不等;自签名证书免费,但维护成本体现在人工配置和安全风险上。
- 有效期管理:商业证书通常有效期为 1 年,需定期续期;自签名证书有效期可自定义,但过长会增加密钥泄露风险,过短则增加运维负担。
常见应用场景分析
并非所有情况都适合使用自签名证书,根据行业共识认为,以下场景是其主要应用范围:
- 本地开发环境:开发者在 localhost 上测试 Web 应用时,无需向外部暴露服务,自签名证书能完美模拟 HTTPS 环境。
- 企业内部 Intranet:公司内部使用的 OA 系统、ERP 系统或监控平台,用户均为员工,可以通过手动安装根证书来解决信任问题。
- 物联网设备调试:许多 IoT 设备在出厂前需要测试通信协议,自签名证书提供了快速部署的解决方案。
如何正确部署自签名证书
既然自签名证书存在信任问题,为什么还要使用它?因为在特定场景下,它是最高效的解决方案,关键在于如何正确部署,以最小化安全风险和管理成本。
Windows 系统下的信任配置
在 Windows 环境中,解决自签名证书报错的核心在于将证书添加到“受信任的根证书颁发机构”存储区,具体操作步骤如下:
- 导出证书:在服务器上找到生成的 .cer 或 .crt 文件。
- 双击安装:双击打开证书文件,点击“安装证书”。
- 选择存储位置:务必选择“本地计算机”,而不是“当前用户”,以确保所有用户都能信任该证书。
- 放入受信任区域:在证书向导中,选择“将所有的证书都放入下列存储”,并浏览选择“受信任的根证书颁发机构”。
- 完成验证:安装完成后,重启浏览器,警告信息应消失。
Linux 系统下的信任配置
Linux 服务器的配置相对复杂,通常涉及系统级的 CA 信任库更新。
- 复制证书文件:将自签名证书复制到
/usr/local/share/ca-certificates/目录下,确保后缀为.crt。 - 更新证书库:在终端执行命令
sudo update-ca-certificates。 - 验证结果:重启 Web 服务(如 Nginx 或 Apache),检查 SSL 模块是否正确加载了新的证书。
对于使用 Docker 容器的用户,需要在构建镜像时将证书复制到 /usr/local/share/ca-certificates/ 并运行更新命令,或者在运行时挂载证书卷。
解决浏览器拦截的替代方案
如果必须面向公众使用 HTTPS,但又不想购买昂贵的商业证书,有哪些替代方案?
免费证书与自动化工具
Let’s Encrypt 是目前最流行的免费证书颁发机构,它通过 ACME 协议自动验证域名所有权并颁发证书,虽然它不是自签名证书,但其效果与商业证书无异,且完全免费。
- 优势:自动化续期,无需手动干预,浏览器完全信任。
- 劣势:需要公开访问的域名和 80/443 端口权限。
内部 CA 自建方案
对于大型企业,自建内部 CA 是更稳妥的选择。
- 搭建内部 CA:使用 OpenSSL 或 Windows Server 的 AD CS 角色搭建私有 CA。
- 分发根证书:将内部 CA 的根证书推送到所有员工设备的受信任存储区。
- 签发子证书:内部 CA 为各个服务器签发子证书,实现自动化管理和信任链闭环。
据工信部数据,越来越多的企业开始采用私有 PKI 体系来管理内部网络安全,这不仅降低了成本,还增强了对内部数据的控制力。
自签名证书的安全风险与管理
尽管自签名证书在特定场景下有用,但其安全风险不容忽视。
中间人攻击风险
如果用户手动忽略了浏览器的安全警告,攻击者可能通过 DNS 劫持或 ARP 欺骗,替换掉服务器的自签名证书,从而实施中间人攻击(MITM),由于自签名证书没有吊销机制,一旦私钥泄露,无法像商业证书那样快速吊销。
密钥管理最佳实践
- 密钥长度:务必使用 RSA 2048 位或更高,或 ECC 曲线,确保加密强度。
- 定期轮换:建议每 6-12 个月更换一次密钥对,减少长期使用带来的泄露风险。
- 私钥保护:私钥必须严格保密,权限设置为仅 root 或特定服务账户可读写。
常见问题解答
该安全证书由您签发,是否会影响 SEO 排名?
是的,直接影响,搜索引擎明确将 HTTPS 作为排名信号,而自签名证书会导致浏览器显示“不安全”,用户跳出率高,间接影响排名,部分搜索引擎爬虫可能无法正确抓取被拦截的页面。
该安全证书由您生成,能否用于手机 App 开发?
可以,但需额外配置,Android 和 iOS 应用默认不信任自签名证书,开发者需要在代码中配置 SSL Pinning(证书绑定),或在测试设备上手动安装根证书,生产环境强烈建议使用商业证书或 Let’s Encrypt 证书,以避免用户安装时的复杂引导。
该安全证书由您管理,如何确保长期有效性?
自签名证书没有自动续期机制,必须建立人工或脚本化的监控流程,定期检查证书过期时间,建议使用 Cron 任务或定时脚本,在证书过期前 30 天自动重新生成并部署,保留证书备份,以防服务器重装后能快速恢复。
自签名证书是一把双刃剑,它在内部测试和特定内网场景中提供了便捷的加密手段,但在面向公众的服务中,其信任缺失带来的负面影响远大于节省的成本,对于绝大多数网站运营者而言,选择 Let’s Encrypt 等免费商业级证书,才是兼顾安全、成本与用户体验的最优解。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/461837.html