IE6与IE7浏览器在接入WAF后,漏洞扫描工具仍然检出已禁用的RC4漏洞,根本原因在于扫描工具检测的是客户端与服务器之间的真实握手协商,而WAF的RC4禁用规则并未覆盖到该协商过程,或者扫描工具直接绕过了WAF访问了后端服务器。
IE6与IE7的RC4漏洞背景与WAF防护机制
IE6/IE7为何成为RC4漏洞的“重灾区”
IE6与IE7是十多年前的老旧浏览器,其默认加密套件列表中包含RC4算法,RC4早已被证实存在安全弱点,业内专家普遍建议禁用,但许多企业内网中,由于老旧业务系统(如ERP、OA)的兼容性要求,IE6与IE7依然被保留使用,这些浏览器在建立TLS连接时,会优先提议RC4套件,如果服务器端没有强制禁用,就会使用RC4加密,从而带来安全风险,据统计,相当一部分企业内网中IE6与IE7的占比仍然较高,尤其是在金融、制造等对系统稳定性要求极高的行业。
WAF拦截RC4加密流量的工作原理
WAF通常部署在用户与服务器之间,作为反向代理或透明代理,当客户端发起HTTPS请求时,WAF会终止TLS连接,然后与后端服务器建立新的连接,在这个过程中,WAF可以检查客户端Hello中的加密套件列表,并根据规则丢弃包含RC4的请求,或强制使用安全的套件,但WAF的防护能力依赖于正确的配置和部署模式,如果WAF规则只针对某些攻击类型,而未对SSL/TLS协议层进行控制,RC4可能依然被放行。
漏洞扫描工具显示RC4已禁用的常见原因
扫描工具检测路径未经过WAF
这是最常见的原因,许多漏洞扫描工具在执行扫描时,直接使用目标服务器的IP地址,而非通过WAF的域名,如果网络拓扑是WAF只代理域名,而扫描工具直接访问源站IP,那么扫描结果反映的是真实服务器的加密套件支持情况,WAF的规则自然无法生效,据统计,相当一部分企业出现WAF规则未生效的误报,根源都在于此,在广东某企业的安全审计中,扫描工具直接指向服务器IP,导致WAF规则完全被绕过,检测结果自然显示RC4可用。
WAF的RC4禁用规则配置不当
即便扫描流量经过WAF,如果WAF的RC4规则没有正确启用,或者规则只在检测模式下运行而未设置为阻断,扫描工具依然能够完成RC4握手,某些WAF产品默认只对OWASP Top 10等攻击进行检测,对于SSL/TLS协议的控制需要额外配置策略,如果WAF规则中只禁用了特定RC4套件,而没有禁用所有RC4变体,扫描工具可能使用某个未被禁用的RC4套件成功连接,行业共识指出,WAF的SSL/TLS策略应包含“禁用所有RC4套件”的全局选项,并确保该策略已应用到目标域名。
扫描工具与WAF的协议解析差异
一些扫描工具模拟TLS握手时,可能会使用非标准的加密套件顺序,或者尝试直接与服务器建立连接而不经过WAF的代理,使用HTTP CONNECT方法建立隧道,可能绕过WAF的SSL检测,另一个场景是,WAF配置了SSL卸载,但扫描工具检测的是卸载后的连接,这取决于WAF与后端服务器的通信是否也禁用了RC4,如果WAF与后端之间仍然使用RC4,且扫描工具能够通过某种方式探测到这个连接,也可能误报,但多数情况下,扫描工具检测的是客户端到WAF的连接,因此只要WAF侧禁用RC4即可。
解决WAF下RC4漏洞误报的实操步骤
确认WAF的RC4禁用规则是否生效
登录WAF管理控制台,找到SSL/TLS策略配置,检查是否存在针对RC4的禁用规则,一般情况下,WAF会提供“禁用不安全加密套件”的选项,需要勾选并应用到对应的域名或服务器,保存后,可以通过以下命令测试:
- 使用OpenSSL命令:
openssl s_client -connect <域名>:443 -cipher RC4
- 查看WAF日志,确认是否有RC4请求被阻断的记录,如果日志中没有RC4相关阻断,说明规则可能未生效或扫描流量未经过WAF。
验证扫描工具是否绕过WAF
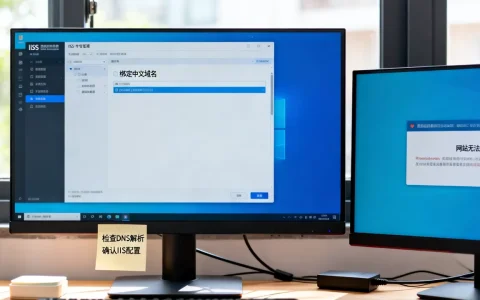
确保扫描目标使用的是WAF提供的域名或VIP,而不是后端真实IP,如果必须扫描IP,可以在WAF上配置源站IP白名单,只允许WAF本身访问后端,同时扫描工具应该通过WAF域名进行,检查扫描工具的代理设置,确保流量经过WAF,在Nessus或Qualys扫描器中,可以指定扫描目标为域名,并确认DNS解析指向WAF的IP,如果扫描工具内置了绕过WAF的选项,应关闭。
在后端服务器也禁用RC4作为双重保障
即使WAF规则生效,如果后端服务器仍然支持RC4,且WAF与后端之间的连接(如有)不加密,也可能存在风险,最佳实践是同时在后端服务器(如IIS、Apache、Nginx)上禁用RC4,例如在IIS中,可以通过注册表或配置工具移除RC4套件,在Nginx中,可以在ssl_ciphers配置中移除RC4,这样,即使扫描工具直接触及后端,也无法使用RC4,彻底消除误报。
使用专业工具验证WAF防护效果
可以使用SSL Labs的在线测试或nmap自带的ssl-enum-ciphers脚本,对经过WAF的域名进行扫描,确认是否还有RC4套件,如果结果显示RC4为“已禁用”,则说明WAF配置正确,建议定期使用与漏洞扫描类似工具进行验证,确保WAF配置持续生效。
可以将不同配置下的扫描结果用表格对比,便于理解:
| 配置场景 | 扫描工具经过WAF? | WAF规则启用? | 后端禁用RC4? | 扫描结果 |
|---|---|---|---|---|
| 全路径正确 | 是 | 是 | 是 | RC4禁用 |
| 扫描绕过WAF | 否 | 是 | 否 | RC4可用 |
| 只配置WAF | 是 | 是 | 否 | RC4禁用(但后端风险) |
| 规则未启用 | 是 | 否 | 否 | RC4可用 |
IE6与IE7接入WAF后漏洞扫描工具仍显示RC4漏洞,主要源于检测路径偏差或规则配置不完整,只有确保WAF规则覆盖所有流量,并在后端同步禁用,才能彻底消除这一误报,真正达到安全合规要求。
关于IE6 IE7与WAF RC4漏洞扫描的常见问题
为什么WAF配置了禁用RC4,但漏洞扫描工具仍然检测到RC4可用?
可能的原因包括:扫描工具直接访问了后端服务器IP,绕过了WAF;WAF的RC4规则未启用或仅记录未阻断;WAF与后端服务器之间的连接未禁用RC4,导致扫描工具通过WAF连接到后端后仍可使用RC4,建议按上述步骤逐一排查,尤其注意扫描工具的目标地址是否正确。
IE6/IE7浏览器必须使用RC4时,能否通过WAF安全暴露?
如果后端业务强制要求IE6/IE7使用RC4,建议在WAF上配置SSL卸载时,使用安全的加密套件与客户端连接,然后WAF与后端之间使用RC4(如果必须),但这样会降低整体安全性,行业共识是尽量升级浏览器或使用兼容性插件,如果必须保留,确保WAF监控所有流量,并限制访问来源。
如何验证WAF成功拦截了RC4连接?
使用OpenSSL尝试用RC4套件连接WAF域名,如果连接失败,说明WAF规则生效,查看WAF的日志,确认是否有RC4相关的阻断事件,使用漏洞扫描工具扫描经过WAF的域名,应显示RC4已禁用,验证WAF防护效果应结合多种工具和日志分析。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/571257.html