服务器VLAN配置的核心在于通过交换机将物理网络划分为多个逻辑广播域,提升网络隔离性和安全性,关键操作包括创建VLAN、分配端口、配置Trunk和设置VLAN间路由。
为什么服务器需要VLAN配置
没有VLAN的服务器网络就像一个开放式办公室,所有设备处于同一个广播域,一台服务器发送ARP广播,其他所有设备都要接收,广播流量积压时整段网络性能都会下降,更致命的是安全风险攻击者只要接入一个端口,就能扫描整个网段,数据库服务器与应用服务器之间没有隔离,一旦Web服务器被攻破,数据层直接暴露。
划分VLAN后,每台服务器只属于特定逻辑分组,广播域被缩小,流量只在本VLAN内传播,安全策略也能精细落地,比如规定Web服务器只能访问数据库服务器的特定端口,管理网段则完全对外不可见,行业共识认为,超过三台服务器且涉及不同业务角色时,就必须考虑VLAN隔离,否则网络故障和安全隐患会成倍增加。
具体场景中,这种做法能解决很多实际问题,例如一家电商公司,前端Web集群、后端数据库、缓存服务器、管理监控网段混在一起,白天业务高峰时广播风暴导致页面卡顿,运维人员排查时发现是ARP广播占用了大量带宽,划分VLAN后,每个业务组独立广播域,同时配合三层交换机实现VLAN间路由,既保证了隔离又维持了正常的业务通信。
服务器VLAN配置步骤详解
这部分我们直接拆解完整的操作流程,从规划到验证,每一步都给出可执行的方法。
第一步:规划VLAN与IP地址段
动手之前必须先画一张逻辑拓扑图,明确服务器角色,分配VLAN ID和对应的子网。
- VLAN 10:Web服务器,网段 192.168.10.0/24
- VLAN 20:数据库服务器,网段 192.168.20.0/24
- VLAN 30:管理网段,网段 192.168.30.0/24
每个VLAN需要一个网关地址,通常由三层交换机或路由器承担,规划时遵循几个原则:VLAN ID不要用1(默认管理VLAN,容易成为攻击目标);预留一部分ID用于未来扩展;IP地址段之间不要重叠,且尽量连续以便汇总路由。
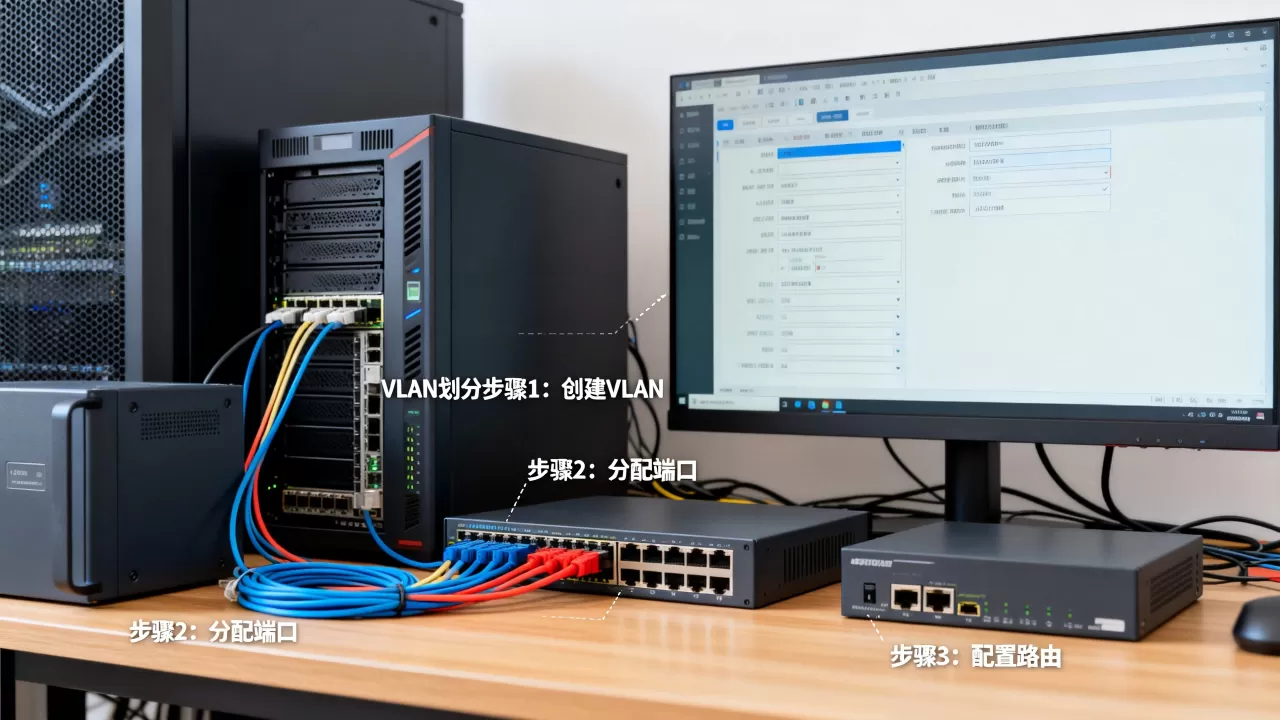
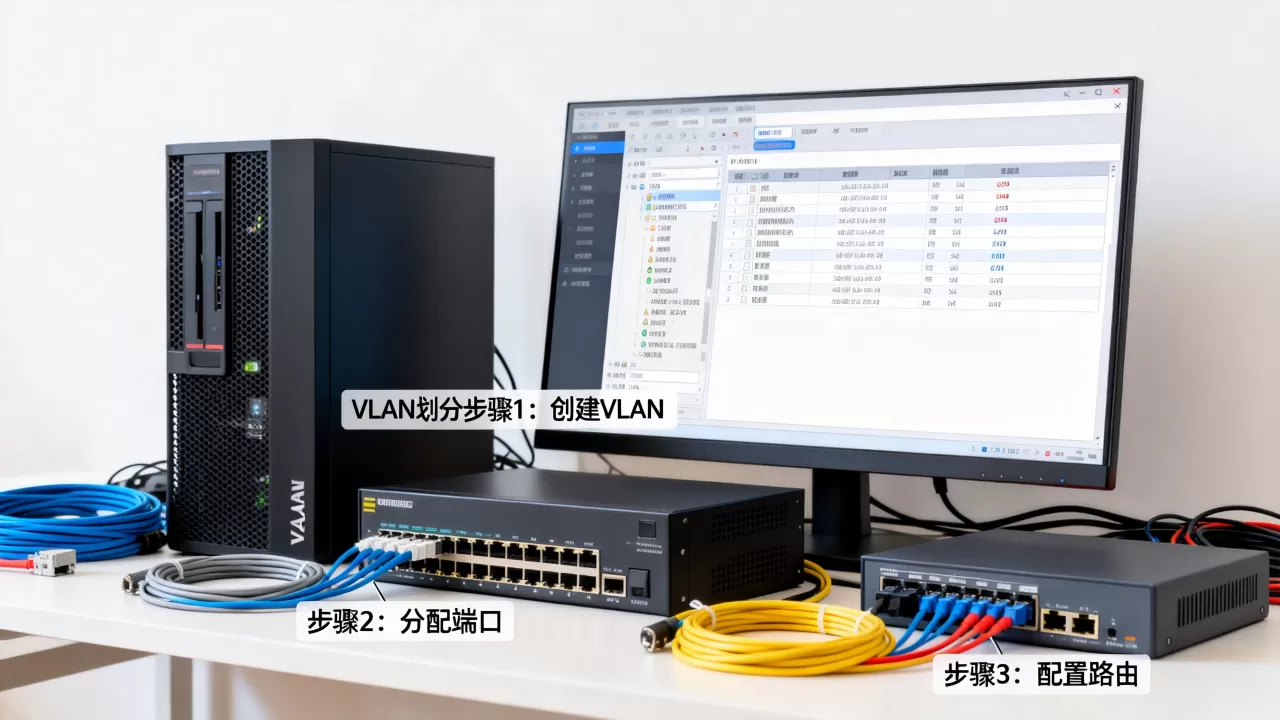
第二步:进入交换机并创建VLAN
以思科交换机为例,通过Console或SSH登录后进入全局配置模式:
Switch> enable
Switch# configure terminal
创建VLAN并命名:
Switch(config)# vlan 10
Switch(config-vlan)# name Web-Servers
Switch(config-vlan)# exit
其他VLAN重复操作,华为或H3C交换机语法类似,区别在于使用 vlan batch 10 20 30 批量创建,创建完成后用 show vlan brief 验证。
第三步:将服务器端口分配到对应VLAN
服务器连接的端口通常设为access模式,直接绑定到指定VLAN,操作如下:
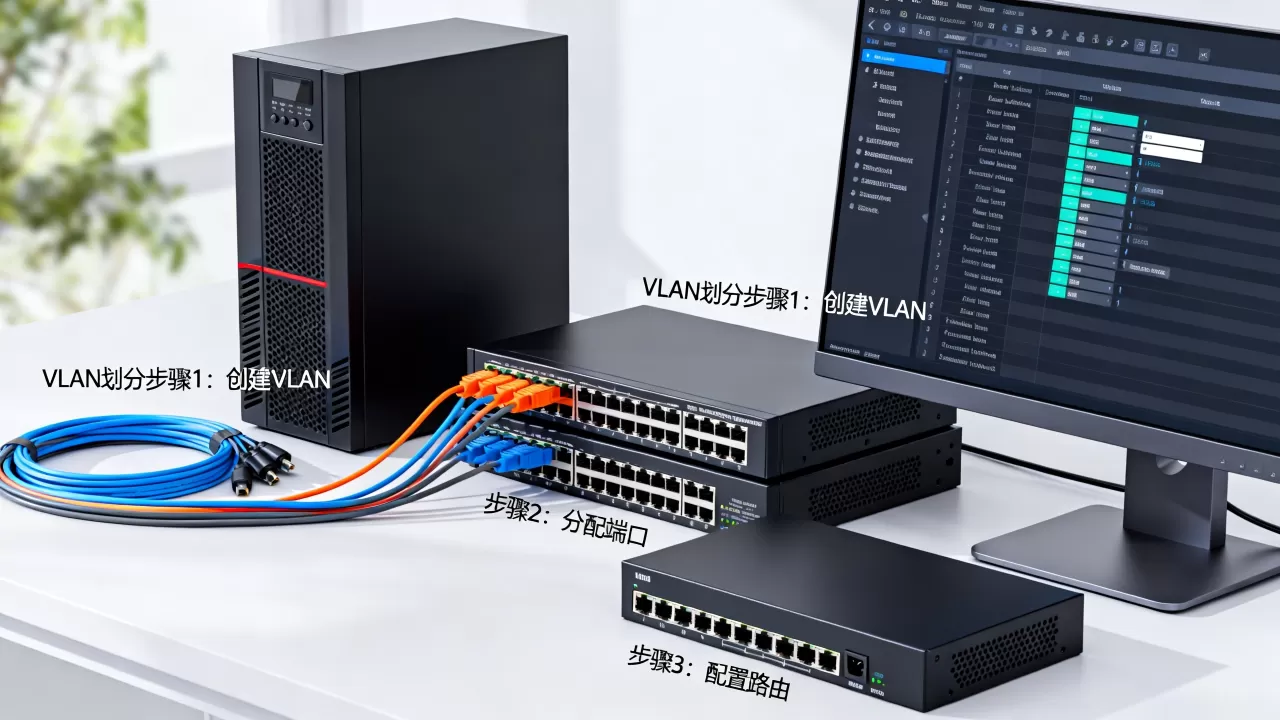
Switch(config)# interface gigabitEthernet 0/1
Switch(config-if)# switchport mode access
Switch(config-if)# switchport access vlan 10
Switch(config-if)# no shutdown
如果有多个端口需要加入同一个VLAN,可以使用 interface range 批量配置,注意服务器双网卡绑定(LACP)时,绑定的端口组必须全部属于同一个VLAN,否则会产生环路。
第四步:配置Trunk链路连接上层设备
交换机之间、交换机与路由器或三层交换机之间,需要用Trunk链路传输多个VLAN的数据,配置时指定允许通过的VLAN列表:
Switch(config)# interface gigabitEthernet 0/24
Switch(config-if)# switchport mode trunk
Switch(config-if)# switchport trunk allowed vlan 10,20,30
不要使用 allowed vlan all,这会让Trunk携带所有VLAN,包括不需要的VLAN,浪费带宽且存在安全隐患,如果使用思科私有DTP协议,建议手动设定Trunk模式而非依赖自动协商,避免配置不确定性。
第五步:配置VLAN间路由
服务器跨VLAN通信需要三层设备介入,可以使用三层交换机启用SVI(Switch Virtual Interface),为每个VLAN配置网关地址:
Switch(config)# interface vlan 10
Switch(config-if)# ip address 192.168.10.1 255.255.255.0
Switch(config-if)# no shutdown
其他VLAN重复,然后在全局模式下启用IP路由:
Switch(config)# ip routing如果使用路由器,则需要配置子接口,并封装802.1Q。
Router(config)# interface gigabitEthernet 0/0.10
Router(config-subif)# encapsulation dot1Q 10
Router(config-subif)# ip address 192.168.10.1 255.255.255.0
第六步:验证配置
使用 show vlan brief 查看所有VLAN及端口成员;show interfaces trunk 查看Trunk状态;show ip route 确认路由表。最重要的测试是跨VLAN ping从VLAN 10的一台服务器ping VLAN 20的网关,如果通说明SVI配置正确,VLAN间路由工作正常。
服务器VLAN划分方法对比
实际部署中,划分VLAN有多种方式,不同场景各有优劣,下表总结了四种主流方法:
| 划分方法 | 原理 | 优点 | 缺点 | 适用场景 |
|---|---|---|---|---|
| 基于端口 | 固定端口属于固定VLAN | 配置简单,管理直观 | 用户移动需重新配置 | 服务器位置固定的机房 |
| 基于MAC地址 | 根据设备MAC自动划分 | 终端移动无需改端口 | 维护MAC表工作量大 | 少量特殊设备 |
| 基于子网 | 根据IP子网划分 | 与IP规划一致,路由简单 | 需要三层设备配合 | 已有IP规划的环境 |
| 基于用户/认证 | 结合802.1X动态分配 | 灵活,安全级别高 | 需要认证服务器,成本高 | 高安全环境 |
对于大多数服务器场景,基于端口的划分已经足够,服务器位置固定,不会频繁移动,端口划分直白可控,基于MAC的方式在服务器数量大增时维护成本很高,而基于认证的方式通常用于办公网络而非服务器段。
服务器VLAN配置命令实例
这里整理一份思科交换机的快速配置模板,实际使用时替换端口和VLAN ID即可。
! 创建VLAN
vlan 10
 name Web-Servers
vlan 20
 name DB-Servers
vlan 30
 name Management
exit
! 分配端口
interface range gigabitEthernet 0/1-4
 switchport mode access
 switchport access vlan 10
interface range gigabitEthernet 0/5-8
 switchport mode access
 switchport access vlan 20
interface range gigabitEthernet 0/9-10
 switchport mode access
 switchport access vlan 30
! 配置Trunk
interface gigabitEthernet 0/24
 switchport trunk encapsulation dot1q
 switchport mode trunk
 switchport trunk allowed vlan 10,20,30
! 启用三层路由并配置SVI
ip routing
interface vlan 10
 ip address 192.168.10.1 255.255.255.0
 no shutdown
interface vlan 20
 ip address 192.168.20.1 255.255.255.0
 no shutdown
interface vlan 30
 ip address 192.168.30.1 255.255.255.0
 no shutdown
华为/H3C的配置文件思路相同,命令稍有差异,例如创建VLAN用 vlan batch 10 20 30,端口配置用 port link-type access 和 port default vlan 10,Trunk端口用 port link-type trunk 和 port trunk permit vlan 10 20 30,三层接口配置用 interface Vlanif10 和 ip address 192.168.10.1 24。无论哪种品牌,逻辑都一样:先建VLAN,再分配端口,配Trunk,最后配路由。
服务器VLAN配置常见问题与优化
问题:VLAN间无法通信
最常见原因是三层接口未配置或路由未启用,检查SVI是否 up/up,确认 ip routing 已开启,如果使用了ACL,检查是否放行了需要的流量,对于路由器子接口,务必确认封装dot1Q的VLAN ID与交换机侧一致。
问题:Trunk链路配置后仍无法通
用 show interfaces trunk 查看Trunk状态,确认两端模式一致(都是trunk)、允许的VLAN列表包含需要的VLAN,如果一端是access,另一端是trunk,链路会不通。本征VLAN(native VLAN)必须两端一致,否则控制帧无法正确传递。
优化:使用VTP或GVRP管理VLAN
在大型网络中,手动在每台交换机上创建VLAN容易出错,思科VTP(VLAN Trunking Protocol)可以在域内自动同步VLAN信息,但VTP版本3之前的版本有覆盖风险,
相当一部分运维人员因误操作导致整网VLAN丢失,现在更推荐使用VTP透明模式,只在需要时手动创建,或者使用GVRP(Generic VLAN Registration Protocol)动态注册VLAN,如果你不愿承担风险,手写配置并做好版本管理依然是稳妥方式。
服务器VLAN配置注意事项
- 规划先行,预留余量:VLAN ID范围是1-4094,但实际可用通常从2开始,为未来业务预留20%的ID,避免后期扩容时重新编号。
- 使用有意义的名称:VLAN名称不要用
VLAN10这种默认名,改为Web-Servers-Prod,故障时一眼就能识别。 - 避免VLAN 1用于业务:VLAN 1是交换机默认管理VLAN,很多攻击针对它,将管理端口移到其他VLAN,并关闭VLAN 1在Trunk上的传递。
- 严格控制VLAN间访问:VLAN间路由开启后,默认所有VLAN都能互通,这违背了隔离初衷,务必配置ACL或防火墙策略,只允许必要的业务流量通过。
- 监控与备份:定期备份交换机配置文件,监控VLAN端口状态,出现异常时能快速回滚。
服务器VLAN配置不是一次性任务,它需要结合业务规划、安全策略和运维习惯持续调整。精确的VLAN规划就像给服务器网络画好了清晰的分区,每个区域独立运行又按需连通,这才是稳定网络的基础。
服务器VLAN配置常见问题解答
服务器VLAN配置需要哪些设备?
至少需要一台支持VLAN的交换机(二层或三层),如果服务器分布在多台交换机上,交换机之间需要Trunk链路,如果服务器需要跨VLAN通信,必须有三层路由能力,可以是三层交换机或路由器,对于纯隔离场景,二层交换机加路由器也能实现,但三层交换机是更高效的选择。
如何选择服务器VLAN划分方法?
首选基于端口的方式,因为服务器位置固定,配置简单且维护成本低,如果服务器使用了虚拟化技术,可以考虑基于端口组或基于VM的MAC地址划分,但虚拟化平台通常已经提供了内部虚拟交换机,此时物理交换机的VLAN划分应配合虚拟化的端口组策略,保持一致。
服务器VLAN配置中Trunk端口有什么作用?
Trunk端口允许一个物理接口同时传输多个VLAN的数据,通过802.1Q标签标识每个帧属于哪个VLAN,在服务器连接中,Trunk常用于连接多台交换机,或连接交换机与路由器/三层交换机,如果服务器本身需要属于多个VLAN(例如虚拟化宿主机),则服务器网卡也需要配置为Trunk模式,并在虚拟机内部根据需求分配VLAN。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/563905.html