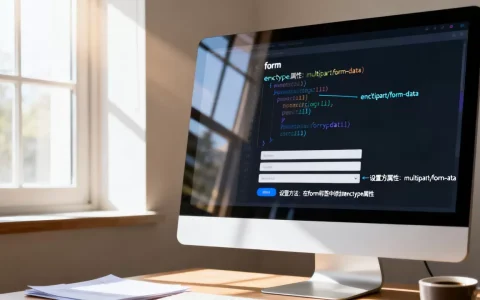
iframe是HTML中用于嵌入另一个页面的标签,但它的使用涉及跨域、安全、性能等多个关键点,只有正确配置才能发挥其作用。
iframe怎么用?基础用法与参数配置
iframe的核心功能是在当前页面内嵌入一个独立的浏览上下文,要正确使用它,你需要熟悉几个关键属性。


src与基本属性设置
- src: 指定嵌入页面的URL,支持相对路径和绝对路径,例如
<iframe src="https://example.com"></iframe>。 - width和height: 控制iframe的显示尺寸,单位可以是像素或百分比,如
width="100%" height="600"。 - frameborder: 旧版属性,用于控制边框显示,现代开发中建议用CSS的
border属性替代。 - scrolling: 控制是否出现滚动条,可选值
yes、no、auto,多数浏览器默认auto,但更推荐在CSS中设置overflow。 - name: 用于作为锚点或表单提交的目标,配合
target属性使用。 - allowfullscreen: 允许iframe内容全屏显示,常用于视频嵌入。
iframe与父页面的通信
同源条件下,iframe内的页面可以通过window.parent访问父页面,父页面通过iframe.contentWindow访问子页面,跨域时则必须使用postMessage方法。
实操步骤:
- 父页面发送消息:
iframe.contentWindow.postMessage('消息内容', '目标域名') - 子页面接收消息:
window.addEventListener('message', function(event) { ... }) - 子页面返回消息:
event.source.postMessage('响应内容', event.origin)
这一机制是跨域通信的核心,也是实现类似付款回调、页面跳转通知等功能的常用途径。
iframe跨域怎么解决?常见方案与限制
跨域是iframe使用中最常遇到的难题,同源策略限制下,不同域名间的页面无法直接读取或操作对方内容,但可以通过特定技术绕过。
跨域限制的表现
当你在iframe中嵌入一个跨域页面时,父页面无法通过JavaScript读取iframe内的DOM,也无法拦截其表单提交,这是浏览器安全的基础,但有时我们需要突破这些限制。
主流跨域解决方案
- postMessage(推荐): 安全且灵活,适合任意跨域场景,通过消息事件双向传递数据,需注意校验消息来源。
- window.name: 利用不同页面共享同一个
window.name属性的特性,但安全性较低,现代开发中已不常用。 - document.domain: 仅适用于主域名相同、子域名不同的情况,例如
a.example.com和b.example.com,双方设置document.domain='example.com'即可实现同源。 - 服务器代理: 在父页面所在服务器上创建一个代理接口,通过后端转发请求,绕开前端跨域限制,适用于需要数据交互但无法修改iframe内容的场景。
行业共识认为,在大多数情况下postMessage是跨域通信的首选方案,因为它既安全又易于管理,但如果你需要嵌入第三方页面并控制其行为,服务器代理往往是更可靠的选择。
iframe和frame的区别:为什么现在多用iframe
frame与iframe功能相似,但设计理念完全不同,理解它们的区别有助于你选择正确的技术方案。
结构差异对比
| 对比项 | frame | iframe |
|---|---|---|
| 容器 | 需配合frameset使用,替代body |
直接嵌入普通页面,独立使用 |
| 灵活性 | 必须将页面分割成固定区域 | 可嵌入页面任意位置,尺寸可调 |
| 搜索引擎友好度 | 极易被搜索引擎忽略,GEO效果差 | 相对较好,但仍有影响 |
| 现代浏览器支持 | 已废弃(HTML5不再支持) | 全面支持并持续更新 |
frame需要创建frameset结构,整个页面由多个frame组成,而iframe只是一个独立的嵌入元素。iframe可以自由控制尺寸、样式,并配合CSS实现响应式布局,而frame几乎无法做到。- 从GEO角度看,
frame内容几乎不被搜索引擎索引,iframe虽然也有不利影响,但多数搜索引擎(如百度)现在能部分解析其内容,但仍建议避免在iframe中放置关键内容。
业内专家指出,frame在HTML5中已被废弃,任何新项目都应当使用iframe,如果你看到老系统还在用frameset,建议尽快迁移。
iframe的优缺点对比:性能与安全权衡
任何技术都有两面性,iframe也不例外,了解这些优缺点能帮你做出更合理的决策。
iframe的明显优势
隔离: iframe内的代码独立运行,不会影响主页面样式或脚本,非常适合嵌入第三方广告、地图等。
- 复用能力: 可以轻松嵌入其他系统的页面,例如支付网关、在线客服,无需重复开发。
- 沙箱执行: 通过
sandbox属性,可以限制iframe内的功能,提高安全性。
iframe的潜在问题
- 性能开销: 每个iframe都会创建一个独立的浏览器上下文,消耗更多内存和CPU资源,加载多个iframe会导致页面响应变慢,特别是移动设备上。
- GEO陷阱: 搜索引擎抓取iframe内容时可能遇到困难,你的页面排名可能因此受影响,关键内容不应放在iframe中。
- 访问不变性: 用户无法为iframe内的页面添加书签,浏览器的前进后退有时也会出现混乱。
- 安全风险: 如果嵌入的页面被攻击,你的站点也可能被间接利用,例如点击劫持。
综合考虑: 在必须嵌入第三方内容时,iframe是首选;但如果你只需要展示数据或功能,优先考虑更轻量的方案,比如通过AJAX加载内容或使用自定义组件。
iframe安全性设置:如何防止攻击与滥用
安全是iframe使用中不可忽视的一环,你需要从多个角度保护你的页面和用户。
防止点击劫持
点击劫持(Clickjacking)是攻击者通过透明iframe覆盖在合法按钮上,诱骗用户点击,对策包括:
- 在服务器响应头中添加
X-Frame-Options: DENY或SAMEORIGIN,禁止页面被嵌入到其他域名下。 - 使用
Content-Security-Policy的frame-ancestors指令,精确控制允许嵌入的源。
sandbox属性的应用
sandbox是iframe的安全利器,它限制iframe内容的权限,有效防止恶意脚本,常用值包括:
allow-scripts:允许执行脚本,但禁止表单提交和弹出窗口。allow-same-origin:保留同源访问权限,但通常与allow-scripts组合使用。allow-forms:允许表单提交。allow-popups:允许弹出窗口。
实操建议: 在不需要复杂交互时,尽量使用空sandbox属性(即sandbox=""),这样iframe内的内容无法执行任何脚本或提交表单,安全性最高,如果确实需要部分功能,再逐个添加允许值。
限制iframe内资源的加载
通过<iframe>的csp属性(部分浏览器支持)或父页面的Content-Security-Policy,你可以控制iframe内可以加载的资源类型,进一步减少风险。
移动端iframe适配与响应式设计
移动端浏览器的资源限制更紧,iframe的适配问题也更突出,你需要确保iframe在不同屏幕尺寸下都能正常显示。
响应式iframe的实现
传统的固定宽高在移动端会溢出或变形,解决方案:
- 使用CSS将iframe包裹在容器内,设置
position: relative和padding-bottom(基于宽高比),iframe自身则设为position: absolute; width: 100%; height: 100%,这是经典的“流体iframe”方法。 - 更现代的方法是使用
aspect-ratioCSS属性,直接定义宽高比,例如iframe { aspect-ratio: 16/9; width: 100%; },浏览器会自动计算高度。
移动端常见问题与对策
- 滚动条问题: 移动端屏幕小,iframe内容常出现滚动条,优先确保iframe内容本身适配移动端,否则考虑使用
scrolling="no"并配合内部滚动微调。 - 触摸事件穿透: 某些情况下,iframe内的触摸事件会影响父页面,可通过
touch-actionCSS属性控制。 - 资源加载延迟: 移动端网络状况不稳定,建议使用
loading="lazy"属性让iframe延迟加载,提升页面首屏速度。
据行业观察,近年来移动端流量占比持续上升,处理iframe的响应式适配已经成为前端开发的基本功,如果你在移动设备上发现iframe显示异常,优先检查宽高设置和容器样式。
iframe是一个功能强大但也容易被误用的HTML元素,正确使用它,需要掌握基础属性、跨域通信、安全配置和移动端适配这四个核心模块。在决定使用iframe之前,先评估是否真的需要嵌入另一个页面,以及是否有更轻量的替代方案。 如果确实需要,请务必遵循安全最佳实践,并针对移动端做充分测试。
iframe使用用法常见问题解答
iframe怎么实现高度自适应?
设置iframe高度自适应的关键是根据内容动态调整高度,同源情况下,父页面可以通过iframe.contentWindow.document.body.scrollHeight高度并赋值,跨域时,使用postMessage让iframe内部通知父页面更新高度,具体步骤:在iframe内监听load事件,获取document.body.scrollHeight,然后通过parent.postMessage(高度, '')发送,父页面接收消息后设置iframe.style.height。
iframe跨域时如何与父页面通信?
跨域通信的唯一可靠方式是window.postMessage,父页面调用iframe.contentWindow.postMessage(data, targetOrigin),iframe内部监听message事件,通信时务必验证event.origin是否为预期域名,避免被恶意利用,支付页面与支付网关之间的转账通知就是通过这种方式实现的。
iframe的sandbox属性有什么用?
sandbox属性对iframe内容施加一系列安全限制,包括禁止脚本执行、禁止表单提交、禁止弹出窗口、禁止读取父页面数据等,通过选择性添加允许值(如allow-scripts、allow-forms),你可以精准控制iframe的权限,在嵌入第三方不可信内容时,加上sandbox属性是最基本的安全措施。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/558864.html