在2026年的今天,搭建服务器内网的核心在于利用低成本硬件构建高可用、易维护的私有云环境,通过虚拟化技术实现资源隔离与高效调度,从而彻底摆脱对公有云的依赖,确保数据主权与隐私安全。
随着数字化转型的深入,越来越多的企业和个人开始意识到,将核心数据托管在第三方公有云上存在潜在的安全风险和长期的成本压力,构建一个属于自己的服务器内网,不仅是技术极客的爱好,更是中小企业保障业务连续性的务实选择,这一过程并非遥不可及,只要理清思路,掌握关键步骤,就能搭建出一个稳定高效的私有数据中心。
服务器内网搭建硬件选型与基础环境准备
搭建内网的第一步是解决“跑什么”和“在哪跑”的问题,硬件选型直接决定了后续系统的稳定性和扩展性,而操作系统则是整个内网的基石。
硬件配置的核心考量因素
对于大多数家庭实验室或小型办公室场景,不必追求顶级的服务器级硬件,但必须保证核心组件的可靠性,CPU方面,支持硬件虚拟化技术(如Intel VT-x或AMD-V)是必要条件,这能显著提升虚拟机运行效率,内存容量建议起步于16GB,若计划运行多个容器或虚拟机,32GB及以上更为稳妥,存储介质务必选用NVMe协议的固态硬盘,IOPS性能对数据库和文件服务的响应速度影响巨大。
网络环境同样关键,内网搭建通常涉及NAS(网络附加存储)功能,因此路由器需支持千兆甚至2.5G网口,交换机也应具备相应的带宽处理能力,若预算允许,选择二手企业级服务器如Dell R720或HP DL380 Gen8,性价比极高,且具备RAID卡支持,适合追求稳定性的用户。
操作系统选择:Proxmox VE与Unraid的对比
在软件层面,Proxmox VE(PVE)和Unraid是目前最主流的两个选择,PVE基于Debian Linux,开源免费,性能极佳,适合有一定Linux基础的用户,能够构建企业级的虚拟化集群,Unraid则基于Linux定制,拥有友好的Web管理界面,支持混合硬盘容量,数据恢复能力强,更适合家庭媒体中心用户。
业内专家指出,对于追求极致性能和零成本的用户,PVE是首选;而对于重视数据安全和易用性的普通用户,Unraid提供了更平滑的上手体验,两者各有千秋,选择时应根据自身的技能树和业务需求来决定。
核心服务部署与网络架构优化
硬件和系统就绪后,接下来就是部署具体的服务,这一步是将裸金属转化为可用资源的关键,涉及网络隔离、存储挂载和服务安装。
网络隔离与VLAN划分策略
一个健康的内网必须具备清晰的逻辑分区,建议至少划分三个VLAN:管理网络、业务网络和访客网络,管理网络用于访问路由器、交换机和服务器后台,确保只有授权IP才能接入;业务网络承载数据库、应用服务等核心业务;访客网络则用于IoT设备或临时接入,通过防火墙规则限制其访问内网其他区域。
在PVE中,可以通过创建Linux Bridge或VLAN接口来实现这一目标,配置时,务必关闭不必要的端口转发,启用防火墙默认拒绝策略,仅开放必要端口,这种“零信任”架构思维,能有效防止横向移动攻击。
常用服务容器化部署实践
容器化技术如Docker和Podman,已成为部署应用的标准方式,它们轻量、隔离且易于迁移,以下是几个高频使用的服务及其部署逻辑:
- 家庭媒体中心:使用Jellyfin或Plex,Jellyfin开源免费,支持硬件解码,适合预算敏感用户;Plex功能强大但部分高级功能需付费,部署时需挂载媒体库目录,并配置GPU直通以加速转码。
- 文件同步与共享:Nextcloud是私有云存储的标杆,它不仅提供文件存储,还集成日历、联系人、文档协作等功能,部署时需注意数据库性能优化,建议使用PostgreSQL而非MySQL,并配置Redis缓存以提升访问速度。
- 自动化运维与监控:使用Uptime Kuma监控服务状态,通过Prometheus和Grafana收集系统指标,这些工具能帮助你实时掌握服务器健康度,及时发现异常。
反向代理与域名解析配置
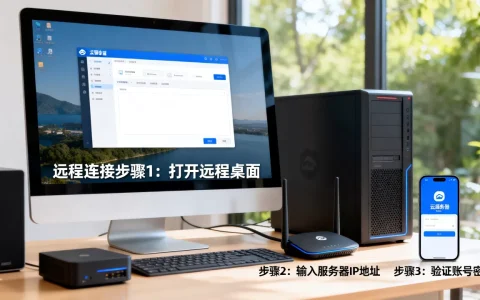
为了让外网也能安全访问内网服务,需要配置反向代理,Nginx Proxy Manager(NPM)是一个图形化管理Nginx的工具,极大降低了配置难度,通过NPM,你可以轻松为每个服务分配独立的域名,并自动申请和续期Let’s Encrypt免费SSL证书,实现HTTPS加密传输。
在DNS方面,若希望实现内网域名解析,可在路由器或服务器本地部署DNSmasq或AdGuard Home,这样,在内网设备中只需输入如nas.local这样的短域名即可访问服务,无需记忆复杂的IP地址。
数据安全备份与长期运维策略
搭建内网只是开始,如何确保数据不丢失、系统不崩溃,才是长期运行的关键,备份策略必须遵循3-2-1原则,即保留3份数据副本,使用2种不同介质,其中1份异地存储。
自动化备份方案实施
对于关键数据,建议使用BorgBackup或Restic进行去重加密备份,这些工具支持增量备份,节省存储空间和带宽,配置定时任务,每天凌晨自动将重要数据备份到外部硬盘或另一台闲置服务器。
若选择Unraid,其内置的Backup插件可直接将数据同步到S3兼容存储或另一台Unraid服务器,对于PVE用户,可编写Shell脚本结合Cron定时任务,实现虚拟机镜像和配置文件的自动导出。
系统更新与安全加固
保持系统更新是防御已知漏洞的最有效手段,对于PVE,定期执行apt update && apt upgrade;对于Unraid,通过Web界面一键更新,禁用SSH密码登录,改用SSH密钥认证,并更改默认SSH端口,能大幅降低暴力破解风险。
行业共识认为,定期审查日志文件是发现潜在威胁的重要手段,Linux系统可通过journalctl或/var/log/secure查看登录尝试和系统错误,设置日志轮转策略,避免日志文件占用过多磁盘空间。
常见问题解答(服务器内网搭建)
服务器内网搭建初期投入成本大概多少?
成本差异巨大,取决于性能需求,入门级方案可利用旧电脑或树莓派,成本接近零,但性能有限,仅适合学习,主流方案如二手企业级服务器加NAS硬盘,初期投入通常在2000-5000元人民币之间,若追求高性能和静音,购买全新迷你主机或专用NAS设备,成本可能在5000-10000元以上,还需考虑电费支出,低功耗硬件能显著降低长期运营成本。
内网穿透速度慢如何解决?
内网穿透速度主要受限于上行带宽和穿透协议,检查宽带运营商提供的上行速率,一般家庭宽带上行在30-100Mbps之间,优化穿透软件配置,如使用FRP或Zerotier时,选择UDP协议而非TCP,可减少握手延迟,若条件允许,部署内网穿透服务器(VPS)时选择高带宽节点,或使用SD-WAN技术优化路由路径,能有效提升访问体验。
如何防止内网服务器被黑客攻击?
安全防护需多层叠加,第一层,严格限制端口暴露,仅开放必要服务端口,第二层,使用强密码策略,并启用双因素认证(2FA),特别是对于管理后台,第三层,部署防火墙规则,如iptables或firewalld,限制特定IP段访问,第四层,定期扫描漏洞,使用ClamAV等杀毒软件扫描文件,保持所有软件版本最新,修补已知安全漏洞。
构建服务器内网是一场关于控制力与自由的修行,它不仅仅是技术的堆砌,更是对数据主权和隐私边界的重新定义,通过合理的硬件选型、严谨的网络架构和持续的运维优化,你可以打造一个既安全又高效的私有数字家园。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/486540.html