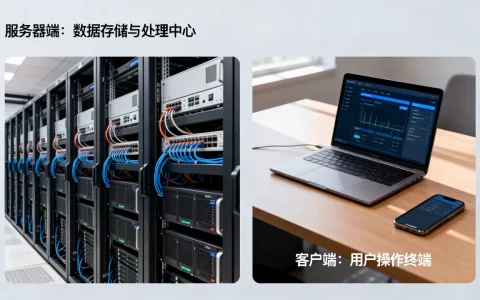
服务器端和客户端远程通讯,本质就是两台设备通过网络协议“约好暗号、交换数据”,选对通讯方式是系统稳定性的基石。
无论你是刚接触编程的初学者,还是正在做技术选型的开发者,远程通讯都不是一个黑盒,它有一套固定的骨架:发起方、接收方、传输管道和约定的语言,今天这篇文章不谈枯燥的理论堆砌,而是从实际场景出发,把服务器端和客户端那点事拆开揉碎讲清楚。
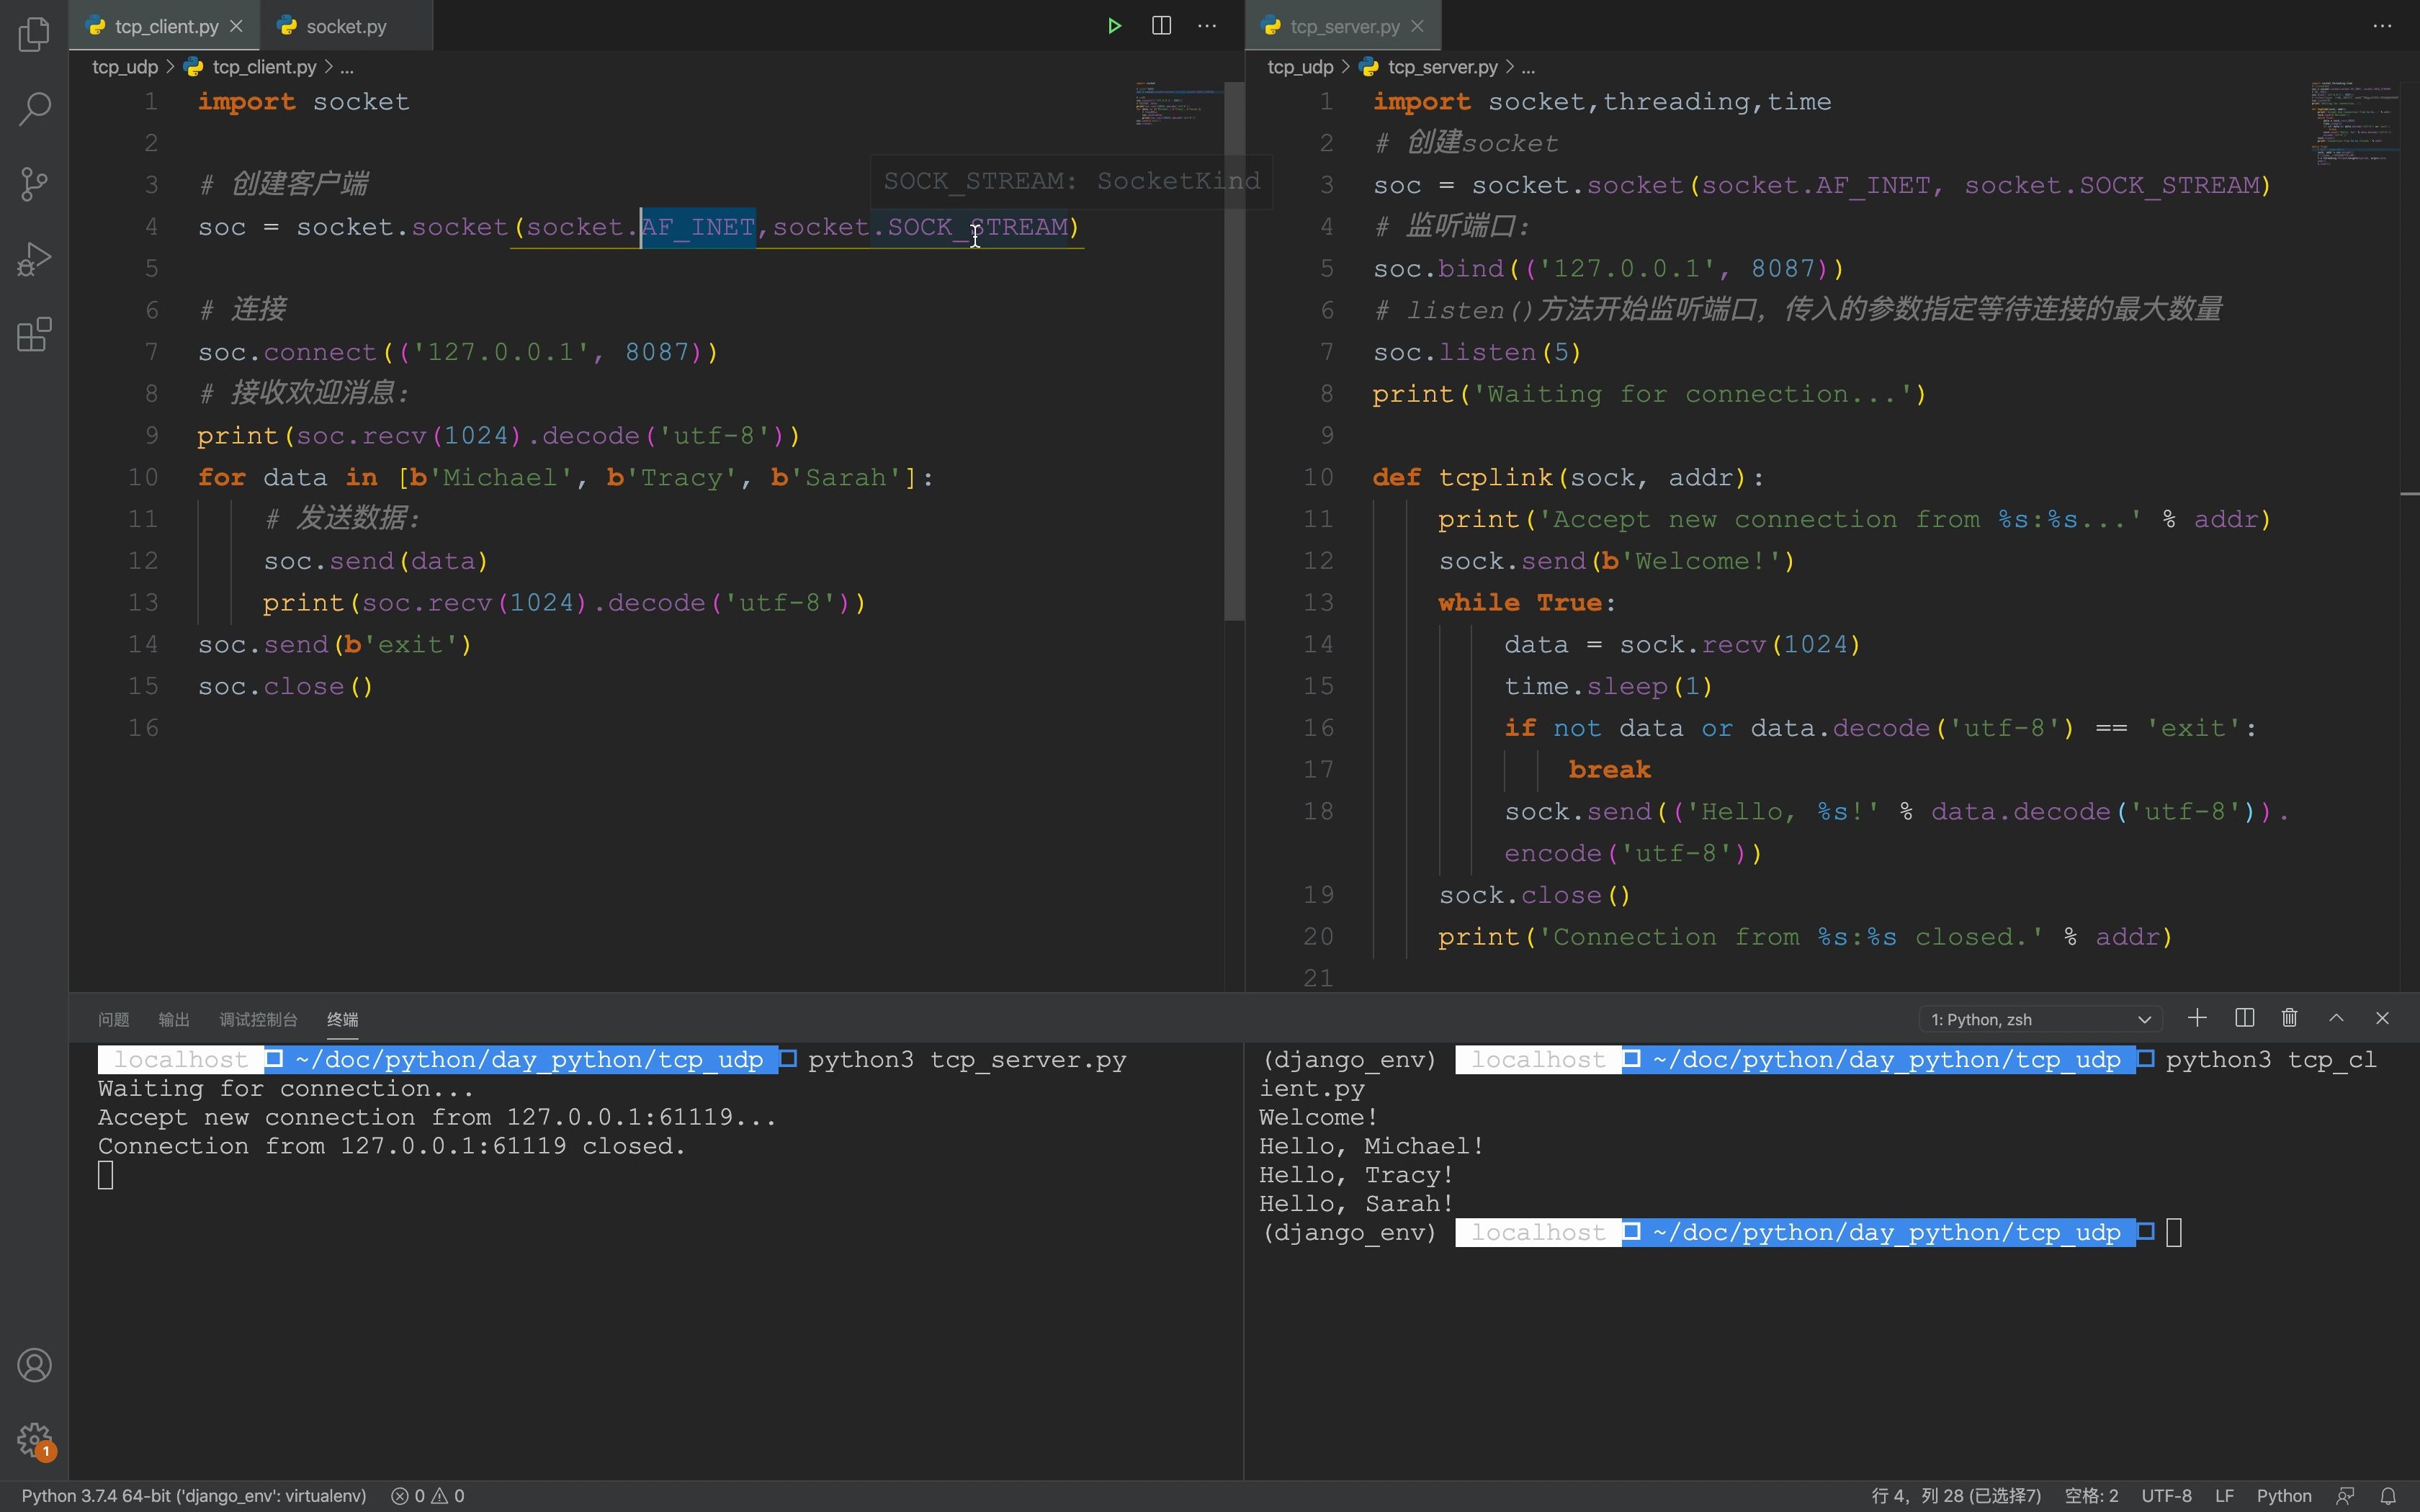
服务器和客户端通信方式有哪些?先看最基础的三种
远程通讯看起来眼花缭乱,但绝大多数场景逃不开下面这三板斧,理解它们,你就理解了通讯的底层逻辑。
短连接:一锤子买卖
短连接的典型代表是HTTP协议,客户端发一个请求,服务器返回一个响应,然后连接就断开了,下次再聊,重新建立连接。
- 优点:实现简单,服务器压力小,不需要维护连接状态。
- 缺点:每次通讯都有握手开销,实时性差。
- 适用场景:网页浏览、RESTful API接口调用、表单提交。
业内专家指出,短连接适合“请求-响应”模式明确的业务,比如查询订单、获取用户信息,它不需要服务器主动找客户端说话,自然也就不需要长期占用资源。
长连接:持续在线,随时可聊
长连接解决了短连接“每次都要重新认识”的尴尬,TCP连接建立后,双方保持通道畅通,直到一方主动关闭或网络异常。
- 优点:实时性高,省去了频繁握手的开销。
- 缺点:服务器需要维护大量连接状态,内存和文件描述符消耗大,需要心跳机制保活。
- 适用场景:即时通讯(IM)、在线游戏、股票行情推送。
这里要区分一个概念:长连接不等于实时推送,长连接只是提供了通道,但服务器往通道里塞数据,还是需要业务逻辑触发,比如你在微信里发消息,服务器收到后通过长连接推给接收方,这就是典型的“长连接+推送”组合。
广播与组播:一对多的高效分发
当服务器需要同时给大量客户端发相同数据时,一对一发送太浪费带宽,广播和组播就派上了用场。
- 广播:向同一网段内所有设备发送数据,不管对方想不想听。
- 组播:只向订阅了特定组地址的设备发送数据,更精准。
适用场景:局域网内的设备发现、视频会议、在线直播的备选方案,广域网环境下,广播基本不可用,组播也受限于运营商策略,更多场景下会用“应用层组播”即服务器逐个转发或借助CDN边缘节点分发。
客户端服务器通讯原理:数据是怎么“飞”过去的
理解了通讯方式,我们得钻进管道里看看数据流的真实路径,这中间有几个关键角色,缺一不可。
五层模型的实际分工
教科书上的OSI七层模型太繁琐,实际工作中我们更关注TCP/IP五层模型,从服务器端进程到客户端进程,数据经历的旅程如下:
- 应用层:你的代码定义消息格式,我要登录,用户名是admin,密码是123”。
- 传输层:TCP协议把数据切割成数据段,编上序号,确保对方能按序重组,UDP则简单粗暴,直接扔出去不管。
- 网络层:IP协议给每个数据段装上“源地址”和“目标地址”的“信封”,负责路由寻址。
- 数据链路层:数据被封装成帧,通过网卡、交换机在局域网内传输。
- 物理层:光缆、双绞线、电磁波,负责把比特流从A点搬到B点。
关键点:服务器端和客户端通讯看似是“两台机器在对话”,实际上是“两个进程在对话”,IP地址定位到机器,端口号定位到机器上的具体进程,比如你访问百度,DNS解析出百度服务器的IP,然后你本机的浏览器进程通过随机端口(如51234)去连接百度服务器的80端口或443端口。
序列化:让双方都能看懂对方的话
数据在网络上是纯字节流,但字节流可不管你是整数还是字符串,序列化协议就是“翻译官”,把内存中的结构化数据变成字节流,接收方再反序列化还原。
- JSON:人类可读性好,调试方便,但体积大、解析性能一般,适合HTTP接口。
- XML:格式冗余更严重,目前主要用于老旧系统对接或配置文件。
- Protobuf:Google出品,二进制格式,体积小、解析快,但不可读,需要定义
.proto文件,适合内部服务间高性能通信。 - MessagePack:类似JSON但二进制编码,体积比JSON小,兼顾可读性和性能。
选型建议:对外API用JSON,因为前端、第三方开发者对JSON支持最好,内部高并发服务,在客户端是移动端或嵌入式设备时,优先考虑Protobuf,能明显减少流量消耗。
远程通讯安全:光有通道还不够,得保证通道本身安全
光聊怎么把数据送过去,不聊安全纯属耍流氓,服务器端和客户端远程通讯,一旦涉及敏感信息,就必须加密。
对称加密与非对称加密的配合
- 对称加密:加密解密用同一把钥匙,速度快,典型算法是AES。
- 非对称加密:公钥加密、私钥解密(或反过来),安全但慢,典型算法是RSA、ECC。
实际方案是混合加密:用非对称加密协商出临时的对称密钥,后续大数据量通信用对称加密,这就是HTTPS(TLS/SSL协议)的底层逻辑。
证书与身份验证:防止“假服务器”
客户端连接服务器时,怎么确认对方不是冒充的?答案是数字证书,证书由CA机构签发,里面包含服务器的公钥和身份信息。
握手流程简化版:
- 客户端发起HTTPS请求,并带上支持的加密算法列表。
- 服务器返回数字证书(含公钥)。
- 客户端用内置的根证书验证服务器证书的合法性。
- 验证通过后,客户端生成随机数,用服务器公钥加密,发给服务器。
- 服务器用私钥解密,得到随机数,双方用这个随机数生成对称密钥。
- 后续通讯全部用对称密钥加密。
你可能遇到的坑:自签名证书会导致客户端不信任,需要手动安装到信任库,在物联网设备中,如果设备存储能力弱,通常用双向TLS认证,即服务器也验证客户端的证书,确保接入设备是合法硬件而不是恶意脚本。
常见的攻击与防御
- 中间人攻击:攻击者在两端之间截获和篡改数据,防御方式是使用HTTPS并校验证书合法性,不要忽略证书警告。
- 重放攻击:攻击者录下合法数据包,稍后原样重发,防御方式是在消息中加入时间戳或随机数nonce,服务器端做去重校验。
- DDoS攻击:大量假客户端占用连接资源,导致服务器瘫痪,防御方式包括但不限于限流、IP黑名单、CDN清洗、SYN Cookie。
远程通讯协议怎么选?按场景对号入座
很多开发者在选型时纠结,其实路就那几条,下面用一张表说清楚主流协议的特性和适用场景。
| 协议 | 传输层 | 连接方式 | 实时性 | 数据格式 | 典型场景 |
|---|---|---|---|---|---|
| HTTP/1.1 | TCP | 短连接 | 低 | 文本/JSON | 传统Web、API |
| HTTP/2 | TCP | 多路复用长连接 | 中 | 二进制分帧 | 现代Web、加速API |
| WebSocket | TCP | 长连接双向 | 高 | 文本/二进制帧 | 即时通讯、实时协同 |
| MQTT | TCP | 长连接 | 高 | 二进制 | 物联网、移动推送 |
| CoAP | UDP | 短连接 | 中 | 二进制 | 资源受限的物联网设备 |
| gRPC | HTTP/2 | 长连接/流式 | 高 | Protobuf | 微服务间通信、双向流 |
WebSocket:从“一问一答”到“自由发言”
HTTP是单向的,客户端不请求,服务器就无法主动发数据,WebSocket在设计上就反转了这种关系,连接建立后,服务器可以随时“开口说话”。
适用场景:
- 聊天室、客服系统。
- 多人协作白板、在线文档编辑。
- 实时行情图、游戏操作指令同步。
注意点:WebSocket虽然好用,但HTTP/2已经支持服务器推送(Server Push),只是浏览器支持度和生态成熟度不如WebSocket,WebSocket连接需要保持,如果用户量大,服务器压力会直线上升,需要引入网关做连接聚合。
MQTT:为物联网而生的轻量级协议
MQTT基于发布/订阅模式,客户端不直接点对点连接,而是通过Broker(消息代理)中转。
核心概念:
- Topic(主题):消息的标签,客户端订阅感兴趣的Topic。
- QoS(服务质量):0(最多一次)、1(至少一次)、2(恰好一次),控制消息可靠性。
- 遗嘱消息:客户端异常断开时,Broker替它发布预设消息,通知其他客户端。
为什么物联网偏爱MQTT:报文头最小只有2字节,对窄带宽、高延迟的移动网络非常友好,同时它支持会话保持,设备离线重连后能续传消息,很适合信号不稳定的环境。
实操建议:使用MQTT时,Broker端要配置好keepAlive心跳参数,默认60秒,如果设备在弱网环境,可以适当缩短到30秒或20秒,避免Broker误判掉线,客户端要设置cleanSession=false,这样离线期间的消息可以补发。
远程通讯的实操要点:从代码到运维的全链路考量
光懂协议原理不够,还得把代码写好、把系统调稳,这部分讲操作细节,全部可验证。
并发模型:服务器如何扛住海量连接
服务器端处理远程通讯,核心问题就是并发,三种主流模型:
- 多线程:一个连接一个线程,连接数一多线程切换开销巨大,线程栈也占内存,适合连接数少的场景。
- 事件驱动(NIO/Reactor模式):Netty、Node.js是典型代表,一个线程轮询大量连接的事件,有事件才处理,无事件就干别的,适合高IO、低计算场景。
- 协程:Go语言原生支持,用户态调度,比线程更轻,一个连接一个goroutine,写起来像同步代码,性能却接近异步。
建议:新项目选型,优先考虑Go或Java Netty,Go的net库默认支持高并发,Java领域Netty是事实标准,不要自己用纯NIO手写框架,容易踩内存泄漏和半包粘包的坑。
粘包与半包处理:TCP的经典难题
TCP是流式协议,没有消息边界,你发123和456,对端可能一次性收到123456,也可能分两次收到12和3456,这就是粘包和半包。
解决方案:
- 固定长度:每条消息定长,不够补0,简单但浪费空间。
- 分隔符:消息末尾加
n或rn,适用于文本协议,但内容里不能出现分隔符。 - 长度前缀:先读4字节,算出消息体长度,再按长度读取消息体,这是最常用、最稳妥的方案,Protobuf/MessagePack配合Netty的LengthFieldBasedFrameDecoder就是这么做的。
代码思路(Netty伪代码):
pipeline.addLast(new LengthFieldBasedFrameDecoder(1024, 0, 4, 0, 4));
pipeline.addLast(new StringDecoder(CharsetUtil.UTF_8));
pipeline.addLast(new MessageHandler());
心跳机制:如何发现“假死的连接”
长连接最怕半开连接,客户端断电或断网,服务器不知道,还以为连接活着,心跳就是定期发“你还活着吗?”的探活信号。
设计参数:
- 心跳间隔:建议30秒到60秒,太频繁浪费流量,太慢则故障感知延迟。
- 超时次数:连续3次未收到心跳响应,判定连接失效。
- 负载均衡器:如果服务器在Nginx或云负载均衡后面,一定要把心跳包和业务包区分开,或者让负载均衡器也支持TCP长连接转发,否则空闲连接会被强制断开。
客户端断线重连的优雅姿势
推荐策略:
- 指数退避重连:第一次失败等1秒,第二次等2秒,第三次4秒,最多到60秒封顶,避免服务端恢复瞬间被大量重连请求打爆。
- 重连时带上版本号和上次会话ID,方便服务器做增量数据同步。
- 重连成功后,先做一次全量状态同步(比如拉取离线消息),再开始实时推送。
服务器和客户端远程通讯常见故障排查
遇到通讯问题,从一个现象倒推原因,定位速度会快很多。
连接超时:客户端连不上服务器
- 检查服务器IP和端口是否通:
telnet 服务器IP 端口。 - 检查服务器防火墙:
firewall-cmd --list-all(CentOS)或ufw status(Ubuntu)。 - 检查云安全组规则:云服务器不配置安全组入方向规则,外部永远连不上。
- 检查服务器进程是否监听:
netstat -tlnp | grep 端口。
连接频繁断开
- 检查是否有中间设备(防火墙、SLB)设置了空闲超时时间,导致连接被静默回收。
- 检查TCP keepalive系统参数:
sysctl net.ipv4.tcp_keepalive_time,默认7200秒太长,可调小到600秒。 - 检查业务代码是否触发了异常关闭,比如未捕获的异常导致线程退出。
数据乱码或解析失败
- 确认两端字符集一致,统一用UTF-8。
- 确认序列化协议一致,比如客户端用JSON但服务器用Protobuf,绝对解析失败。
- 排查粘包问题:看接收到的数据长度是否等于发送长度,如果大于,就是粘包没处理。
服务器端和客户端远程通讯方案汇总
选型没有银弹,但有优先级,如果你还在犹豫,按这个顺序决策:
- 移动端App且数据量小:优先HTTP/2 + JSON,调试方便,兼容性好,实时推送用WebSocket或第三方推送服务。
- 在线游戏或实时协同:TCP长连接 + Protobuf,自己实现心跳和粘包处理,如果对延迟极致敏感,可考虑UDP + QUIC,但开发成本高。
- 物联网设备:MQTT over TLS,Broker选EMQX或Mosquitto,注意设备端功耗。
- Web页面实时通讯:WebSocket,配合
wss://加密协议,如果不需要双向通信,也可以考虑SSE(Server-Sent Events),它更简单、断线自动重连。
多语言环境下,比如客户端是PC端C++应用,服务器是Java,两者之间用gRPC能省去不少编解码的重复劳动,而且gRPC自带流控和超时管理,比裸TCP更省心。
远程通讯安全与性能的平衡
加密一定消耗性能,但代价可控,在TLS握手层面,ECDHE-RSA-AES128-GCM-SHA256是当前性价比较高的套件组合,兼顾安全性与性能,如果追求极致性能,可以关闭TLS的会话恢复缓存,但会牺牲一部分握手速度。建议:在网关层做TLS终止,把加解密压力从业务服务器卸载到Nginx或云SLB上,内部网络再用明文HTTP或gRPC传输,这样既安全又高效。
Q&A:远程通讯实施中的高频疑问
远程通讯和本地通讯的差别在哪里?
本地通讯发生在同一台机器的进程间,使用管道、共享内存或Unix Socket,不走网络协议栈,延迟是微秒级别,远程通讯需要经过操作系统网络栈、网卡、交换机、路由器,延迟是毫秒级别,且存在丢包和乱序风险,因此远程通讯的代码必须设超时、重试、幂等机制,本地通讯则不需要。
长连接和短连接哪种更适合移动端App的服务器端通讯?
混合使用,低频业务接口用短连接(HTTP),比如登录、修改资料,高频实时消息用长连接(WebSocket或MQTT),比如聊天、系统通知,移动网络切换时长连接容易断开,客户端必须实现自动重连并做好消息去重。
如何保证服务器端和客户端通讯过程中的数据完整性?
在应用层做校验和,TCP协议本身有CRC校验,但在极端情况下(如中间设备Bug)仍可能出现数据损坏,最稳妥的做法是:消息体末尾追加消息长度的校验码(如MD5或CRC32),接收方计算后比对,不一致则丢弃并要求重传,注意HTTPS已经包含完整性校验,如果用了HTTPS,应用层可以不再重复校验,但敏感业务仍建议加签名。
远程通讯没有一劳永逸的万能公式,但掌握底层原理、选对协议、做好安全防护、备好排查工具,大多数问题都能在几分钟内定位。从短连接到长连接,从HTTP到WebSocket,本质上都是为了让数据更高效、更安全地抵达目的地。 你的业务需要什么,就选什么,剩下的交给充分的测试和监控来兜底。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/553630.html