服务器DNS配置作为网络通信的基石,直接决定了域名解析的效率与业务的可访问性。服务器更换dns不仅是解决解析故障的应急手段,更是优化网络延迟、提升安全性与合规性的关键运维动作,本文将围绕这一核心操作,从场景分析、前期准备、多系统实施步骤到验证优化,提供一套标准化的专业解决方案。
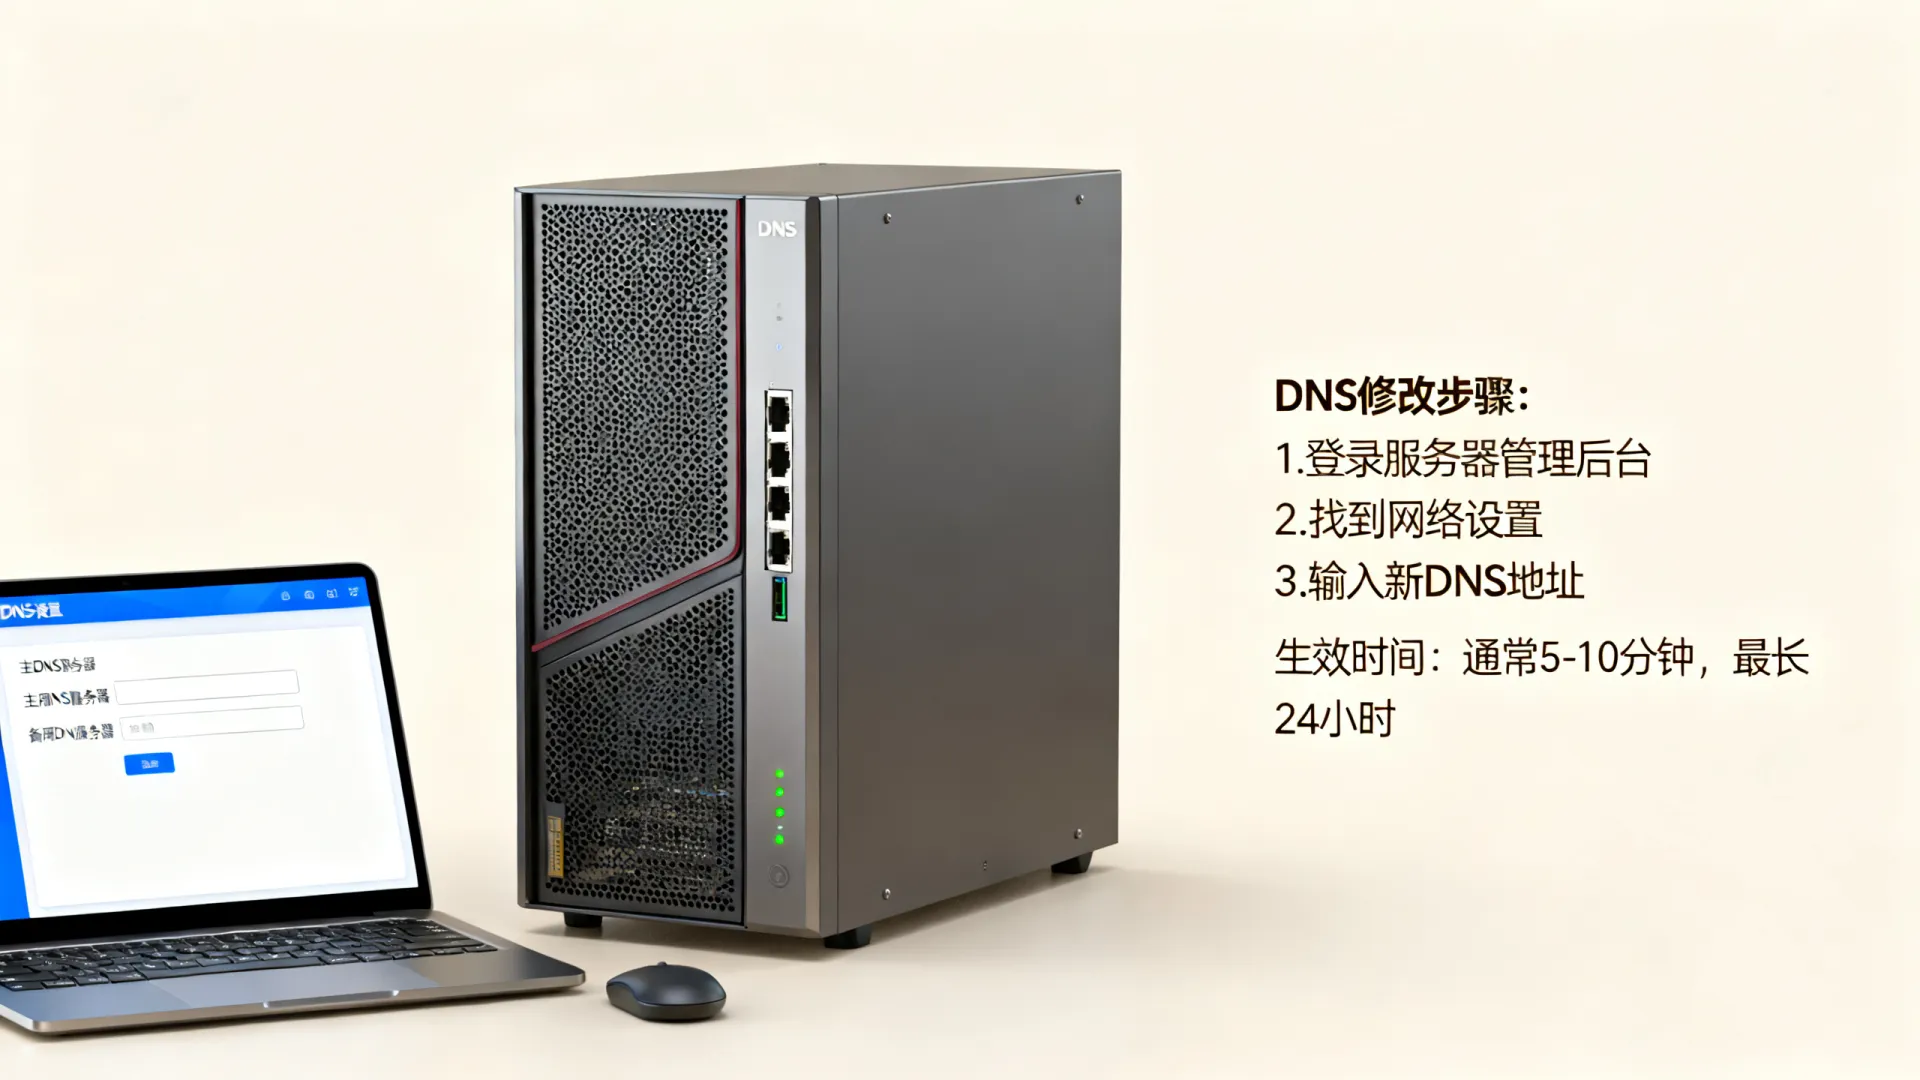
核心场景与必要性分析
在执行变更操作前,必须明确其驱动力,确保变更能带来实际收益,通常涉及以下三种核心场景:
-
性能瓶颈优化
默认的运营商DNS往往存在解析延迟高或跨网访问慢的问题,更换为响应速度更快、具备智能调度能力的DNS(如阿里DNS、腾讯DNS或Cloudflare),可显著降低TCP握手前的解析时间,提升用户访问体验。 -
安全性与合规性升级
部分老旧DNS服务器缺乏针对DNS劫持或缓存投毒的防护机制,迁移至支持DNS over TLS (DoT) 或 DNS over HTTPS (DoH) 的服务器,能有效防止中间人攻击,保障数据传输隐私。 -
基础设施迁移与容灾
当业务从私有云向公有云迁移,或主DNS服务商出现宕机时,必须迅速切换至新的DNS服务商以维持业务连续性。服务器更换dns是容灾演练中的核心环节。
前期准备与风险评估
为了确保变更过程平滑无感,严谨的准备工作不可或缺,任何网络变更都应遵循“可回滚”原则。
-
TTL值调整
在变更前24小时,务必将域名的TTL(Time To Live)值临时调低至600秒甚至更低,此举是为了让全球DNS缓存服务器更快地丢弃旧记录,确保新DNS生效后,用户能最快解析到新地址,变更完成后,可再将TTL调回正常值(如3600秒或86400秒)以减轻源服务器压力。 -
配置文件备份
针对Linux服务器,需备份/etc/resolv.conf及网络接口配置文件(如/etc/sysconfig/network-scripts/下的文件或/etc/netplan/下的yaml文件),针对Windows Server,需导出相关注册表键值或记录当前网络适配器配置。 -
网络连通性测试
提前测试目标DNS服务器的IP连通性,使用ping或telnet工具确认53端口(TCP/UDP)未被防火墙拦截。
Linux服务器实施指南
Linux环境复杂,涉及多种发行版及网络管理工具,需分场景处理。
临时修改(快速生效,重启失效)
直接编辑/etc/resolv.conf文件,这是最基础的方式。
- 使用编辑器打开文件:
vi /etc/resolv.conf - 注释或删除原有的
nameserver行。 - 添加新的DNS地址,
nameserver 223.5.5.5
nameserver 223.6.6.6
- 保存后立即生效,无需重启服务。
永久修改(基于Systemd系,如Ubuntu 18.04+/CentOS 8+)
现代Linux发行版多使用systemd-resolved管理DNS。
- 编辑
/etc/systemd/resolved.conf文件。 - 取消
DNS=行的注释,并填入新的DNS IP,多个IP用空格隔开。 - 运行命令重载配置:
systemctl restart systemd-resolved
永久修改(基于Netplan,如Ubuntu 20.04+)
- 进入配置目录:
cd /etc/netplan/ - 找到
.yaml后缀的配置文件进行编辑。 - 在对应网卡配置下添加或修改
nameservers项:ethernets: eth0: nameservers: addresses: [223.5.5.5, 223.6.6.6] - 应用配置:
netplan apply
永久修改(传统Network Manager,如CentOS 7)
- 编辑网卡配置文件:
vi /etc/sysconfig/network-scripts/ifcfg-eth0 - 添加或修改参数:
DNS1=223.5.5.5
DNS2=223.6.6.6
PEERDNS=no
- 重启网络服务:
systemctl restart network
Windows Server实施指南
Windows环境提供了图形界面与PowerShell两种方式,后者更适合批量运维。
图形界面操作
- 打开“控制面板” -> “网络和共享中心” -> “更改适配器设置”。
- 右键点击当前使用的网卡,选择“属性”。
- 双击“Internet 协议版本 4 (TCP/IPv4)”。
- 选择“使用下面的DNS服务器地址”,输入首选和备用DNS,点击确定保存。
PowerShell命令行(推荐)
使用PowerShell可以更精准地配置,且便于脚本化。
- 查看当前索引:
Get-NetAdapter - 设置DNS(假设网卡名为“Ethernet0”):
Set-DnsClientServerAddress -InterfaceAlias "Ethernet0" -ServerAddresses "223.5.5.5","223.6.6.6"
验证与故障排查
配置下发后,必须进行多维度的验证,确保解析链路正常。
-
基础解析测试
使用dig(Linux)或nslookup(Windows/Windows)命令。- 命令示例:
nslookup www.baidu.com - 观察返回的“Server”地址是否为新更换的DNS IP。
- 观察“Address”是否为正确的目标IP。
- 命令示例:
-
抓包分析
若解析异常,使用tcpdump抓取53端口数据包。- 命令:
tcpdump -i eth0 port 53 -n - 检查是否有发出请求包以及是否有响应包,若只有请求无响应,通常是防火墙拦截或目标DNS不可达。
- 命令:
-
常见问题处理
- 解析延迟高:检查是否配置了本地DNS缓存(如nscd),尝试清理缓存
nscd -i hosts。 - 配置被还原:在Linux中,若
resolv.conf文件头部提示“Generated by NetworkManager”,则必须通过修改NetworkManager配置文件来生效,直接修改resolv.conf会在重启后失效。 - IPv6解析问题:如果网络环境支持IPv6,建议同时配置IPv6的DNS地址,避免AAAA记录解析失败导致的双栈访问延迟。
- 解析延迟高:检查是否配置了本地DNS缓存(如nscd),尝试清理缓存
深度优化见解
在完成基础的服务器更换dns后,运维工作不应止步于此,为了构建更高性能的架构,建议考虑以下进阶方案:
-
部署本地DNS缓存服务
在服务器内部署dnsmasq、Unbound或BIND作为转发缓存服务器,服务器只需向127.0.0.1发起请求,由本地缓存服务器负责向上游递归,这能大幅减少跨网查询次数,对于高并发API调用的服务器,性能提升尤为明显。 -
启用DNSSEC验证
在配置上游DNS时,优先选择支持DNSSEC(域名系统安全扩展)的服务器,这能确保服务器接收到的解析响应是经过权威签名的,从根源上杜绝缓存投毒风险。 -
分区域解析策略
对于跨国业务的服务器,可利用GeoDNS功能,通过智能DNS解析,让不同地区的用户访问最近的服务器节点,这需要在DNS服务商端进行配置,而服务器端只需正确指向该智能DNS即可。
相关问答
Q1:服务器更换DNS后,为什么解析依然很慢?
A:这通常是因为本地系统缓存了旧的失败记录或未建立新的TCP连接,建议在Linux上使用systemd-resolve --flush-caches清除缓存,在Windows上使用ipconfig /flushdns,检查防火墙规则,确保UDP 53端口(普通查询)和TCP 53端口(区域传输)均放行。
Q2:如何确认服务器当前正在使用的DNS是否生效?
A:单纯查看配置文件是不够的,因为配置可能未生效,最准确的方法是使用dig命令查看Query time和SERVER字段,例如执行dig google.com | grep SERVER,如果显示的IP是你新设置的DNS IP,则说明生效,可以通过curl -I https://www.google.com观察实际请求的响应速度变化。
如果您在操作过程中遇到其他问题,欢迎在评论区分享您的具体报错信息或配置环境,我们将共同探讨解决方案。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/49361.html