服务器握手失败的本质是客户端与服务器在建立安全连接的初始阶段,因协议协商、证书验证或网络传输中断导致的连接构建未完成,这一故障直接阻断了数据传输通道,表现为网页无法打开、应用程序连接超时或API调用失败,解决此问题的核心在于精准定位握手环节的断点,通常集中在SSL/TLS协议配置、证书链完整性、加密套件匹配度以及网络链路稳定性四个维度,快速恢复服务的首要步骤是检查服务器端的443端口状态与证书有效期,随后排查客户端的协议支持情况。
深度解析握手失败的技术成因
当用户遇到连接问题时,往往看到的是浏览器提示“连接不是私密连接”或“ERR_CONNECTION_CLOSED”,其背后的技术逻辑涉及复杂的交互过程。
-
SSL/TLS协议版本不匹配
随着网络安全标准的提升,老旧的协议正在被淘汰,现代浏览器默认禁用SSL 3.0、TLS 1.0和TLS 1.1,如果服务器仅支持这些过时协议,而客户端要求使用TLS 1.2或TLS 1.3,握手过程将直接中断,这是历史悠久的系统最常遇到的服务器握手失败原因之一。 -
数字证书链不完整或失效
证书是身份验证的基石,常见问题包括:- 证书过期:管理员未及时续费,导致证书不在有效期内。
- 域名不匹配:证书颁发给
example.com,但访问的是www.example.com或IP地址。 - 中间证书缺失:服务器仅部署了服务器证书,未部署中间CA证书,导致客户端无法构建信任链。
-
加密套件协商失败
握手过程中,客户端会发送支持的加密算法列表,服务器从中选择一个进行匹配,若服务器配置的加密套件过于严格或过时,与客户端支持的列表无交集,连接便无法建立,服务器强制要求使用具有向前保密(PFS)特性的算法,但某些老旧客户端不支持。 -
网络环境与防火墙干扰
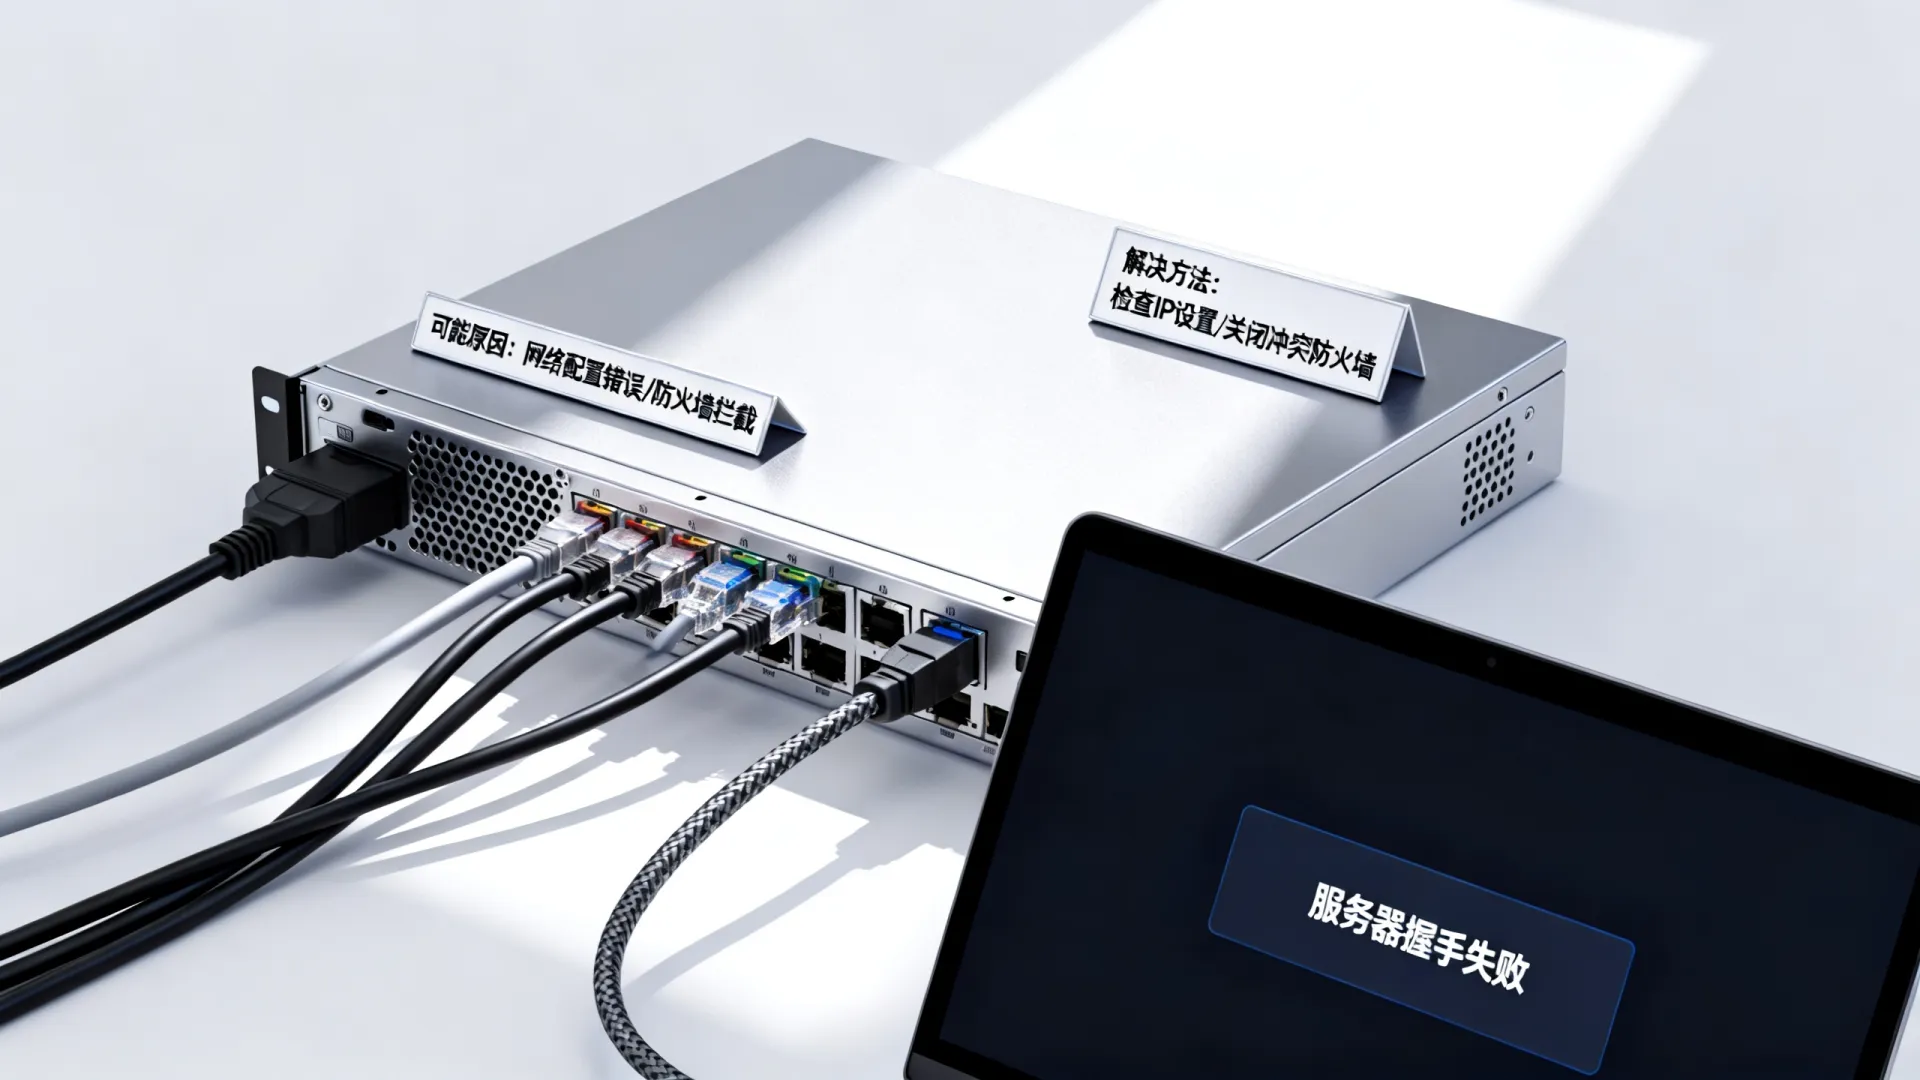
中间网络设备可能截获或干扰握手包,某些企业防火墙会进行SSL深度检测,若其证书未被客户端信任,会导致握手被重置,MTU(最大传输单元)设置不当,导致大的握手数据包在传输中被丢弃,也是隐蔽的故障源。
专业级诊断与排查流程
遵循E-E-A-T原则,排查过程应具备系统性和逻辑性,避免盲目尝试。
-
利用在线工具进行初步检测
使用SSL Labs等权威在线工具对域名进行扫描,该工具能模拟不同客户端环境,直观展示证书链是否完整、协议是否启用以及是否存在已知漏洞,这是最快速定位服务器握手失败原因的方法。 -
服务器端日志深度分析
查看Web服务器(如Nginx、Apache)的error.log日志,开启详细的调试模式(如Nginx中的ssl_verify_client on),日志通常会记录具体的报警信息,如“SSL_do_handshake failed”或“no shared cipher”。
-
客户端抓包分析
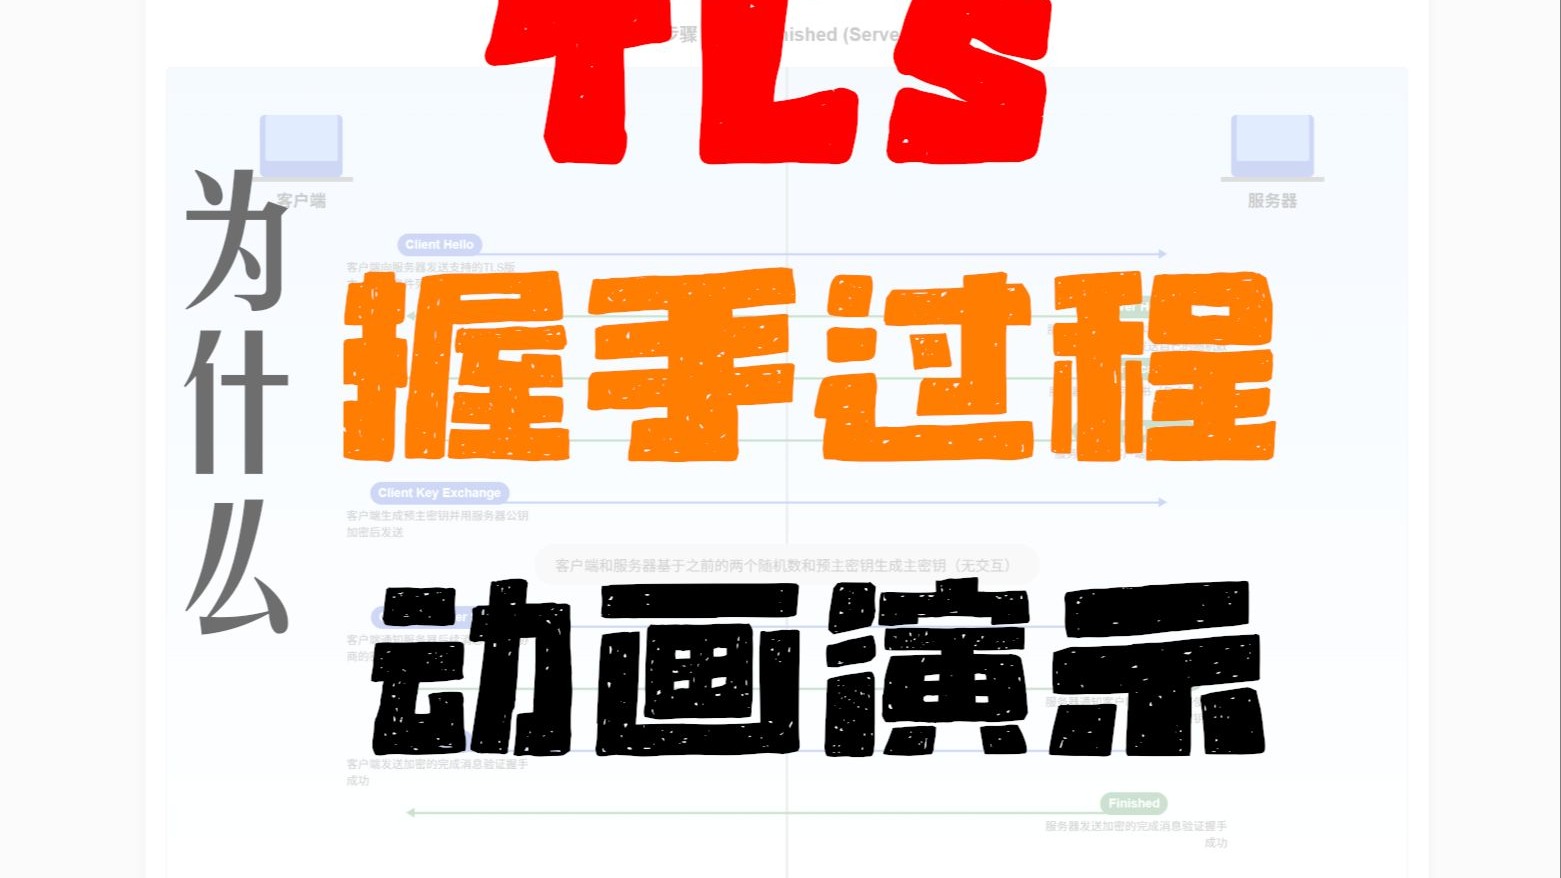
使用Wireshark抓取网络包,过滤tls或ssl协议,观察“Client Hello”和“Server Hello”消息。- 若无“Server Hello”,说明服务器端直接拒绝了连接。
- 若有“Server Hello”但随后出现“Alert”,说明协商参数出现问题。
- 观察TCP层面的重传或RST包,判断是否由网络层引起。
-
时间与端口状态核查
确认服务器系统时间准确,时间偏差过大可能导致证书被判定为无效,使用telnet或nc命令测试服务器443端口的连通性,排除端口被防火墙封禁的可能性。
权威解决方案与最佳实践
针对排查出的问题,实施精准修复,确保服务的高可用性。
-
优化SSL/TLS配置策略
- 启用现代协议:配置服务器仅支持TLS 1.2和TLS 1.3,禁用不安全的旧版本。
- 配置完整证书链:在服务器配置文件中,将服务器证书、中间证书和根证书按顺序合并,确保客户端能验证完整的信任链。
- 优化加密套件:参考Mozilla SSL Configuration Generator生成推荐的加密套件配置,优先使用AEAD算法(如AES-GCM, ChaCha20-Poly1305)。
-
实施自动化证书管理
手动管理证书极易导致过期,建议部署ACME协议客户端(如Certbot),实现证书的自动申请、续期和部署,这能有效规避因证书过期导致的服务中断。 -
调整网络层参数
- MTU调优:在云服务器或容器环境中,适当调小MTU值(如从1500调整为1400),防止大包被丢弃。
- 防火墙规则审查:检查安全组或防火墙规则,确保放行TCP 443端口,且未启用过于激进的SSL拦截策略。
-
启用OCSP装订
为了提高握手效率并避免因OCSP服务器不可达导致的握手失败,建议在服务器端启用OCSP Stapling,这允许服务器主动获取并缓存证书状态,减少客户端的验证请求。
预防性维护与监控体系
解决当前问题只是第一步,建立长效机制才能体现专业运维能力。
-
建立证书到期监控
使用Zabbix、Prometheus等监控系统,对证书剩余有效期进行监控,设置多级告警(如提前30天、14天、7天发送通知),确保管理员有充足时间响应。 -
定期进行安全合规扫描
随着加密算法的演进,曾经的“安全”配置可能变为“弱加密”,每季度进行一次安全合规检查,及时更新服务器配置以应对新的安全威胁。 -
配置HTTP Strict Transport Security (HSTS)
通过HSTS头部强制客户端使用HTTPS连接,避免因HTTP重定向过程中的劫持或配置错误导致的连接问题,同时提升网站在搜索引擎中的信任度权重。
相关问答
为什么我的网站在某些浏览器能打开,而在某些浏览器提示握手失败?
这种情况通常是由于客户端与服务器支持的TLS协议版本或加密套件不匹配造成的,老旧浏览器或操作系统(如Windows XP、Java 6)可能不支持TLS 1.2或现代加密算法,建议检查服务器的SSL配置,确保兼容性配置合理,或者在客户端升级浏览器或操作系统补丁,某些浏览器可能缓存了旧的HSTS设置,尝试清除浏览器缓存或使用隐私模式访问。
服务器握手失败会影响网站的SEO排名吗?
会,且影响严重,搜索引擎爬虫在抓取网站时,如果遇到握手失败,将无法获取页面内容,这会被视为网站不可访问,导致索引量下降,甚至被搜索引擎从库中删除,现代搜索引擎(如百度、Google)将HTTPS作为排名信号,握手失败意味着HTTPS失效,会直接降低网站的信任度评分,确保SSL握手成功是SEO优化的基础保障。
如果您在排查过程中遇到更复杂的特殊情况,欢迎在评论区留言您的错误日志或配置片段,我们将为您提供针对性的技术支持。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/69115.html