服务器配置两个IP时,必须通过策略路由(Policy Routing)为每个IP创建独立的路由表,确保流量“原路返回”,否则会导致数据包在默认网关处丢失或产生非对称路由故障。
为什么双IP环境下必须配置独立路由表
在单IP环境下,服务器只有一张路由表,所有出向流量都走唯一的默认网关,但当服务器拥有两个IP(无论是双网卡还是单网卡多IP)且分别连接不同网段时,问题就出现了。
如果不对路由表进行拆分,Linux内核在处理响应包时,会优先查找主路由表(main table),这意味着无论请求是从哪个IP进来的,响应包都会尝试从主路由表的默认网关发出,如果请求进入的是网卡B,但响应包却从网卡A发出,这种现象被称为非对称路由。
业内专家指出,大多数现代防火墙和运营商设备为了防止IP欺骗,会开启反向路径过滤(RP Filter),一旦检测到入向接口与出向接口不一致,会直接丢弃该数据包,导致连接超时或网络不通。
Linux服务器双网卡双IP路由表怎么配置
实现双IP独立路由的核心在于:为每个IP定义一个专属的路由表,并创建一条基于源地址的路由规则。
定义自定义路由表名称
Linux默认只有主表(main)和本地表(local),为了方便管理,需要在 /etc/iproute2/rt_tables 文件中添加自定义表名。
- 使用编辑器打开文件:
vi /etc/iproute2/rt_tables - 在文件末尾添加以下内容:
100 rt_wan1200 rt_wan2
这里的 100 和 200 是路由表的ID,rt_wan1 是自定义的别名。
为每个路由表配置路由条目
rt_wan1 和 rt_wan2 表中是空的,需要告诉内核这两个表分别走哪个网关。
- 为第一个IP配置默认网关:
ip route add default via 192.168.1.1 dev eth0 table rt_wan1 - 为第二个IP配置默认网关:
ip route add default via 192.168.2.1 dev eth1 table rt_wan2
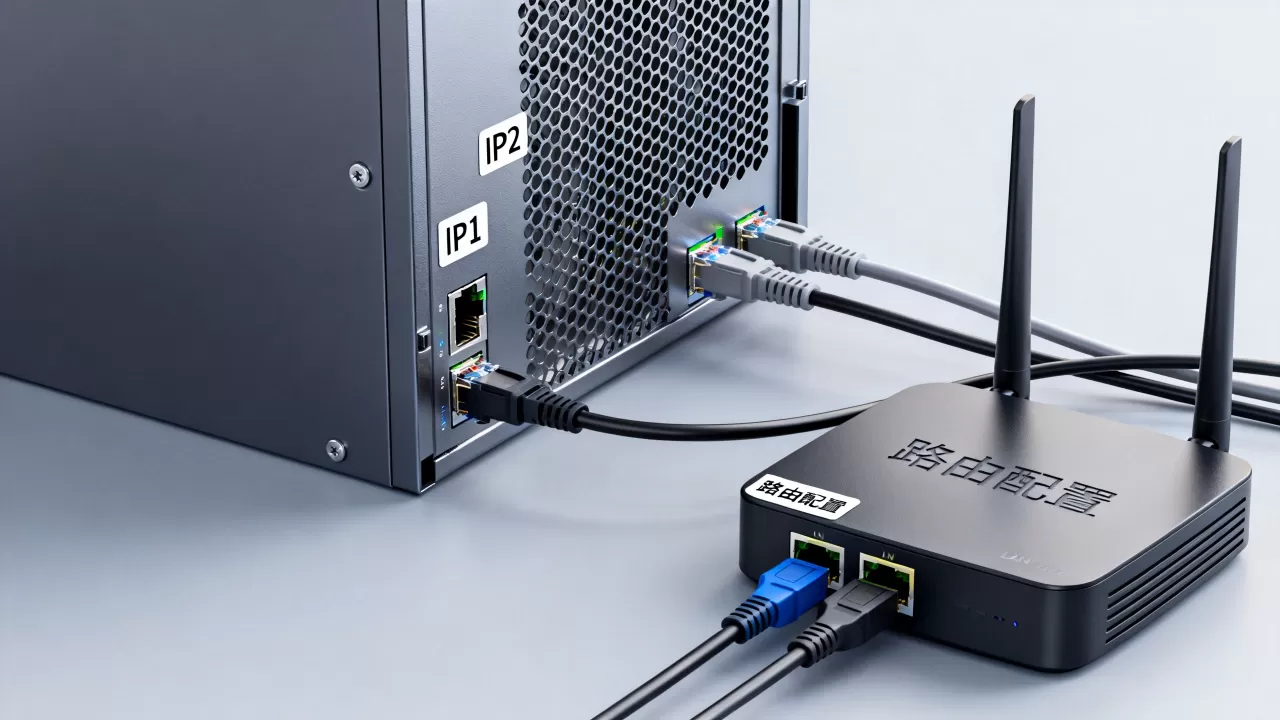
注意: 此时执行 ip route show 依然看不到这些路由,因为它们存在于自定义表中,需要使用 ip route show table rt_wan1 查看。
创建策略路由规则
这是最关键的一步,我们需要告诉内核:只要数据包的源地址是某个特定IP,就强制使用对应的路由表。
- 绑定第一个IP到 rt_wan1:
ip rule add from 192.168.1.10 table rt_wan1 - 绑定第二个IP到 rt_wan2:
ip rule add from 192.168.2.10 table rt_wan2
通过上述操作,内核在转发包时会先检查 ip rule,匹配到源IP后,直接跳转到对应的自定义路由表,从而实现流量的原路返回。
多网卡策略路由与静态路由的区别
很多运维人员容易将策略路由与传统的静态路由混淆,两者的维度完全不同。
| 维度 | 静态路由 (Static Routing) | 策略路由 (Policy Routing) |
|---|---|---|
| 决策依据 | 仅根据目的地址 (Destination IP) | 根据源地址、入接口、协议、端口等多维度 |
| 路由表数量 | 全局共用一张主路由表 | 支持多张独立路由表 |
| 适用场景 | 简单的点对点通信,已知目标网段 | 多出口、多运营商、内外网隔离、负载均衡 |
| 灵活性 | 低,容易产生路由冲突 | 高,可实现精细化的流量分发 |
| 复杂度 | 配置简单,易于维护 | 配置较复杂,排查故障难度较高 |
行业共识认为,在处理多宿主(Multi-homing)服务器时,静态路由无法解决源地址依赖问题,必须采用策略路由。
双IP路由表导致网络不通怎么排查
即使配置了策略路由,依然可能遇到网络不通的情况,排查时应遵循从底层到应用层的逻辑。
检查反向路径过滤 (RP Filter)
Linux内核的 rp_filter 机制可能会误杀策略路由的流量,如果内核认为包进入的接口不符合路由表的反向查询结果,会直接丢包。
- 查看当前设置:
sysctl -a | grep rp_filter - 临时关闭过滤(建议设置为 2,即松散模式):
sysctl -w net.ipv4.conf.all.rp_filter=2
sysctl -w net.ipv4.conf.default.rp_filter=2
sysctl -w net.ipv4.conf.eth0.rp_filter=2
sysctl -w net.ipv4.conf.eth1.rp_filter=2
验证路由表匹配路径
使用 ip rule list 查看规则优先级,规则是从上到下匹配的,如果上方存在一条覆盖范围更广的规则,下方的自定义路由表将失效。
- 确认输出结果中
from 192.168.x.x lookup rt_wanX的优先级正确。 - 使用
tcpdump抓包分析:
tcpdump -i any host 目标IP -n - 分析要点: 观察请求包是从哪个接口进入的,响应包是从哪个接口发出的,如果进入的是 eth1,发出的是 eth0,说明策略路由未生效。
检查默认路由冲突
如果主路由表(main)中存在一个过于宽泛的默认路由,而策略路由规则配置有误,流量可能会被主路由表拦截,建议在测试阶段,暂时移除主路由表的默认网关,观察流量是否能通过自定义表正常出向。
企业级服务器双IP路由表优化方案
在生产环境下,手动执行 ip 命令在重启后会失效,为了保证稳定性,建议采用以下优化方案。
持久化配置
根据不同的发行版,持久化方式有所不同:
- CentOS/RHEL: 在
/etc/sysconfig/network-scripts/route-ethX中定义静态路由,在
rule-ethX
- Ubuntu/Debian (Netplan): 在
netplan的 YAML 配置文件中使用routing-policy模块进行定义。
性能调优与安全加固
据统计,在高并发环境下,频繁的路由表查询会带来微小的 CPU 开销,通过优化内核参数可提升网络吞吐量:
- 增加 TCP 接收/发送缓冲区:
net.core.rmem_max和net.core.wmem_max。 - 开启 TCP 快速打开(TCP Fast Open):
net.ipv4.tcp_fastopen=3。
在多 IP 环境下,应严格配置 iptables 或 nftables,禁止跨接口的流量转发(除非该服务器充当路由器),防止内网流量通过外网网卡泄露。
服务器双IP路由配置的核心在于通过策略路由打破单一路由表的限制,实现基于源地址的流量精准分发,从而彻底解决非对称路由导致的连接中断问题。
服务器两个ip路由表相关问题 Q&A
问:配置了两个IP路由表后,服务器能同时访问两个网关的外网吗?
答:可以,策略路由允许服务器根据发送包的源IP选择不同的网关,只要你在应用程序中通过 bind 系统调用指定了发送包的源IP,或者通过 ip rule 绑定了源地址,服务器就可以在同一时间通过两个不同的网关与外界通信。
问:为什么我配置了策略路由,但 ping 目标地址时依然走默认网关?
答:因为 ping 命令默认使用主路由表中的默认源IP,如果你想测试特定路由表,需要使用 -I 参数指定源IP,ping -I 192.168.2.10 8.8.8.8,这样内核才会触发 ip rule 中的源地址匹配,从而跳转到对应的自定义路由表。
问:双IP路由表配置错误会导致服务器彻底断网吗?
答:如果误删了主路由表中的默认网关且未正确配置策略路由,会导致远程 SSH 连接中断,建议在操作前开启 OOB(带外管理)控制台或 VNC,确保在网络崩溃时能够登录系统恢复 /etc/iproute2/rt_tables 和路由规则。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/492074.html