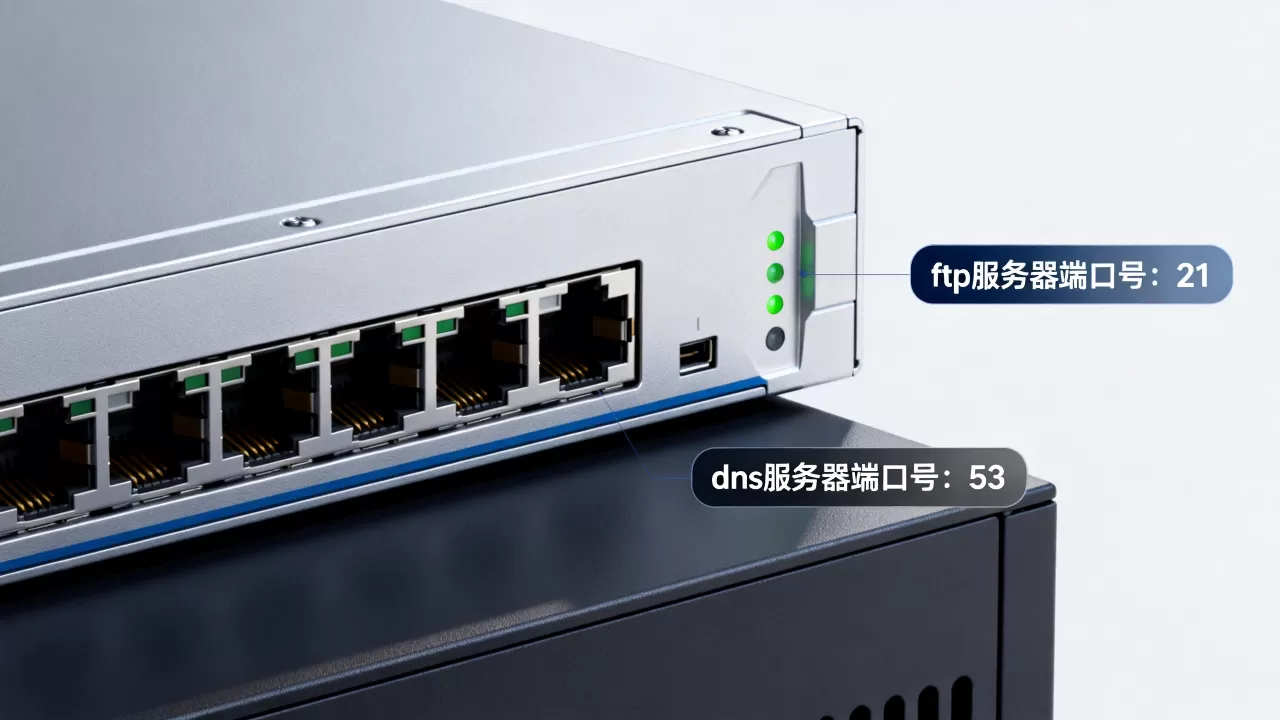
FTP服务器默认使用20和21端口,DNS服务器默认使用53端口,这是网络通信的基础常识,但在实际配置中需根据TCP/UDP协议及被动/主动模式进行灵活调整。
在构建或维护网络基础设施时,端口号就像是服务器的“门牌号”,如果门牌号错了,数据无论怎么发送都找不到接收方,很多初学者在配置服务器时,往往只记住了数字,却忽略了背后的协议逻辑和安全风险,特别是在2026年的今天,随着网络安全法规的日益严格和云计算的普及,单纯记住端口号已经不够了,你需要理解它们是如何工作的,以及如何在防火墙中正确放行。
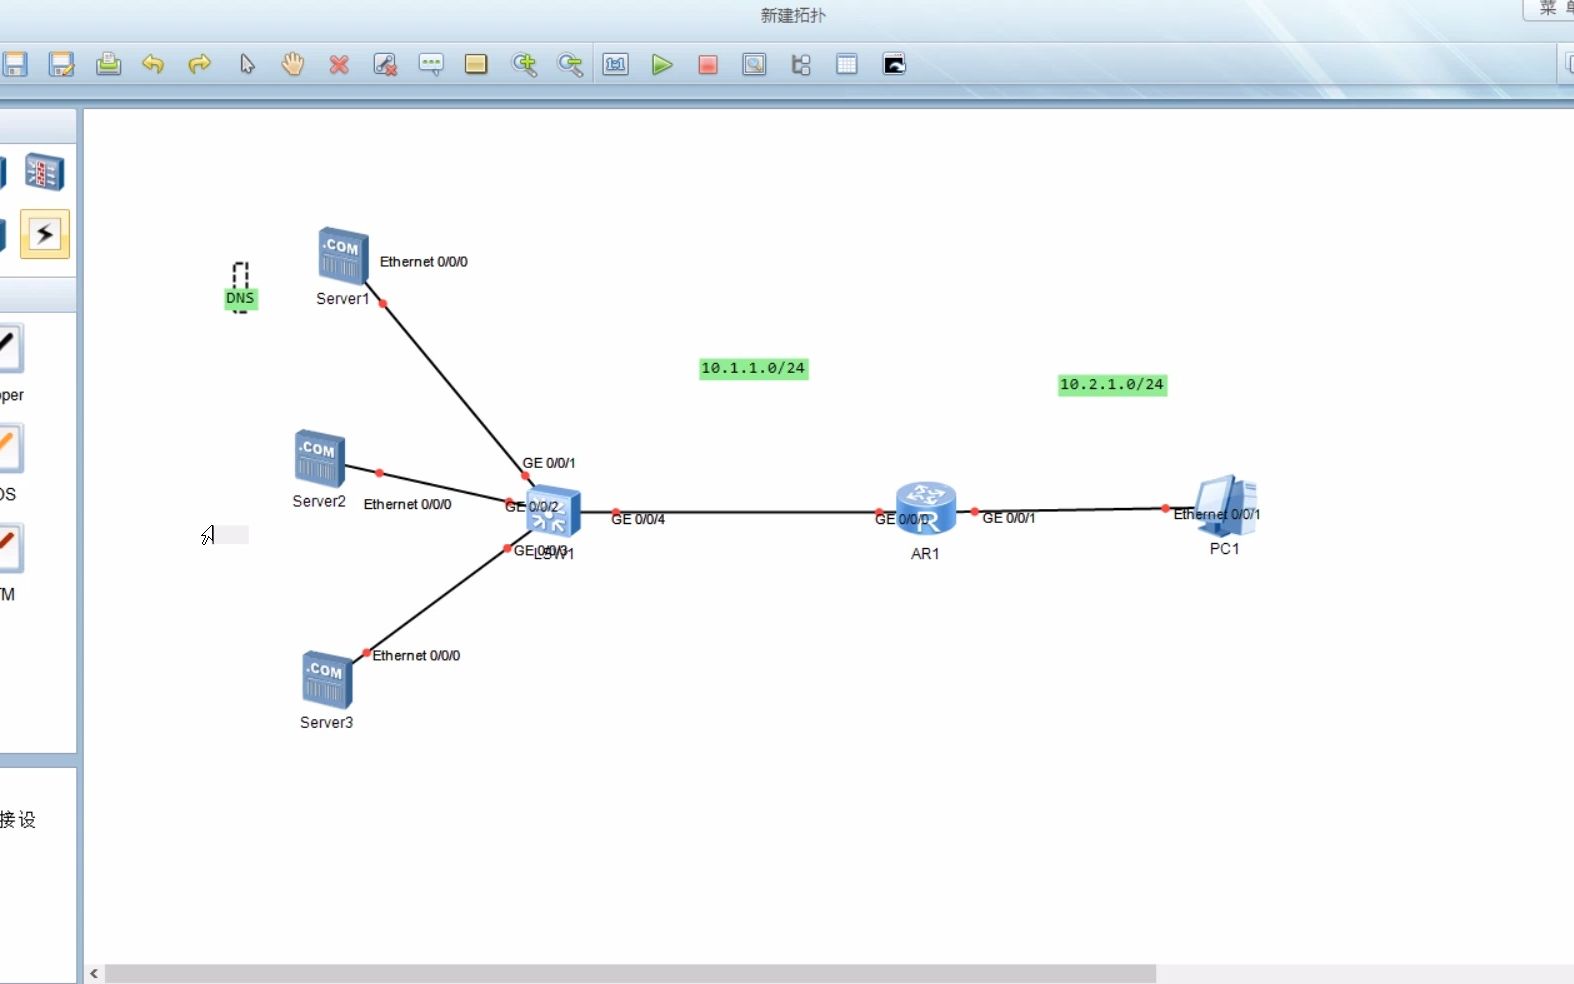
FTP服务器端口机制深度解析
FTP(文件传输协议)是一个古老但依然广泛使用的协议,它的复杂性在于它使用了两个不同的端口来分别处理控制信息和数据信息,这种设计导致了它在现代防火墙环境中的配置变得相对繁琐。
控制连接与数据连接的区别
FTP的工作模式分为控制连接和数据连接,控制连接用于发送命令(如登录、列出目录),而数据连接用于实际传输文件内容。
- 控制端口(Port 21):这是FTP的入口,当客户端连接服务器时,首先建立的是TCP 21端口的连接,所有的指令,比如
USER、PASS、LIST,都通过这里传输。 - 数据端口(Port 20):在主动模式(Active Mode)下,服务器会使用TCP 20端口主动向客户端发起数据连接,这是许多新手困惑的地方:为什么服务器要主动连客户端?这是因为在早期的网络架构中,服务器被视为可信方,而客户端位于防火墙后,难以预测动态端口。
主动模式与被动模式的端口差异
随着NAT(网络地址转换)和防火墙的普及,主动模式遇到了巨大挑战,被动模式(Passive Mode, PASV)成为了主流。
- 主动模式(PORT):客户端告诉服务器:“我在端口12345等你,请连我。”服务器从本地20端口发起连接,如果客户端防火墙阻止入站连接,传输就会失败。
- 被动模式(PASV):客户端发送PASV命令,服务器回答:“我在端口50000-50100之间,你来连我。”客户端随后连接到服务器指定的高位端口。
DNS服务器端口配置要点
DNS(域名系统)负责将人类可读的域名转换为IP地址,虽然它看起来简单,但端口53的使用有着严格的协议区分。
TCP与UDP在DNS中的分工
DNS主要使用UDP协议,但在特定场景下必须切换到TCP。
- UDP 53端口:绝大多数DNS查询都通过UDP 53完成,UDP是无连接的,速度快,开销小,对于标准的域名解析请求(通常小于512字节),UDP是首选。
- TCP 53端口:当DNS响应数据超过512字节(例如包含大量DNSSEC记录或区域传输AXFR)时,UDP会截断数据,此时必须使用TCP 53进行可靠传输,区域传输(Zone Transfer)几乎总是使用TCP。
为什么不能只开UDP?
许多管理员为了简化防火墙规则,只开放UDP 53,这会导致大型域名解析失败或区域传输中断,业内专家指出,生产环境的DNS服务器必须同时监听TCP和UDP的53端口,以确保服务的完整性和稳定性。
防火墙配置与安全最佳实践
仅仅知道端口号是不够的,如何在防火墙中正确配置这些端口,直接关系到服务器的可用性和安全性,错误的配置不仅会导致服务不可用,还可能暴露严重的安全漏洞。
FTP的安全隐患与替代方案
FTP以明文传输用户名、密码和数据,这在现代网络中是极不安全的。
- 风险点:任何处于网络路径上的攻击者都可以嗅探到FTP流量,获取你的账号密码。
- 解决方案:强烈建议使用SFTP(SSH File Transfer Protocol)或FTPS(FTP over SSL/TLS),SFTP默认使用TCP 22端口,利用SSH加密通道,既安全又无需额外配置数据端口,解决了被动模式的复杂性。
DNS服务的访问控制
DNS服务器如果被恶意利用,可能成为DDoS攻击的放大器。
- 开放递归风险:如果DNS服务器允许任意IP进行递归查询,攻击者可以伪造源IP,向你的DNS发送大量查询请求,导致带宽耗尽。
- 配置建议:仅在内部网络或特定信任IP列表中启用递归查询,对于公共DNS,应禁用递归或限制递归频率。
常见端口冲突与排查技巧
在实际运维中,端口冲突是最常见的问题之一,当服务无法启动或连接超时,首先检查的就是端口占用情况。
如何检查端口占用
在Linux系统中,你可以使用以下命令快速定位占用端口的进程:
sudo netstat -tulpn | grep :21
sudo netstat -tulpn | grep :53
或者使用更现代的ss命令:
sudo ss -tulpn | grep :21
在Windows系统中,可以使用:
netstat -ano | findstr :21
端口被占用的处理步骤
- 识别进程:通过命令输出找到PID(进程ID)。
- 确认服务:使用
ps -p <PID>(Linux)或任务管理器(Windows)确认该进程是否为预期服务。 - 终止或更改:如果不是关键服务,可终止进程;如果是关键服务,需修改当前服务的端口配置,避免冲突。
2026年网络端口管理趋势
随着零信任安全架构的普及,传统的基于端口的访问控制正在发生变化。
从端口到应用层过滤
现代防火墙和WAF(Web应用防火墙)越来越倾向于在应用层进行流量识别,而不仅仅是依赖端口号,即使FTP使用非标准端口,应用层网关也能识别其协议特征并进行处理。
云原生环境中的端口暴露
在Kubernetes等容器化环境中,端口映射变得更加动态,Service和Ingress资源取代了传统的静态端口映射,使得端口管理更加灵活和安全,开发者不再需要直接暴露容器端口,而是通过集群内部的服务发现机制进行通信。
FAQ:关于FTP与DNS端口的高频疑问
FTP主动模式和被动模式端口区别是什么?
主动模式下,控制连接使用21端口,数据连接由服务器从20端口发起;被动模式下,控制连接仍为21端口,但数据连接由客户端连接到服务器指定的高位动态端口(如50000-50100),被动模式更适合客户端位于防火墙后的场景。
DNS服务器必须开放53端口吗?
是的,53端口是DNS服务的标准端口,必须同时开放TCP 53和UDP 53,以支持标准的域名查询和大型响应数据(如区域传输)的传输,仅开放UDP会导致部分解析失败。
如何安全地替代FTP服务?
建议使用SFTP(基于SSH,默认端口22)或FTPS(基于SSL/TLS,默认端口990或21),SFTP配置简单,安全性高,且无需处理复杂的数据端口问题,是目前替代传统FTP的最佳实践。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/486596.html