在MySQL中创建数据库的核心权限设置是授予用户CREATE权限,通常通过GRANT命令实现,建议遵循最小权限原则,仅赋予必要的库级或表级权限以保障服务器安全。
很多刚接触服务器运维的朋友,面对MySQL权限管理时容易陷入误区,要么给root账户到处乱用,要么给应用账户赋予过高的权限,导致后续安全隐患频发,权限管理就像给公司各部门分配门禁卡,核心逻辑是“按需分配,最小够用”,下面我们将深入拆解如何在服务器环境中正确设置MySQL数据库创建权限,涵盖从基础命令到安全最佳实践的完整流程。
理解MySQL权限体系与创建数据库的本质
在动手敲命令之前,必须先厘清MySQL的权限层级,MySQL的权限系统分为全局、数据库、表、列和存储过程五个层级,对于“创建数据库”这一操作,主要涉及的是数据库级别的权限。
业内专家指出,权限分配不当是数据库被入侵的主要原因之一,如果应用程序只需要读写某个特定表,却赋予了它创建新库的权限,一旦应用代码存在SQL注入漏洞,攻击者就能轻易创建恶意库或执行高危操作,理解权限边界是设置的前提。
全局权限与数据库权限的区别
全局权限(Global Privileges)作用于整个MySQL实例,拥有全局CREATE权限的用户可以在任何数据库下创建新库,而数据库权限(Database Privileges)则限定在特定数据库内。
- 全局CREATE:允许用户在任何地方执行
CREATE DATABASE,这通常只授予给DBA(数据库管理员)或自动化部署脚本的管理员账户。 - 特定库权限:如果业务场景要求用户只能操作
my_app_db,则不应赋予全局CREATE,而是通过其他方式管理。
对于大多数Web应用场景,我们并不希望应用账户拥有创建数据库的能力,因为数据库结构通常由迁移工具(如Flyway、Liquibase)或开发人员在受控环境中创建,但在某些多租户SaaS架构或动态数据隔离场景中,应用可能需要根据租户ID动态创建数据库,这时就需要精细化的权限控制。
实操:如何授予创建数据库的权限
这是最核心的操作部分,假设我们需要创建一个名为app_user的用户,并允许该用户创建名为tenant_db_%模式的数据库(用于多租户隔离)。
基础GRANT命令详解
MySQL使用GRANT语句来分配权限,语法结构非常直观:GRANT 权限列表 ON 权限层级 TO '用户名'@'主机地址' IDENTIFIED BY '密码';
以下是具体的操作步骤和命令示例:
-
登录MySQL服务器
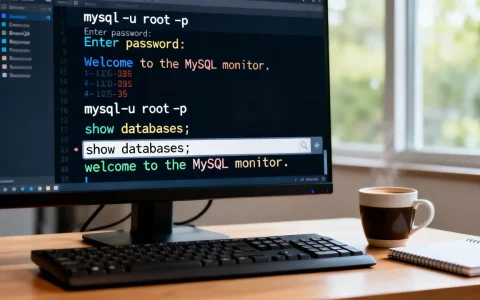
使用具有SUPER或GRANT OPTION权限的账户(通常是root)登录:mysql -u root -p
-
创建用户(如果尚未存在)
为了安全,建议先创建用户,再授权。CREATE USER 'app_user'@'%' IDENTIFIED BY 'StrongPassword123!';
注意:在生产环境中,主机地址应替换为具体的应用服务器IP,以限制访问来源。
-
授予创建数据库的权限
如果希望该用户只能创建特定前缀的数据库,MySQL本身不支持直接通过GRANT限制“前缀”,但可以通过授予全局CREATE权限来实现。GRANT CREATE ON . TO 'app_user'@'%';
这条命令的意思是:允许
app_user在所有数据库()上执行CREATE操作。 -
刷新权限
虽然大多数情况下GRANT会立即生效,但为了确保万无一失,可以执行:FLUSH PRIVILEGES;
更安全的替代方案:预创建与表级权限
直接授予全局CREATE权限存在风险,一种更安全的做法是:由管理员预创建好数据库,然后授予应用账户对该库的完整操作权限(包括创建表、插入数据等),但不赋予其创建新库的权限。
-- 管理员预创建数据库
CREATE DATABASE IF NOT EXISTS `tenant_001`;
-- 授予应用用户对该库的所有权限
GRANT ALL PRIVILEGES ON `tenant_001`. TO 'app_user'@'%';
FLUSH PRIVILEGES;
这种模式下,应用无法创建新库,但可以自由创建表、视图等,满足了大部分业务需求,同时堵住了创建恶意库的漏洞。
不同场景下的权限策略对比
不同的业务架构对MySQL创建数据库权限的需求截然不同,盲目套用同一套配置会导致安全冗余或功能缺失。
单租户vs多租户架构
在单租户架构中,每个客户一个独立的数据库实例或Schema,应用账户通常不需要创建数据库的权限,因为数据库由运维或CI/CD流水线创建。
而在多租户共享数据库架构中,为了数据隔离,可能需要动态创建Schema,应用账户需要CREATE权限。
| 场景 | 推荐权限策略 | 风险等级 |
适用人群 |
|---|---|---|---|
| 开发测试环境 | 授予root或高权限账户 | 高 | 开发人员 |
| 生产环境-单租户 | 预创建库,授予库级ALL | 低 | 运维/DBA |
| 生产环境-多租户 | 授予特定用户CREATE权限 | 中 | 架构师/高级开发 |
| 云数据库PaaS | 使用云厂商提供的RAM角色 | 极低 | 云原生用户 |
据统计,多数企业在生产环境中倾向于采用“预创建+库级授权”的模式,而非让应用动态创建数据库,因为前者更易于审计和管理。
云服务器与本地服务器的差异
在简米云、酷番云等云平台上,数据库通常以PaaS服务形式提供,你往往无法直接登录MySQL底层服务器进行GRANT操作,而是通过控制台或API管理权限。
在简米云RDS中,你通过创建账号并授权数据库的方式来模拟MySQL的GRANT行为,这种方式更加标准化,但也限制了细粒度控制,对于使用自建MySQL的服务器用户,上述GRANT命令依然适用。
常见问题排查与权限验证
设置完权限后,如何确认是否生效?这是很多初学者容易卡壳的地方。
如何检查当前用户权限
使用SHOW GRANTS命令可以查看当前用户或指定用户的权限列表。
-- 查看当前登录用户的权限
SHOW GRANTS;
-- 查看特定用户的权限
SHOW GRANTS FOR 'app_user'@'%';
输出结果会清晰列出该用户拥有的所有权限,如果看到GRANT CREATE ON . TO ...,说明该用户拥有创建数据库的全局权限。
权限不生效的常见原因
- 主机地址不匹配:创建用户时指定了
localhost,但应用连接时使用的是0.0.1或服务器IP,MySQL将localhost和0.0.1视为不同的主机,需要分别授权或统一使用(不推荐生产环境)。 - 未刷新权限:虽然少见,但在某些极端配置下,
FLUSH PRIVILEGES是必要的。 - 密码错误:看似权限问题,实则是认证失败,使用
mysql -u app_user -p
最佳实践与安全建议
权限设置不是一劳永逸的,需要定期审查和优化。
最小权限原则
除非业务强依赖动态创建数据库,否则不要授予应用账户CREATE权限,对于需要创建表的需求,授予CREATE、INSERT、UPDATE、DELETE、SELECT、ALTER、INDEX、DROP等具体权限即可,避免使用ALL PRIVILEGES。
定期审计权限
每季度运行一次权限审计脚本,找出长期未使用的高权限账户,或权限过大的账户,据行业共识认为,定期清理无用账号和权限能显著降低内部威胁风险。
使用角色(Role)管理
MySQL 8.0及以上版本支持角色(Role)功能,你可以创建一个app_role角色,赋予其所需的权限,然后将该角色授予多个用户,这样在需要调整权限时,只需修改角色权限,无需逐个修改用户,极大提升了管理效率。
CREATE ROLE 'app_role';
GRANT CREATE, SELECT, INSERT, UPDATE, DELETE ON `tenant_db`. TO 'app_role';
GRANT 'app_role' TO 'app_user'@'%';
Q&A:关于MySQL创建数据库权限的常见疑问
如何限制用户只能创建特定前缀的数据库?
MySQL原生权限系统不支持直接限制数据库名称的前缀,要实现这一功能,通常需要借助应用层的逻辑判断,或者使用MySQL触发器(Trigger)在创建数据库前检查名称是否符合规范,如果不符合则抛出错误,也可以结合审计插件,对不符合规范的创建请求进行告警或拦截。
授予CREATE权限后,用户能否删除其他用户创建的数据库?
默认情况下,授予CREATE权限并不包含DROP权限,用户只能创建和删除自己拥有的数据库对象,如果用户拥有DROP权限,则可以删除任何其有权访问的数据库,务必确保应用账户只拥有必要的CREATE权限,而不包含DROP权限,或者通过应用逻辑严格控制删除操作。
在Docker容器中部署MySQL,权限设置有何不同?
在Docker容器中,MySQL的权限设置逻辑与物理服务器完全一致,主要区别在于初始化和持久化,建议在Docker启动时通过挂载卷(Volume)持久化MySQL数据目录,并在初始化脚本中预先创建好用户和权限,容器重启后,权限设置会随数据卷保留,无需重复执行GRANT命令。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/486592.html