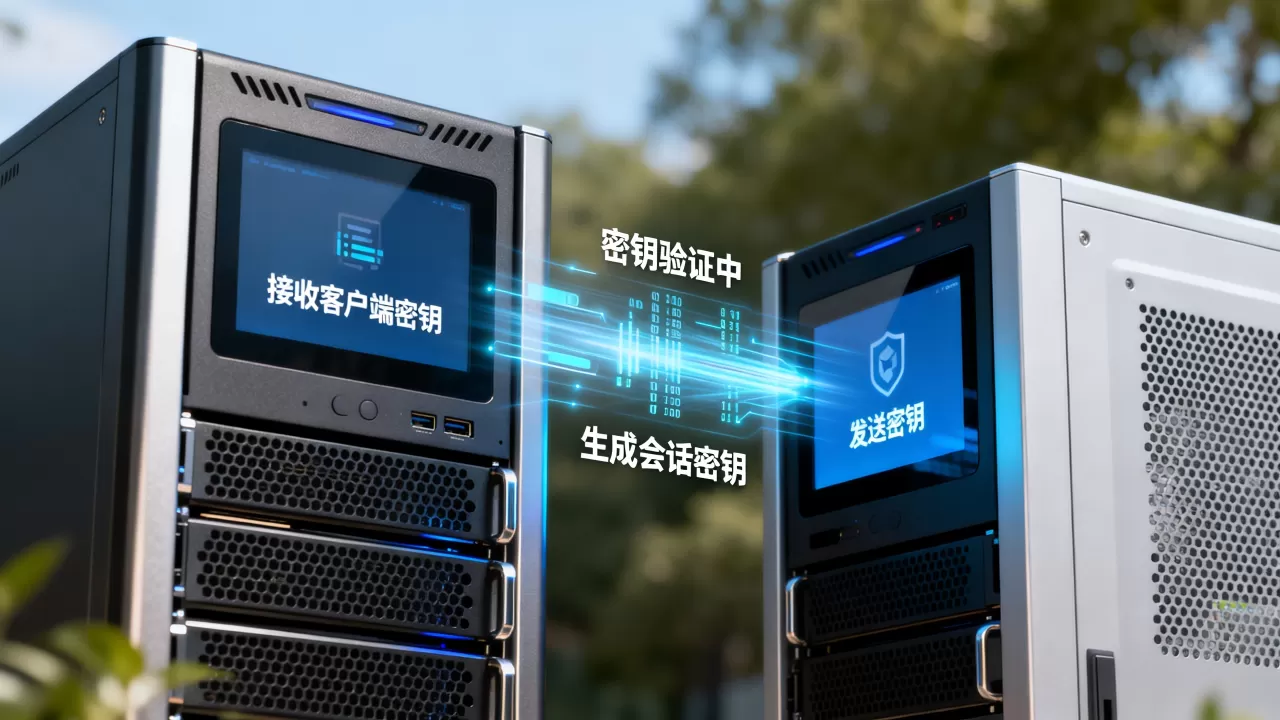
服务器收到客户端的密钥后怎么办?密钥交换过程详解

当服务器收到客户端发送的密钥(通常指在 TLS/SSL 握手过程中交换的预主密钥 Pre-Master Secret,或者在对称加密场景下交换的会话密钥 Session Key)后,服务器会执行一系列严谨的安全处理步骤,以确保通信的安全性和完整性,以下是标准流程(以最常见的 TLS 1.2/1.3 为例):

验证密钥来源与完整性

  • 解密预主密钥:如果使用的是非对称加密(如 RSA 密钥交换),服务器使用自己的私钥对客户端发送的加密预主密钥进行解密,得到明文预主密钥。
  • 验证数字签名:如果使用的是临时 Diffie-Hellman(ECDHE)等密钥交换算法,服务器会验证客户端发送的密钥交换参数中的数字签名,确保该密钥确实来自声称的客户端,而非中间人攻击者。
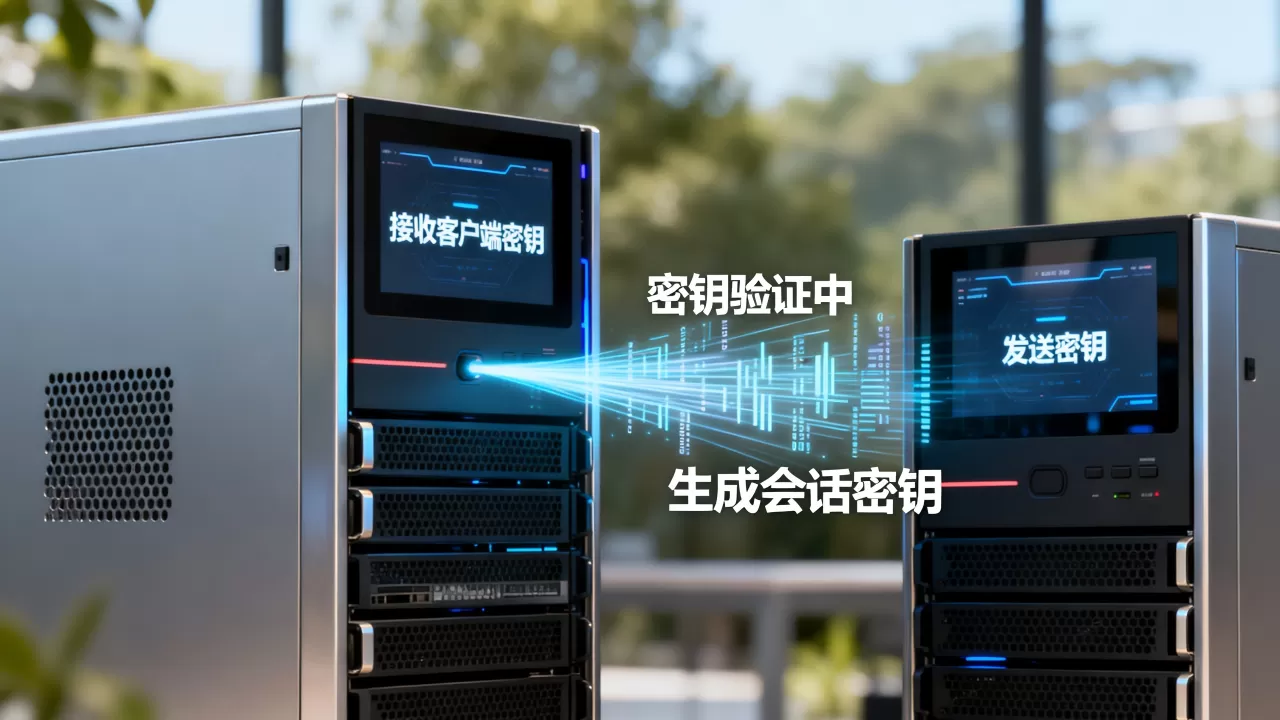
  • 服务器收到客户端的密钥后怎么办?密钥交换过程详解

    【我的世界基岩版】您必须通过Micrsoft服务身份验证 服务器加载慢 何原因
    加载中
    【我的世界基岩版】您必须通过Micrsoft服务身份验证 服务器加载慢 何原因

生成主密钥(Master Secret)

  • 服务器将以下三个值组合,通过伪随机函数(PRF, Pseudo-Random Function)生成主密钥(Master Secret):
    1. 客户端发送的随机数(Client Random)
    2. 服务器发送的随机数(Server Random)
    3. 预主密钥(Pre-Master Secret)

注意:主密钥本身不会在网络上传输,仅在服务器和客户端本地计算得出。

派生会话密钥(Session Keys)

  • 服务器使用主密钥和随机数,通过密钥派生函数(KDF)生成一组会话密钥,通常包括:
    • 客户端到服务器的加密密钥(用于加密客户端发送的数据)
    • 服务器到客户端的加密密钥(用于加密服务器发送的数据)
    • 服务器收到客户端的密钥后怎么办?密钥交换过程详解

    • 客户端到服务器的 MAC 密钥(用于消息认证码,确保数据完整性)
    • 服务器到客户端的 MAC 密钥
    • (在 TLS 1.3 中,加密和认证通常由 AEAD 算法如 AES-GCM 或 ChaCha20-Poly1305 统一处理)
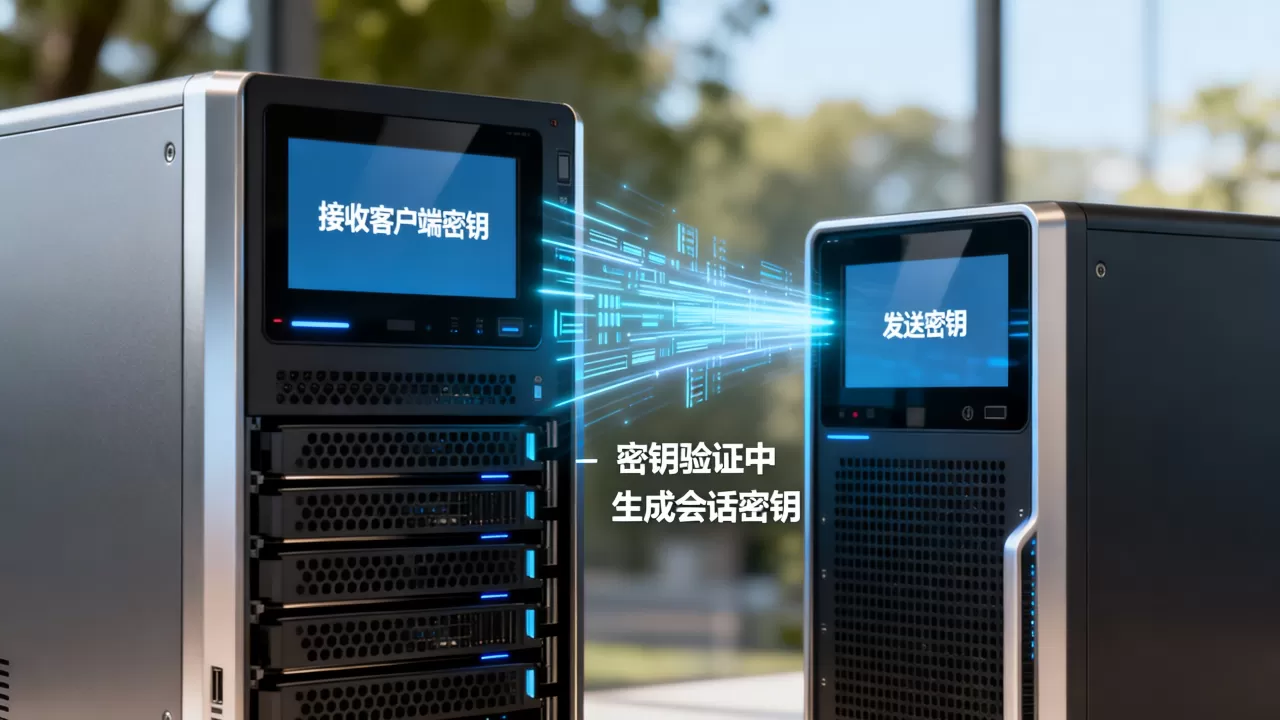
发送“Finished”消息

  • 服务器使用刚刚生成的会话密钥,对之前的握手消息进行哈希计算,生成一个“验证数据”(Verify Data),并发送 ChangeCipherSpec 和 Finished 消息给客户端。
  • 这一步用于向客户端证明:服务器已成功计算出相同的会话密钥,握手过程未被篡改。

开始安全通信

  • 一旦客户端验证了服务器的 Finished 消息,双方确认密钥一致且握手成功。
  • 服务器收到客户端的密钥后怎么办?密钥交换过程详解

    此后,所有应用层数据(如 HTTP 请求)都将使用派生的会话密钥进行对称加密和完整性校验,实现高效且安全的通信。


安全注意事项

  • 密钥必须保密:服务器绝不能将主密钥或会话密钥记录在日志中或发送给第三方。
  • 前向安全性(Forward Secrecy):现代 TLS 推荐使用前向安全密钥交换算法(如 ECDHE),这样即使服务器私钥未来泄露,历史会话也不会被解密。
  • 密钥更新:在长连接中,服务器可能定期重新协商密钥或更新密钥材料,以限制单个密钥的暴露风险。

如果你指的是其他特定场景(如 SSH、自定义协议、API 密钥等),请提供更多上下文,我可以给出更具体的回答。

首发原创文章,作者:王坚‌,如若转载,请注明出处:https://test.idctop.com/article/478582.html

赞 (0)
python中式编程如何实现?python零基础入门教程
上一篇 2026年7月10日 06:24
Nginx proxy_cache_key怎么配置?proxy_cache_key缓存失效怎么解决
下一篇 2026年7月10日 06:27

相关推荐

  • impera waf是什么,有哪些功能特点?

    Imperva WAF是企业级Web应用防护的标杆产品,专注于通过云端和本地化部署抵御OWASP Top 10攻击,特别适合金融、电商等对数据安全与合规性要求极高的行业,Imperva WAF怎么样:核心功能与适用场景规则引擎与攻击防护能力Imperva WAF的规则库覆盖数百种常见攻击模式,包括SQL注入、跨……

    2026年8月21日
    300
  • AI换装大模型怎么用?AI换装大模型哪个好用

    AI换装大模型通过深度学习图像生成技术,实现了无需物理试穿即可在数字层面完成服装替换、风格迁移及虚拟试衣的功能,大幅降低了电商试错成本并提升了用户购物体验,AI换装大模型的核心技术原理与演进从传统PS到生成式AI的跨越过去,我们在网上看到模特穿着某件衣服的照片,想看看自己穿的效果,往往需要借助Photoshop……

    2026年6月15日
    3300
  • 服务器管理口是什么?服务器管理口怎么设置

    服务器管理口是连接运维人员与底层硬件的标准化接口,通过SSH或IPMI协议实现远程指令下发,掌握其权限配置与日志审计是保障企业IT基础设施安全稳定的核心手段,在日常的IT运维工作中,我们常常听到“服务器管理口”这个词,但它到底指什么?为什么它比普通的业务端口更重要?服务器管理口(如iDRAC、iLO、BMC等……

    2026年7月1日
    2400
  • IIS默认网站停止怎么办,IIS服务启动不了是什么原因?

    当IIS默认网站停止或IIS服务无法启动时,最直接的解决路径是:先确认World Wide Web Publishing服务状态,再检查默认站点的绑定和应用程序池,最后通过iisreset命令或服务管理器重启IIS,IIS默认网站停止怎么恢复?从诊断到修复先确认服务本身是否“活着”打开服务管理器(service……

    2026年8月13日
    700
  • IaaS和DevOps如何结合?,有哪些最佳实践?

    IaaS DevOps就是把基础设施当代码管,让云资源像流水线一样自动交付,核心结论是:谁先掌握这个能力,谁就能在2026年把环境部署时间从周级压缩到分钟级,先看清IaaS DevOps到底是什么要想搞明白IaaS DevOps,不能只看字面意思,拆开说,IaaS是云计算的底层服务,提供虚拟机、存储、网络这些基……

    2026年8月20日
    700
  • ingress的QPS、RT是什么,如何优化?

    Ingress的QPS(每秒查询数)和RT_QPS(响应时间与每秒查询数的组合指标)是衡量Kubernetes入口网关性能的两个核心维度,前者反映吞吐量,后者揭示处理效率与延迟的直接关联,理解ingress的qps和rt_qps:两个关键指标什么是ingress的qps?QPS(Queries Per Seco……

    2026年8月17日
    700
  • 如何实现IAM细粒度授权与访问控制?,具体步骤是什么?

    云计算环境中,IAM细粒度授权通过策略定义用户对资源的最小操作权限,是避免权限泛化、实现合规访问控制的核心手段,为什么细粒度授权成为云安全的关键?过去粗粒度授权模型下,用户往往被赋予过宽的权限,比如整个项目空间的读写权限,很容易导致数据泄露或误操作,以企业财务系统为例,只需要授权查看账单的权限,但传统角色可能允……

    2026年8月17日
    300
  • 服务器网线标签内容样例如何编写,有哪些注意事项?

    必须包含两端设备标识、端口号、线缆编号和贴标日期,这是确保运维可追溯的基本要求, 标签规范与否直接关系机房管理效率,据行业共识,相当一部分网络故障排查时间浪费在找线、确认线缆上,下面从内容格式、材料成本、标准规范到具体样例,逐步拆解,服务器网线标签内容怎么写才规范?写标签不只是写几个字,而是建立一套编码体系,业……

    2026年7月24日
    600
  • IDE和SCSI接口到底有什么区别,怎么选?

    IDE和SCSI是两种经典的硬盘接口标准,IDE以低成本易用性主导个人电脑,SCSI凭高性能和高可靠性统治服务器领域,两者在传输方式、设备支持和价格上存在本质差异,IDE和SCSI区别有哪些?核心差异详解工作原理:控制器归谁管IDE将控制器集成在硬盘电路板上,接口简单成本低,一根40针数据线搞定,SCSI采用独……

    2026年8月12日
    1300
  • 如何查看IIS网站启动日志及启动/停止IIS服务?,怎么设置

    IIS网站启动日志记录了服务启动与停止的完整过程,是排查IIS服务故障的关键工具,通过分析启动日志,可以快速定位服务启动失败的原因,优化网站性能,行业共识认为,日志管理是网站运维的基础,能有效减少停机时间,近年来,日志分析在故障排查中的作用越来越重要,IIS服务启动失败原因与日志排查方法日志文件位置与访问方式I……

    2026年8月5日
    1000

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注

评论列表(1条)

  • 孔超
    孔超 2026年7月12日 03:43

    光看标题就来气!说好的密钥交换,结果服务器直接拿去用了?那中间人偷看了咋办?真以为加密是儿戏啊,无语了😒