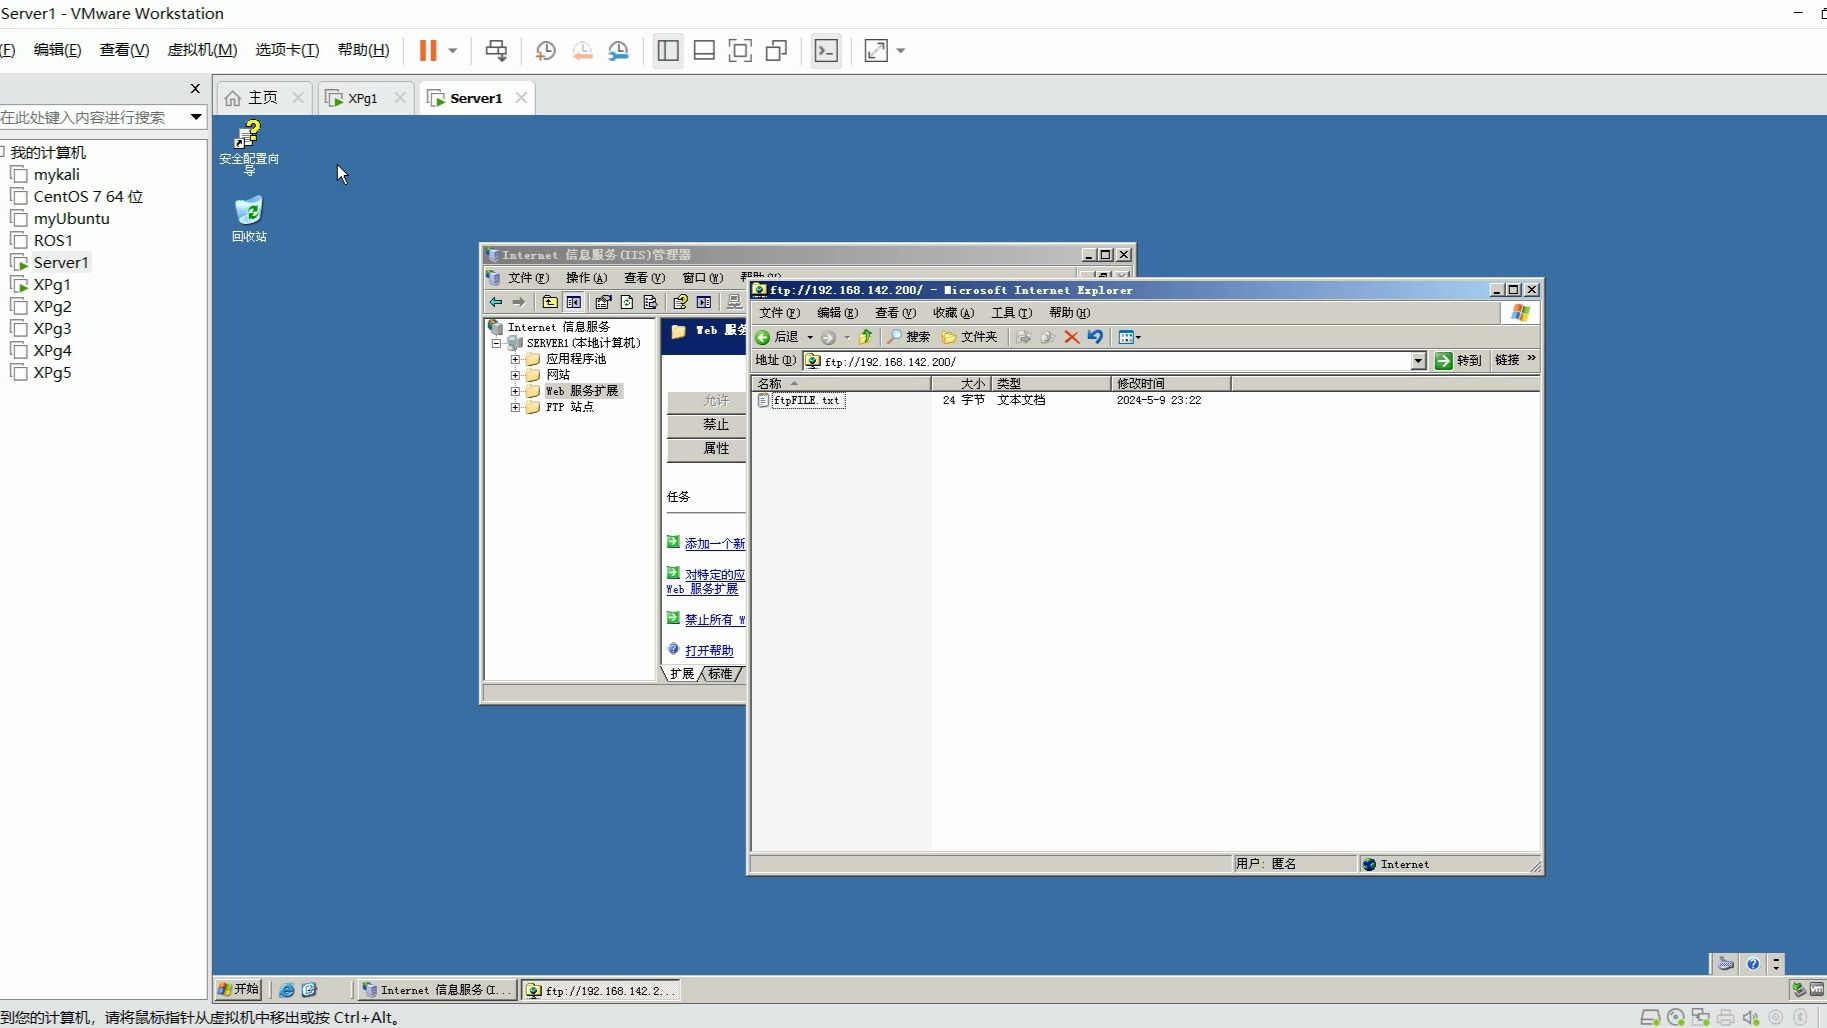
FTP服务器颁发证书的核心在于通过配置SSL/TLS协议(即FTPS),将明文传输升级为加密传输,通常需由受信任的CA机构签发证书或在服务器端自签,并在客户端明确指定使用显式或隐式SSL连接。
在2026年的数字化环境中,数据安全已不再是可选项,而是合规的底线,许多企业运维人员仍在使用传统的FTP协议,这就像在公开广场上大声朗读银行卡密码,任何具备基础网络嗅探工具的人都能轻易截获敏感文件,随着《数据安全法》等法规的深入执行,未加密的文件传输服务面临着极高的审计风险,为FTP服务器配置数字证书,不仅是技术升级,更是业务合规的必经之路。
为什么FTP服务器必须拥抱证书加密
传统的FTP协议工作在明文模式下,用户名、密码以及文件内容在网络中裸奔,业内专家指出,这种传输方式在公网环境下等同于将数据置于“透明玻璃箱”中,对于金融、医疗、电商等行业,一旦数据泄露,面临的不仅是经济损失,更是品牌信誉的崩塌。
明文传输的巨大隐患
在没有证书保护的情况下,攻击者只需部署简单的中间人攻击(MITM)设备,即可捕获会话中的关键信息,这种攻击成本低廉且隐蔽性强,许多中小企业因缺乏安全意识,仍依赖默认的21端口进行文件交换,这已成为黑客攻击的主要入口之一。
合规性要求的硬性约束
近年来,各行业监管机构对数据隐私的保护力度空前加大,无论是GDPR还是国内的等保2.0,都明确要求敏感数据在传输过程中必须加密,使用带有有效证书的FTP服务器,是满足这些合规要求的最直接手段,据工信部数据,采用加密传输的企业在数据安全事故发生率上显著低于未加密企业。
FTP服务器颁发证书的主流方案对比
在实施证书部署前,企业需要明确自身的场景需求,选择最适合的证书颁发与配置方案,目前市场上主要有三种路径:公有云CA签发、私有CA自建以及自签名证书。

公有云CA签发的标准方案
这是大多数企业的首选,尤其是涉及公网访问的场景,通过简米云、酷番云或DigiCert等权威机构申请证书,能确保全球客户端的信任。
- 优势:无需额外配置信任链,主流客户端(如FileZilla)默认信任,用户体验无缝。
- 劣势:需要支付年费,且需通过域名所有权验证,流程相对繁琐。
- 适用场景:面向外部客户或合作伙伴的文件交换平台。
私有CA自建体系
对于大型集团或内网环境,自建私有根证书颁发机构(Root CA)更为合适,这种方式允许企业完全掌控证书的生命周期,无需向外部机构付费。
- 优势:一次性投入,长期成本低,内部信任链闭环,安全性高。
- 劣势:需要在所有客户端设备上手动安装并信任根证书,运维复杂度较高。
- 适用场景:大型企业内部ERP、CRM系统的文件同步。
自签名证书的临时方案
自签名证书由服务器自行生成,不经过任何CA机构验证,虽然成本低,但会触发客户端的安全警告。
- 优势:零成本,即时生效,适合测试环境。
- 劣势:所有客户端均需手动忽略警告或导入证书,极易引发用户困惑和安全误操作。
- 适用场景:内部开发测试、临时文件传输通道。
实操指南:如何为FTP服务器配置SSL证书
以主流的FileZilla Server为例,配置过程虽然直观,但细节决定成败,以下是基于Windows环境的标准操作流程,确保证书正确绑定并生效。
第一步:准备证书文件
确保证书文件包含公钥和私钥,通常CA机构会提供PEM格式的.crt文件和.key文件,若使用Windows服务器,可能需要将其转换为PFX或P12格式,以便IIS或FileZilla识别。

第二步:导入证书到服务器
登录FileZilla Server Interface,进入“设置” -> “SSL/TLS设置”,勾选“启用SSL/TLS支持”,并在“证书文件”路径中选择刚才准备好的.pfx或.crt文件,输入私钥密码(如有)。
第三步:配置加密策略
这是最关键的一步,建议采用“显式SSL”(Explicit FTP over TLS),即默认使用21端口明文连接,但在客户端请求升级时切换至加密通道,这种方式兼容性最好,防火墙压力最小。
- 在“加密模式”中选择“要求显式TLS”。
- 禁用旧的SSLv3和TLS 1.0协议,仅保留TLS 1.2及以上版本,以符合2026年的安全基线。
- 配置证书吊销列表(CRL)检查,确保证书未被吊销。
第四步:客户端连接测试
使用FileZilla Client或其他支持FTPS的客户端进行连接,输入服务器IP、端口(默认21)、用户名和密码,在连接时,选择“普通FTP”或“显式FTP over TLS”,若配置正确,客户端应显示“已连接,正在验证证书…”并最终建立加密通道。
常见误区与故障排查
在实际部署中,许多运维人员会遇到证书不被信任或连接超时的问题,以下是对这些常见问题的深度解析。
证书链不完整导致的信任失败
许多企业在申请证书时,只下载了服务器证书,忽略了中间证书(Intermediate CA),这会导致客户端在验证信任链时断裂,从而拒绝连接。
- 解决方法:确保证书文件包含完整的证书链,或手动将中间证书追加到服务器证书文件中。
- 验证工具:使用OpenSSL命令 `openssl s_client -connect your_server:21 -starttls ftp` 查看证书链是否完整。
防火墙端口配置冲突
FTPS协议涉及控制端口(21)和数据端口(动态范围),许多防火墙默认只开放21端口,导致数据连接失败。
- 解决方法:在服务器配置中设置被动模式(Passive Mode)的端口范围,并在防火墙上开放该范围的所有TCP端口。
-

建议范围:例如开放50000-51000端口,既保证了安全性,又避免了端口爆炸。
隐式SSL与显式SSL的选择困惑
隐式SSL(Implicit FTPS)使用990端口,连接伊始即加密,但兼容性极差,现代客户端支持度低,显式SSL(Explicit FTPS)使用21端口,兼容性佳,是行业共识推荐方案,除非有特殊遗留系统需求,否则应坚决避免使用隐式SSL。
FTP服务器颁发证书相关的Q&A
FTP服务器颁发证书需要多少钱?
价格取决于证书类型和颁发机构,公有云CA签发的DV(域名验证)证书,年费通常在几百元人民币左右;OV(组织验证)证书则在千元以上;EV(扩展验证)证书价格更高,可达数千元,若选择自建私有CA,初期硬件和软件投入约在数万元,但长期来看,随着证书数量增加,边际成本趋近于零,对于中小企业,公有云DV证书性价比最高。
自签名证书在2026年还安全吗?
自签名证书在技术层面提供了加密功能,防止了窃听,但在身份验证层面存在巨大风险,由于没有第三方CA背书,攻击者可以轻易伪造自签名证书进行中间人攻击,而用户往往因忽略浏览器或客户端的红色警告而中招,业内普遍认为,自签名证书仅适用于内网隔离环境或测试阶段,严禁用于面向公网的生产环境。
如何判断FTP服务器证书是否过期?
证书过期会导致连接立即中断,客户端报错“证书已过期”,建议部署自动化监控脚本,定期检查证书的剩余有效期,使用PowerShell脚本查询SSL证书状态,并在证书到期前30天发送告警邮件给运维团队,在服务器配置中启用证书自动续期功能(如使用Let’s Encrypt配合ACME协议),可大幅降低人工维护成本,确保证书链完整且未过期,是维持FTP服务稳定运行的基本前提。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/472682.html