H3C防火墙的Web配置核心在于通过浏览器登录管理界面,在“安全”与“策略”模块中完成接口IP分配、NAT转换及访问控制列表的编写,实现内外网的安全隔离与可控访问。
对于许多网络管理员而言,图形化界面(GUI)往往比命令行更具亲和力,尤其是在处理复杂的策略路由或进行日常故障排查时,H3C作为企业级网络设备的主流供应商,其SecPath系列防火墙的Web管理界面经过多次迭代,逻辑更加清晰,本文旨在通过实操视角,解析如何高效利用这一工具,避免常见配置陷阱。
登录与基础环境初始化
配置的第一步永远是确保管理通道畅通,很多新手在首次配置时,容易忽略管理接口的连通性,导致后续所有操作无法进行。
物理连接与默认地址确认
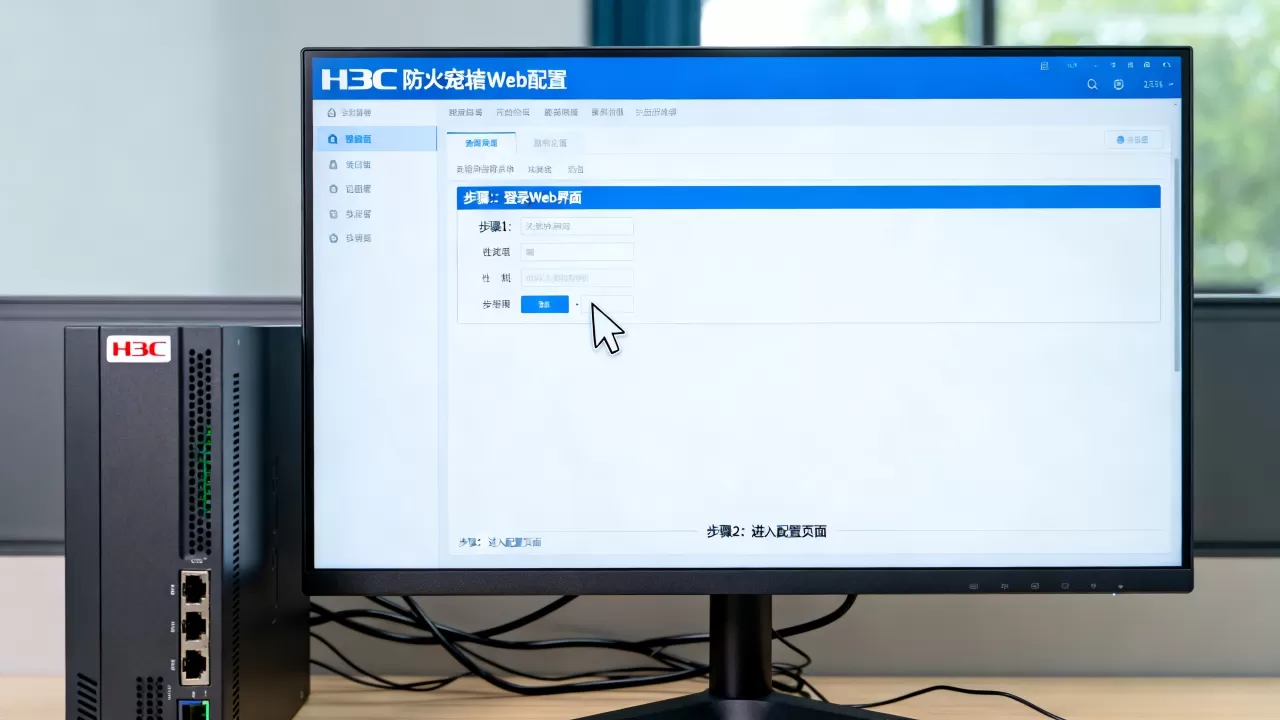
在开始之前,请确保你的电脑通过网线连接到防火墙的管理口(通常标记为MGT或MGMT),或者连接到已配置为管理VLAN的业务接口,H3C防火墙出厂默认的管理IP地址通常是192.168.1.1,子网掩码为255.255.255.0。
你需要将电脑的IP地址手动设置为同一网段,例如192.168.1.100,打开浏览器,输入https://192.168.1.1,由于使用的是自签名证书,浏览器会提示“连接不安全”,点击“高级”并选择“继续访问”即可。
管理员账户与安全加固
登录界面默认用户名为admin,密码为空或为出厂预设密码(具体取决于固件版本,建议查阅设备标签),首次登录后,系统会强制要求修改默认密码,这一步至关重要,因为弱口令是内网被入侵的主要入口。
业内专家指出,初始配置阶段应立即启用HTTPS强制跳转,并修改默认的管理端口,以减少被自动化扫描工具发现的风险,在“系统”>“用户管理”中,建议创建至少两个不同权限级别的管理员账号,避免单人单点故障。
接口配置与路由规划
防火墙的核心价值在于区域划分,Web配置界面将接口管理做得非常直观,但逻辑必须严谨。
Zone区域划分逻辑
在H3C防火墙中,接口必须归属于某个安全区域(Zone),常见的区域包括Trust(信任区,通常连接内网)、Untrust(非信任区,连接互联网)和DMZ(非军事化区,连接服务器)。
进入“网络”>“接口”菜单,选择物理接口(如GigabitEthernet0/1),将其绑定到Trust区域,同理,将连接外网的接口绑定到Untrust区域,注意,一个接口只能属于一个区域,但一个区域可以包含多个接口,这种一对多的关系允许你将同一安全等级的多个网段聚合管理。
IP地址与VLAN配置
对于简单的单臂部署,只需配置接口的IP地址,若涉及VLAN,需在接口下创建子接口(Sub-interface),并配置802.1Q标签,为财务部划分VLAN 10,需在对应物理接口下创建Vlan-interface 10,并分配IP地址192.168.10.1/24。
据统计,多数网络故障源于IP地址冲突或子网掩码配置错误,在Web界面中,系统会自动检查IP冲突,但VLAN标签的配置需人工仔细核对,确保与交换机端口的Trunk配置一致。
安全策略与访问控制
这是防火墙配置中最核心、也是最容易出错的部分,没有安全策略,防火墙等同于透明桥接,无法提供真正的防护。
创建源与目的地址对象
为了策略的可读性和可维护性,不要直接使用IP地址,而应创建地址对象,进入“对象”>“地址”菜单,新建一个名为“Internal_Net”的地址组,包含192.168.1.0/24和192.168.2.0/24,同样,为外部服务器创建“Web_Server”地址对象。
编写访问控制规则
进入“安全”>“访问控制”菜单,点击“新建规则”,一条标准的规则包含以下要素:
- 源区域:选择Trust。
- 目的区域:选择Untrust。
- 源地址:选择Internal_Net。
- 目的地址:选择Any(或特定公网IP)。
- 服务:选择HTTP/HTTPS或自定义端口。
- 动作:选择允许(Permit)。
- 日志:勾选“记录会话日志”,便于后续审计。
规则的执行顺序是从上到下,务必将最具体、最严格的规则放在上方,将“允许所有”的规则放在最后,或者干脆不配置“允许所有”,默认拒绝所有流量,这种“最小权限原则”是网络安全的基础。
NAT地址转换配置
内网用户访问互联网需要源NAT(SNAT),进入“网络”>“NAT”>“源NAT”菜单,新建一条规则,源区域为Trust,源地址为Internal_Net,动作选择“源地址转换”,转换接口选择连接外网的接口(如GigabitEthernet0/2),这样,内网IP将被替换为防火墙外网接口的IP,实现上网功能。
对于发布到外网的服务器,需配置目的NAT(DNAT),在“目的NAT”菜单中,将公网IP的特定端口映射到内网服务器的私有IP。
故障排查与日志分析
配置完成后,测试与排错同样重要,H3C防火墙提供了丰富的诊断工具。
连通性测试工具
在“诊断”>“Ping”或“Traceroute”功能中,可以直接从防火墙发起测试,这比在终端电脑上测试更准确,因为它能直接反映防火墙自身的转发能力,如果Ping不通,首先检查路由表(“网络”>“路由”),确保存在指向下一跳的路由条目。
日志分析与会话追踪
当访问失败时,查看“监控”>“会话”菜单,如果看到会话状态为“New”但无返回流量,说明策略可能未匹配或回程路由缺失,进入“日志”>“安全日志”,筛选时间范围和源IP,查看是否有“Deny”记录。
行业共识认为,日志是事后追溯和安全审计的唯一依据,建议将防火墙日志转发至专业的SIEM(安全信息和事件管理)平台,以便进行集中分析和长期存储。
H3C防火墙web配置常见疑问解答
H3C防火墙web配置界面打不开怎么办?
首先检查物理链路,确认指示灯正常,确认电脑IP与防火墙管理IP在同一网段且无冲突,若仍无法访问,尝试清除浏览器缓存或使用无痕模式,若管理口被误配置,需通过Console线连接,使用命令行重置网络配置(reset saved-configuration)或恢复出厂设置。
H3C防火墙web配置如何设置策略路由?
策略路由(PBR)用于实现基于源IP或应用的流量引导,在Web界面中,进入“网络”>“策略路由”菜单,新建规则,指定匹配条件(如源地址为特定部门网段),并设置动作(如指定下一跳IP或出接口),策略路由优先级高于普通路由,需注意规则顺序,避免形成路由环路。
H3C防火墙web配置价格与授权模式是怎样的?
H3C防火墙硬件价格因型号(如SecPath F1000系列)差异较大,从几千元到数十万元不等,软件功能通常采用授权License模式,如IPS、AV、应用识别等功能需单独购买授权,企业在采购时,应根据实际业务需求选择基础版或高级版License,避免过度配置造成浪费,具体价格需咨询当地代理商或H3C官方渠道,不同地域和项目规模会有浮动。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/466773.html