服务器主动连接客户端,本质上是突破NAT和防火墙限制,让位于内网的客户端能被服务器反向访问,常用SSH反向隧道、WebSocket长连接或MQTT实现。 很多场景下,客户端藏在内网,公网服务器无法直接找到它,最直接的思路是让客户端先主动找服务器,建立一条“反向通道”,这样服务器就能顺着这条通道主动访问客户端,下面把原理、方法和实操步骤拆开讲清楚。
为什么服务器需要主动连接客户端
常规模式下,客户端主动请求服务器,服务器响应,但运维场景里,管理员经常需要从公网服务器主动访问内网设备,比如远程维护一台没有公网IP的工控机,或者从云服务器拉取内网数据库的备份,内网设备在NAT后面,公网IP不可达,服务器没法直接发起连接。

行业共识是,解决这个问题最稳妥的办法不是去改路由器做端口映射,而是在客户端上主动建立一条到服务器的长连接,这条连接像一条“隧道”,服务器侧通过隧道反向发起访问,这个思路也被称为“反向连接”或“S2C(Server-to-Client)主动推送”。
典型场景:内网设备远程运维
假设你有一台部署在客户现场的Linux盒子,没有公网IP,但你需要在办公室的云服务器上执行命令,如果让云服务器主动连接盒子,直接连IP是连不上的,这时候在盒子上运行一条反向SSH命令,让盒子主动连到云服务器的某个端口,云服务器就能通过这个端口反向SSH到盒子,整个过程不需要改路由器,也不需要额外申请公网IP。
典型场景:服务器主动推送消息到客户端
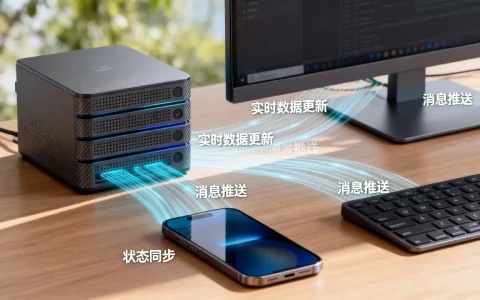
App推送、Web实时通知这类业务,服务器无法主动建立TCP连接,因为客户端可能在移动网络下,IP地址动态变化,而且客户端NAT会话超时,业界普遍采用的方式是让客户端先维持一个长连接(如WebSocket或MQTT),服务器通过这个连接把消息推下来,这本质上也是服务器主动访问客户端的一种实现。
服务器主动连接客户端怎么设置:主流方案对比
| 方案 | 原理 | 适用场景 | 复杂度 | 实时性 |
|---|---|---|---|---|
| SSH反向隧道 | 客户端发起SSH,服务器复用通道反向访问 | 远程运维、命令行操作 | 低 | 中 |
| WebSocket长连接 | 客户端建立WS,服务器通过连接推送 |
Web页面、App实时消息 | 中 | 高 |
| MQTT协议 | 客户端订阅主题,服务器发布消息 | 物联网、传感器数据 | 中 | 高 |
| 内网穿透工具 | 客户端注册到调度服务器,建立加密隧道 | 临时调试、演示 | 低 | 中 |
选择哪种方案,取决于你要做什么,如果只是偶尔远程敲命令,SSH反向隧道最直接,如果是业务系统需要实时推送,那就得用WebSocket或MQTT。
用SSH反向隧道实现服务器主动访问客户端
SSH反向隧道的命令很简单,在客户端上执行:
ssh -R 远程端口:localhost:本地端口 用户名@服务器IP
举个例子,客户端内网有一台Web服务跑在80端口,你想让云服务器通过某个端口访问它,在客户端执行:
ssh -R 8080:localhost:80 root@你的云服务器IP
这条命令让客户端主动SSH到云服务器,同时把云服务器的8080端口映射到客户端的80端口,之后在云服务器上访问localhost:8080,就等于访问客户端的80端口。
为了长期稳定运行,建议加上自动重连参数:
ssh -R 8080:localhost:80 -N -o ServerAliveInterval=60 -o ServerAliveCountMax=3 root@你的云服务器IP
-N表示不执行远程命令,只做端口转发。ServerAliveInterval=60表示每60秒发一个心跳包,防止连接被NAT断开,用autossh可以做到断线自动重连:
autossh -M 0 -R 8080:localhost:80 root@你的云服务器IP
业内专家指出,autossh是生产环境里跑反向隧道的标配,它通过监控子进程状态来决定是否重新拉起SSH进程。
通过WebSocket实现服务器主动推送消息到客户端
WebSocket是目前Web端服务器主动推送的主流方案,客户端先发起HTTP升级请求,与服务器建立WebSocket连接,之后服务器可以随时把数据帧推给客户端,这个方案不需要服务器反向连接客户端的IP,而是复用客户端主动建立的TCP连接。
具体实现上,前端用原生WebSocket API:
const ws = new WebSocket('wss://你的服务器地址/ws');
ws.onmessage = function(event) {
  // 处理服务器推送的数据
};
后端以Node.js为例,用ws库:
const WebSocket = require('ws');
const wss = new WebSocket.Server({ port: 8080 });
wss.on('connection', (ws) => {
  // 保存ws对象,后续通过它主动推送
  ws.send('欢迎连接');
});
注意,WebSocket的主动推送是应用层行为,物理连接仍然是客户端发起的,但站在业务角度看,服务器确实做到了“主动”把数据发给客户端,不需要等待客户端请求。
用MQTT做物联网设备主动上报与反向控制
MQTT协议天生就是为服务器主动下发消息设计的,设备(客户端)先连接MQTT Broker,并订阅一个主题,服务器(发布端)向这个主题发布消息,Broker将消息路由给所有订阅该主题的设备,设备端即使随时更换IP,只要重新连上Broker,就能收到服务器下发的消息。
实际操作中,设备端用paho-mqtt客户端库:
import paho.mqtt.client as mqtt
def on_connect(client, userdata, flags, rc):
    client.subscribe("devices/001/control")
client = mqtt.Client()
client.on_connect = on_connect
client.connect("你的MQTT服务器地址", 1883, 60)
client.loop_forever()
服务器端发布控制指令:
client.publish("devices/001/control", "reboot")
这种方式在物联网设备管理中非常常见,也是“服务器主动访问客户端”在工业场景下的标准答案。
服务器主动连接客户端软件工具选择
除了自己写代码,也有现成的工具能直接实现这个需求,常见的有frp、ngrok、zerotier等,它们都遵循“客户端主动注册,服务器反向转发”的原理。
frp内网穿透实战
frp分服务端和客户端两部分,服务端部署在公网服务器上,客户端部署在内网设备上,配置完以后,服务器就能通过frp提供的端口访问客户端的内网服务。
服务端配置frps.toml:
bindPort = 7000
客户端配置frpc.toml,把内网SSH端口映射到服务器的6000端口:
serverAddr = "你的服务器IP"
serverPort = 7000
[[proxies]]
name = "ssh"
type = "tcp"
localIP = "127.0.0.1"
localPort = 22
remotePort = 6000
启动服务端和客户端后,任何能访问服务器6000端口的人,都可以通过SSH登录到内网设备,这个工具是目前国内使用最广泛的内网穿透方案之一,社区活跃,文档齐全。
使用场景与价格考量
如果你只是临时用一下,用免费的ngrok公网服务就行,但速度和稳定性一般,如果长期使用,自己租一台按量付费的云服务器跑frp更划算,据业内统计,国内主流云厂商的轻量应用服务器年费在几百元级别,足够支撑中小规模的内网穿透需求,选择哪种方案,主要看你对延迟和并发的要求,如果只是个人调试,免费工具完全够用;如果是生产环境,建议自建frp服务端。
安全事项:别把后门敞开
服务器主动连接客户端这种模式,本质上是在公网和内网之间开了一个通道,如果配置不当,等于把内网设备裸奔在公网上,必须注意以下几点:
- 使用密钥认证,禁止密码登录,反向SSH隧道如果开了密码验证,容易遭到暴力破解。
- 限制映射端口只允许服务器自身访问,不要绑定到
0.0.0,比如frp的remotePort默认会绑定在服务器的所有网卡上,建议通过防火墙只放行特定来源IP。 - 对隧道流量做加密,SSH本身加密,frp也支持TLS,WebSocket务必使用
wss://。 - 定期轮换密钥和访问凭证,长时间运行的隧道,一旦密钥泄漏,攻击者就能直接进入内网。
常见问题解答
服务器主动连接客户端需要客户端有公网IP吗?
不需要,客户端只需要能主动访问到服务器即可,不需要公网IP,也不需要路由器做端口映射,这是反向连接方案最大的优势。
服务器主动访问客户端和端口映射有什么区别?
端口映射是在路由器上把公网端口转发到内网设备,要求你有路由器的配置权限,而且只适用于单个固定端口,服务器主动连接客户端则完全绕过路由器,客户端主动建立连接,服务器反向复用这条连接,不依赖任何NAT规则,适用于动态IP和防火墙受限的环境。
内网穿透工具能替代SSH反向隧道吗?
对于大多数运维场景,可以,frp等工具封装了连接管理、断线重连和流量加密,比手写SSH命令更稳定,但SSH反向隧道胜在系统自带,不需要额外安装软件,适合快速临时应急,两者各有优劣,选择时根据客户端环境决定,如果客户端是精简版Linux系统,装不了frp,用SSH反向隧道是最快的办法。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/561119.html