

访问控制角色是安全架构中连接“谁”与“资源”的权限映射机制,通过最小权限原则和职责分离,有效防止越权操作和数据泄露。
在数字化转型的深水区,单纯依靠防火墙或入侵检测系统已无法应对内部威胁,想象一下,一家拥有五千名员工的科技公司,如果每个员工都能访问核心代码库或财务数据库,后果不堪设想,访问控制角色(Access Control Roles)正是解决这一混乱局面的关键工具,它不是简单的账号分配,而是一套逻辑严密的权利管理体系,确保只有合适的人,在合适的时间,以合适的方式访问合适的资源。
理解访问控制角色的核心逻辑
要构建稳固的安全防线,首先要打破“用户=权限”的线性思维,传统模式下,管理员为每个新用户手动配置权限,这不仅效率低下,更是安全漏洞的温床,角色模型引入了中间层,将权限打包成“角色”,再将用户分配给角色。
基于角色的访问控制RBAC原理
业内专家指出,RBAC是目前企业级应用中最主流的标准,其核心在于解耦,用户不再直接拥有权限,而是通过所属角色间接获得权限,这种设计带来了巨大的灵活性,当一名员工从“初级工程师”晋升为“高级工程师”时,管理员只需调整其所属角色,系统会自动收回旧权限并赋予新权限,无需逐个修改文件访问列表。
四大核心要素
- 用户(User):系统的使用者,可以是自然人,也可以是其他系统进程。
- 角色(Role):一组权限的逻辑集合,代表某种职能,如“财务审核员”或“系统运维”。
- 权限(Permission):对特定资源执行特定操作的权利,如“读取”、“写入”或“删除”。
- 会话(Session):用户激活角色并执行操作的过程,支持动态角色切换。
这种结构使得权限管理从“点对点”变成了“点对面”,极大降低了管理复杂度,据统计,采用RBAC模型的企业,其权限审计效率提升了较大比例,误操作导致的安全事件显著减少。
不同场景下的角色配置策略
角色设计并非一成不变,必须结合业务场景进行精细化定制,不同的行业和业务形态,对角色的颗粒度要求截然不同。
互联网应用中的最小权限实践
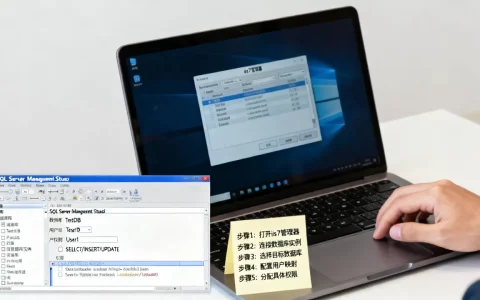
在SaaS平台或大型互联网应用中,用户基数庞大,角色种类繁杂。访问控制角色配置指南显得尤为重要,核心原则是“最小权限”,即用户仅拥有完成工作所需的最小权限集合。
在一个电商后台系统中:
- 客服角色:仅能查看订单状态和联系用户,无法修改库存或退款。
- 运营角色:可以上架商品、设置促销活动,但无权查看用户隐私数据。
- 管理员角色:拥有最高权限,但通常被限制在特定时间段或特定IP段内操作,并需二次验证。
这种细分避免了权限滥用,如果客服拥有退款权限,一旦账号被盗,损失将不可控,通过角色隔离,即使攻击者获取了客服账号,也只能看到有限的信息,无法触及核心资产。
传统行业中的职责分离挑战
对于金融、医疗等传统行业,合规性是角色设计的硬约束,这些行业普遍遵循“职责分离”(SoD)原则,即关键流程中的不相容职务必须由不同人员担任。
以财务系统为例,申请付款的人和审批付款的人不能是同一个角色,如果系统允许“出纳”角色同时拥有“制单”和“审核”权限,就构成了严重的内控缺陷。企业级访问控制角色设计必须引入互斥角色约束,系统应自动检测并阻止用户同时被分配互斥的角色,从源头上杜绝舞弊风险。
实施与运维中的关键痛点
理论很完美,但落地执行往往充满挑战,许多企业在实施访问控制时,容易陷入“过度授权”或“权限漂移”的陷阱。
权限漂移与定期审计
随着时间推移,员工的岗位职责发生变化,但其系统权限往往滞后更新,这种现象被称为“权限漂移”,一名离职员工的账号可能仍保留着核心数据库的访问权,或者一名转岗员工仍持有原部门的敏感数据权限。
为了解决这个问题,建立定期的权限审计机制至关重要,建议每季度进行一次角色权限复核,清理僵尸账号和多余权限,利用自动化工具生成权限报告,对比当前角色分配与实际业务需求,及时修正偏差。
复杂环境下的权限冲突解决
在多系统集成的环境中,用户可能同时拥有多个角色,这些角色的权限可能存在重叠甚至冲突,用户既是“开发经理”又是“测试经理”,当两个角色的权限定义不一致时,系统该如何裁决?
多数主流身份管理解决方案采用“拒绝优先”或“最大权限”策略,业内共识认为,对于敏感操作,应默认采取更严格的限制,如果不确定,宁可暂时限制访问,也不能盲目放行,引入“特权访问管理”(PAM)模块,对高风险操作进行实时监控和录像,是弥补角色控制不足的有效手段。
未来趋势:从静态角色到动态身份
随着零信任架构的普及,传统的静态角色分配正在向动态身份验证演进,未来的访问控制不再仅仅依赖“你是谁”或“你属于哪个角色”,而是结合“你在哪里”、“你在用什么设备”、“当前行为是否异常”等多维因素进行实时决策。
在这种背景下,角色仍然是基础,但变得更加灵活,系统可以根据上下文动态调整角色的权限范围,当检测到用户从陌生IP登录时,即使拥有“管理员”角色,其权限也会被临时降级,直到完成多因素认证。
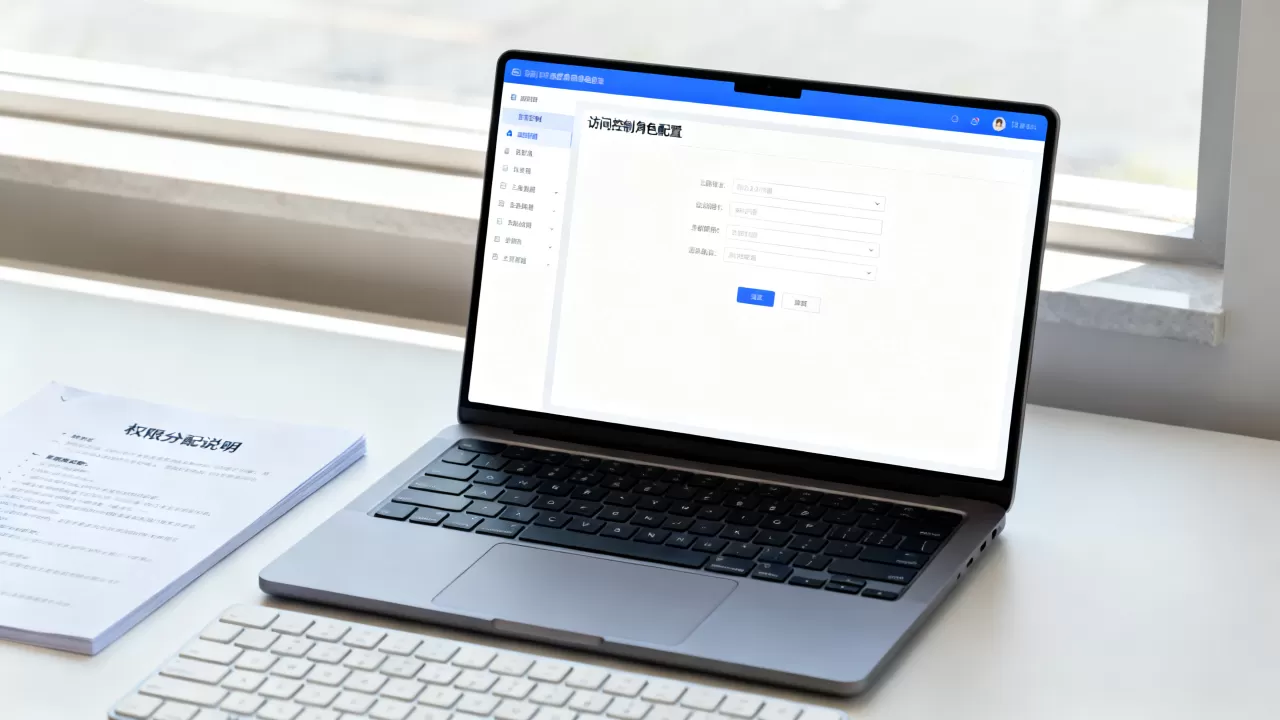
零信任环境下的角色轻量化
在零信任模型中,角色不再是一成不变的标签,而是动态策略的一部分,访问控制角色与设备健康状态、地理位置、时间窗口等上下文信息紧密结合,这种细粒度的控制方式,使得安全防护更加精准,同时也减少了对用户日常工作的干扰。
常见问题解答
访问控制角色与ABAC有什么区别?
基于属性的访问控制(ABAC)比基于角色的访问控制(RBAC)更灵活,RBAC基于用户所属的静态角色,而ABAC基于用户、资源、环境等多重属性的动态组合,ABAC可以规定“只有在北京办公室、使用公司电脑、且在上班时间访问的财务角色用户”才能查看特定报表,RBAC适合权限结构稳定的场景,ABAC适合需要极高细粒度控制的复杂环境,两者并非对立,现代系统通常结合使用,以RBAC为基础,ABAC为补充。
如何避免角色爆炸问题?
角色爆炸是指角色数量过多,导致管理混乱,避免这一问题的关键在于抽象和分层,不要为每个具体岗位创建角色,而应基于职能模块创建通用角色,不要为“华东区销售A”和“华南区销售B”创建不同角色,而是创建一个“区域销售经理”角色,再通过数据过滤策略区分其可见范围,定期清理未使用的角色,合并相似权限的角色,保持角色库的简洁和高效。
访问控制角色配置的最佳实践是什么?
最佳实践包括:进行全面的业务需求分析,识别所有关键职能;遵循最小权限原则,初始分配时给予最低必要权限;建立严格的变更审批流程,任何角色调整都需经过申请和审批;实施自动化监控和定期审计,确保权限分配的准确性和时效性,通过制度化和技术手段相结合,构建可持续演进的访问控制体系。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/441320.html

评论列表(1条)
哎,看完累得眼睛都睁不开了… 这“最小权限”原则,我家老大写作业简直完美诠释… 啥都碰,啥都不听,真的太难带了😭