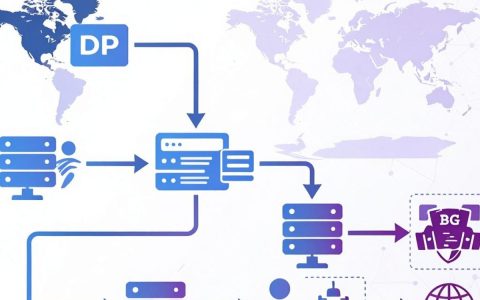
谷歌大数据安全的核心在于构建零信任架构与持续验证机制,通过端到端加密、动态访问控制及自动化威胁响应,确保数据在采集、存储、处理全生命周期的机密性、完整性与可用性。
谷歌大数据安全架构的底层逻辑
在数字化浪潮中,数据被视为新的石油,而安全则是防止泄露的管道,谷歌作为全球数据处理的巨头,其安全体系并非单一的技术堆砌,而是一套严密的防御生态系统,业内专家指出,现代数据安全已从“边界防御”转向“身份为中心”的零信任模型,这意味着,无论请求来自内部网络还是外部云端,系统都必须验证每一个访问者的身份与权限。
零信任架构的具体实施路径
零信任并非一句口号,而是通过具体技术落地,在谷歌的大数据平台中,这一逻辑体现在以下几个关键环节:
持续身份验证
传统的安全模型假设内网是安全的,一旦进入便拥有较高权限,谷歌打破了这一假设,每一次数据访问请求,系统都会实时评估用户身份、设备状态、网络位置及行为模式,只有当所有指标符合安全策略时,访问才被允许,这种机制有效遏制了内部威胁和凭证窃取风险。
最小权限原则
数据访问权限被严格限制在“最小必要”范围内,工程师只能访问其工作直接相关的数据集,且权限具有时效性,某项目结束后,相关数据的访问权限会自动回收,这种细粒度的控制大幅降低了数据滥用的可能性。
端到端加密技术详解
加密是保护数据隐私的最后防线,谷歌在大数据传输与存储中广泛采用AES-256加密标准。
- 传输加密:所有数据在通过网络传输时,均通过TLS 1.3协议进行加密,防止中间人攻击或数据嗅探。
- 静态加密:数据存储在磁盘或数据库中时,使用独立的密钥进行加密,即使物理硬盘被盗,攻击者也无法读取其中的内容。
- 密钥管理:密钥本身也经过严格保护,通常存储在专用的硬件安全模块(HSM)中,与数据分离存储,确保即使数据泄露,密钥依然安全。
应对新型威胁的实战策略
随着攻击手段的不断进化,静态的安全规则已不足以应对复杂威胁,谷歌的大数据安全体系强调动态适应与智能响应,对于关注谷歌大数据安全最佳实践的企业而言,理解这些动态防御机制至关重要。
人工智能驱动的异常检测
传统的安全系统依赖已知攻击特征库,难以应对未知威胁,谷歌利用机器学习算法,对海量日志数据进行实时分析,建立正常行为基线。
- 行为分析:系统学习用户和系统的正常操作模式,当出现偏离基线的行为时,如非工作时间的大规模数据下载,系统会立即触发警报。
- 自动化响应:一旦检测到高风险行为,系统可自动执行隔离措施,如暂停账户、阻断网络连接或要求二次验证,将威胁遏制在萌芽状态。
数据分类与分级管理
并非所有数据都同等重要,谷歌对数据进行精细化分类,根据敏感程度实施不同等级的保护策略。
- 公开数据:如官网信息,仅需基础防护。
- 内部数据:如员工手册,需限制外部访问。
- 敏感数据:如用户个人信息、商业机密,需实施强加密、严格访问控制及审计追踪。
这种分级管理不仅提升了安全性,也优化了资源分配,避免了对非敏感数据过度保护造成的性能损耗。
合规性与隐私保护的平衡艺术
在全球范围内,数据隐私法规日益严格,如欧盟的GDPR和中国的《个人信息保护法》,谷歌在追求技术创新的同时,必须确保合规,对于寻求
企业级数据隐私合规方案这是一个巨大的挑战。
隐私设计原则(Privacy by Design)
隐私保护不是事后补救,而是从产品设计之初就融入其中。
- 数据最小化:只收集实现功能所必需的最少数据。
- 目的限制:数据仅用于收集时声明的目的,不得随意更改用途。
- 用户控制权:用户有权访问、更正或删除其个人数据,谷歌提供了透明的隐私控制面板,让用户能够管理自己的数据偏好。
跨境数据传输机制
跨国企业常面临数据跨境流动的法律障碍,谷歌通过标准化合同条款(SCCs)和数据本地化选项,帮助客户满足不同司法管辖区的要求。
- 本地化存储:在特定地区,数据可存储在本地数据中心,满足数据主权要求。
- 加密传输:跨境数据传输时,采用高强度加密,确保数据在传输过程中的安全性。
未来趋势:量子安全与自动化治理
展望未来,数据安全面临新的挑战与机遇,量子计算的兴起可能威胁现有加密算法,而自动化治理工具则能提升安全运营效率。
后量子加密准备
谷歌已启动后量子密码学(PQC)的迁移计划,以应对量子计算机对传统加密算法的潜在威胁。
- 算法升级:研究并部署抗量子攻击的新加密算法。
- 混合加密:在过渡期,采用传统算法与后量子算法相结合的混合加密模式,确保双重保护。
自动化安全运营
随着数据规模的增长,人工安全运营已难以为继,自动化平台成为必然选择。
- SOAR平台:安全编排、自动化与响应平台,将分散的安全工具串联起来,实现自动化威胁处置。
- 智能告警:通过AI降噪,减少误报,让安全团队聚焦于真正的高危威胁。
常见问题解答
谷歌大数据安全如何保障中小企业的需求?
中小企业通常缺乏专业的安全团队,谷歌通过提供托管式安全服务,将复杂的安全技术封装为简单易用的产品,企业无需自建复杂的安全架构,只需按需订阅服务,即可获得企业级的安全防护能力,这种模式降低了技术门槛,使中小企业也能享受高标准的安全保障。
数据泄露后,谷歌的应急响应流程是怎样的?
一旦发生数据泄露,谷歌启动标准化的应急响应流程,系统自动隔离受影响的系统与数据,防止威胁扩散,安全专家团队立即介入,进行根因分析,确定攻击路径与影响范围,随后,根据法规要求,及时向受影响用户及相关监管机构通报情况,修复漏洞,优化安全策略,防止类似事件再次发生。
如何评估谷歌大数据安全方案的价格与性价比?
谷歌的安全服务通常采用按需付费模式,企业可根据实际使用的资源量与服务等级支付费用,虽然初期投入可能高于自建方案,但考虑到其规模效应、技术先进性及降低安全事件带来的潜在损失,长期来看具有较高性价比,企业可通过试用评估具体成本,并结合自身业务需求选择合适的安全层级。
谷歌的大数据安全体系不仅是技术的集合,更是理念与流程的融合,通过零信任、加密技术、智能检测及合规管理,它构建了一个动态、坚韧的防护网,在数据驱动的时代,安全不再是成本中心,而是信任的基石,唯有持续进化,方能应对未知的挑战。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/439774.html