

常见的DDoS攻击类型主要包括流量型、协议型和应用层攻击,最有效的防御方法是构建“清洗+防护+冗余”的多层立体防御体系,结合云服务商的高防IP与本地防火墙策略,才能从根本上保障业务连续性。
在网络世界的暗战中,DDoS(分布式拒绝服务攻击)就像是一场精心策划的“围城战”,攻击者并不直接窃取你的数据,而是通过控制成千上万台被感染的“肉鸡”设备,向你的服务器发送海量垃圾请求,试图用流量洪水淹没你的带宽,让正常用户无法访问,面对这种无孔不入的骚扰,了解敌人的手段并建立坚固的防线,是每一位网络管理员的必修课。
深入解析常见的DDoS攻击类型
要防御攻击,首先得看清攻击者的套路,业内专家指出,DDoS攻击并非铁板一块,而是根据攻击目标和利用的协议漏洞,分为不同的层级,理解这些差异,才能对症下药。
流量型攻击:暴力冲撞
这类攻击的核心逻辑简单粗暴:用巨大的带宽资源淹没目标,攻击者利用僵尸网络发送海量的UDP或ICMP数据包,目的是耗尽服务器的网络带宽。
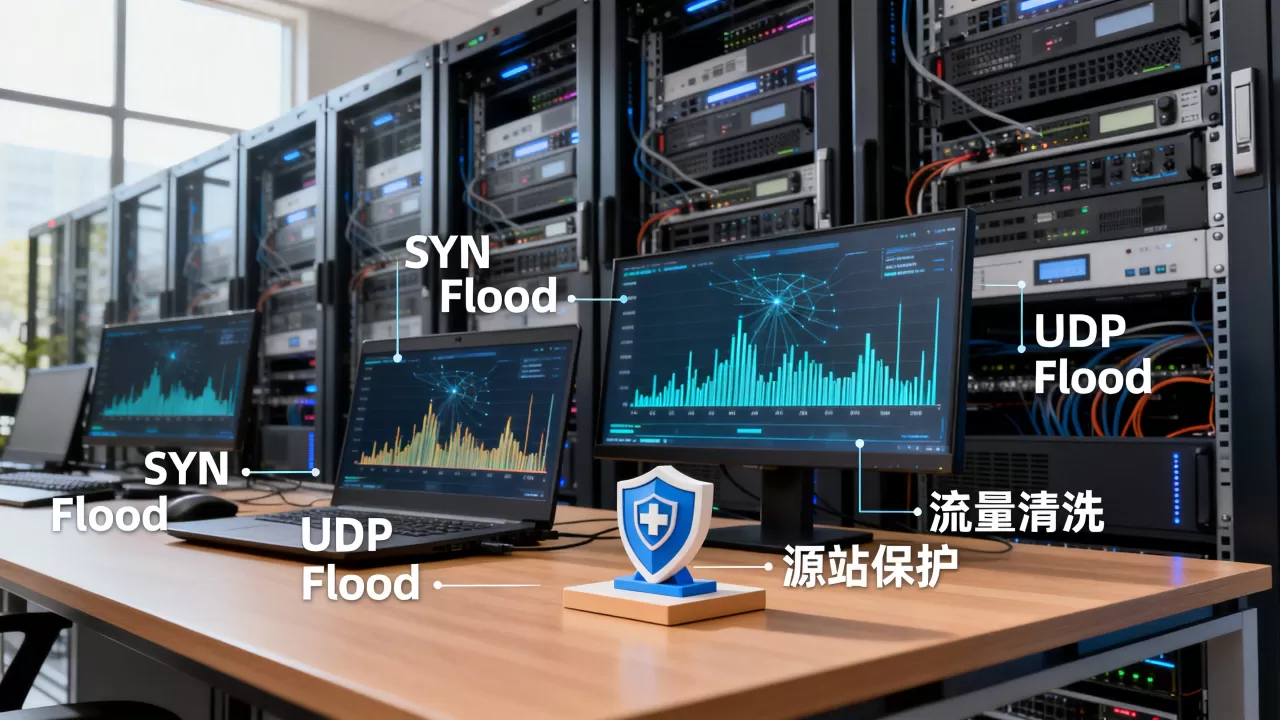
- UDP Flood:攻击者向服务器随机端口发送大量UDP数据包,由于服务器需要检查这些端口是否有服务响应,若无响应则丢弃,这一过程消耗大量CPU资源。
- ICMP Flood:俗称“Ping风暴”,攻击者发送大量ICMP Echo Request报文,迫使服务器回复Echo Reply,从而挤占带宽。
- DNS Amplification:这是一种典型的反射放大攻击,攻击者伪造源IP为受害者的IP,向开放的DNS服务器发送查询请求,DNS服务器返回的数据包远大于请求包,形成流量放大,直接冲击受害者。
协议型攻击:消耗资源
相比流量型,协议型攻击更隐蔽,它不追求带宽饱和,而是旨在耗尽服务器的连接状态表或CPU处理能力。
- SYN Flood:这是最经典的攻击方式,TCP连接建立需要三次握手,攻击者发送大量SYN包后便不再回应ACK包,导致服务器维持大量半开连接,最终耗尽连接资源。
- HTTP Slowloris:攻击者建立大量HTTP连接,但故意缓慢发送数据头,保持连接长时间不关闭,从而占满服务器的并发连接数。
应用层攻击:精准打击
这是近年来增长最快的攻击类型,也是防御难度最高的,攻击者模拟正常用户行为,针对Web应用的具体功能发起请求。
- CC攻击:针对数据库查询、搜索接口等高消耗API发起高频请求,由于请求看起来像正常用户,传统防火墙难以识别,极易导致Web服务器CPU飙升甚至宕机。
- 业务逻辑滥用:攻击者利用注册、登录、支付等接口进行自动化脚本攻击,不仅消耗资源,还可能造成数据污染。
防御DDoS攻击的有效方法有哪些
面对如此多样的攻击手段,单一的安全措施往往力不从心,行业共识认为,构建纵深防御体系是关键,这不仅仅是购买一台高防服务器那么简单,而是需要从网络架构到应用逻辑的全方位加固。
第一道防线:流量清洗与高防IP
当攻击流量超过本地带宽上限时,本地防火墙将形同虚设,引入云端的高防IP或CDN加速服务是第一要务。
- 流量牵引:通过DNS解析将流量引导至高防节点,高防中心拥有Tbps级的带宽储备,能够吸收巨大的流量冲击。
- 智能清洗:高防节点利用行为分析和特征匹配技术,过滤掉恶意流量,仅将正常业务流量回源至您的服务器。
- 操作建议:对于核心业务系统,建议启用云WAF+高防IP
组合方案,在配置时,务必开启“TCP连接复用”和“HTTP请求频率限制”,以应对CC攻击。
第二道防线:本地网络加固
即使有云端防护,本地网络的安全加固依然不可或缺,这能有效减轻上游压力。
- 关闭非必要端口:在路由器或防火墙上,仅开放业务必需的端口(如80、443),关闭其他所有端口。
- 配置SYN Cookies:在Linux系统中启用SYN Cookies功能,可以有效缓解SYN Flood攻击,防止半开连接耗尽资源。
- 限制单IP连接数:通过Nginx或Apache配置,限制单个IP的最大并发连接数和每秒请求数,在Nginx中设置
limit_conn_zone和limit_req_zone,对异常IP进行自动封禁。
第三道防线:应用层优化与监控
应用层的优化是抵御CC攻击的最后堡垒。
- 验证码机制:在登录、注册等敏感接口加入图形验证码或滑块验证,增加自动化脚本的攻击成本。
- 静态化与缓存:尽可能将动态页面静态化,利用CDN缓存热点内容,减少后端数据库的压力。
- 实时监控与告警:部署网络流量监控系统,设置带宽、连接数、CPU使用率的阈值告警,一旦检测到异常峰值,立即触发自动切换备用线路或启动应急清洗预案。
不同场景下的防御策略选择
在实际操作中,没有一种方案适合所有场景,根据业务规模和预算,选择合适的防御策略至关重要。
中小企业场景
对于预算有限、流量波动不大的中小企业,建议采用CDN加速+基础云WAF的模式,CDN不仅能加速访问,还能隐藏源站IP,分散部分流量压力,基础云WAF可以过滤常见的Web攻击和低频CC攻击,这种方案成本低,部署简单,适合大多数常规业务。
大型企业场景
对于拥有高并发、高价值数据的大型企业,需要构建本地高防集群+云端弹性防护的混合架构,本地部署高性能防火墙进行初步过滤,云端提供弹性带宽扩容,建立专门的SOC安全运营中心,7×24小时监控流量态势,确保在遭受大规模攻击时能快速响应。
游戏与直播行业
这类业务对实时性要求极高,延迟敏感,建议采用专用游戏盾或直播防护服务,这些服务针对UDP协议和RTMP协议进行了深度优化,能够在保证低延迟的前提下,有效抵御流量型和协议型攻击。
DDoS攻击防御常见问题解答
如何判断是正常流量激增还是DDoS攻击?
区分两者主要看流量特征和来源分布,正常流量激增通常具有周期性(如促销活动),且来源IP分散但符合用户画像,DDoS攻击则表现为流量瞬间暴增,来源IP多为境外或随机生成的IP段,且请求特征单一(如大量相同的UDP包或SYN包),通过监控工具查看源IP的地理分布和协议类型,可以快速做出初步判断。
防御DDoS攻击需要多少预算?
防御成本差异巨大,取决于防护等级和业务重要性,基础的高防IP服务每月可能仅需几百元,适用于小型网站;而针对金融、游戏等高价值业务的Tbps级高防集群,年费用可能高达数十万甚至上百万元,业内专家指出,投入应与业务损失风险相匹配,核心业务应优先保障稳定性而非单纯追求低价。
DDoS攻击能完全防御吗?
从技术角度看,绝对的安全是不存在的,但可以将风险降至极低,通过多层防御体系,可以抵御绝大多数常规DDoS攻击,面对国家级或有组织的大规模攻击,防御方只能尽力减轻损失,确保核心服务不中断,定期演练应急预案、保持业务冗余设计,比单纯依赖技术防护更为重要。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/408844.html


评论列表(1条)
这防御体系听着好贵啊,云服务商高防IP是不是得掏不少钱?有便宜平替没,只想守住小本生意的流量