互联网公司数据安全如何保护?企业数据安全防护措施有哪些

互联网公司的数据安全保护已从单纯的“技术防御”转向“数据全生命周期治理”,核心在于构建零信任架构与自动化合规体系,而非仅依赖防火墙。

数据安全的新常态:从边界防御到零信任

过去,企业习惯在围墙内建立坚固的防线,认为只要挡住外部攻击就万事大吉,随着云原生和远程办公的普及,边界变得模糊甚至消失,业内专家指出,传统的边界防御模型已无法应对内部威胁和高级持续性威胁(APT),现在的核心逻辑是“永不信任,始终验证”。
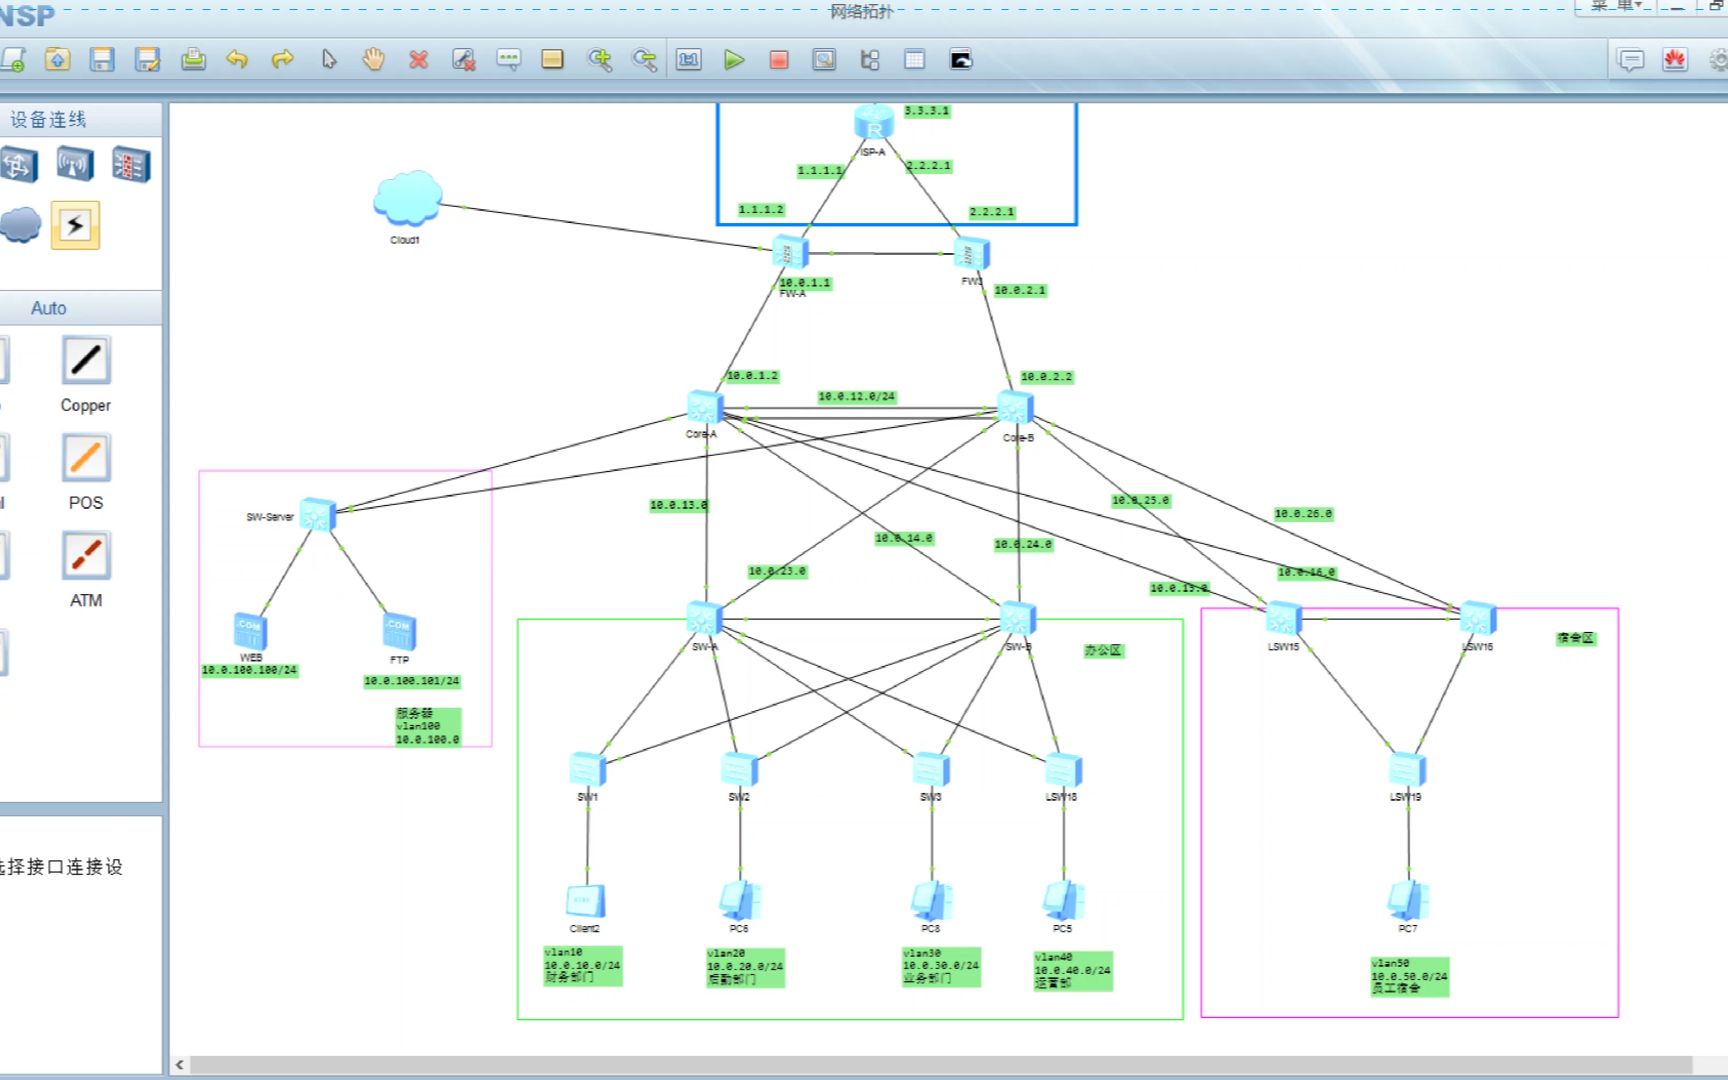
基于ensp的中大型企业网络安全解决方案的设计与实施
加载中
基于ensp的中大型企业网络安全解决方案的设计与实施

零信任架构如何落地

零信任不是单一产品,而是一套方法论,它要求对每一个访问请求进行严格身份验证和权限检查。

  • 身份为中心:不再依赖网络位置,而是基于用户身份和设备状态,员工在咖啡厅连接公司内网,系统需实时检测其设备是否加密、补丁是否最新。
  • 最小权限原则:仅授予完成工作所需的最小权限,数据访问权限需动态调整,而非一次性永久授权。
  • 持续监控:利用UEBA(用户实体行为分析)技术,识别异常行为,如某账号突然在非工作时间下载大量敏感数据,系统应立即阻断并告警。

对比传统防火墙的优势

维度 传统防火墙 零信任架构
信任基础 网络位置(内网即信任) 身份与上下文(始终不信任)
访问控制 静态ACL规则 动态策略,实时评估
横向移动 难以防止内部渗透 微隔离技术限制扩散

互联网公司数据安全如何保护?企业数据安全防护措施有哪些

运维复杂度

规则冲突多,难维护集中策略管理,自动化执行

数据分类分级:合规与效率的平衡术

数据不是铁板一块,保护所有数据等同于保护所有数据,这既浪费资源又降低效率,正确的做法是根据数据敏感度和业务价值进行分类分级。

实操步骤:如何建立分类分级体系

第一步,数据资产盘点,使用自动化工具扫描数据库、文件服务器和云端存储,识别敏感数据分布,重点查找身份证号、银行卡号、生物识别信息等。

第二步,定义分级标准,参考《信息安全技术 数据安全能力成熟度模型》(DSMM),将数据分为公开、内部、敏感、绝密四级,用户注册信息属敏感级,需加密存储;公司财报属绝密级,需严格访问控制。

第三步,实施差异化保护。

  • 公开数据:无需特殊保护,注重可用性。
  • 内部数据:限制内部访问,防止泄露。
  • 敏感数据:加密存储,脱敏展示,审计日志。
  • 绝密数据:物理隔离,双人复核,最高级别审计。

避免常见误区

许多企业误以为分类分级是一次性工作,数据流动频繁,分级标签需动态更新,建议建立数据血缘图谱,追踪数据从产生、流转、使用到销毁的全过程,确保标签随数据移动而迁移。

隐私计算:让数据“可用不可见”

在数据要素市场化背景下,企业间数据共享需求激增,但隐私泄露风险随之而来,隐私计算技术应运而生,它能在保护数据隐私的前提下实现价值挖掘。

主要技术路线对比

  • 联邦学习:数据不出域,模型在各方本地训练,仅交换加密后的模型参数,适用于联合风控、联合营销场景。
  • 互联网公司数据安全如何保护?企业数据安全防护措施有哪些

  • 多方安全计算(MPC):通过密码学协议,实现多方联合计算而不泄露各自输入数据,适用于联合统计、隐私查询。
  • 可信执行环境(TEE):利用硬件隔离技术,在CPU内创建安全 enclave,数据在内存中加密处理,适用于高并发、低延迟场景。
选型建议

选择哪种技术取决于业务场景,若对实时性要求高,如实时反欺诈,优先选择TEE;若数据量极大且需长期模型迭代,联邦学习更合适;若需精确统计结果且数据量适中,MPC是可靠选择。

自动化合规:应对监管压力的利器

《数据安全法》《个人信息保护法》等法规对数据合规提出严格要求,手动合规成本高、易出错,自动化合规成为必然选择。

自动化合规的核心功能

  • 自动发现与分类:实时扫描数据资产,自动识别敏感数据并打标。
  • 风险监测与预警:监控数据访问行为,发现违规操作即时告警。
  • 合规报告生成:自动生成合规审计报告,满足监管要求。
  • 策略自动执行:根据合规策略,自动执行数据脱敏、加密、访问控制等操作。

实施路径

梳理合规需求,明确需要满足的法规条款,部署自动化合规平台,对接现有数据资产和业务流程,持续优化策略,根据监管变化和业务需求调整合规规则。

数据安全成本:投入与产出的理性评估

数据安全投入常被视作成本中心,但从长远看,它是业务可持续发展的保障。

隐性成本不容忽视
互联网公司数据安全如何保护?企业数据安全防护措施有哪些

数据泄露带来的损失远超防护投入,包括直接经济损失、品牌声誉受损、客户流失、监管罚款等,据统计,一次严重数据泄露可能导致企业市值大幅波动,甚至面临破产风险。

ROI(投资回报率)衡量

评估数据安全投入时,不应仅看软件采购成本,还需考虑:

  • 风险降低值:通过防护避免的潜在损失。
  • 效率提升值:自动化合规节省的人力成本。
  • 业务赋能值:通过数据共享带来的新业务机会。

Q&A:数据安全常见疑问解答

互联网公司数据安全保护新探索中,零信任架构是否适合所有规模的企业?

零信任架构并非仅适用于大型企业,中小型企业可采用轻量级零信任方案,如基于身份的访问控制(IAM)结合多因素认证(MFA),核心在于理念先行,逐步实施,无需一次性全面重构,关键在于识别核心资产,优先保护高敏感数据,逐步扩展到其他业务系统。

数据分类分级后,如何确保标签在数据流转过程中不丢失?

确保标签随数据移动是分类分级的难点,建议采用数据水印技术,将分级标签嵌入数据内容或元数据中,建立数据流转监控机制,在数据导出、共享、传输等环节进行标签校验,若发现标签缺失或错误,立即阻断流转并告警。

隐私计算技术在实际应用中面临哪些主要挑战?

隐私计算面临的主要挑战包括性能开销大、跨平台互操作性差、标准不统一,不同厂商的技术实现差异导致数据难以互通,隐私计算设备的部署和维护成本较高,对技术人员要求较高,随着标准化进程推进和硬件性能提升,这些挑战将逐步缓解。

首发原创文章,作者:王坚‌,如若转载,请注明出处:https://test.idctop.com/article/323702.html

赞 (0)
CDN回源请求失败怎么办?CDN回源请求次数过多怎么处理
上一篇 2026年6月3日 06:30
高防cdn怎么搭建?高防cdn搭建教程
下一篇 2026年6月3日 06:31

相关推荐

  • 负载均衡后端ECS权重怎么设置,相同VPC服务器如何配置

    在负载均衡后端ECS权重配置中,将同一VPC内的服务器作为后端,不仅能显著降低网络延迟,还能让权重分配策略更精准、更可控,是保障业务稳定性的核心实践,负载均衡后端ECS权重配置:为什么选择同一VPC的服务器权重在负载均衡场景中决定了后端服务器接收请求的比例,权重越高,承担的流量越大,但权重配置从来不是孤立存在的……

    2026年8月1日
    500
  • HTML怎么插入rm视频?rm格式视频兼容性问题

    在HTML中直接插入.rm格式视频文件已不可行,因为现代浏览器已全面停止对RealMedia格式的支持,唯一的解决方案是将视频转换为MP4或WebM格式后使用标准的标签进行播放,如果你正在维护一个老旧的企业内部系统,或者手头有一份珍贵的历史资料是RM格式,你可能会感到焦虑,毕竟,那种“.rm”后缀的文件在20年……

    2026年6月12日
    2710
  • 如何在html里面加js?html引入js代码的正确方法

    在HTML文件中直接嵌入JavaScript的最优方案是使用<script>标签,推荐将代码置于<body>标签结束前或采用defer属性,以确保页面解析与脚本执行的平衡,很多初学者在接触前端开发时,常纠结于代码该写在哪里,是把JS写在<head>里,还是塞进<body……

    2026年6月5日
    3300
  • 网站SSL安全证书有什么用?SSL证书申请流程及费用详解

    网站SSL安全证书的核心作用是为网站数据传输提供加密通道,防止信息被窃听或篡改,同时向用户和搜索引擎展示网站的安全可信身份,在浏览网页时,你是否注意到浏览器地址栏左侧出现了一把小绿锁?这背后就是SSL安全证书在默默守护,它不仅仅是一个技术标识,更是建立用户信任的第一道防线,随着网络安全意识的普及,拥有SSL证书……

    2026年6月21日
    2300
  • 广州FPGA服务器显示服务器正忙怎么办,FPGA服务器繁忙如何解决

    广州FPGA服务器出现“服务器正忙”提示,核心症结往往不在于服务器算力不足,而在于硬件加速资源调度失衡、并发连接数溢出或底层驱动配置错误,解决这一问题的关键在于实施精准的硬件级监控、优化FPGA加速卡的数据吞吐路径,并结合专业的运维服务进行动态负载均衡,而非盲目升级硬件配置,故障根源的深度剖析当运维人员在广州F……

    2026年3月30日
    7700
  • https有免费证书吗?如何申请免费https证书

    HTTPS免费证书完全可行,Let’s Encrypt等机构提供的自动化签发方案已成熟稳定,适合绝大多数个人站长、中小企业官网及测试环境,能显著提升网站安全性与搜索引擎排名,在互联网安全标准日益严苛的今天,网站是否启用HTTPS(超文本传输安全协议)已不再是“加分项”,而是“必选项”,百度等主流搜索引擎明确将H……

    网络与线路 2026年6月5日
    4200
  • http网络请求框架哪个好用?Android网络请求框架推荐

    2026年主流HTTP网络请求框架的选择核心在于平衡开发效率、运行时性能与生态兼容性,Ktor、OkHttp与Retrofit仍是企业级应用的首选,具体取决于语言栈与架构需求,在移动开发和后端服务构建中,网络层往往是性能瓶颈和Bug的重灾区,随着应用对实时性要求的提升,传统的同步阻塞模式已彻底被淘汰,开发者现在……

    2026年6月3日
    44400
  • Tomcat和Nginx区别是什么?Tomcat和Nginx哪个性能更好

    Tomcat是专门处理Java动态代码的“加工厂”,Nginx是负责分发流量和静态资源的“超级前台”,两者通常配合使用,Nginx在前拦截请求,Tomcat在后处理业务,在Web开发的实际场景中,这两者经常成对出现,但它们的职责截然不同,如果把网站比作一家餐厅,Nginx就是那个站在门口、穿着得体、负责引座和递……

    2026年6月19日
    2500
  • 带宽1G流量大概多少钱?1G带宽流量费用价格表

    带宽1G流量大概多少钱?这个问题并没有一个固定的标准答案,其价格通常在几千元至数万元不等,具体取决于带宽类型(独享或共享)、线路质量(单线、双线或BGP)、购买时长以及服务商的品牌实力, 对于企业级用户而言,单纯比较价格毫无意义,带宽的稳定性、抗攻击能力以及服务商的运维响应速度才是决定“性价比”的核心要素,简米……

    2026年3月4日
    13200
  • Access更新空白字段出错怎么办?access更新空白字段数据库

    在Access数据库中,更新空白字段的核心方法是使用SQL的UPDATE语句配合IS NULL条件,或通过查询设计视图设置默认值,这能高效解决数据录入不完整导致的业务逻辑错误,处理Access数据库中的空白字段(Null值)是数据维护中最常见也最棘手的环节之一,很多用户习惯性地认为空白就是空字符串,但在Acce……

    2026年7月1日
    3610

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注