通过生成SSH密钥对并在目标服务器配置公钥,即可实现Linux服务器间的免密码自动化登录,这是运维自动化与远程管理的基础标准方案。
在云计算和容器化技术普及的今天,手动输入密码登录服务器不仅效率低下,还增加了被暴力破解的风险,无论是部署CI/CD流水线,还是批量管理成百上千台节点,SSH密钥认证都是不可或缺的技术基石,对于初学者而言,理解其背后的公钥加密原理并掌握标准操作流程,是迈向高级运维的第一步。
SSH免密登录的核心原理与优势对比
很多人对“免密码”存在误解,以为完全不需要凭证,这是基于非对称加密技术的身份验证机制,客户端持有私钥,服务器持有公钥,两者匹配才能通过验证,这种机制比传统的密码登录更安全,因为私钥通常长达4096位,破解难度极高。
密码登录与密钥登录的安全性差异
业内专家指出,密码认证主要依赖“你知道什么”,而密钥认证依赖“你拥有什么”,在对抗暴力破解时,强密码依然可能被字典攻击逐步试出,而SSH私钥文件即使被窃取,攻击者仍需解决物理设备或权限问题,密钥登录支持无交互自动化,这是密码登录无法比拟的场景优势。
具体场景下的效率提升
- 自动化脚本执行:在编写Shell脚本进行批量文件分发时,无需硬编码密码,避免脚本泄露风险。
- Git仓库推送:GitHub或GitLab等平台推荐使用SSH密钥,避免每次推送代码都输入账号密码。
- 远程调试:开发人员在本地终端直接连接测试环境,省去记忆复杂密码的负担。
Linux服务器设置SSH免密码登录的操作指南
实现免密登录的核心在于“生成密钥”和“分发公钥”,整个过程分为客户端生成、服务器配置、权限验证三个阶段,以下以最常见的Linux发行版(如Ubuntu、CentOS)为例,详细拆解操作步骤。
第一步:在客户端生成SSH密钥对
打开终端,使用ssh-keygen命令生成密钥,默认使用RSA算法,建议密钥长度设置为4096位以增强安全性。
ssh-keygen -t rsa -b 4096 -C "your_email@example.com"
执行后,系统会提示输入密钥保存路径,直接回车使用默认路径~/.ssh/id_rsa即可,系统会要求设置 passphrase(密码短语),虽然设置密码短语会增加一层保护,但若用于自动化脚本,建议留空以确保持续免密,若选择留空,请确保本地电脑的安全防护到位。
第二步:将公钥复制到目标服务器
这是最关键的一步,传统方法是手动复制,但现代Linux系统提供了便捷工具ssh-copy-id。
ssh-copy-id user@remote_server_ip
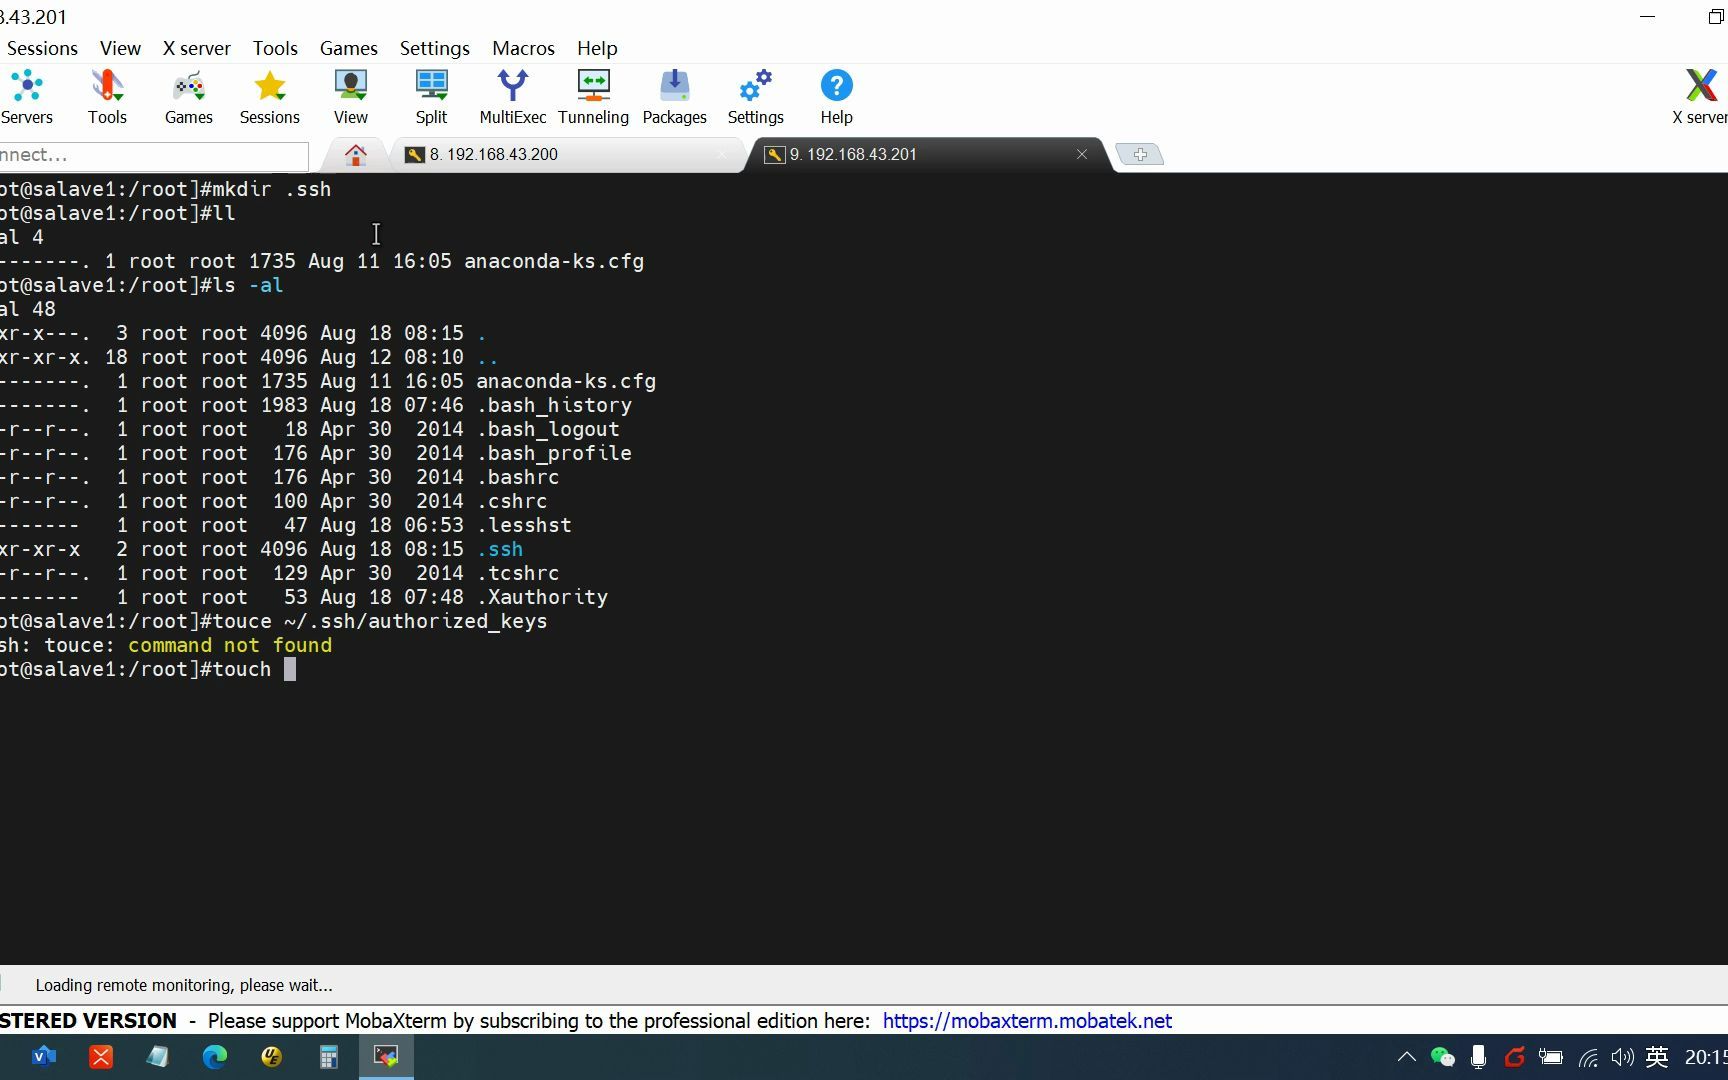
执行该命令后,系统会提示输入目标服务器的用户密码,验证通过后,公钥会自动追加到目标服务器~/.ssh/authorized_keys文件中。
手动复制公钥的备选方案
如果目标服务器未安装ssh-copy-id工具,或网络环境受限,可采用手动复制方式:
- 在本地查看公钥内容:
cat ~/.ssh/id_rsa.pub - 登录目标服务器,创建.ssh目录并设置权限:
mkdir -p ~/.ssh && chmod 700 ~/.ssh - 追加到authorized_keys文件:
echo "公钥内容" >> ~/.ssh/authorized_keys - 设置文件权限:
chmod 600 ~/.ssh/authorized_keys
第三步:验证登录与权限配置
完成上述步骤后,尝试登录目标服务器:
ssh user@remote_server_ip
如果无需输入密码直接登录,说明配置成功,若仍提示输入密码,通常是因为权限设置错误,Linux对SSH目录和文件权限要求极为严格,任何过于宽松的权限都会导致密钥认证失效。
常见故障排查与高级配置技巧
尽管流程看似简单,但在实际生产环境中,经常遇到各种权限报错或连接超时问题,掌握排查思路比死记命令更重要。
权限问题导致的认证失败
多数情况下,SSH拒绝密钥登录是因为权限过于开放,请确保以下权限设置正确:
- 用户主目录权限:
chmod 755 ~ - .ssh目录权限:
chmod 700 ~/.ssh - authorized_keys文件权限:
chmod 600 ~/.ssh/authorized_keys - 私钥文件权限:
chmod 600 ~/.ssh/id_rsa
任何高于上述权限的设置(如777或644)都会导致SSH守护进程拒绝使用密钥。
SSH配置文件的高级优化
对于频繁连接多台服务器的运维人员,修改本地~/.ssh/config文件可以极大提升体验,通过定义别名,可以实现“一键登录”。
Host web-server
    HostName 192.168.1.100
    User admin
    IdentityFile ~/.ssh/id_rsa_web
    Port 22
Host db-server
    HostName 192.168.1.101
    User root
    IdentityFile ~/.ssh/id_rsa_db
Port 2222配置完成后,只需输入ssh web-server即可自动连接对应服务器并使用指定密钥,这种配置方式在管理多地域、多角色的服务器集群时尤为高效。
密钥轮换与安全最佳实践
行业共识认为,静态密钥存在长期泄露风险,建议定期轮换密钥,并为不同用途生成不同的密钥对,为自动化脚本生成专用密钥,并限制其权限范围,禁用密码登录(PasswordAuthentication no)是提升服务器安全性的必要措施,但这必须在确保密钥配置无误后进行,以免将自己锁在服务器之外。
SSH免密码登录常见问题解答
如何设置SSH免密码登录但保留密码短语保护?
在生成密钥时设置passphrase,并在本地启动ssh-agent服务,执行eval $(ssh-agent -s)启动代理,然后使用ssh-add命令将私钥加入代理,此后登录时只需输入一次密码短语,后续连接将自动使用缓存的密钥,兼顾了安全性与便利性。
Windows客户端如何设置Linux服务器免密登录?
Windows用户可使用PowerShell或Git Bash终端,操作逻辑与Linux一致,生成密钥后,可使用ssh-copy-id命令(需安装OpenSSH客户端),或手动将公钥内容粘贴至Linux服务器的authorized_keys文件中,对于使用PuTTY的用户,需使用PuTTYgen生成.ppk格式密钥,并在PuTTY的Connection->SSH->Auth中加载该密钥文件。
密钥登录失败时如何查看详细错误日志?
在客户端使用ssh -v user@host命令进行调试,-v参数会输出详细的连接过程,重点关注“Authentications that can continue”部分,查看服务器支持的认证方式,若服务器端日志显示“Permission denied (publickey)”,请检查服务器/var/log/secure或/var/log/auth.log,确认是否因权限问题被拒,据工信部相关安全规范指引,定期审计SSH日志是防范未授权访问的重要手段。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/404146.html