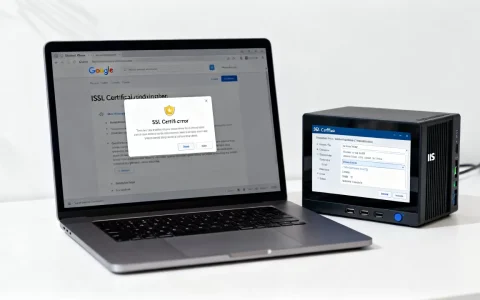
服务器证书无效通常由证书过期、域名不匹配或中间证书缺失引起,最直接的解决路径是重新部署完整证书链并确保证书有效期覆盖当前时间。
当你访问一个网站时,浏览器突然弹出一个红色的警告页面,提示“您的连接不是私密连接”或“NET::ERR_CERT_AUTHORITY_INVALID”,这种体验不仅令人沮丧,更会直接导致用户流失,对于网站管理员而言,这不仅是技术故障,更是信任危机,绝大多数情况下,这个问题并非源于复杂的黑客攻击,而是SSL/TLS证书在配置、更新或兼容性上出现了偏差,解决这一问题,需要我们从证书状态、域名一致性以及信任链完整性三个维度进行排查。
排查证书有效期与域名匹配度
证书过期是最常见且最容易忽视的原因,许多管理员在初次部署时设置了自动续期,但在服务器迁移、环境重置或配置错误后,自动续期脚本可能失效,即使证书未过期,如果域名发生了变更,或者使用了泛域名证书但访问的是未包含的子域名,浏览器也会判定为无效。
检查证书过期时间的方法
我们可以通过命令行工具快速验证证书状态,在Linux服务器上,使用openssl命令可以获取详细的证书信息。
具体操作步骤
- 打开终端,输入以下命令查询域名证书信息:
openssl s_client -connect example.com:443 -servername example.com - 在返回的信息中,查找
notBefore和notAfter字段。 - 对比当前系统时间,确保证书仍在有效期内。
如果证书已过期,你需要立即向证书颁发机构(CA)申请续期或重新签发,对于使用Let’s Encrypt等免费证书的服务,检查Certbot或ACME客户端的日志,确认自动续期任务是否正常运行,业内专家指出,定期监控证书过期时间比事后补救更为重要,建议设置提前30天的提醒机制。
验证域名与证书的一致性
证书是绑定特定域名的,如果你购买了www.example.com的证书,但用户通过
example.com访问,且服务器未配置正确的重定向或通配符证书,就会触发域名不匹配错误。
常见场景分析
- 主域与www子域分离:许多网站同时支持
www和非www访问,如果证书只包含其中一个,另一个域名访问时就会报错,解决方案是申请包含多个域名的SAN(主题备用名称)证书,或使用通配符证书.example.com。 - 内部IP访问:在生产环境中,有时通过服务器IP地址直接访问测试页面,由于证书通常绑定域名,使用IP访问时浏览器会提示证书无效,解决方法是在DNS解析中正确配置域名,或在内网环境中部署私有CA信任链。
解决中间证书缺失与信任链断裂
证书信任是一个链条结构:根证书 -> 中间证书 -> 服务器证书,浏览器内置了根证书,但通常不包含所有的中间证书,如果服务器在配置SSL时只上传了服务器证书,而遗漏了中间证书,浏览器就无法构建完整的信任链,从而判定证书无效,这种情况在更换服务器软件(如从Nginx迁移到Apache)或证书格式转换时尤为常见。
如何检测中间证书缺失
你可以使用在线SSL检测工具(如SSL Labs)或命令行工具来验证。
使用OpenSSL验证链完整性
在终端执行以下命令:openssl s_client -connect example.com:443 -showcerts
观察输出结果,如果只看到一个证书块,或者证书链不完整,说明中间证书缺失,正确的输出应该显示多个证书块,从服务器证书开始,依次向上指向中间证书,最后到达根证书。
修复中间证书缺失的操作指南
不同Web服务器软件的配置方式略有不同,但核心逻辑是将中间证书追加到服务器证书文件中,或在配置文件中单独指定。
Nginx配置示例
在nginx.conf或对应的站点配置文件中,确保ssl_certificate指令指向包含服务器证书和中间证书的合并文件。
server {
    listen 443 ssl;
    server_name example.com;
    # 证书文件应包含服务器证书和中间证书
    ssl_certificate /etc/ssl/certs/fullchain.pem;
    # 私钥文件
    ssl_certificate_key /etc/ssl/private/private.key;
    # 其他配置...
}
获取fullchain.pem时,通常需要将服务器证书(cert.pem)和中间证书(chain.pem)合并,在Linux系统中,可以使用以下命令:cat cert.pem chain.pem > fullchain.pem
Apache配置示例
Apache通常使用SSLCertificateFile和SSLCertificateChainFile指令,确保SSLCertificateFile指向服务器证书,而SSLCertificateChainFile指向中间证书文件,如果使用的是较新版本的Apache,也可以将两者合并为一个文件,指向SSLCertificateFile。
应对浏览器兼容性与企业内部信任问题
除了上述技术配置问题,有时证书本身是有效的,但由于浏览器版本过旧、操作系统根证书库未更新,或者在企业内网环境中,用户设备未信任内部CA,也会导致证书无效提示。
浏览器与操作系统兼容性
老旧的浏览器或操作系统可能不支持新的加密算法或根证书,某些旧版Windows系统可能未预装最新的根证书,导致访问使用新根证书签发的网站时报错。
解决方案
- 更新操作系统和浏览器:确保用户设备和服务器端软件保持最新状态。
- 使用兼容模式:对于必须支持旧系统的场景,可以选择支持旧算法的证书类型,但这会降低安全性,仅作为临时方案。
企业内部CA信任问题
在企业内网中,管理员可能使用自签名的证书或内部CA签发的证书,由于这些证书不在公共浏览器的信任库中,所有访问内网服务的用户都会看到证书警告。
部署内部信任链
要解决这一问题,需要将内部CA的根证书分发并安装到所有客户端设备的信任存储中。
具体操作路径
- 导出根证书:从内部CA服务器导出根证书文件(通常为
.cer或.crt格式)。 - 分发证书:通过组策略(GPO)、邮件附件或内部网站下载链接,将根证书分发给员工。
- 安装证书:
- Windows:双击证书文件,选择“安装证书”,存储位置选择“本地计算机”,并将证书放入“受信任的根证书颁发机构”存储区。
- macOS:双击证书,打开钥匙串访问,将证书拖入“系统”钥匙串,并设置为“始终信任”。
- 移动端:iOS和Android设备通常需要通过邮件或MDM(移动设备管理)配置安装根证书。
据工信部及相关网络安全行业共识认为,企业内网安全应优先采用私有CA体系,并严格管理根证书的分发与吊销,以确保内网通信的安全性与用户体验的平衡。
常见问题解答
服务器证书无效的常见原因有哪些?
服务器证书无效的主要原因包括证书已过期、域名与证书不匹配、中间证书缺失导致信任链断裂,以及客户端设备未信任内部CA或根证书库过时,中间证书缺失和证书过期占据了绝大多数故障案例。
如何快速检测SSL证书是否配置正确?
可以使用命令行工具openssl s_client连接目标服务器,检查返回的证书链是否完整,也可以使用在线工具如SSL Labs进行扫描,它会详细列出证书有效期、签名算法、信任链完整性以及潜在的配置错误。
更换服务器后证书失效怎么办?
更换服务器后,需要将原有的私钥和证书文件迁移到新服务器,并确保在新服务器上正确配置SSL模块,包含完整的证书链,如果新服务器的操作系统或Web服务器软件版本不同,可能需要重新生成CSR(证书签名请求)并重新申请证书,以避免因私钥不匹配或配置差异导致的信任问题。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/400152.html