CA证书网络受到监控会导致加密通信被中间人攻击者解密,用户隐私泄露,且浏览器会频繁弹出安全警告,严重破坏信任链。
当你在浏览器地址栏看到那个绿色的小锁时,你默认认为数据在传输过程中是安全的,这种安全感建立在证书颁发机构(CA)的背书之上,一旦这个信任链条受到监控或干预,整个互联网的安全基石就会动摇,这不仅仅是技术层面的故障,更是一场关于隐私、信任和数据完整性的危机。
CA证书监控对普通用户的直接冲击
对于绝大多数网民而言,CA证书监控最直观的影响体现在浏览体验和安全提示上,你不再能理所当然地信任网站的安全性,每一次访问都可能伴随着心理上的不安。
浏览器安全警告频发
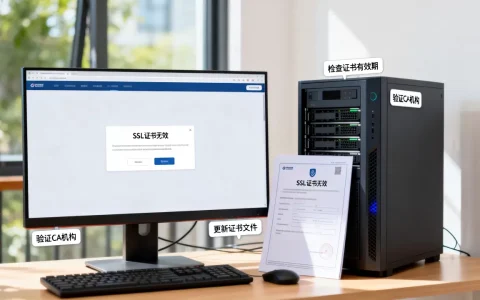
现代浏览器如Chrome、Edge或Safari,都内置了严格的证书验证机制,当CA证书受到监控,意味着证书颁发机构可能被迫签发恶意证书,或者现有的证书被非法吊销或篡改。
- 证书错误弹窗:你会频繁看到“您的连接不是私密连接”或“NET::ERR_CERT_AUTHORITY_INVALID”等红色警告页面。
- 信任链断裂:浏览器无法验证网站服务器的身份,导致HTTPS连接无法建立,页面加载失败或显示不安全标识。
- 手动绕过风险:许多用户为了继续访问网站,会选择“高级”->“继续访问”,这实际上是将自己暴露在中间人攻击的风险之中。
隐私数据面临泄露风险
CA证书的核心作用是确保通信双方的身份真实性和数据加密性,一旦监控介入,攻击者可以利用伪造的证书进行中间人攻击(MITM)。
- 明文传输:攻击者可以解密本应加密的数据,包括你的登录密码、银行卡号、个人身份信息。
- 会话劫持:攻击者可以窃取你的Session Cookie,冒充你的身份进行操作,如转账、修改资料等。
- 内容篡改:监控者可以在传输过程中插入广告、恶意脚本或修改网页内容,而你毫无察觉。
企业级应用与金融行业的深层隐患
在B2B领域,CA证书监控的影响远比个人用户严重,企业依赖SSL/TLS协议保护内部通信和外部交易,一旦信任链失效,业务连续性将受到巨大挑战。
内部通信安全失效
许多企业内部系统使用私有CA证书进行身份验证,如果根证书受到监控或泄露,攻击者可以轻易伪造内部系统证书,入侵内网。
- API调用失败:微服务架构中,服务间通信依赖证书验证,证书异常会导致服务间调用中断,引发系统级故障。
- 数据完整性受损:监控者可以篡改API返回的数据,导致业务逻辑错误,如订单金额被修改、库存数据不一致。
金融交易信任崩塌
金融行业对安全的要求极高,CA证书监控可能导致电子签名失效,影响合同签署、支付授权等关键业务。
- 电子签名无效:基于PKI体系的电子签名依赖CA证书,证书被监控或篡改,可能导致签署的法律文件无效。
- 合规风险:金融监管机构要求数据加密传输,证书监控导致的安全漏洞可能使企业面临监管处罚和声誉损失。
如何应对CA证书监控带来的安全威胁
面对潜在的CA证书监控风险,用户和企业需要采取主动措施来增强安全性,以下是一些可操作的防护策略。
实施证书钉扎(Certificate Pinning)
证书钉扎是一种将特定证书或公钥硬编码到应用程序中的技术,即使攻击者持有受信任的CA证书,也无法伪造出与钉扎证书匹配的身份。
- 移动端应用:在iOS和Android应用中启用证书钉扎,防止中间人攻击。
- Web应用:通过HPKP(HTTP Public Key Pinning)头信息,告诉浏览器只信任特定的公钥,注意:HPKP已逐渐被弃用,建议采用更安全的替代方案。
使用多CA交叉验证
不要依赖单一的CA机构,通过从多个不同的CA机构获取证书,可以降低单点故障的风险。
- 混合证书部署:同时部署来自不同CA机构的证书,确保即使一家CA被监控,其他CA仍能提供信任。
- 证书透明度(CT)日志监控:订阅CT日志,监控是否有未经授权的证书被签发,一旦发现异常,立即撤销相关证书。
定期审计与更新证书
建立严格的证书管理制度,定期审计证书的有效性、颁发机构和密钥强度。
- 自动化监控:使用工具如
cert-monitor或商业解决方案,实时监控证书过期和被吊销状态。 - 密钥轮换:定期更换私钥和证书,减少长期密钥泄露的风险。
CA证书监控的技术原理与防御对比
理解CA证书监控的技术原理,有助于更好地制定防御策略。
监控手段解析
CA证书监控通常通过以下几种方式实现:
- 根证书植入:在设备或操作系统中植入受监控CA的根证书,使其成为受信任的根。
- 中间人代理:在网络网关部署代理服务器,拦截HTTPS流量,使用伪造证书解密和重新加密数据。
- 证书吊销列表(CRL)篡改:修改CRL或OCSP响应,使合法证书被标记为无效,或使恶意证书被标记为有效。
防御措施对比
| 防御措施 | 实施难度 | 安全性提升 | 适用场景 |
|---|---|---|---|
| 证书钉扎 | 高 | 极高 | 移动应用、关键业务API |
| 多CA交叉验证 | 中 | 高 | 企业网站、金融系统 |
| CT日志监控 | 低 | 中 | 所有使用HTTPS的网站 |
| 定期审计 | 中 | 中 | 所有IT基础设施 |
业内专家指出,单一防御措施不足以应对复杂的监控威胁,必须采用多层防御策略。
用户行为建议
除了技术措施,用户的行为习惯也至关重要。
- 警惕证书警告:不要随意忽略浏览器的安全警告,尤其是涉及敏感操作时。
- 检查证书详情:点击地址栏的小锁,查看证书颁发机构、有效期和域名匹配情况。
- 使用可信网络:避免在公共Wi-Fi下进行敏感操作,如在线 banking 或输入密码。
未来趋势:去中心化证书与Web3.0
随着区块链技术的发展,去中心化身份(DID)和Web3.0正在重塑信任体系,传统CA模式可能面临挑战,去中心化证书提供了一种新的可能性。
去中心化证书的优势
- 抗审查性:基于区块链的证书不受单一机构控制,难以被监控或篡改。
- 用户主权:用户拥有自己的身份数据,无需依赖第三方CA。
- 透明性:所有证书签发和验证记录公开可查,增强信任。
挑战与局限
- 性能问题:区块链交易速度慢,难以满足大规模HTTPS通信需求。
- 兼容性:现有浏览器和操作系统不支持去中心化证书,需要长期过渡。
- 密钥管理:用户需自行管理私钥,一旦丢失,身份将无法恢复。
行业共识认为,去中心化证书是未来方向,但短期内传统CA模式仍占主导。
常见问题解答
CA证书被监控后如何快速恢复信任?
立即撤销受影响的证书,并更换为来自不同CA机构的新证书,启用证书透明度(CT)日志监控,确保新证书不被非法签发,通知用户更新客户端或浏览器,以信任新的根证书。
个人用户如何检测自己是否遭受CA证书监控?
可以使用在线工具如SSL Labs进行扫描,检查证书链是否完整、是否有异常颁发机构,定期检查浏览器的证书设置,查看是否有未知的根证书被安装,如果频繁出现证书错误,且更换网络后问题依旧,可能受到监控。
企业如何评估CA证书监控带来的合规风险?
企业应定期进行安全审计,评估CA证书监控对业务的影响,参考行业标准如ISO 27001、PCI DSS,制定相应的合规策略,咨询法律顾问,确保在证书监控情况下,数据保护和隐私合规不受影响,据工信部数据,加强证书管理是提升网络安全合规性的关键措施。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/400148.html