通过加密传输保护网络链路数据安全,核心在于部署TLS/SSL协议并配置强加密套件,确保数据在客户端与数据库服务器之间全程不可读,防止中间人攻击和窃听。
在数字化转型的深水区,数据库早已不再是孤岛,当业务系统、移动端APP、微服务架构频繁交互时,数据在公网或内网中的“奔跑”变得无处不在,一旦传输链路被截获,敏感信息如用户隐私、交易记录便可能裸奔,业内专家指出,构建安全的加密传输数据库环境,不仅是合规要求,更是企业数字资产的底线防御。


为什么明文传输是数据安全的致命伤
想象一下,你在咖啡馆连接公共Wi-Fi,发送一封包含银行卡号的邮件,如果这封邮件是明文的,任何坐在你旁边、甚至远在千里之外的黑客,只需简单的抓包工具,就能轻易读取内容,数据库传输同样如此。
中间人攻击的真实威胁
在网络通信中,中间人攻击(MITM)是最常见的威胁场景,攻击者伪装成服务器,拦截客户端与数据库之间的通信,如果没有加密,攻击者可以:
- 窃听数据:直接复制传输中的SQL查询结果。
- 篡改数据:修改返回的数据,导致前端展示错误信息或执行恶意操作。
- 会话劫持:窃取会话令牌,冒充合法用户访问数据库。
合规压力的现实考量
随着《网络安全法》、《数据安全法》及《个人信息保护法》的实施,明文传输已触碰法律红线,对于金融、医疗、电商等行业,数据泄露意味着巨额罚款和品牌信誉崩塌,行业共识认为,加密传输已从“可选项”变为“必选项”,且监管标准日益严格,要求覆盖全链路。
如何实现安全的加密传输数据库连接
实现加密并非简单的开关切换,而是一套涉及证书、协议、配置的综合工程,以下是标准化的实施路径。
第一步:准备数字证书
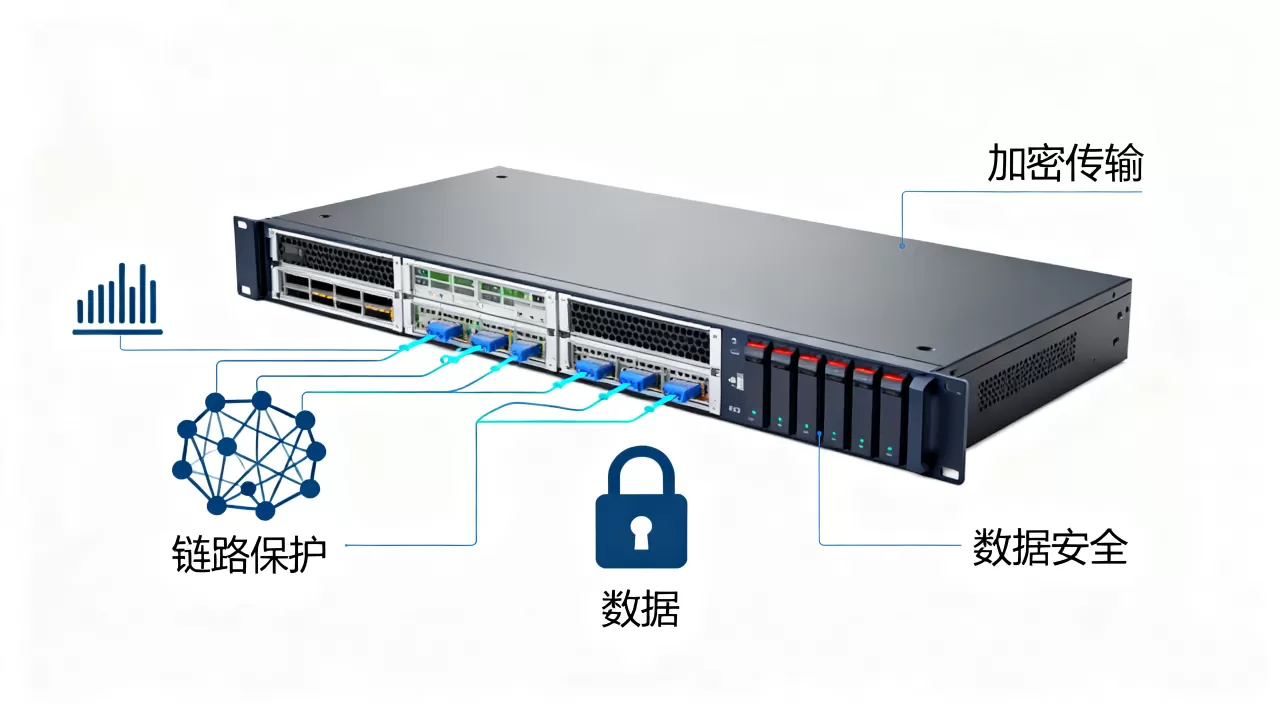
加密的基础是信任,你需要为数据库服务器和客户端准备X.509数字证书。
- 服务器证书:由受信任的证书颁发机构(CA)签发,或自建私有CA,确保证书中的域名或IP地址与实际服务器一致。
- 客户端证书:在双向认证场景下,客户端也需持有证书,以证明身份合法性。
- 密钥管理:私钥必须严格保密,建议使用硬件安全模块(HSM)或云密钥管理服务(KMS)进行存储,避免硬编码在代码中。
第二步:配置数据库服务端
以主流关系型数据库为例,配置过程大同小异,核心是启用SSL/TLS支持。
- MySQL/MariaDB:在
my.cnf配置文件中指定ssl-ca、ssl-cert和ssl-key路径,重启服务后,可通过SHOW VARIABLES LIKE '%ssl%';验证SSL状态。 - PostgreSQL:修改
postgresql.conf,设置ssl = on,并指定ssl_cert_file和ssl_key_file,在pg_hba.conf中,将连接类型从host改为hostssl,强制要求SSL连接。 - SQL Server:通过配置管理器启用“强制加密”,并选择服务器证书。
第三步:客户端连接配置
客户端必须正确验证服务器证书,防止连接到假冒服务器。
- 连接字符串:在JDBC、ODBC或原生驱动的连接字符串中,添加
sslmode=require或ssl=true参数。 - 信任库配置:将CA证书导入客户端的信任库(TrustStore),确保客户端能验证服务器证书的有效性。
- 驱动版本:使用最新版的数据库驱动,以支持TLS 1.2或TLS 1.3等现代协议。
验证加密是否生效
配置完成后,务必进行验证。
- 命令行检查:使用
mysql --ssl-mode=VERIFY_CA -u user -p
尝试连接,观察是否成功。
- 日志分析:查看数据库日志,确认连接建立时使用了加密协议。
- 网络抓包:使用Wireshark等工具抓包,检查数据包内容是否为乱码(加密后数据),而非可读的SQL语句。
加密传输的性能权衡与优化策略
加密必然带来计算开销,主要体现在CPU加解密和网络握手延迟,但在现代硬件和协议优化下,这种损耗通常在可接受范围内。
TLS 1.3的性能优势
TLS 1.3相比TLS 1.2,握手过程从2次往返减少到1次(0-RTT模式),显著降低了延迟,移除了不安全的加密算法,仅保留AES-GCM、ChaCha20等高效率算法,建议优先启用TLS 1.3,以获得更好的性能和安全性平衡。
会话复用技术
对于高频短连接场景,每次建立SSL连接都进行完整握手是巨大的资源浪费。
- Session ID复用:服务器缓存会话ID,客户端下次连接时携带该ID,跳过握手阶段。
- Session Ticket复用:服务器生成加密的票据,客户端保存并在后续连接中发送,实现更灵活的会话恢复。
- 连接池配置:在应用层使用数据库连接池,复用已建立的加密连接,减少握手频率。
硬件加速方案
如果业务量极大,CPU成为瓶颈,可考虑:
- SSL卸载:在负载均衡器或专用网关上终止SSL连接,后端使用明文或内部加密通信。
- 专用加密卡:使用支持SSL加速的硬件模块,分担CPU负载。
常见误区与安全最佳实践
在实施加密传输数据库方案时,许多企业容易陷入误区,导致安全防线形同虚设。
只加密传输,不加密存储
加密传输仅保护数据在“路上”的安全,一旦数据落入数据库,若未进行静态加密(TDE),一旦数据库文件被盗,数据依然泄露,必须结合静态加密,构建纵深防御体系。
使用自签名证书且忽略验证
在测试环境使用自签名证书是常见的,但在生产环境中,若客户端不验证服务器证书(如设置sslmode=disable或忽略证书错误),则极易遭受中间人攻击,务必在生产环境使用受信任CA签发的证书,并严格启用证书验证。
忽视证书过期管理
证书有有效期,过期后加密连接将中断,导致业务瘫痪,建立证书监控和自动续期机制至关重要,可使用Let’s Encrypt等自动化工具,结合Cron任务或Kubernetes证书管理器,实现无缝续期。
Q&A:关于安全的加密传输数据库常见问题
如何判断当前数据库连接是否真正加密?
可以通过查看数据库会话状态来判断,在MySQL中,执行STATUS命令,查看“SSL:”字段,若显示“TLSv1.3”或类似协议信息,则说明连接已加密,在PostgreSQL中,查询pg_stat_ssl视图,若ssl列为t,则代表加密连接,使用网络抓包工具分析数据包,若内容为随机字节而非SQL语句,也证明加密生效。
加密传输对数据库查询性能的影响有多大?
加密带来的性能损耗主要取决于加密算法和握手频率,在启用TLS 1.3和会话复用的情况下,单次握手的延迟通常在几毫秒到几十毫秒之间,对于长事务或批量操作,影响微乎其微,对于高频短连接,若未优化握手,延迟可能显著增加,总体而言,现代硬件下,加密带来的CPU开销通常在5%-10%以内,可通过性能压测具体评估。
加密传输数据库的成本包括哪些部分?
成本主要包括证书购买费用、基础设施配置成本和运维人力成本,若使用公有云数据库,通常内置SSL支持,仅需配置即可,证书由云平台管理,成本较低,若自建数据库,需购买CA证书或搭建私有PKI体系,涉及服务器资源投入和运维复杂度,对于大多数企业,采用云厂商提供的托管加密服务,是性价比最高的选择。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/389353.html