在当今数字化办公场景中,确保数据传输的安全性是企业级设备部署的首要任务。实现安卓服务器与客户端的通讯加密,是保障IdeaHub Board设备安卓设置安全性的核心环节,通过部署SSL/TLS加密协议、实施双向身份认证以及优化安卓系统层面的安全策略,能够有效构建起一道防御中间人攻击和数据窃听的坚固防线,确保会议数据与敏感信息在传输过程中的绝对安全。参考2

通讯加密的核心架构与实现逻辑
通讯加密的本质在于构建不可篡改的加密通道,在安卓服务器与客户端的交互模型中,必须摒弃明文传输(HTTP),全面强制使用HTTPS协议,这不仅仅是简单的协议替换,更是一套严密的证书信任链验证机制。
-
SSL/TLS协议握手:
客户端发起请求时,服务器返回数字证书,客户端通过验证证书颁发机构(CA)的签名,确认服务器身份的真实性。这一步骤防止了用户连接到伪造的钓鱼服务器。参考2 -
密钥协商机制:
在握手阶段,双方通过非对称加密算法(如RSA或ECC)交换预主密钥,并在此基础上生成对称加密密钥。后续的所有业务数据传输均使用该对称密钥进行加密,兼顾了安全性与传输效率。 -
数据完整性校验:
通过消息认证码(MAC)机制,确保数据在传输过程中未被篡改,任何对数据包的微小修改都会导致校验失败,连接将被立即中断。
安卓服务器端的加密配置策略
服务器端是通讯加密的源头,配置的严谨性直接决定了安全等级。服务器必须配置强加密套件,禁用过时的不安全算法。
-
数字证书部署:
建议从权威CA机构申请OV(组织验证)或EV(扩展验证)类型的证书,避免使用自签名证书带来的信任链断裂风险,对于IdeaHub Board这类企业级设备,证书的私钥必须存储在硬件安全模块(HSM)或受保护的密钥库中,严禁以明文形式存储在服务器磁盘上。 -
加密套件优化:
服务器配置应优先选用支持前向保密的加密套件,如ECDHE-RSA-AES256-GCM-SHA384,前向保密技术确保即使服务器私钥在未来某天泄露,历史通讯数据也无法被解密。这是企业级数据合规的高阶要求。 -
协议版本控制:
必须禁用SSLv3、TLSv1.0和TLSv1.1等存在已知漏洞的旧协议,仅开启TLSv1.2和TLSv1.3,TLSv1.3不仅移除了不安全的协商机制,还大幅提升了握手速度,降低了连接延迟。
IdeaHub Board设备安卓设置与客户端配置
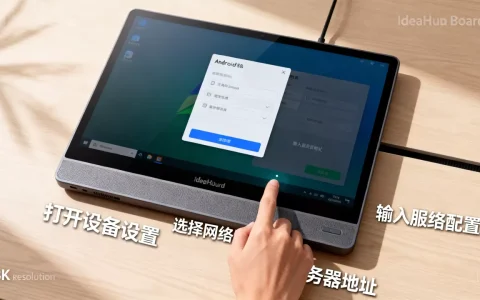
IdeaHub Board作为智能会议终端,其安卓系统层面的设置是落实通讯加密的关键执行点。在进行安卓服务器客户端实现通讯加密_IdeaHub Board设备安卓设置时,需重点关注证书导入与代码层面的安全校验。

-
系统证书库管理:
IdeaHub Board设备需将企业内部根证书或服务器证书导入到安卓系统的受信任凭据库中。- 进入“设置” -> “安全” -> “加密与凭据” -> “安装证书”。
- 选择“CA证书”,通过文件管理器导入证书文件。
- 导入成功后,系统会将该证书标记为信任源,应用层代码即可正常建立加密连接,避免出现“证书不受信任”的错误。
-
客户端代码安全加固:
在安卓应用开发层面,严禁使用TrustAllCertificates等忽略证书校验的“偷懒”代码。- 实施证书锁定策略:将服务器证书的公钥或哈希值硬编码在客户端应用中,连接建立时,客户端不仅校验系统信任链,还会比对服务器证书是否与本地锁定的证书一致。
- 这能有效防止攻击者通过在用户设备安装恶意根证书来解密流量。
-
网络安全配置:
利用安卓的Network Security Configuration特性,精细化控制应用的网络安全策略,可以在res/xml/network_security_config.xml文件中配置:- 强制应用仅允许HTTPS流量,拦截所有明文传输。
- 针对特定域名(如企业内网服务器)设置自定义信任锚点,确保内网通讯的安全性不因公网CA证书缺失而受阻。
双向认证(mTLS)的实施价值
对于涉及高度机密信息的会议场景,单向认证(仅客户端验证服务器)可能不足以应对所有威胁。实施双向SSL认证是提升安全等级的有效手段。
-
客户端身份验证:
服务器要求IdeaHub Board设备出示客户端证书,验证设备的合法性,这确保了只有经过授权的设备才能接入服务器,有效防止非法设备通过破解API接口获取数据。 -
证书生命周期管理:
为每台IdeaHub Board设备分发唯一的客户端证书,并设置有效期。结合安卓系统的KeyStore机制,确保证书私钥无法被导出,当设备退役或丢失时,只需在服务器端吊销对应证书,即可切断其访问权限。
安全运维与持续监控
加密配置并非一劳永逸,持续的运维监控是保障通讯安全闭环的重要组成部分。
-
定期漏洞扫描:
使用专业工具定期扫描服务器配置,检测是否支持弱加密算法(如DES、RC4)或存在Heartbleed等已知漏洞。一旦发现风险,必须立即修补或更新配置。 -
证书到期预警:
建立证书到期监控机制,提前30天发出预警,证书过期会导致IdeaHub Board设备无法连接服务器,严重影响业务连续性。
-
日志审计:
开启服务器端的访问日志与错误日志,记录SSL握手失败的情况。频繁的握手失败可能是攻击者尝试利用协议漏洞的迹象,需及时排查IP来源并采取封禁措施。
相关问答
为什么IdeaHub Board设备在连接自建服务器时提示“连接不安全”,如何解决?
这种情况通常是因为服务器使用了自签名证书或企业内部CA颁发的证书,而IdeaHub Board的安卓系统默认不信任该证书,解决方法是在IdeaHub Board的“设置” -> “安全” -> “加密与凭据”中,手动安装该服务器的根CA证书,安装后,系统会将该证书加入信任列表,从而消除安全提示,如果应用层实施了证书锁定,则需联系应用开发者更新客户端应用以适配新证书。
在安卓服务器客户端实现通讯加密过程中,如何平衡安全性与连接速度?
安全性与速度往往存在权衡,但通过技术手段可以最小化影响,优先启用TLSv1.3协议,它将握手过程从两次往返减少到一次,显著降低了延迟,在服务器端开启Session Resumption(会话恢复)功能,允许客户端在断开连接后短时间内重连时复用之前的加密参数,无需重新进行完整的握手,选择硬件加速性能较好的加密算法(如AES-GCM),利用现代CPU的指令集加速加密解密过程。
如果您在部署过程中遇到具体的配置难题或有独特的优化经验,欢迎在评论区留言交流。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/140537.html