

个人信息管理系统数据库的核心价值在于通过结构化存储与权限隔离,实现数据的安全闭环与高效检索,建议优先采用本地化加密存储结合云端备份的双轨架构。
在数字化生存成为常态的今天,我们每个人的数字足迹从社交账号到财务记录,从健康数据到私密日记都构成了庞大的信息资产,传统的文件夹管理方式早已无法应对这种碎片化且敏感的数据洪流,构建一个专属的个人信息管理系统数据库,不再是极客的专属游戏,而是现代人对数字主权的基本捍卫,这不仅仅是一个存储工具,更是一套关于隐私保护、知识管理和生活秩序的综合解决方案。
为什么你需要一个独立的个人信息管理系统数据库
打破信息孤岛,实现全生命周期管理
大多数人的数据散落在微信聊天记录、百度网盘、Excel表格以及各类APP的云端中,这种分散状态导致了严重的“信息孤岛”效应,当我们需要查找三年前的某张发票或某个重要联系人时,往往需要在不同应用间反复切换,效率极低且容易遗漏。
业内专家指出,建立统一的个人信息管理系统数据库,能够将异构数据转化为标准化的结构化信息,通过定义清晰的数据模型,我们可以将非结构化的文本、图片和文件,映射为带有标签、时间戳和元数据的数据库条目,这种转变使得数据从“被动存储”变为“主动资产”,支持多维度的检索与关联分析。
安全可控,规避第三方平台风险
依赖第三方云平台虽然便捷,但也伴随着数据泄露、账号被封禁或平台服务终止的风险,将核心个人信息存储在自建的数据库中,意味着你将数据的所有权和控制权牢牢掌握在自己手中。
- 数据主权回归:你拥有数据的完全访问权,无需担心平台算法推荐或广告追踪。
- 隐私边界清晰:通过本地加密,确保即使物理设备丢失,数据也无法被轻易破解。
- 抗风险能力增强:不依赖单一服务商的稳定性,通过多副本备份机制保障数据持久性。
如何搭建高效的个人信息管理系统数据库
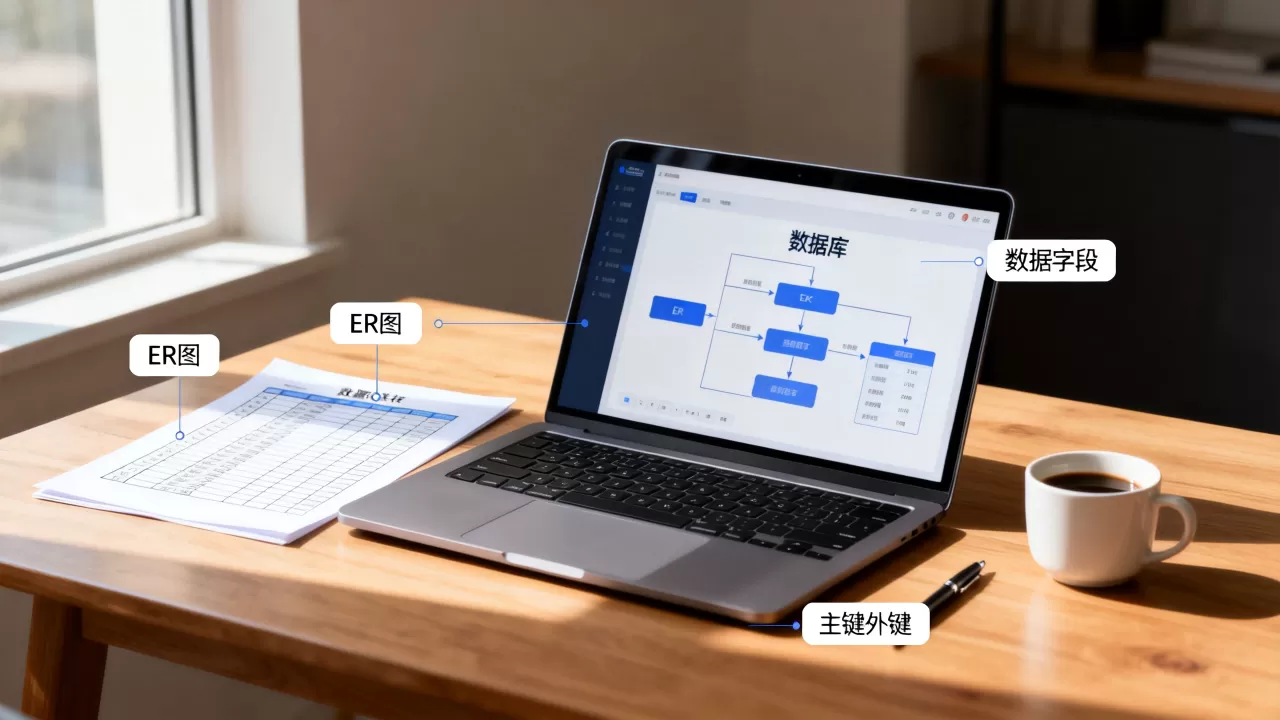
搭建过程并非一蹴而就,需要遵循“需求分析-工具选型-数据建模-安全加固”的逻辑路径,以下是一套经过验证的实操方案。
工具选型:从开源到商业化的选择
对于个人用户而言,选择合适的数据库引擎至关重要,目前主流的选择包括关系型数据库(如SQLite、PostgreSQL)和无代码/低代码平台(如Notion、Airtable、Obsidian)。
| 工具类型 | 代表产品 | 适用场景 | 技术门槛 | 安全性 |
|---|---|---|---|---|
| 本地关系型数据库 | SQLite, DuckDB | 高频查询、复杂关联分析、离线使用 | 高(需SQL基础) | 极高(本地加密) |
| 笔记型知识库 | Obsidian, Logseq | 碎片化记录、双向链接、文本为主 | 低 | 高(本地Markdown) |
| 云端协作平台 | Notion, Airtable | 多端同步、团队协作、可视化看板 | 极低 | 中(依赖厂商安全) |
对于追求极致隐私和性能的用户,本地SQLite数据库配合Python脚本是最佳组合,SQLite是一个轻量级的文件型数据库,无需安装服务器,单个文件即可存储百万级数据,通过Python的sqlite3库,可以编写简单的脚本实现数据的批量导入、查询和备份。
数据建模:设计你的个人信息 schema
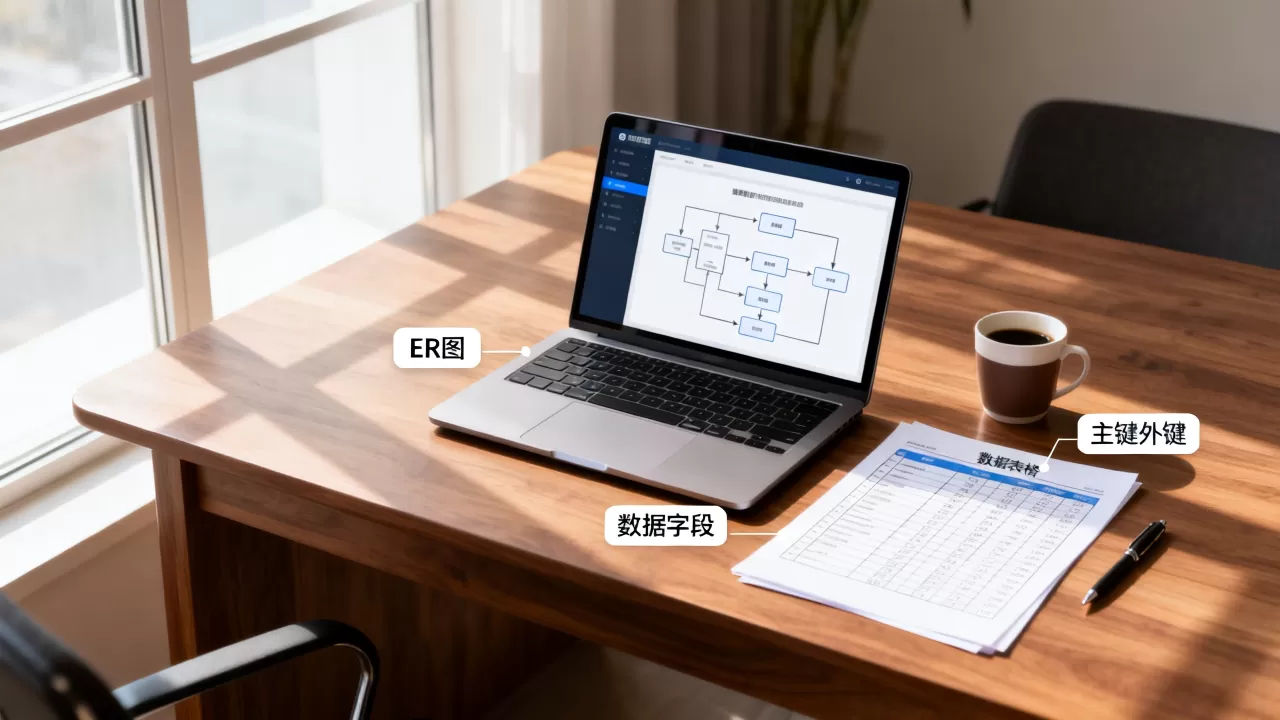
一个优秀的数据库结构是高效检索的前提,建议采用模块化设计,将个人信息划分为以下几个核心实体表:
身份与联系表 (Contacts)
包含姓名、电话、邮箱、社交账号、备注标签,关键字段应包含`last_contact_date`(最后联系时间),以便定期维护人脉关系。
财务记录表 (Finance)
记录收支流水、账户余额、投资明细,建议字段包括`transaction_date`, `amount`, `category`, `currency`, `receipt_image_path`,通过分类标签,可以轻松生成月度财务报表。
数字资产表 (Digital Assets)
存储账号密码(加密存储)、订阅服务、软件许可证密钥,切记,密码不应明文存储,应使用哈希算法处理或调用密码管理器API。
知识与文档表 (Knowledge)
索引个人阅读过的书籍、收藏的文章、重要的PDF文档,通过元数据关联实体,实现知识图谱的初步构建。
安全加固:构建最后一道防线
数据入库只是第一步,安全防护才是核心。
- 加密存储:对于敏感字段(如身份证号、银行卡号),在写入数据库前必须进行加密,可以使用AES-256算法,密钥由用户自定义,绝不上传至云端。
- 访问控制:启用数据库的访问权限管理,限制只有特定用户或进程可读写。
- 异地备份:遵循3-2-1备份原则,即保留3份数据副本,使用2种不同介质,其中1份异地存储,可以将加密后的数据库文件同步至加密的云盘,实现双重保险。
个人信息管理系统数据库的常见误区与优化
避免过度结构化,保持灵活性
许多用户在初期容易陷入“过度设计”的陷阱,试图为每一条信息都预设固定的字段,个人信息具有高度的非结构化特征,强行规范化会导致录入成本过高,最终难以坚持。
行业共识认为,应采用“混合存储”策略,核心结构化数据(如财务、联系人)放入数据库表,而非结构化的笔记、截图、思考片段则以附件或富文本形式关联存储,这样既保证了关键数据的可查询性,又保留了记录的灵活性。
定期维护与数据清洗
数据库不是静态的仓库,而是动态的生命体,建议每季度进行一次数据维护:
- 去重:合并重复的联系人或记录。
- 归档:将超过一定年限的活跃数据移至冷存储区,保持主库轻量化。
- 验证:检查链接是否失效,邮箱是否变更,确保信息的时效性。
据工信部相关数据显示,近年来个人数据泄露事件频发,其中相当一部分源于用户缺乏基本的数据分类管理和安全意识,通过建立规范的个人信息管理系统,可以显著降低此类风险。
个人信息管理系统数据库 Q&A
个人信息管理系统数据库如何选择合适的加密方式?
对于个人用户,推荐使用应用层加密而非依赖数据库引擎自带的加密功能,具体操作是:在数据写入数据库前,使用Python的cryptography库或bcrypt库对敏感字段进行加密,密钥应由用户记忆或存储在硬件密钥中,确保即使数据库文件被窃取,攻击者也无法解密内容,这种方式比数据库层面的透明加密(TDE)更灵活,且密钥控制权完全在用户手中。
个人信息管理系统数据库与密码管理器有什么区别?
两者定位不同,互为补充,密码管理器(如1Password、Bitwarden)专注于存储高强度的随机密码和登录凭证,强调快速填充和跨设备同步,安全性极高但功能单一,个人信息管理系统数据库则是一个更宏观的知识管理工具,它不仅包含登录信息,还涵盖财务、人脉、文档等全方位的个人数据,建议将密码管理器的核心凭证导出为加密文件,作为个人信息数据库中的一个子模块进行管理,实现统一入口。
个人信息管理系统数据库的数据备份频率应该是多久?
备份频率取决于数据更新的活跃度,对于财务和联系人等核心数据,建议采用“每日自动增量备份+每周全量备份”的策略,可以使用脚本设置定时任务,将SQLite数据库文件自动复制到加密的云盘或外部硬盘,对于非核心数据,如阅读笔记,每周或每月备份一次即可,关键在于验证备份文件的可恢复性,定期尝试从备份中恢复数据,确保备份不是“死文件”。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/383133.html





评论列表(1条)
困死但还想看完……这文章说“本地加密+云端备份”,可我上次云盘自动同步相册,连前任照片都传上去了吓死……睡不着随便看看,