Android本地存储的核心在于通过Context获取应用私有目录或利用MediaStore访问公共媒体库,而“挂载”在Android 11及以上版本中主要指通过Storage Access Framework (SAF) 或外部存储权限机制,让应用合法访问设备上的特定分区或外部SD卡数据,而非传统Linux下的mount命令操作。
很多开发者容易混淆“本地存储”与“挂载”的概念,在Android生态中,我们通常讨论的是应用沙盒内的文件读写,以及跨应用、跨分区的公共数据访问,随着Android版本迭代,隐私保护策略日益严格,传统的直接路径访问方式已逐渐被淘汰,理解这一变化,是构建健壮应用的基础。

Android本地存储的演进与核心机制
Android系统的文件存储体系经历了从开放到受限,再到精细化管控的过程,早期版本允许应用随意读写SD卡根目录,这导致了数据混乱和隐私泄露风险,Google通过引入分区存储(Scoped Storage)彻底改变了这一局面。
应用私有目录与公共存储的区别
在Android中,数据存储主要分为两类:应用私有数据和公共媒体数据,这两者的访问权限和管理方式截然不同。
- 应用私有目录:通过
getFilesDir()或getCacheDir()获取,这些目录位于/data/data/<package_name>/下,其他应用默认无法访问,适合存储用户配置、登录状态、临时缓存等敏感或专属数据。 - 公共媒体目录:通过
MediaStoreAPI访问,图片、视频、音频等文件存储在/storage/emulated/0/Pictures/等公共目录,这类数据可以被其他应用(如相册、文件管理器)读取和修改,适合用户生成内容(UGC)。
业内专家指出,正确选择存储位置能显著降低应用被系统清理的概率,私有目录数据在应用卸载时会被彻底清除,而公共目录数据通常保留,除非用户手动删除。
分区存储带来的挑战
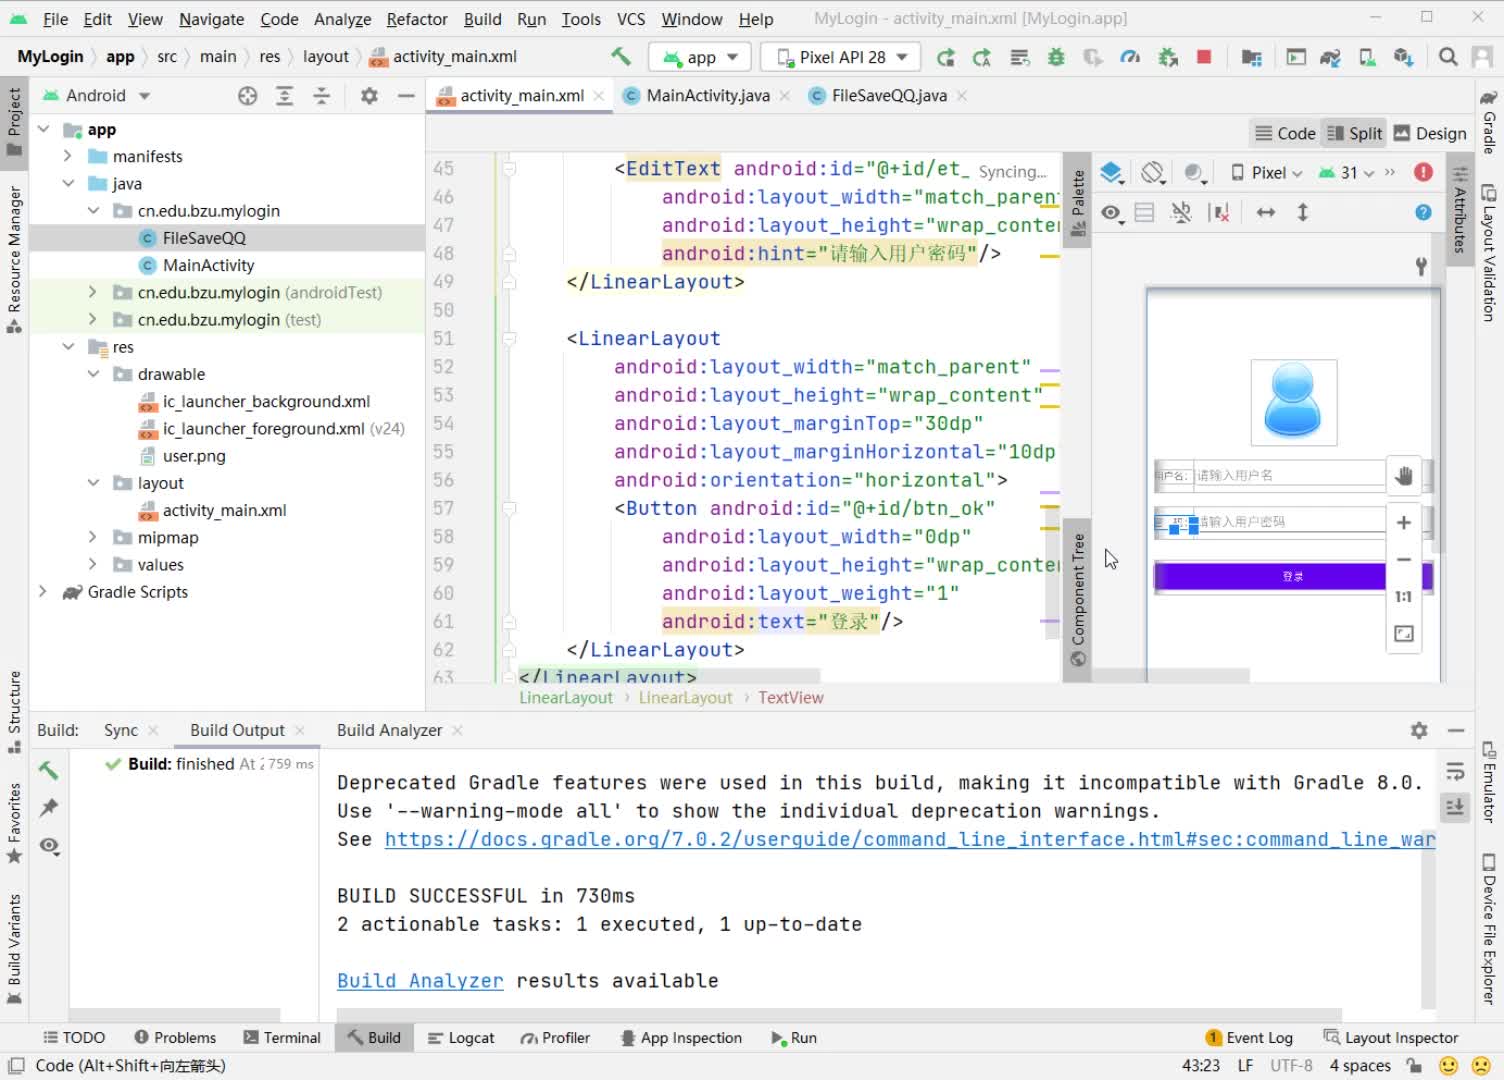
自Android 10(API 29)起,分区存储成为默认行为,这意味着应用不能再通过绝对路径直接访问其他应用的私有目录,甚至对公共目录的访问也受到了限制,开发者必须使用ContentResolver和
Uri来操作文件,而不是传统的File对象,这一变化虽然增加了开发复杂度,但极大地提升了系统安全性和用户体验。
Android设备挂载本地存储的技术解析
“挂载”一词在Android语境下,往往指向外部存储(如SD卡)的接入与访问,或者通过SAF框架实现的虚拟挂载,这里需要澄清一个常见误区:普通Android应用无法执行Linux层面的mount命令来挂载文件系统,我们所说的“挂载”,更多是指应用如何通过系统API“挂载”或“挂载访问”到特定的数据区域。
外部SD卡的挂载与权限管理
对于支持扩展存储的设备,用户插入SD卡后,系统会自动将其挂载到/storage/下的特定路径,应用若想访问SD卡,需遵循以下路径:
- 检查权限:在Android 10之前,需声明
WRITE_EXTERNAL_STORAGE权限,Android 10及以后,若仅访问公共媒体文件,无需额外权限;若需访问SD卡根目录或其他非媒体文件,则需声明MANAGE_EXTERNAL_STORAGE权限(需谨慎使用,审核严格)。 - 获取存储路径:使用
Context.getExternalFilesDir()或Environment.getExternalStorageDirectory()获取路径,注意,后者在Android 10+已废弃,推荐使用前者或StorageManager。 - 处理挂载状态:通过
BroadcastReceiver监听ACTION_MEDIA_MOUNTED和ACTION_MEDIA_UNMOUNTED广播,实时感知SD卡的插入与拔出状态,确保应用逻辑的健壮性。
据统计,多数情况下,用户更倾向于将照片和视频保存在SD卡以节省手机内部存储空间,优化外部存储访问体验至关重要。
通过SAF框架实现“虚拟挂载”
Storage Access Framework (SAF) 是Android提供的一套标准API,允许应用通过系统提供的文件选择器访问用户指定的目录或文件,这可以被视为一种“虚拟挂载”,因为它不直接暴露文件系统路径,而是通过Uri提供受控的访问权限。
- 优势:无需请求危险权限,用户授权后即可获得特定文件的读写权限,即使应用被卸载,权限也不会泄露。
- 适用场景:文档编辑、云盘同步、跨应用文件共享。
- 实现步骤:
启动文件选择器
使用`Intent.ACTION_OPEN_DOCUMENT`或`Intent.ACTION_CREATE_DOCUMENT`启动系统文件选择器。
处理返回的Uri
在`onActivityResult`中获取`Uri`,并通过`ContentResolver`进行读写操作。
持久化权限
调用`takePersistableUriPermission()`保存权限,确保应用重启后仍能访问该文件。
这种机制完美解决了“android 数据本地存储_挂载本地存储”中关于跨应用数据访问的痛点,是2026年及以后Android开发的主流方案。
2026年Android存储最佳实践与对比
面对日益复杂的存储环境,开发者需要采取更精细化的策略,以下是不同存储方案的对比及推荐实践。
存储方案对比分析
| 存储方式 | 访问权限 | 数据持久性 | 适用场景 | 开发复杂度 |
|---|---|---|---|---|
| 内部私有存储 | 应用独占 | 卸载即删 | 配置、缓存、敏感数据 | 低 |
| MediaStore | 公共媒体 | 保留至手动删除 | 图片、视频、音频 | 中 |
| SAF (Uri) | 用户授权 | 保留至手动删除 | 文档、跨应用共享 | 中 |
| 外部SD卡 | 需权限 | 保留至手动删除 | 大容量媒体文件 | 高 |
实操建议:如何优化存储性能
- 避免主线程IO操作:文件读写是耗时操作,务必使用协程、RxJava或异步任务,防止ANR(应用无响应)。
- 合理使用缓存:对于网络请求数据,采用LRU(最近最少使用)算法管理缓存,避免内存溢出。
- 清理无用数据:定期清理
getCacheDir()中的临时文件,或在应用设置中提供“清除缓存”功能,提升用户体验。 - 适配Android 11+:确保所有文件操作都通过
ContentResolver进行,避免使用已废弃的FileAPI。
常见问题解答:android 数据本地存储_挂载本地存储
Q1: Android 11之后,如何访问外部SD卡上的非媒体文件?
A: 在Android 11及以上版本,访问外部SD卡上的非媒体文件(如文档、压缩包)需要声明`MANAGE_EXTERNAL_STORAGE`权限,Google强烈建议避免使用此权限,因为它会导致应用审核困难,最佳实践是使用SAF框架,通过`Intent.ACTION_OPEN_DOCUMENT_TREE`让用户选择SD卡目录,从而获得该目录下的访问权限,无需申请危险权限。
Q2: 什么是“挂载本地存储”在Android应用开发中的实际含义?
A: 在Android应用开发中,“挂载本地存储”并非指执行Linux的mount命令,而是指应用通过系统API(如MediaStore或SAF)合法地访问设备上的存储分区,对于内部存储,应用拥有默认访问权;对于外部存储或SD卡,应用需要通过权限申请或用户授权(SAF)来“挂载”访问权限,从而读取或写入数据。
Q3: 如何判断当前设备是否支持SD卡挂载?
A: 可以通过`Environment.isExternalStorageRemovable()`方法判断外部存储是否可移除(通常指SD卡),使用`StorageManager`获取`StorageVolume`列表,检查是否有卷的`isRemovable()`返回true,即可确认SD卡的存在与挂载状态。
理解Android存储机制的核心在于尊重系统的安全边界,通过合理运用私有目录、MediaStore和SAF框架,开发者不仅能构建安全、高效的应用,还能为用户提供流畅的数据管理体验,随着Android版本的持续演进,遵循官方推荐的最佳实践,将是确保应用长期稳定运行的关键。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/378318.html