Linux黑客命令并非魔法咒语,而是系统管理员用于排查故障、加固安全及自动化运维的专业工具,掌握其底层逻辑是构建网络安全防线的基石。
在数字世界的深处,Linux操作系统以其开源、稳定和强大的特性,支撑着全球绝大多数服务器、云计算平台以及嵌入式设备,对于初学者而言,”黑客命令”这个词往往带着神秘甚至危险的色彩,仿佛敲击键盘就能瞬间入侵他人系统,业内专家指出,真正的安全专家与恶意攻击者的根本区别,不在于使用的工具,而在于使用的目的与权限,大多数所谓的”黑客命令”,实则是Linux系统中用于深度诊断、权限管理和网络监控的高级指令,理解这些命令,不是为了破坏,而是为了在危机来临时能够迅速定位问题,修补漏洞,确保数据资产的绝对安全。

权限提升与系统控制的核心逻辑
在Linux的安全体系中,权限管理是重中之重,许多被误传为”黑客工具”的命令,实际上是用来处理权限问题的,当普通用户需要执行系统级操作时,必须通过特定的机制提升权限,这一过程若被滥用,便构成了安全漏洞的核心。
sudo命令的深层应用与风险
sudo(superuser do)是Linux中最常见的提权命令,它允许授权用户以超级用户(root)或其他用户的身份执行命令,看似简单的sudo ls背后,隐藏着复杂的策略配置。
- 配置文件解析:
/etc/sudoers文件定义了谁可以执行什么命令,修改此文件需要极高的谨慎,错误的语法可能导致系统无法登录。 - NOPASSWD风险:如果在配置中为特定用户设置了
NOPASSWD,意味着该用户执行指定命令时无需输入密码,这在自动化脚本中很常见,但也极易成为攻击者横向移动的跳板。 - 通配符漏洞:这是一个经典的安全陷阱,配置
sudo /usr/bin/find /tmp -name ".txt" -exec rm {} ;,如果攻击者能在/tmp目录下创建名为-exec的文件,即可绕过限制执行任意命令。
防御策略
- 遵循最小权限原则,仅授予必要的命令权限。
- 定期审计
sudoers文件,移除不再需要的条目。 - 避免在sudo规则中使用通配符,尤其是路径和文件名部分。
网络侦察与信息收集技术
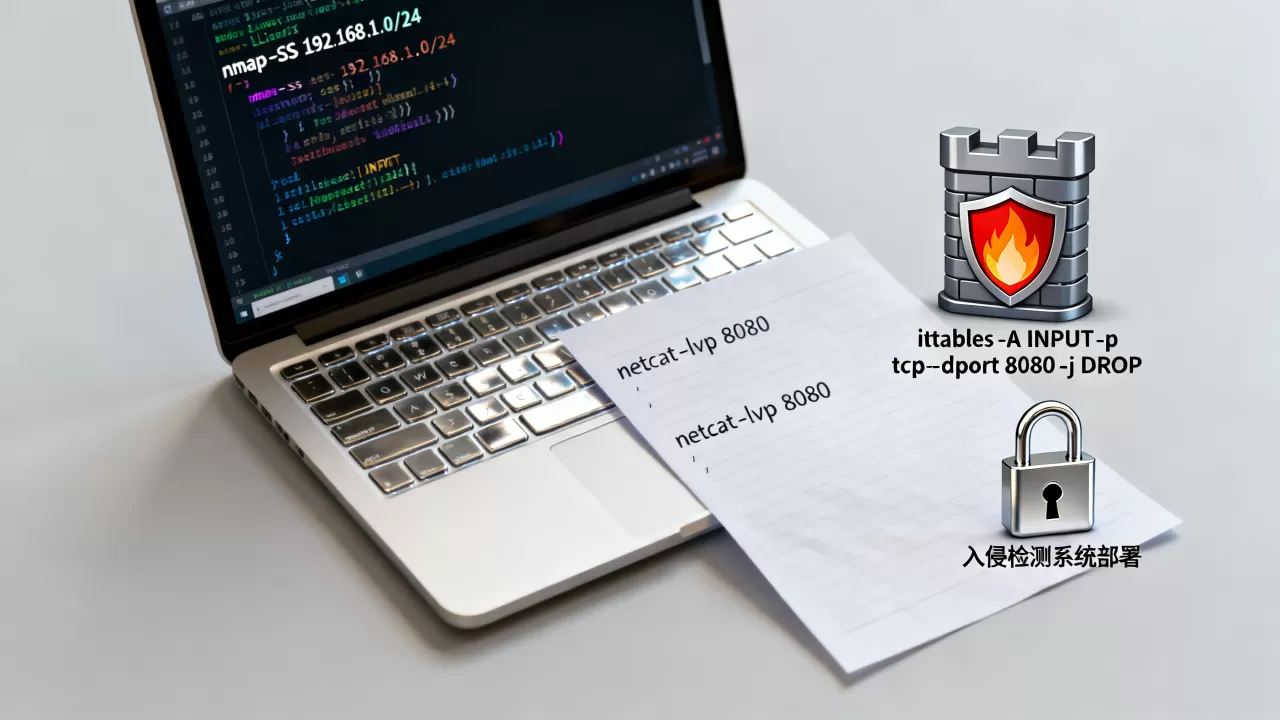
网络安全的第一道防线是感知,在攻击发生前,防御者需要像攻击者一样思考,了解网络拓扑和潜在暴露面,这一领域的命令主要用于网络扫描、端口探测和服务识别。
端口扫描与协议分析
nmap(Network Mapper)是网络侦察领域的行业标准工具,它不仅能发现主机,还能探测开放的端口、运行的服务版本以及操作系统类型。
- 基础扫描:
nmap -sV target_ip可以探测目标IP上开放端口及其对应的服务版本信息,这些信息对于寻找已知漏洞至关重要。 - 隐蔽扫描:
nmap -sS(SYN扫描)只发送SYN包,不完成三次握手,速度更快且更难被防火墙日志记录,这种技术常被用于内部安全评估,以发现未授权的服务。 - 脚本引擎:
nmap --script vuln target_ip利用NSE(Nmap Scripting Engine)自动检测常见漏洞,这是安全专家进行快速风险评估的高效手段。
实战场景:内网渗透测试
在内网环境中,攻击者通常会利用nmap进行横向移动,发现一台Web服务器后,扫描其内部网段,寻找其他开放SSH或RDP端口的主机,防御者应通过防火墙规则限制内网互访,并监控异常的扫描行为。
日志审计与痕迹清理的辩证关系
日志是Linux系统的黑匣子,记录了系统运行的每一刻,对于安全人员而言,分析日志是追溯攻击路径的关键;而对于恶意行为者,清除日志则是掩盖踪迹的手段,这种对立统一的关系,使得日志管理成为安全攻防的焦点。
关键日志文件分析
Linux系统的主要日志文件位于/var/log/目录下,不同发行版可能略有差异。
- auth.log或secure:记录身份验证和授权事件,登录失败、sudo使用、SSH连接等都在这里留下痕迹。
- syslog:记录系统级别的消息,包括内核错误、服务启动/停止等。
- wtmp和lastlog:记录用户登录历史。
last命令可以快速查看最近的登录记录,lastb则显示失败的登录尝试。
日志篡改的检测
虽然攻击者可能尝试使用shred或echo > /var/log/auth.log来清空日志,但这本身就会留下痕迹。
- 完整性监控:使用AIDE或Tripwire等工具监控日志文件的哈希值,任何未经授权的修改都会触发警报。
- 远程日志转发:将日志实时发送到独立的日志服务器(如ELK Stack或Splunk),即使本地日志被清除,远程服务器上仍保留完整记录。
- 审计守护进程:启用
auditd服务,可以记录更细粒度的系统调用,即使日志文件被删除,内核审计日志仍可恢复部分信息。
文件操作与数据恢复技术
在数据泄露或勒索软件攻击后,数据恢复是最后一道防线,Linux提供了强大的文件操作命令,既能用于恶意加密,也能用于数据恢复。
加密与解密工具
openssl是一个多功能的加密库,常用于文件加密和证书管理。
- 文件加密:
openssl enc -aes-256-cbc -salt -in plaintext.txt -out ciphertext.bin可以对文件进行高强度加密。 - 密钥管理:加密的安全性完全取决于密钥的保护,如果密钥泄露,加密形同虚设。
数据恢复实战
当文件被意外删除或格式化后,Linux下的testdisk和photorec是常用的恢复工具。
- testdisk:专注于修复分区表和恢复可启动分区。
- photorec:忽略文件系统,直接扫描磁盘扇区,恢复照片、文档等文件。
这些工具的原理是,删除操作通常只是标记文件占用的空间为”可覆盖”,而非立即擦除数据,在数据被新写入覆盖前,恢复成功率较高。
自动化运维与脚本安全
现代Linux运维高度依赖脚本自动化,不安全的脚本编写习惯可能引入严重漏洞,如命令注入或路径遍历。
Bash脚本中的常见陷阱
- 变量未引用:
rm -rf $DIR/在DIR为空或包含特殊字符时可能导致灾难性后果,始终使用双引号包裹变量:rm -rf "$DIR"/。 - eval的使用:
eval命令会将字符串作为命令执行,极易被注入恶意代码,尽量避免使用
eval
- 临时文件竞争:使用
/tmp目录下的固定文件名可能导致竞争条件攻击,使用mktemp创建临时文件,确保文件名唯一且权限正确。
安全编码规范
- 启用
set -euo pipefail,使脚本在遇到错误、未定义变量或管道失败时立即退出。 - 避免以root权限运行不必要的脚本,使用专门的低权限用户执行任务。
- 对输入数据进行严格验证和过滤,防止注入攻击。
Q&A:关于Linux安全命令的常见疑问
如何判断一个命令是否具有潜在安全风险?
判断命令风险的关键在于其权限需求和执行上下文,检查命令是否需要root权限,如sudo、chown、chmod等,分析命令是否涉及网络交互,如curl、wget、nc等,这些命令可能被用于下载恶意载荷或建立反向Shell,关注命令是否处理用户输入,如eval、system等,这些命令容易受到注入攻击,通过静态代码分析工具(如ShellCheck)可以提前发现大部分脚本中的安全隐患。
Linux系统中哪些命令常被用于防御DDoS攻击?
防御DDoS攻击主要依赖网络层和系统层的配置,而非单一命令,常用的工具包括iptables或nftables用于配置防火墙规则,限制特定IP的连接速率;sysctl用于调整内核参数,如增加TCP连接队列长度、启用SYN Cookie等;fail2ban可以监控日志,自动封禁频繁尝试登录的IP,使用CDN服务可以将攻击流量分散到边缘节点,减轻源站压力。
如何彻底清除Linux系统中的恶意软件痕迹?
彻底清除恶意软件是一个系统工程,断开网络连接,防止数据外泄或进一步感染,使用chkrootkit和rkhunter扫描系统文件完整性,检查是否有后门或Rootkit,检查crontab、systemd服务和启动脚本,移除可疑的定时任务,修改所有相关密码,包括root、数据库和管理面板密码,如果怀疑内核已被篡改,最安全的做法是备份数据后重装系统,因为内核级的Rootkit极难通过常规手段清除。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/461897.html