互联网区块链分布式身份服务(DID)通过去中心化技术实现用户对自己数字身份的完全掌控,有效解决数据泄露风险并降低企业合规成本,是目前构建可信数字社会的最佳架构方案。
为什么传统身份认证体系正在失效
过去十年,互联网身份管理主要依赖中心化服务器,用户注册账号、存储密码、授权数据,全部交给大型平台处理,这种模式看似方便,实则隐患重重,一旦中心数据库被攻破,数亿用户的隐私信息将瞬间暴露,近年来,数据泄露事件频发,业内专家指出,中心化存储已成为网络安全最大的单点故障源。
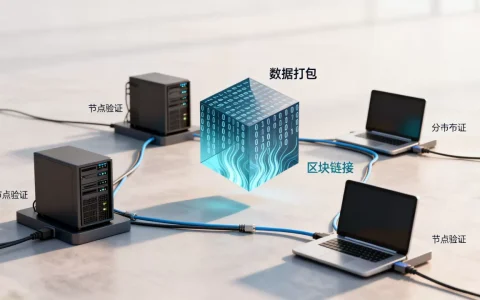
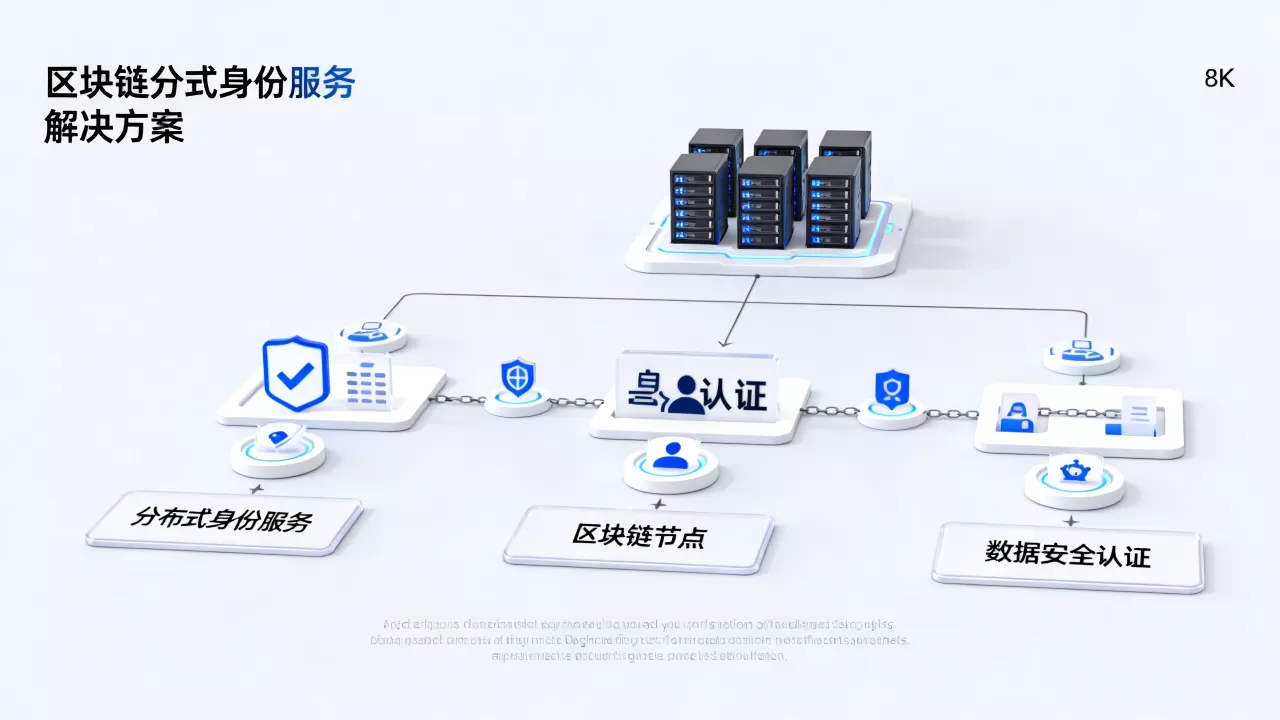
分布式身份服务(DID)的出现,彻底改变了这一局面,它不再依赖单一权威机构,而是利用区块链的不可篡改性和分布式账本技术,让每个用户成为自己身份的“主人”。
中心化 vs 分布式:核心差异对比
为了更直观地理解两者的区别,我们可以通过以下场景进行对比:
| 维度 | 传统中心化身份 (Centralized Identity) | 区块链分布式身份 (Decentralized Identity) |
|---|---|---|
| 数据控制权 | 平台拥有,用户仅有使用权 | 用户拥有,平台仅有验证权 |
| 数据存储 | 集中式数据库,易成攻击目标 | 分布式账本,数据加密分散存储 |
| 隐私保护 | 需向平台提供大量个人信息 | 零知识证明,仅验证真伪不暴露详情 |
| 跨平台互通 | 数据孤岛,账号无法通用 | 标准协议支持,身份可跨应用流转 |
这种架构转变,不仅提升了安全性,更重新定义了数字信任机制。
区块链分布式身份服务解决方案的核心架构
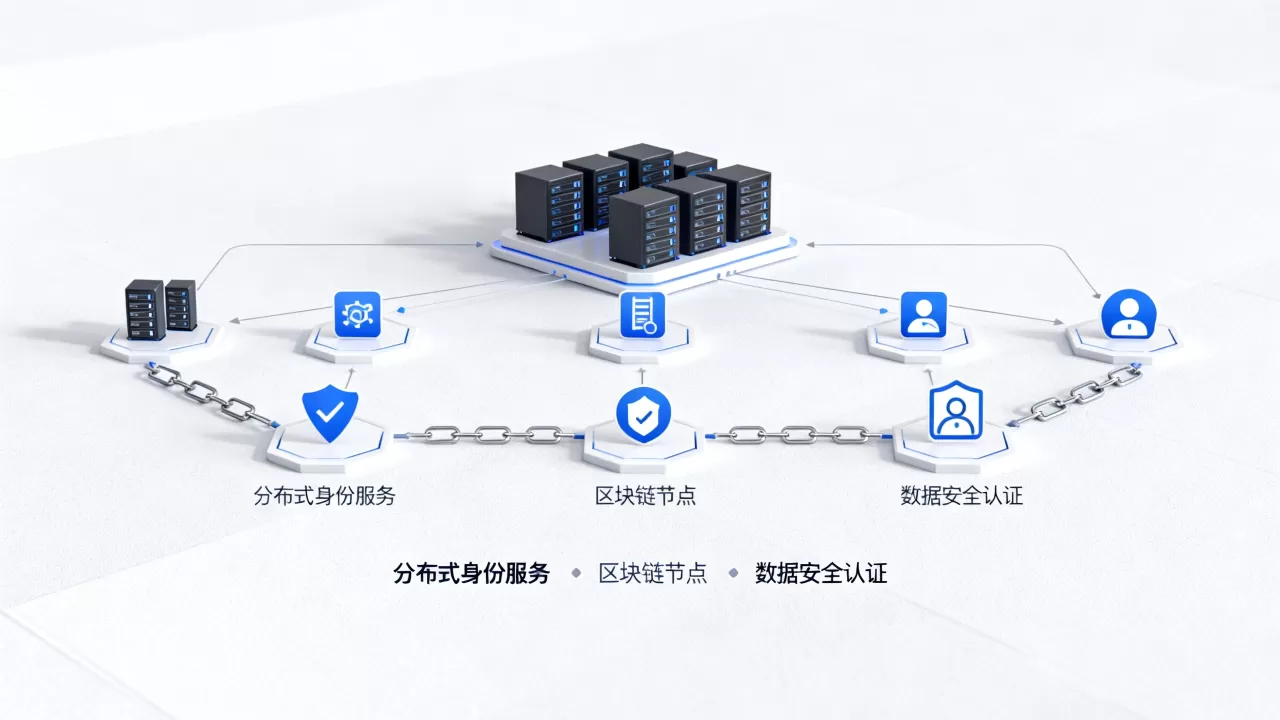
一个成熟的DID解决方案通常由三个关键层级组成:底层链网、身份层和应用层,这种分层设计确保了系统的可扩展性和互操作性。
底层基础设施:选择适合的区块链网络
底层网络是DID的基石,不同的业务场景对性能、成本和隐私的要求不同,因此网络选择至关重要。
- 公有链:如以太坊、Polygon,适合高安全性要求、无需许可的场景,优势在于去中心化程度高,生态丰富;劣势是交易费用波动大,确认速度较慢。
- 联盟链:如Hyperledger Fabric、FISCO BCOS,适合企业级应用,如政务、金融,优势在于吞吐量高、隐私可控、合规性强;劣势是需要节点维护,去中心化程度相对较低。
- 专用身份链:部分项目选择构建专门用于身份管理的侧链或Layer 2网络,以平衡性能与成本。
对于大多数企业级应用,选择联盟链或高性能Layer 2方案是更务实的选择,因为它们能在保证安全的同时,满足高并发交易需求。
身份层:DID文档与可验证凭证
这一层是DID的核心逻辑所在,主要包含两个标准组件:DID文档和可验证凭证(VC, Verifiable Credentials)。
DID文档:数字身份的“户口本”
DID是一个全球唯一的、去中心化的标识符,DID文档则记录了该标识符对应的公钥、服务端点等信息,当用户注册DID时,会在区块链上生成一个不可篡改的记录,这个记录不包含用户的个人敏感信息,只包含验证身份所需的加密公钥。
可验证凭证:数字身份的“证件包”
VC是由可信签发者(如政府、学校、银行)签发的数字证书,学历证明、驾驶证、健康绿码等都可以封装为VC,用户将这些VC存储在个人数字钱包中。
关键创新在于:验证方只需验证VC的签名有效性,无需向签发者查询数据,这极大地保护了用户隐私,避免了数据在验证过程中的二次泄露。
落地场景与实操路径
理论再完美,最终都要服务于业务,DID技术在多个领域已有成熟落地案例。
跨境金融与KYC合规
在跨境支付和反洗钱(AML)合规中,金融机构需要反复验证客户身份,传统模式下,每次开户都需要重新提交护照、地址证明,效率极低且重复收集数据。
使用DID解决方案后,用户首次完成KYC(了解你的客户)验证后,可将验证结果封装为VC存入钱包,后续在其他金融机构开户时,用户只需授权对方读取VC中的必要字段(如“已通过身份验证”),无需重复提交材料,据行业共识认为,这种模式可将合规审核时间缩短70%以上,并显著降低运营成本。
物联网设备身份管理
随着物联网设备数量激增,传统基于IP地址或静态密钥的设备认证方式已难以应对大规模动态接入需求。
通过为每个IoT设备分配DID,可以实现设备身份的自主管理和相互认证,当新设备加入网络时,只需通过区块链验证其DID证书的有效性,即可自动获得接入权限,这种机制特别适用于工业互联网和智能家居场景,能够有效防止恶意设备仿冒和中间人攻击。
版权与溯源
在NFT和数字艺术领域,DID不仅用于标识创作者身份,还可用于追踪作品流转历史。
创作者将作品元数据与自己的DID绑定,形成不可篡改的创作证明,每一次转售、授权,都在链上留下记录,这不仅保护了创作者权益,也为收藏者提供了确凿的来源证明。
实施挑战与应对策略
尽管前景广阔,但DID的大规模普及仍面临一些现实挑战。
用户门槛与体验优化
普通用户对私钥管理、助记词等概念感到陌生,一旦丢失私钥,身份将永久无法找回,这是阻碍大众采用的最大障碍。
解决方案是采用社交恢复机制或多重签名钱包,用户可以将恢复权限委托给信任的联系人或机构,在丢失私钥时通过多签流程恢复身份,引入生物识别技术(如指纹、面部识别)作为本地验证手段,也能大幅提升用户体验。
互操作性标准统一
目前存在W3C DID、ENS、UDAG等多种标准,不同系统间的数据互通存在壁垒。
企业应优先遵循W3C DID和VC国际标准,这是目前行业共识度最高的规范,采用中间件或网关服务,屏蔽底层区块链差异,向上层应用提供统一API接口,是实现跨链互通的关键。
从身份管理到价值互联网
DID不仅是身份工具,更是Web3.0时代价值互联网的通行证,随着零知识证明技术的成熟,用户将在“验证即隐私”的前提下,实现更精细化的数据授权,个人的数字身份将像实体身份一样,成为在数字世界中自由流动、创造价值的基础设施。
对于企业而言,尽早布局DID架构,不仅是技术升级,更是构建用户信任、抢占数字生态入口的战略选择。
互联网区块链分布式身份服务解决方案常见疑问
Q: 实施一套区块链分布式身份服务需要多少预算?
A: 成本主要取决于底层链的选择和定制化开发程度,若基于开源联盟链框架进行私有化部署,初期投入主要在服务器和开发人力,通常在数十万至百万级别;若采用公有链SaaS服务,则按调用次数付费,初期门槛较低,适合中小型企业快速验证场景,具体价格需根据业务并发量和数据量评估。
Q: 分布式身份是否完全去中心化,没有监管机构?
A: 并非完全无监管,在合规场景下,如金融KYC,签发机构(如银行、政府)仍保留监管权限,区块链记录的是“谁签发了什么”,而签发行为本身需符合当地法律法规,DID解决的是数据流转和验证的去中心化,而非法律责任的去中心化。
Q: 如果区块链网络发生分叉或攻击,我的身份会丢失吗?
A: 主流公有链和联盟链具有极高的安全性,分叉概率极低,即使发生极端情况,DID文档通常存储在多个节点或结合IPFS等分布式存储,数据冗余度高,用户私钥由本地保管,只要私钥安全,身份即可在任何兼容的链上恢复,不会因单一网络故障而丢失。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/321534.html