个人数字证书通常表现为电脑中的一个小锁图标或一个带有个人照片和姓名的卡片状文件,其本质是一段加密的私钥与身份信息绑定的数字文件,用于证明“你是你”并确保数据传输安全。
很多人对数字证书的印象还停留在银行U盾或者复杂的代码上,随着数字化办公的普及,它已经变得非常直观,想象一下,数字证书就是你的“电子身份证”加上“电子签名章”,只不过它被加密保护,无法伪造。

个人数字证书的真实形态与存储位置
在2026年的今天,个人数字证书不再仅仅是冷冰冰的字符串,而是有了多种可视化的存在形式,理解它的样子,是第一步。
常见的视觉表现形式
当你打开浏览器的设置或特定的办公客户端时,你可能会看到以下几种形态:
- 浏览器中的小锁图标:这是最常见的HTTPS连接标识,点击它,可以看到颁发给网站的证书,但如果你配置了个人客户端证书,这里也会显示你的身份信息,通常是一个带有锁链的小钥匙图标。
- 系统证书管理器中的卡片:在Windows或macOS的系统设置中,证书以卡片形式存在,每张卡片都包含你的姓名、公司名称、证书有效期、公钥指纹等信息,部分还会附带你的证件照。
- 物理介质上的芯片:对于高安全需求的场景,证书存储在USB Key(类似U盘的设备)或SIM卡中,你看到的不是一个文件,而是一个硬件设备,插入电脑后,软件会识别出“已插入证书介质”。
文件后缀名揭秘
如果你是在电脑文件夹里寻找证书,它们通常以特定的文件后缀存在,了解这些后缀,能帮你快速识别:
- .pfx 或 .p12:这是最常见的个人证书包格式,它包含了你的私钥和证书链,通常会被一个密码保护,这是个人用户最常接触到的格式,用于导入到浏览器或邮件客户端。
- .cer 或 .crt:这通常只包含公钥证书,不包含私钥,你可以把它看作是你的“名片”,可以随意分发给别人,但仅凭它无法进行签名或解密。
- .key:这是纯私钥文件,必须与证书配合使用,出于安全考虑,个人用户很少单独保存这个文件,通常它被打包在.pfx文件中。
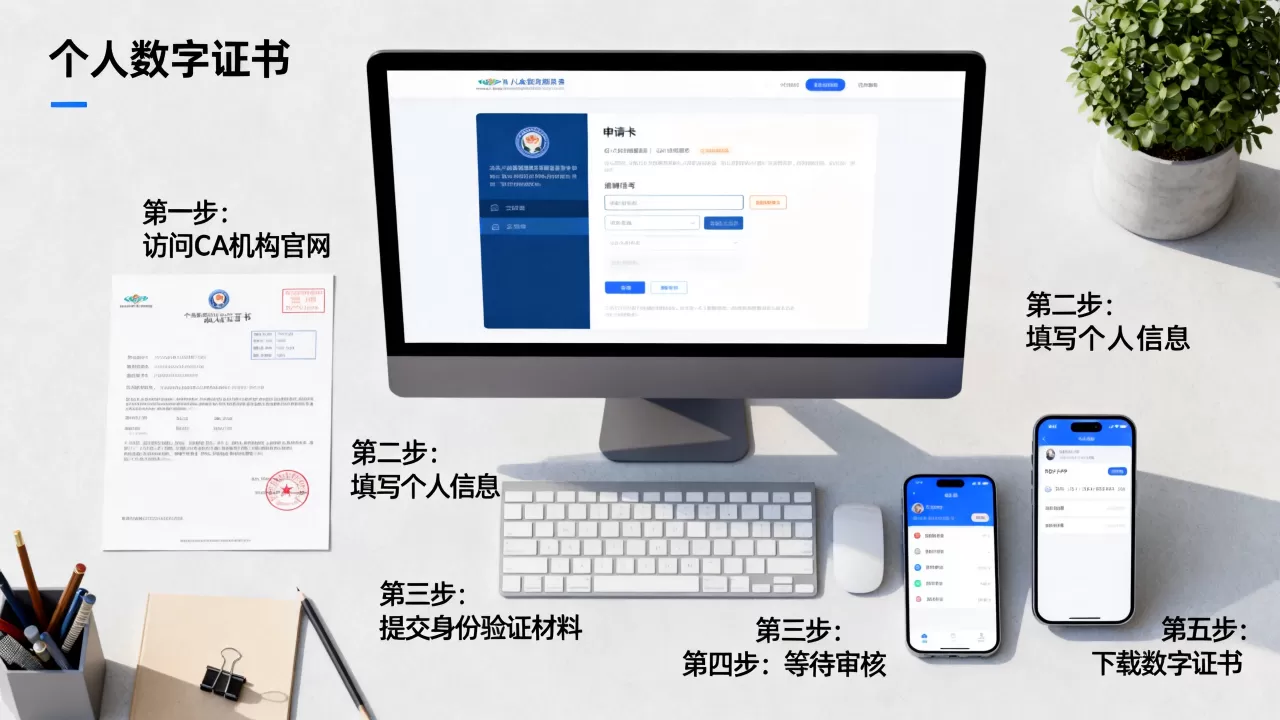
个人数字证书与U盾的区别对比
很多人混淆了个人数字证书和银行U盾,虽然它们都涉及加密技术,但应用场景和安全级别有所不同。
本质差异分析
| 特性 | 个人数字证书 (Digital Certificate) | 银行U盾 (USB Token) |
|---|---|---|
| 核心功能 | 身份认证、电子签名、数据加密 | 交易授权、高强度身份验证 |
| 存储位置 | 电脑硬盘、浏览器、手机、USB Key | 专用硬件芯片(USB Key内部) |
| 私钥安全性 | 取决于存储介质,电脑存储风险较高 | 极高,私钥不出硬件,无法导出 |
| 主要用途 | 办公OA登录、PDF签名、邮件加密、网站访问 | 网银转账、大额支付、证券交易 |
| 便携性 | 高,可备份到云端或移动硬盘 | 中,需携带物理设备 |
业内专家指出,从安全架构来看,将私钥存储在电脑硬盘上的个人数字证书,其安全性低于存储在专用硬件芯片中的U盾,因为电脑硬盘容易受到病毒、木马的窃取,而U盾的私钥在硬件内部运算,即使电脑中毒,黑客也无法提取私钥。
场景选择建议
- 日常办公场景:如果你需要使用OA系统登录、签署电子合同或发送加密邮件,个人数字证书(通常以.pfx文件形式存在)更为便捷,你可以将其导入浏览器或专门的客户端,实现无感登录。
- 金融交易场景:涉及资金流动时,银行强制要求使用U盾,这是因为U盾提供了物理隔离的安全环境,符合金融监管的高标准要求。
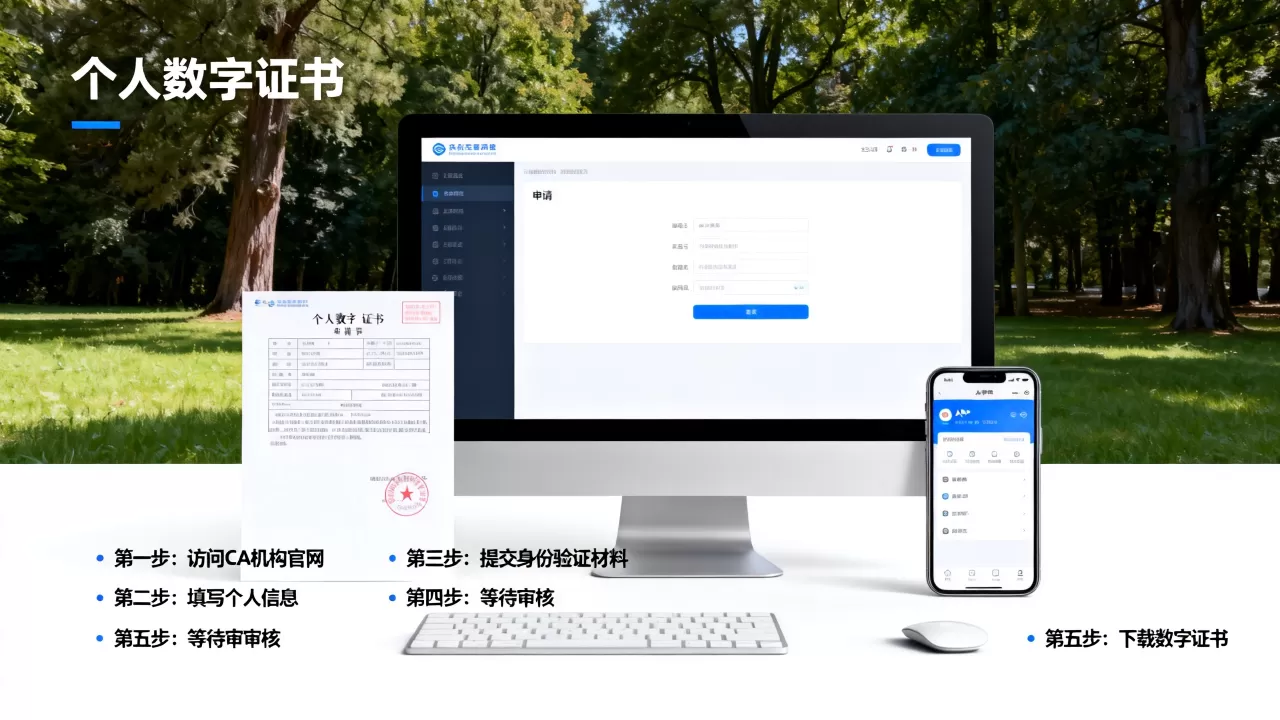
如何获取与管理个人数字证书
了解证书的样子后,实际操作中如何获取和管理它才是关键。
申请渠道
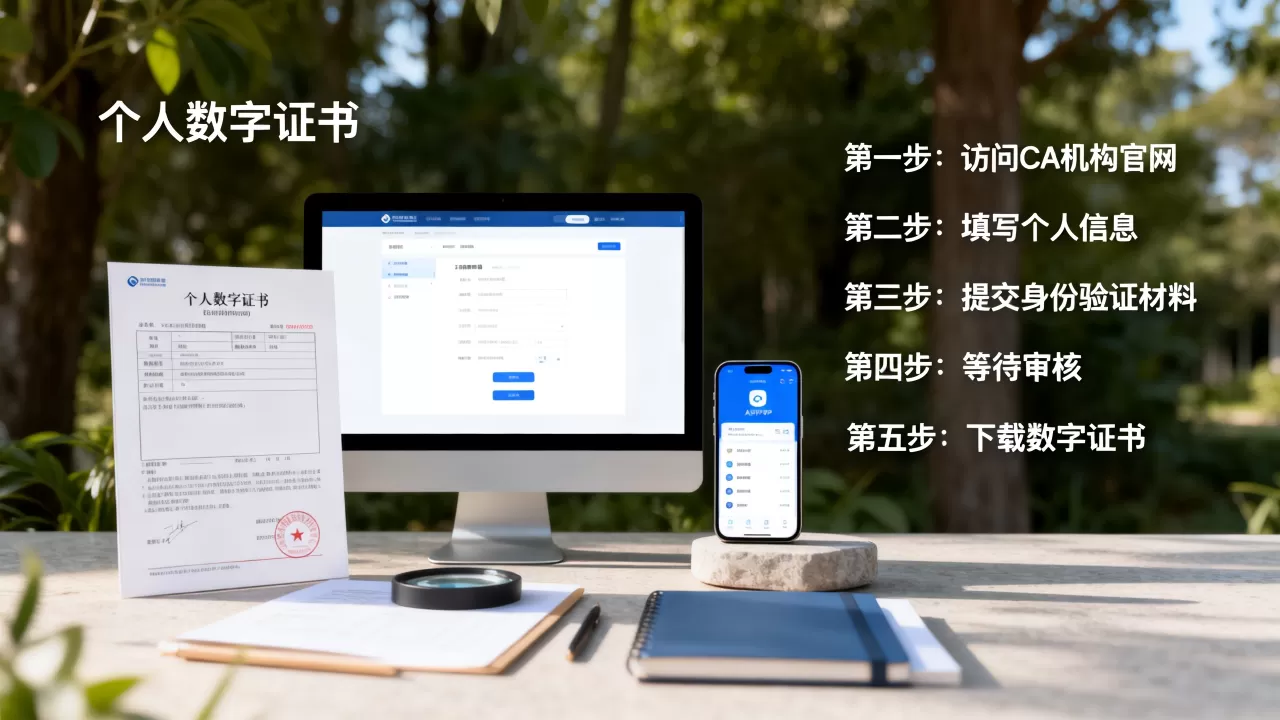
个人数字证书不能随意生成,必须由受信任的证书颁发机构(CA)签发,常见的申请途径包括:
- 第三方CA机构:如CFCA(中国金融认证中心)、DigiCert、GlobalSign等,个人用户可以通过其官网申请,通常需要提供身份证信息进行实名认证。
- 企业自建CA:大型企业内部会搭建私有CA,员工入职后由公司IT部门统一签发内部证书,用于内网访问和内部系统登录。
- 云服务提供商:阿里云、腾讯云等云服务商也提供个人证书管理服务,方便开发者和管理个人网站。
安全存储实操步骤
一旦获得.pfx格式的证书文件,安全存储至关重要,以下是业内共识认为的最佳实践:
- 密码保护:在导出或导入证书时,务必设置一个强密码,这个密码是保护私钥的最后防线,切勿使用生日、手机号等简单组合。
- 异地备份:将证书文件备份到加密的移动硬盘或安全的云存储中,一旦电脑硬盘损坏,你可以快速恢复证书,避免业务中断。
- 定期更新:注意证书的有效期,通常为1-3年,在到期前一个月,通过CA机构官网申请续期或重新签发,避免过期导致登录失败或签名无效。
个人数字证书的安全风险与防范
尽管数字证书带来了便利,但也存在被滥用的风险。
常见风险场景
- 钓鱼攻击:黑客可能伪造CA机构邮件,诱导用户下载带有恶意软件的证书安装包。
- 私钥泄露:pfx文件密码过于简单,或被木马窃取,攻击者可以冒充你的身份进行登录或签名。
- 中间人攻击:在未验证证书链的情况下,攻击者可能伪造证书拦截通信。
防范策略
- 验证颁发者:在安装证书前,仔细检查颁发机构是否为你信任的CA。
- 启用硬件保护:如果条件允许,优先使用支持硬件加密的USB Key存储证书,而非仅存储在电脑硬盘上。
- 监控证书状态:定期在系统证书管理器中查看证书状态,发现异常立即撤销并重新申请。
据工信部数据,近年来因证书管理不当导致的安全事件占比有所上升,主要源于用户忽视密码保护和备份策略。
Q&A:关于个人数字证书的常见疑问
个人数字证书长什么样,能在手机上使用吗?
个人数字证书在手机上通常表现为手机安全芯片(SE)或eSIM中的一段加密数据,或者以APP内的数字身份卡片形式展示,主流移动操作系统(iOS、Android)均支持将个人证书导入系统信任库,用于企业微信登录、电子签名APP授权等场景,使用时,往往需要结合指纹或面部识别进行生物特征验证,以确保是本人操作。
个人数字证书和电子签名是一回事吗?
不是一回事,个人数字证书是“载体”和“凭证”,它证明了你的身份和公钥;而电子签名是“行为”和“结果”,是你使用私钥对数据进行加密生成的哈希值,证书是你的“身份证”,电子签名是你用身份证盖下的“章”,只有拥有有效的个人数字证书,生成的电子签名才具备法律效力。
个人数字证书需要每年付费吗?
个人数字证书的费用因颁发机构和用途而异,对于个人用户,用于日常办公或网站访问的证书,许多CA机构提供免费或低价版本,有效期通常为1年,到期后需续费或重新申请,如果是用于法律效力的电子合同签署,通常需要通过第三方电子签约平台购买服务,费用可能按次或按年计算,价格从几十元到几百元不等,具体取决于服务内容和认证等级。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/299260.html