服务器漏洞扫描是主动发现并修复安全弱点的基础手段,定期执行能让攻击者无机可乘,直接降低数据泄露与业务中断的风险。无论你是运维新手还是安全负责人,理解扫描的原理、工具选择与执行流程,都是构建防御体系的第一步,下文从实操角度出发,拆解完整步骤,并给出工具、成本与场景的决策参考。
服务器漏洞扫描怎么做?从准备到执行的完整流程
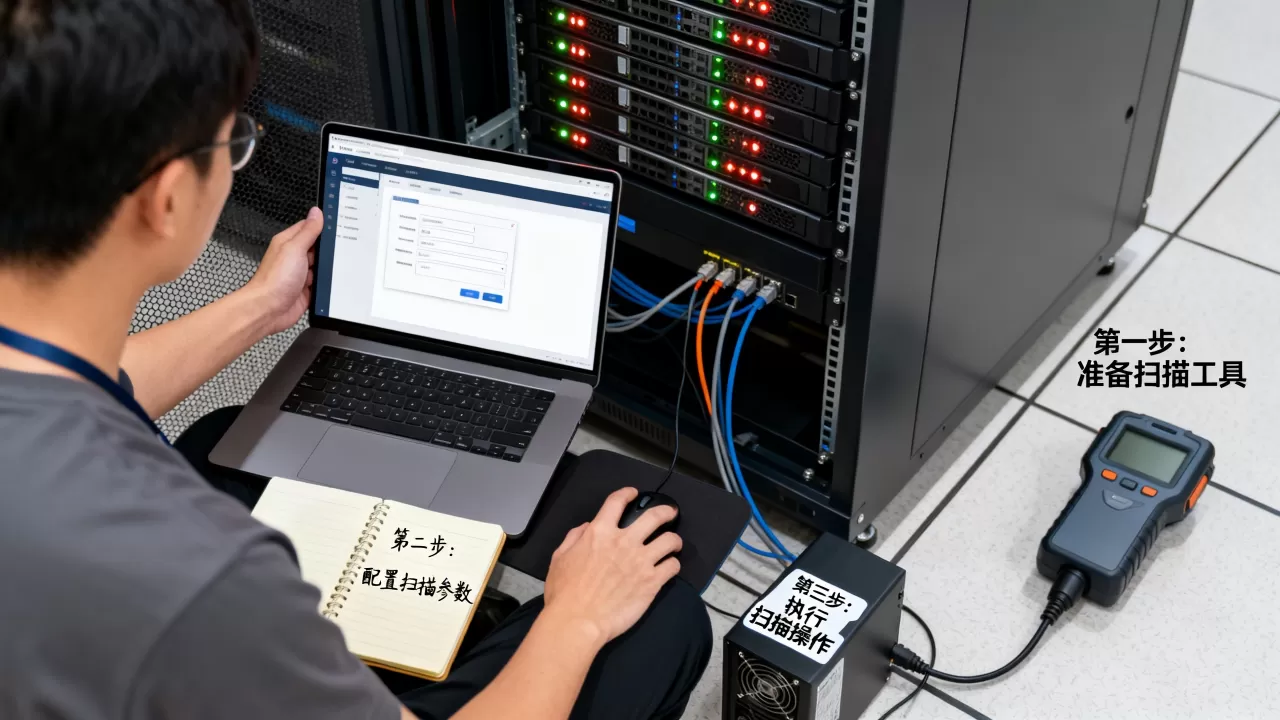
完整的扫描不是一键运行那么简单,涉及资产梳理、工具配置、结果解读与修复验证,以下环节缺一不可。
扫描前的资产与权限准备
在启动扫描之前,需要明确目标范围,列出所有公网IP、域名、内部服务端口,以及对应的操作系统、中间件版本。建议使用资产清单工具(如CMDB)或手动整理Excel表格,确保不遗漏影子资产,同时确认扫描工具与目标网络的连通性,测试主机需具有扫描端口的权限,云环境需在安全组中临时放行扫描器IP。
工具选择与快速部署
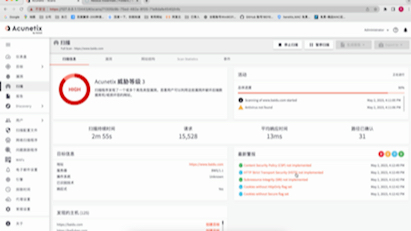
根据预算与团队技术能力,选择适合的扫描引擎。开源方案推荐OpenVAS(Greenbone),它拥有超过50000条漏洞检测规则,支持认证扫描与配置核查,部署方式为:在Linux服务器上运行Docker镜像或源码编译,完成后通过Web界面配置目标并启动任务,商业方案如Nessus Professional、Qualys VM,提供更友好的报表和实时更新,但需要付费授权,云场景下,简米云安全中心、酷番云安全等内置的漏洞扫描功能,可一键扫描云服务器,无需额外部署。
执行扫描与结果解读
设置扫描策略时,建议先进行端口扫描,确认开放服务后再进行深度漏洞检测,避免全量扫描消耗过多带宽,扫描完成后,拿到报告重点关注高风险漏洞,它们通常具有远程代码执行、权限提升等特征,报告中的CVSS评分(通用漏洞评分系统)大于7.0的应优先处理,同时注意误报可能性,例如Tomcat示例文件被标记为信息泄露,需人工验证。
修复与验证闭环
对于确认的高危漏洞,立即修复:补丁更新、修改配置、关闭不必要的端口或服务,修复后
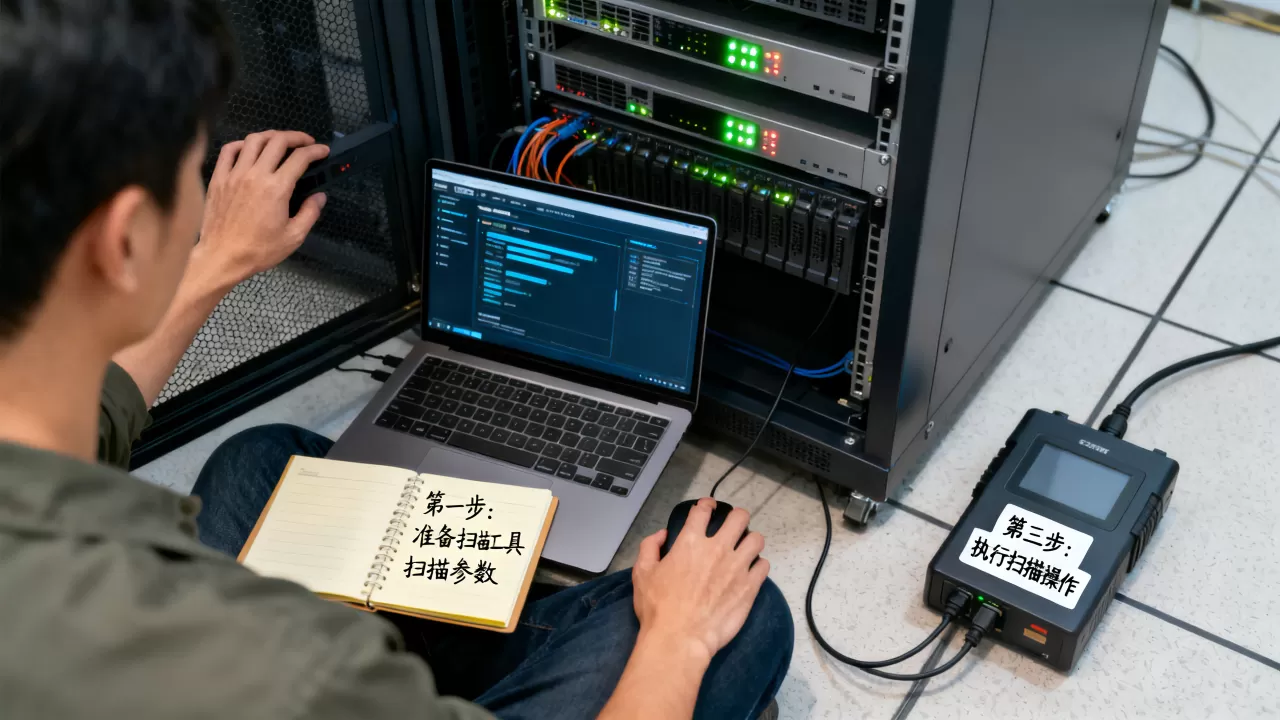
再次执行定向扫描,确认漏洞不再出现,这一步常被忽略,却是整个流程的收尾关键,建议将修复记录与扫描报告一起归档,作为合规审计的证据。
服务器漏洞扫描工具对比:开源与商业方案怎么选?
不同规模的企业对工具的需求差异明显:创业团队看重成本,大型企业追求报表合规,以下从功能、维护成本、适用场景三个维度对比核心选项。
| 工具 | 类别 | 核心特点 | 适合场景 | 价格参考 |
|---|---|---|---|---|
| OpenVAS | 开源免费 | 规则库丰富,支持自定义策略 | 中小团队、预算有限的安全实验室 | 零成本,需自建服务器 |
| Nessus Professional | 商业付费 | 报表专业,误报率低,更新及时 | 安全运维团队、合规检查 | 约3000-5000元/年(单用户) |
| Qualys VM | 商业SaaS | 云端部署,无需维护,支持Agent | 多云环境、大型企业 | 按资产数订阅,年费数万起 |
| 云平台内置扫描(如简米云安全中心) | 平台增值 | 与云资源联动,一键扫描 | 已使用云服务的用户 | 基础版免费,高级版按量付费 |
开源工具的优势与局限
OpenVAS的最大优势是免费且规则持续更新,但需要自行安装、调优,扫描速度较慢,且报表不如商业工具直观,适合有Linux运维经验的团队作为初始检测手段。行业共识认为,对于非关键业务系统,开源工具已能满足大部分基础扫描需求。
商业工具的核心价值
商业扫描器提供的认证扫描、Web应用深度检测、合规基线检查等功能,在等保评测或ISO 27001认证中至关重要,它们内置的修复建议通常更具体,且提供API接口与SIEM系统集成,如果团队人力不足,SaaS模式(如Qualys)能减少运维负担,但年费较高。
混合方案:免费+商业组合使用
业内专家指出,多数企业采用“开源扫描日常巡检,商业工具季度深度审计”的组合策略
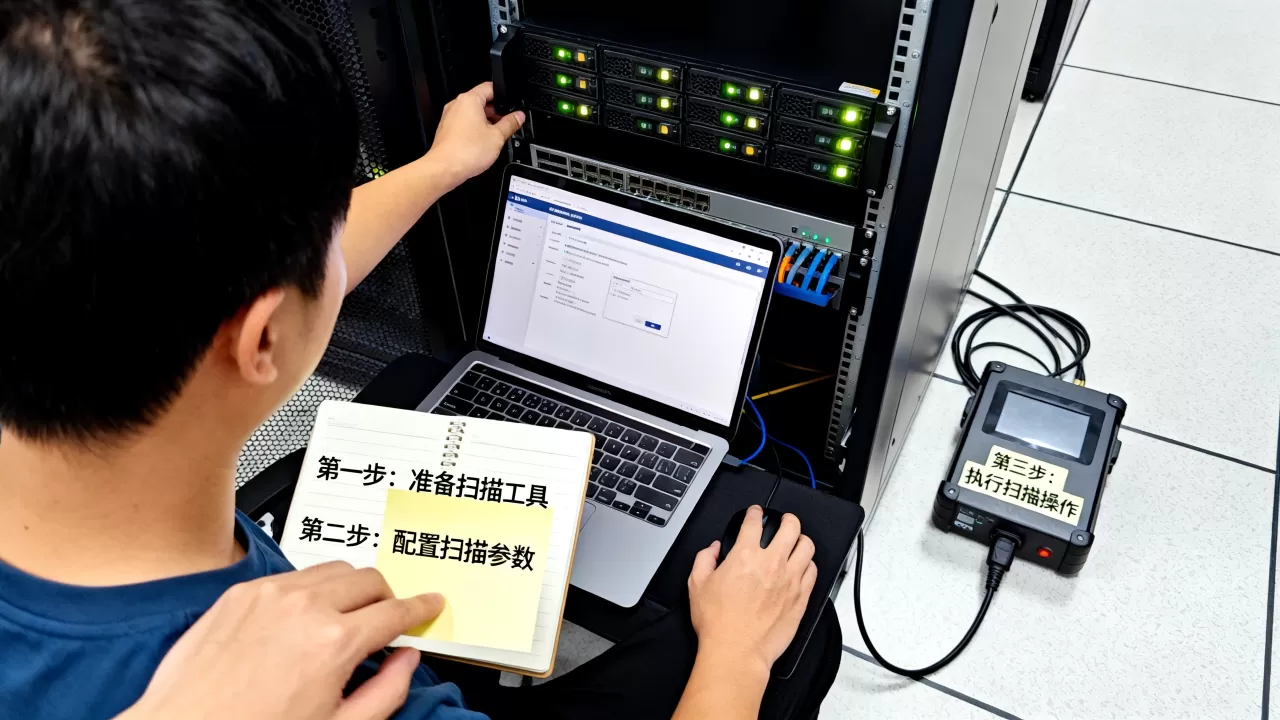
,例如日常用OpenVAS跑快速扫描,发现异常后再用Nessus进行针对性检测,既控制成本又保证覆盖率。
服务器漏洞扫描价格:影响成本的关键因素
价格不仅取决于工具本身,还与扫描频率、资产规模、人工介入程度直接相关,以下从三个维度拆解。
免费工具与付费方案的真实成本
免费工具(OpenVAS、Wireshark配合Nmap)看似零成本,但需要额外投入运维人力:安装、规则更新、结果分析,这些工时折算后可能超过年费数千元的商业工具,对于超过50台服务器的环境,商业工具的单次扫描成本反而更低,因为自动化报表减少了人工时间。
云服务商扫描费用的隐藏规则
多数云平台的基础扫描免费,但高级漏洞库(如Windows 0day、Webshell检测)需要额外付费,例如简米云安全中心的“基础版”仅检测常见漏洞,而“企业版”按实例数量收费,单台月费约10-30元,若使用其“漏洞修复”功能,还需按次计费,建议在购买前查看官方定价页,并利用试用期测试实际覆盖范围。
人工渗透测试 vs 自动扫描
自动扫描无法处理逻辑漏洞(如越权、业务绕过),因此年度渗透测试仍不可替代,一次性人工渗透测试价格在2万-10万元(根据资产复杂度),而自动扫描年费通常低于1万元,两者的结合是最高性价比方案:自动扫描高频覆盖已知漏洞,人工测试低频挖掘深层问题。
不同场景下的扫描策略
扫描不是一次性任务,不同阶段需要调整频率和深度。
业务上线前全量扫描
新系统上线前,应进行完整端口扫描+深度漏洞检测+Web应用扫描,此时允许中断测试,可开启高强度扫描策略(如所有插件开启)。建议在预发布环境或灰度环境执行,避免影响生产流量,若发现高危漏洞,必须修复后才能上线。
定期安全运维扫描
生产环境建议按月执行轻度扫描,仅检测关键端口(如Web 80/443、SSH、数据库端口)和常见漏洞,避免因扫描导致服务波动,结合资产变化(如新增子域名、升级中间件)动态调整扫描范围。
云平台安全组策略应在扫描时段临时放行扫描器IP,其余时间保持最小权限。
应急响应后扫描
发生安全事件(如被植入后门、发现异常登录)后,立即执行全量扫描,排查是否存在未修复的漏洞,重点检测Webshell、权限提升、持久化后门相关漏洞,扫描结果应与事件日志关联分析,查明攻击入口。
关于服务器漏洞扫描的常见问题
服务器漏洞扫描会影响业务正常运行吗?
取决于扫描强度与目标配置,全端口扫描或高强度漏洞检测(如尝试弱口令、爆破)会占用网络带宽与服务器CPU,可能导致正常请求延迟。建议在业务低峰期执行,并为关键业务设置白名单,避免扫描核心数据库或负载均衡器,认证扫描(如SSH登录检测)对系统影响较小,但仍需提前告知运维团队。
扫描频率应该怎么设定才合理?
基础建议:每周一次端口扫描,每月一次完整漏洞扫描,对于互联网暴露面广的业务(如电商、金融平台),应缩短至每周检测,合规要求(如等保三级)规定每季度至少一次全面扫描,实际执行中,结合资产变化动态调整:系统升级、配置变更后立即扫描,而非固守固定周期。
扫描出大量高危漏洞,先修复哪些?
优先修复向外暴露的高危漏洞,例如远程代码执行、未授权访问、弱口令,其次关注影响业务连续性的漏洞(如拒绝服务),使用CVSS评分作为参考,但需结合业务上下文:同一漏洞在内网环境与公网环境的风险等级完全不同,修复后务必验证,避免补丁引入新问题。
漏洞扫描是安全运维的“体检”,不是一次性项目,真正有效的防御体系,依赖持续扫描、及时修复、与流程闭环。没有漏洞的系统不存在,但通过定期扫描,你可以始终比攻击者更早一步发现弱点。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/517077.html