构建可信计算平台的基础模块是可信根(Root of Trust),它由硬件级信任锚点、可信平台模块(TPM)以及基于硬件的隔离执行环境共同构成,旨在从物理底层确立系统身份认证与数据完整性校验的绝对权威。
在数字化转型的深水区,数据安全不再仅仅是防火墙后的软件防御,而是需要深入芯片底层的信任构建,当我们谈论“构建可信计算平台的基础模块是什么”时,实际上是在探讨如何为数字世界建立唯一的“身份证”和“记忆库”,这个基础并非单一组件,而是一套严密的层级体系,确保每一行代码、每一个数据包在产生之初就是可信的。

可信根:数字世界的物理信任锚点
任何可信计算的起点,都始于硬件层面的不可篡改,可信根(Root of Trust, RoT)是整个信任链的源头,它通常集成在CPU或专用安全芯片中。
信任根的核心构成要素
业内专家指出,可信根必须具备三个核心特性:不可伪造、不可篡改和不可逆推,这意味着攻击者无法通过软件手段修改其状态,也无法通过逆向工程获取其内部密钥。
- 信任存储(RoT-S):用于安全地存储密钥、证书和测量值,这些数据一旦写入,除非通过严格的身份验证,否则无法被修改或删除。
- 信任随机数生成器(RoT-RNG):提供高质量的随机数,用于生成加密密钥和会话令牌,确保加密过程的不确定性。
- 信任测量(RoT-M):在系统启动或关键操作发生时,对代码或配置进行哈希计算,并将结果与已知可信值进行比对。
为什么硬件级信任优于软件级信任
软件信任容易受到内存马、Rootkit等高级威胁的破坏,因为软件运行在易失性内存中,且权限往往较高,而硬件级信任根位于独立的物理隔离区域,即使操作系统崩溃或被完全控制,信任根依然保持独立和安全,这种物理隔离特性,使得可信根成为抵御高级持续性威胁(APT)的最后防线。
可信平台模块TPM:安全计算的执行中枢
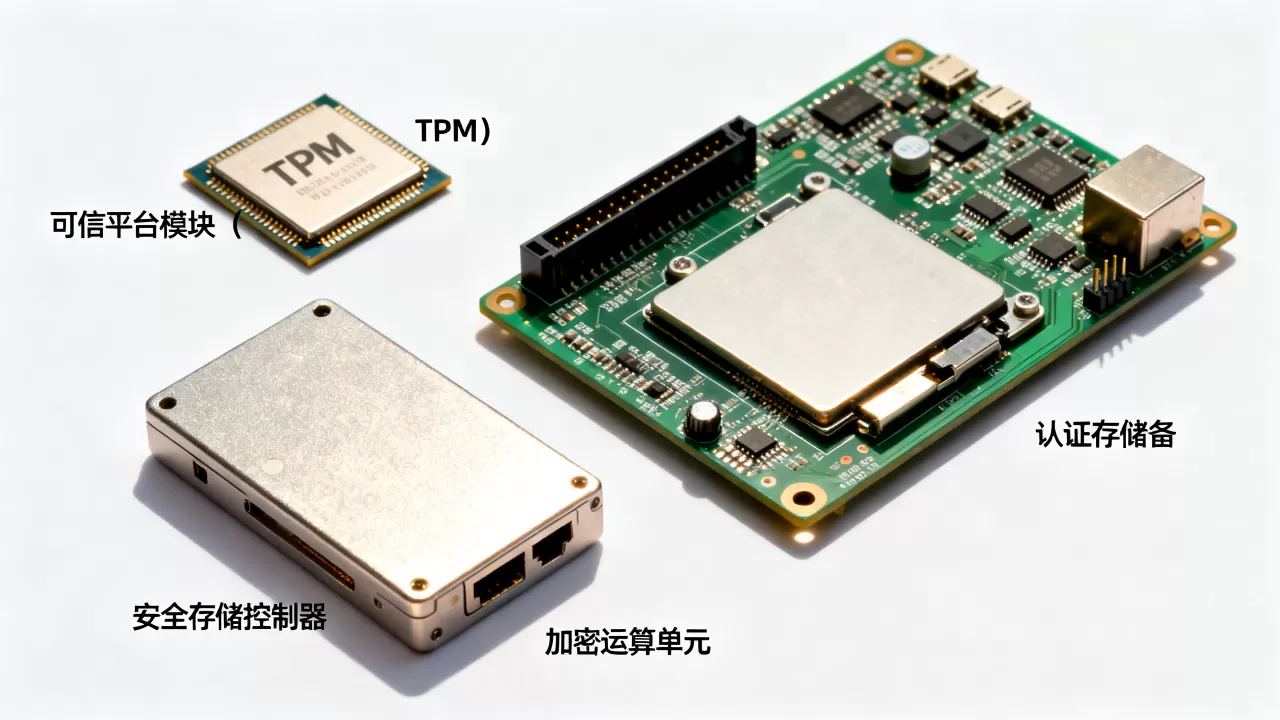
如果说可信根是“心脏”,那么可信平台模块(Trusted Platform Module, TPM)大脑”,TPM是一个独立的微控制器,专门用于处理加密操作和安全存储。
TPM在平台构建中的关键作用
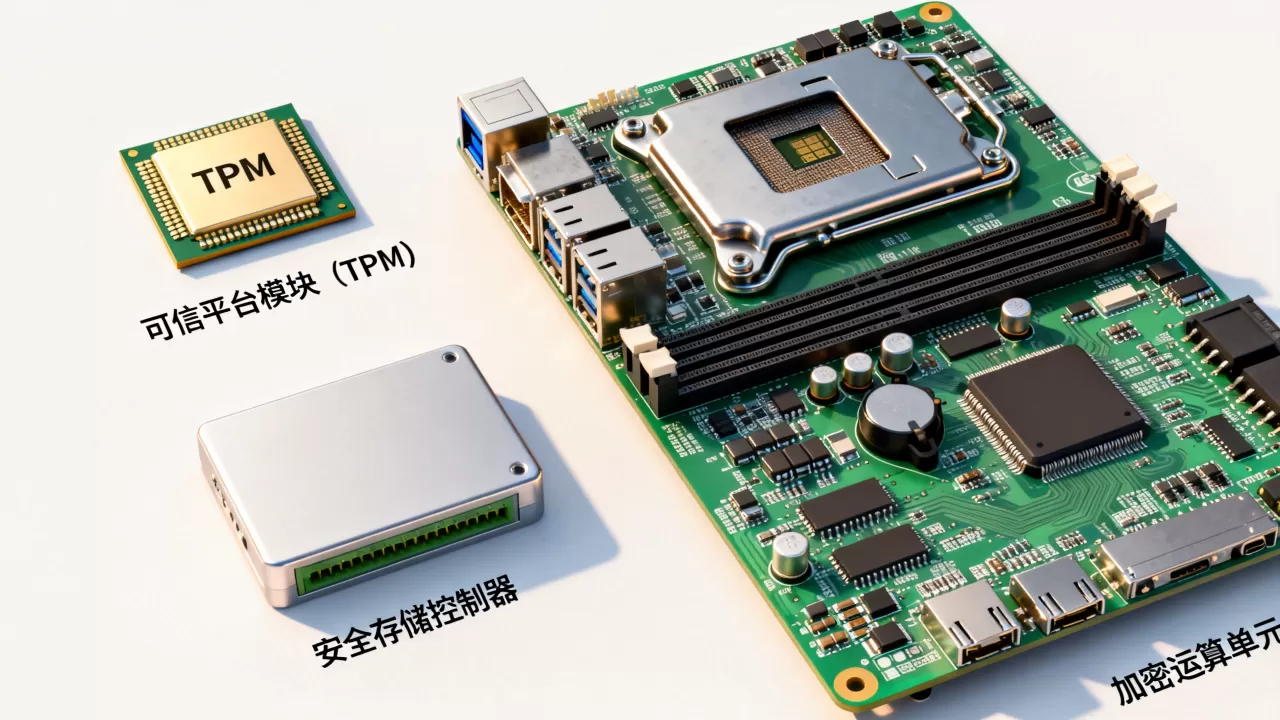
TPM不仅仅是一个加密加速器,它是实现平台完整性度量与报告的核心组件,通过TPM,系统可以在启动过程中逐步验证每个组件的完整性,确保没有恶意代码植入。
- 密钥保护:TPM内部生成的密钥永远不会以明文形式离开芯片,所有解密操作均在芯片内部完成。
- 平台配置寄存器(PCR):TPM维护一组PCR寄存器,用于记录系统启动过程中各个阶段的测量值,这些值构成了系统的“状态快照”。
- 远程证明:通过TPM,系统可以向远程服务器证明其当前状态是可信的,从而建立安全的远程连接。
如何选择适合的TPM规格
目前主流的标准是TPM 2.0,它支持更复杂的加密算法和更多的功能扩展,对于企业级应用,建议选择支持国密算法(如SM2/SM3/SM4)的TPM模块,以满足国内合规要求,据工信部数据,国内主流服务器厂商已普遍预装支持国密的TPM 2.0模块,这为构建符合中国标准的可信计算平台提供了硬件基础。
可信执行环境TEE:数据处理的隔离空间
在确保系统启动和存储可信之后,我们需要关注数据在计算过程中的安全,可信执行环境(Trusted Execution Environment, TEE)通过在CPU中划分出一个隔离的安全区域,确保敏感代码和数据在运行时不受外部干扰。
主流TEE技术路线对比
不同的处理器架构提供了不同的TEE实现方案,选择哪种方案取决于应用场景和安全需求。
| 技术路线 | 代表厂商/标准 | 主要特点 | 适用场景 |
|---|---|---|---|
| Intel SGX | Intel | 内存加密,支持任意代码执行 | 云原生应用、隐私计算 |
| ARM TrustZone | ARM | 硬件级隔离,低功耗 | 移动设备、物联网终端 |
| AMD SEV | AMD | 虚拟机内存加密 | 公有云虚拟化环境 |
| 国密TEE | 飞腾/龙芯等 | 支持国密算法,自主可控 | 政务、金融等敏感领域 |
TEE如何解决“内存可见性”问题
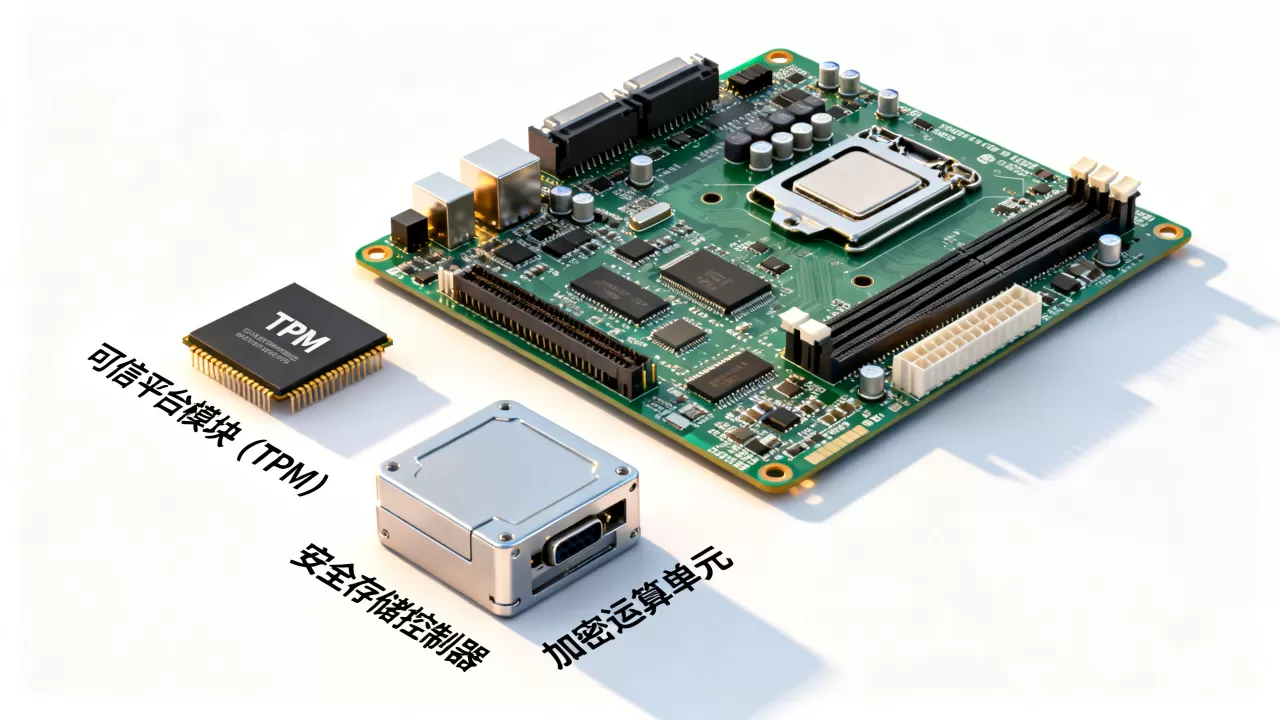
传统计算模式下,操作系统内核、 hypervisor 甚至拥有最高权限的管理员都可以访问内存中的数据,TEE通过硬件加密和隔离,使得即使操作系统被攻破,攻击者也无法读取TEE内部的数据,这种“内存加密”技术,使得数据在计算过程中也能保持机密性,解决了数据在“使用中”的安全难题。
信任链延伸:从启动到应用的完整闭环
构建可信计算平台不仅仅是安装几个硬件模块,更需要建立一条从硬件到应用的完整信任链(Chain of Trust),这条链条确保系统从加电那一刻起,直到应用程序运行,每一步都经过验证。
可信启动流程详解
可信启动是一个逐级验证的过程,每一级都依赖于上一级的信任。
- 一级可信根:CPU内部的固化代码(如BootROM)验证引导加载程序(Bootloader)的签名和完整性。
- 二级可信根:Bootloader验证操作系统内核的签名和完整性。
- 三级可信根:操作系统内核验证关键驱动程序和服务的签名。
- 四级可信根:应用程序在启动前,通过TPM或TEE验证其自身完整性,确保未被篡改。
如何验证信任链的完整性
在实际操作中,管理员可以通过读取TPM中的PCR寄存器值,来检查系统当前的启动状态,如果PCR值与预期的可信基线不符,说明系统可能已被篡改,此时应拒绝访问敏感数据或终止服务,这种机制使得系统能够实时感知自身的安全状态,并及时做出响应。
构建可信计算平台的实操建议
对于企业而言,构建可信计算平台并非一蹴而就,需要结合业务场景进行分步实施。
第一步:评估现有基础设施
需要评估现有服务器、终端和网络设备是否支持可信计算技术,检查硬件是否集成TPM 2.0或支持TEE,操作系统是否支持安全启动(Secure Boot),对于不支持的老旧设备,建议逐步替换或采用软件增强方案。
第二步:制定信任基线
信任基线是指系统处于完全可信状态时的配置和代码集合,企业需要定义哪些组件需要被度量,以及它们的预期哈希值是多少,这通常需要与安全团队、开发团队和运维团队紧密合作,建立详细的配置管理规范。
第三步:部署与监控
部署可信计算模块后,需要建立持续的监控机制,实时监测PCR值的变化和TEE的运行状态,一旦发现异常,应立即触发告警和响应流程,定期更新信任基线,以适应系统升级和安全补丁的发布。
第四步:合规与审计
可信计算平台的建设往往受到行业法规的约束,如等保2.0、GDPR等,企业需要确保其可信计算实现符合相关合规要求,并保留完整的审计日志,以备监管检查,据行业共识认为,合规不仅是法律要求,更是提升客户信任、增强市场竞争力的重要手段。
常见问题解答:构建可信计算平台的基础模块相关疑问
构建可信计算平台的基础模块有哪些具体组成部分?
构建可信计算平台的基础模块主要包括可信根(RoT)、可信平台模块(TPM)和可信执行环境(TEE),可信根提供物理级的信任锚点,TPM负责密钥管理和完整性度量,TEE提供运行时隔离保护,这三者共同构成了从硬件到应用的完整信任体系。
可信计算平台与传统安全软件有什么区别?
传统安全软件运行在操作系统之上,依赖于操作系统的信任,容易受到内核级攻击的影响,而可信计算平台的基础模块位于硬件层,具有物理隔离特性,不依赖操作系统的信任,即使操作系统被完全控制,硬件级的信任根和TPM依然能够保持独立和安全,提供更深层次的保护。
构建可信计算平台的基础模块的成本高吗?
随着技术的普及,可信计算模块的成本已大幅下降,大多数主流服务器CPU和主板已集成TPM 2.0或支持TEE,无需额外购买硬件,对于需要更高安全等级的场景,可能需要购买支持国密算法的专用安全芯片,但总体成本在可接受范围内,据市场调研,集成可信计算功能的硬件溢价通常低于5%,远低于其带来的安全收益。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/259517.html