构建数据安全生态的核心在于打破孤岛,通过自动化策略、零信任架构与合规技术的深度融合,实现从被动防御向主动免疫的转型。
过去,企业往往将安全视为一道“防火墙”,认为装个杀毒软件、买个硬件设备就能高枕无忧,但2026年的现实是,数据流动无处不在,边界早已模糊,单纯堆砌安全产品不仅成本高昂,更会形成新的管理盲区,真正的安全生态,不是产品的简单叠加,而是让数据、身份、设备与应用在动态交互中建立信任机制。
为什么传统边界防御已失效
业内专家指出,随着混合办公和云原生技术的普及,传统的“城墙式”防御体系正面临结构性崩塌,当员工通过个人设备访问云端数据库,或者供应链合作伙伴需要实时对接API时,物理边界不再存在。
数据孤岛带来的管理黑洞
许多企业拥有数十种安全工具:防火墙、WAF、DLP、EDR等,这些工具各自为战,日志分散在不同平台,导致安全团队每天花费大量时间手动关联分析,这种碎片化不仅效率低下,更让攻击者有机可乘。
- 响应延迟:从发现威胁到阻断攻击,平均耗时远超攻击者的渗透速度。
- 误报率高:缺乏上下文关联,正常业务行为常被误判为异常,干扰正常运营。
- 视野盲区:单一工具只能看到局部流量,无法还原完整的攻击链。
合规压力的指数级增长
近年来,数据安全法规日益严格,从《数据安全法》到《个人信息保护法》,再到各地方的数据分类分级指南,合规不再是选择题,而是生存题,合规要求往往抽象且复杂,企业难以将其转化为具体的技术控制措施。
构建零信任数据生态的关键路径
零信任(Zero Trust)并非一个单一产品,而是一种“从不信任,始终验证”的安全理念,在2026年,构建零信任生态需要聚焦三个核心维度:身份、数据与控制。
以身份为核心的动态访问控制
身份已成为新的安全边界,传统的静态密码认证已不足以应对高级持续性威胁(APT),现代零信任架构要求对每一次访问请求进行实时风险评估。
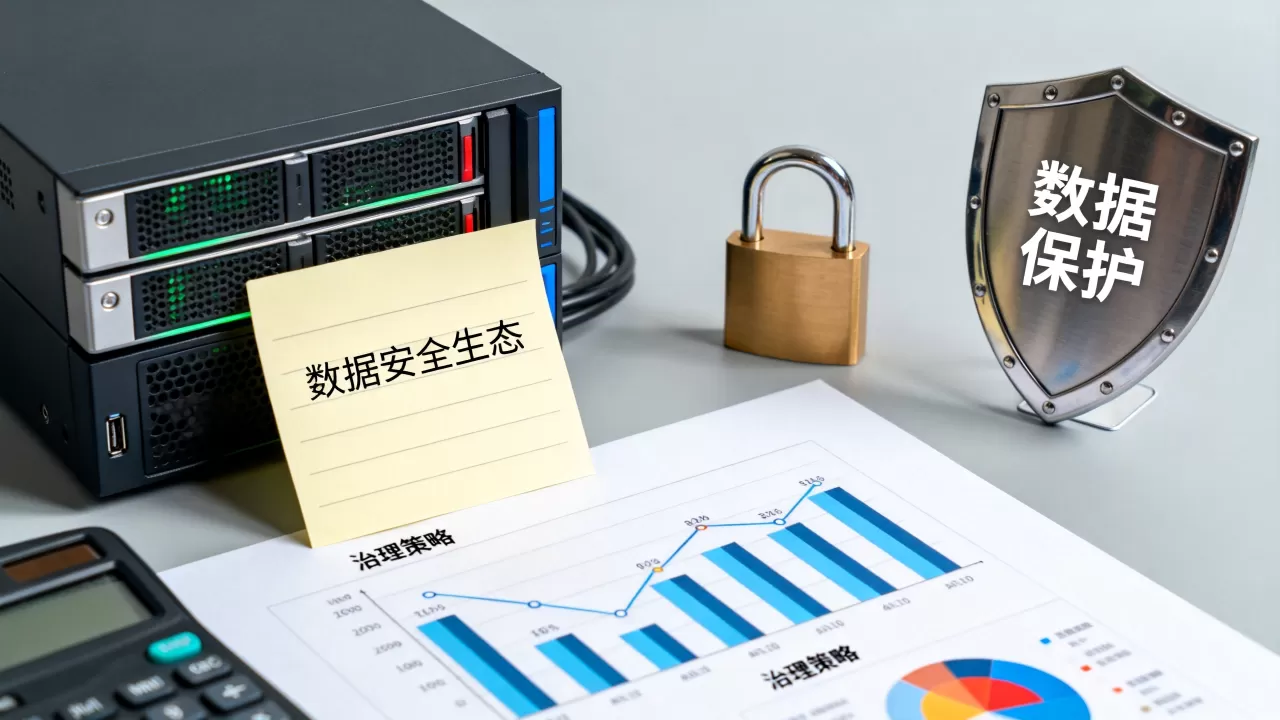
实施步骤与操作路径
- 统一身份治理:部署统一身份管理平台(CIAM),整合AD、LDAP及第三方SaaS账号,实现单点登录(SSO)与多因素认证(MFA)全覆盖。
- 持续身份验证:引入行为分析引擎,监测用户登录地点、设备指纹、操作习惯,一旦检测到异常,如异地登录或非工作时间批量下载,立即触发二次验证或阻断。
- 最小权限原则:基于角色(RBAC)和属性(ABAC)动态分配权限,用户仅能访问完成任务所需的最小数据集合,且权限随任务结束自动回收。
数据分类分级与精细化保护
没有分类,就没有保护,盲目地对所有数据实施最高级别加密,不仅成本高昂,还会严重拖慢业务性能。
自动化分类分级工具
利用AI驱动的数据发现与分类工具,自动扫描全域数据资产。
- 敏感数据识别:自动识别身份证号、银行卡号、商业秘密等敏感字段。
- 标签化管理:为数据打上动态标签,如“机密”、“内部公开”、“公开”。
- 策略联动:安全策略直接读取数据标签,标记为“机密”的数据,无论存储在何处,均禁止通过非加密通道传输或外发。
微隔离与东西向流量管控
在云环境中,横向移动是攻击者扩大战果的主要手段,微隔离技术通过在应用层实施细粒度访问控制,限制东西向流量。
- 应用间隔离:即使在同一VPC内,Web服务器与数据库服务器之间也需明确允许通信,其他所有流量默认拒绝。
- 动态策略更新:根据业务变更自动调整隔离策略,无需人工干预网络ACL。
数据安全生态的技术选型与成本考量
企业在构建生态时,常面临“自建”还是“采购”、“本地”还是“云端”的抉择,这不仅是技术决策,更是商业决策。
主流技术架构对比
| 架构模式 | 优势 | 劣势 | 适用场景 |
|---|---|---|---|
| 全栈自研 | 深度定制,完全掌控数据主权 | 研发成本高,维护难度大,迭代慢 | 超大型互联网企业、核心金融系统 |
| SaaS化服务 | 开箱即用,按需付费,自动更新 | 数据出境风险,依赖供应商稳定性 | 中小企业、非核心业务系统 |
| 混合云架构 | 平衡灵活性与安全性,核心数据本地化 | 架构复杂,集成难度高 | 大多数中大型企业,合规要求严格行业 |
价格因素与ROI分析
许多决策者关心数据安全投入的回报率,安全投入不应仅视为成本,而应视为业务连续性的保险。
- 隐性成本:数据泄露导致的品牌声誉损失、法律罚款、客户流失,往往远超安全建设成本。
- 效率提升:自动化安全运营可减少70%以上的重复性人工工作,让安全团队聚焦于高阶威胁狩猎。
- 合规溢价:完善的数据安全生态有助于通过ISO 27001、SOC 2等认证,提升市场竞争力,尤其在招投标中成为加分项。
未来趋势:AI驱动的安全自动化
随着大语言模型(LLM)在安全领域的应用,数据安全生态正进入智能化新阶段。
智能威胁狩猎
传统SIEM系统依赖预设规则,难以发现未知威胁,AI驱动的威胁狩猎平台能够学习正常行为基线,自动识别偏离基线的异常模式。
- 自然语言查询:安全分析师可通过自然语言提问,如“过去24小时有哪些用户下载了大量敏感文件”,系统自动生成查询并返回结果。
- 自动响应剧本:检测到高危威胁后,系统自动执行预定义剧本,如隔离主机、重置密码、阻断IP,无需人工介入。
隐私计算与数据可用不可见
在数据要素流通背景下,如何在保护隐私的前提下实现数据价值?隐私计算技术提供了答案。
- 联邦学习:多方数据在不离开本地的情况下联合建模,实现“数据不动模型动”。
- 多方安全计算:通过密码学技术,确保计算过程中各方数据均不泄露,仅输出最终结果。
常见问题解答
数据安全生态建设需要多少钱?
数据安全投入没有固定标准,取决于企业规模、数据敏感度及合规要求,中小企业可采用SaaS化轻量级方案,年投入通常在数万元至数十万元;大型集团需构建混合云架构,涉及硬件、软件许可及运维人力,年投入可达数百万甚至更高,关键不在于绝对金额,而在于投入与风险敞口的匹配度。
零信任架构实施难点在哪里?
主要难点在于身份治理的复杂性与业务系统的改造,传统应用往往依赖IP白名单或静态认证,改造为基于身份的动态访问控制需要重构应用逻辑,员工体验的平衡至关重要,过度严格的验证会导致工作效率下降,建议采用分阶段实施策略,先保护核心资产,再逐步推广至全域。
如何确保数据安全生态符合最新法规?
建立合规自动化机制,将法规要求转化为技术控制点,如数据分类分级规则、访问控制策略、审计日志留存期限等,定期开展合规差距分析,利用自动化工具持续监控合规状态,关注行业最佳实践,如NIST CSF、ISO 27001等框架,将其融入日常运营流程。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/259513.html