在ASP.NET Core中构建网络硬盘系统时,文件上传功能是核心支柱,其高效、安全、可靠的实现直接决定了用户体验和系统健壮性。ASP.NET Core通过其强大的模型绑定、中间件和灵活的I/O处理能力,为开发者提供了构建高性能文件上传服务的坚实基础。 以下将深入解析关键实现代码与技术要点。
前端表单与模型设计
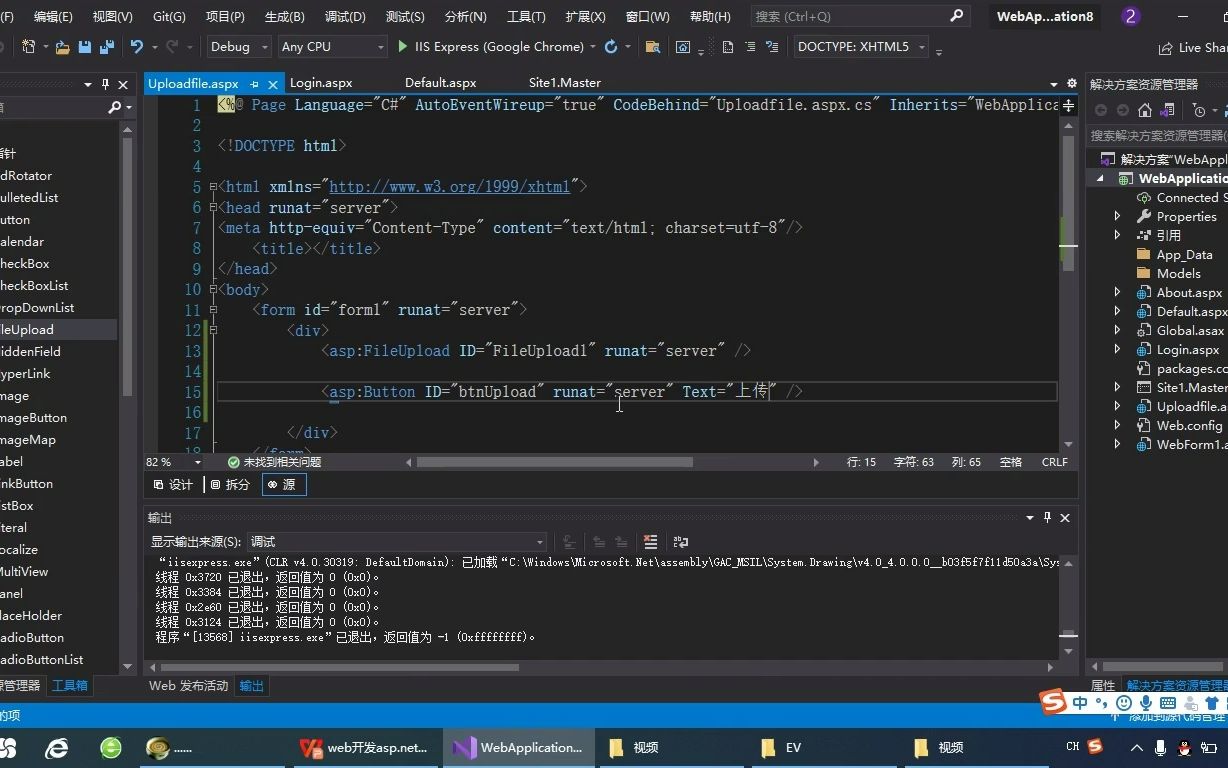
文件上传始于用户界面,使用标准HTML form 元素,并设置 enctype="multipart/form-data" 是必须的。
<form method="post" enctype="multipart/form-data" asp-controller="Storage" asp-action="Upload">
    <div class="form-group">
        <label for="fileInput">选择文件:</label>
        <input type="file" id="fileInput" name="files" multiple /> <!-- 支持多文件 -->
    </div>
    <div class="form-group">
        <label for="targetFolder">上传到文件夹 (可选):</label>
        <input type="text" id="targetFolder" name="targetFolder" />
    </div>
    <button type="submit" class="btn btn-primary">上传</button>
</form>
后端模型绑定通常使用 IFormFile 或 IFormFileCollection 来接收上传的文件。IFormFile 提供了对单个上传文件的访问(如文件名、内容类型、长度、流访问),而 IFormFileCollection 用于接收多个文件。
public class UploadModel
{
    public IFormFileCollection Files { get; set; } // 接收多个文件
    public string TargetFolder { get; set; } // 用户指定的目标子文件夹
}
控制器处理上传逻辑
控制器中的Action方法接收表单提交的数据(包括文件),核心步骤包括验证、安全检查、路径处理和文件流保存。
[HttpPost]
[ValidateAntiForgeryToken] // 重要!防止CSRF攻击
public async Task<IActionResult> Upload(UploadModel model)
{
    if (!ModelState.IsValid)
    {
        return BadRequest("无效的请求数据。");
    }
    // 1. 基础检查:确保有文件上传
    if (model.Files == null || model.Files.Count == 0)
    {
        return BadRequest("请选择至少一个文件进行上传。");
    }
    // 2. 确定根存储路径 (通常从配置如appsettings.json读取,或使用IHostingEnvironment/IHostEnvironment)
    string rootStoragePath = _hostEnvironment.ContentRootPath; // 或 WebRootPath, 或自定义路径
    // string rootStoragePath = Path.Combine(_hostEnvironment.ContentRootPath, "UserUploads");
    // 3. 处理目标文件夹路径 (防止路径遍历攻击!)
    string safeTargetFolder = PathSanitizer.SanitizePath(model.TargetFolder); // 自定义清理函数
    string fullTargetPath = Path.Combine(rootStoragePath, safeTargetFolder);
    // 4. 确保目标目录存在
    Directory.CreateDirectory(fullTargetPath);
    // 5. 遍历并保存每个文件
    List<string> uploadedFiles = new List<string>();
    List<string> errorFiles = new List<string>();
    foreach (var file in model.Files)
    {
        try
        {
            // 5.1 重要安全与业务检查
            // - 检查文件扩展名/ContentType白名单 (防止恶意文件上传)
            string fileExt = Path.GetExtension(file.FileName).ToLowerInvariant();
            if (!_allowedExtensions.Contains(fileExt))
            {
                errorFiles.Add($"{file.FileName} (禁止的文件类型: {fileExt})");
                continue;
            }
            // - 检查文件大小限制 (防止DoS攻击)
            if (file.Length > _maxAllowedFileSize) // _maxAllowedFileSize 从配置读取
            {
                errorFiles.Add($"{file.FileName} (文件过大: {file.Length} bytes)");
                continue;
            }
            // - (可选) 更深入的文件内容检查/病毒扫描接口调用
            // 5.2 生成安全的唯一文件名 (防止覆盖和文件名注入)
            string uniqueFileName = $"{Guid.NewGuid()}{fileExt}";
            // 或保留原始文件名但清理: uniqueFileName = PathSanitizer.SanitizeFileName(file.FileName);
            string fileSavePath = Path.Combine(fullTargetPath, uniqueFileName);
            // 5.3 使用异步流操作保存文件 (高效处理大文件)
            using (var fileStream = new FileStream(fileSavePath, FileMode.Create))
            {
                await file.CopyToAsync(fileStream); // 核心保存操作
            }
            uploadedFiles.Add(file.FileName);
            // (可选) 在此处或后台记录文件元信息到数据库 (文件名、唯一存储名、大小、上传者、时间、路径等)
        }
        catch (Exception ex)
        {
            // 记录详细异常日志
            _logger.LogError(ex, $"上传文件 {file.FileName} 时出错");
            errorFiles.Add($"{file.FileName} (处理错误: {ex.Message})");
        }
    }
    // 6. 构造响应 (根据需求返回JSON或视图)
    return Json(new
    {
        Success = uploadedFiles.Count > 0,
        UploadedFiles = uploadedFiles,
        ErrorFiles = errorFiles,
        Message = uploadedFiles.Count > 0 ? "部分或全部文件上传成功。" : "文件上传失败。"
    });
}
关键安全与优化技术
-
路径遍历防护 (
PathSanitizer):
自定义方法清理用户输入的文件夹路径,移除 、 等危险字符,确保路径保持在预期根目录下。
public static class PathSanitizer { public static string SanitizePath(string inputPath) { if (string.IsNullOrWhiteSpace(inputPath)) return string.Empty; // 替换潜在危险字符为安全字符或移除 string sanitized = Path.GetInvalidPathChars() .Aggregate(inputPath, (current, c) => current.Replace(c.ToString(), "_")); // 移除相对路径 (..) 和当前路径 (.) sanitized = sanitized.Replace("..", "_").Replace(".", "_"); // 确保路径分隔符统一为当前系统格式 sanitized = sanitized.Replace('', Path.DirectorySeparatorChar) .Replace('/', Path.DirectorySeparatorChar); // 移除开头和结尾的分隔符 (可选,取决于你的目录结构需求) sanitized = sanitized.Trim(Path.DirectorySeparatorChar); return sanitized; } public static string SanitizeFileName(string fileName) { if (string.IsNullOrWhiteSpace(fileName)) return string.Empty; return Path.GetInvalidFileNameChars() .Aggregate(fileName, (current, c) => current.Replace(c.ToString(), "_")); } } -
文件类型与大小限制:
- 白名单机制: 严格限制允许上传的文件扩展名或MIME类型 (
_allowedExtensions),不要依赖客户端检查。 - 服务器端大小验证: 在
IFormFile的Length属性上强制实施限制 (_maxAllowedFileSize),在Startup.cs或Program.cs中配置Kestrel/HTTP.sys的最大请求体大小 (MaxRequestBodySize) 和MultipartBodyLengthLimit是必要的防线。
services.Configure<FormOptions>(options => { options.MultipartBodyLengthLimit = 1024 1024 1024; // 1GB,全局限制 }); - 白名单机制: 严格限制允许上传的文件扩展名或MIME类型 (
-
大文件上传优化:
- 异步处理 (
async/await): 如示例所示,使用CopyToAsync避免阻塞线程池线程,提高并发能力。 - 流式处理: ASP.NET Core 模型绑定
IFormFile本身就是基于流的接口。CopyToAsync直接操作流,避免将整个大文件加载到内存中。 - 分块/断点续传: 对于超大文件(如GB级),需要实现更复杂的客户端分块上传(使用JavaScript库如Resumable.js, Uppy等)和服务器端分块接收、存储与合并逻辑,这涉及跟踪块序号、唯一标识符、校验和等。
- 后台处理: 如果文件保存或后续处理(如转码、索引)非常耗时,考虑使用
BackgroundService(IHostedService),HostingEnvironment.QueueBackgroundWorkItem(旧版), 或可靠的消息队列 (如Azure Queue, RabbitMQ) 将操作移出HTTP请求处理流程,快速响应用户,核心保存操作仍应在Action内完成以保证事务性,耗时处理可入队。
- 异步处理 (
-
防病毒扫描 (企业级必备):
集成第三方防病毒引擎的API(如ClamAV的libclamav包装器,或商业云API),通常在文件保存到临时位置或最终位置后,立即触发异步扫描,扫描结果应记录,感染文件需隔离或删除并通知用户/管理员。
数据库记录与元数据管理
将成功上传的文件信息持久化到数据库是网络硬盘的核心功能,创建一个简单的 StoredFile 实体:
public class StoredFile
{
    public int Id { get; set; }
    public string OriginalFileName { get; set; } // 用户上传时的文件名
    public string StoredFileName { get; set; }   // 服务器上存储的唯一文件名 (Guid.ext)
    public string FilePath { get; set; }         // 相对根存储目录的路径 (包含子文件夹)
    public long FileSize { get; set; }
    public string ContentType { get; set; }
    public DateTime UploadedOn { get; set; }
    public string UploadedBy { get; set; }       // 关联用户ID或用户名
    public string? Description { get; set; }     // 可选描述
    // ... 其他字段如父文件夹ID、分享状态等
}
在文件保存成功后,创建并保存 StoredFile 实例到数据库(如使用Entity Framework Core)。
错误处理与日志记录
- 精细化异常捕获: 在保存循环中捕获特定异常(如
IOException,UnauthorizedAccessException),提供更友好的错误信息。 - 结构化日志: 使用
ILogger记录关键事件(开始上传、文件保存成功/失败、安全违规、扫描结果、异常堆栈),这对于问题排查、审计和安全分析至关重要。 - 用户反馈: 清晰地将成功和失败的文件列表及原因返回给前端,让用户知晓上传结果。
扩展考量
- 进度反馈: 通过SignalR实现实时上传进度条,提升用户体验。
- 文件夹管理: 结合树形结构或扁平化命名空间管理用户文件夹。
- 文件预览: 集成Office Online Server、OnlyOffice或开源库实现文档、图片预览。
- 权限控制: 基于角色或用户精细控制上传、下载、删除权限。
- 存储抽象: 使用
IFileProvider或第三方库(如Azure.Storage.Blobs,AWSSDK.S3)抽象物理存储,方便切换本地文件系统、云存储(Azure Blob, AWS S3)或其他存储后端。
构建ASP.NET Core网络硬盘的文件上传功能,平衡性能、安全与用户体验是关键,核心在于严格的服务器端验证、安全的路径与文件名处理、高效的流操作以及对大文件场景的优化策略,通过遵循上述代码实践和安全准则,可以建立一个可靠且用户友好的文件上传服务基础,您在实际项目中遇到过哪些棘手的文件上传问题?或者对分块上传、云存储集成有更深入的探讨需求吗?欢迎在评论区分享您的经验和想法!
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/18711.html