服务器开启挖矿是一项极具风险且技术门槛较高的操作,其核心本质在于利用服务器的中央处理器(CPU)或图形处理器(GPU)的算力资源,通过运行特定的哈希算法来解决数学难题,从而获取加密货币奖励,对于企业运维人员或服务器管理者而言,最核心的结论是:未经授权在公用或租用服务器上开启挖矿属于严重违规甚至违法行为,且极易导致硬件不可逆损坏与数据安全泄露;即便是自有矿场服务器,也需通过极致的散热优化与电力管理才能确保收益覆盖成本。 本文将剥离投机心态,从技术原理、风险防御与专业配置三个维度,深度解析服务器挖矿的底层逻辑与应对方案。

服务器挖矿的技术原理与资源消耗机制
理解挖矿的本质,是进行后续防御或部署的基础,服务器开启挖矿并非简单的程序运行,而是一场对硬件极限的压榨。
-
算力竞争与哈希计算
挖矿程序通过不断调用服务器的计算资源,进行大量的哈希碰撞运算,对于比特币等主流币种,主要依赖专用集成电路(ASIC);但对于门罗币(XMR)等加密货币,CPU算力仍具价值,服务器因其多核、高并发、高稳定性的特性,成为黑客眼中的“理想矿机”。一旦挖矿程序启动,CPU利用率通常会瞬间飙升至100%,导致正常业务进程因抢占不到资源而卡顿甚至崩溃。 -
内存与I/O通道的占用
除了CPU,挖矿行为还会占用大量内存带宽和磁盘I/O资源,某些挖矿脚本会频繁写入临时数据,加速固态硬盘(SSD)的老化,缩短服务器硬件寿命,这种高负荷运转会导致服务器响应延迟呈指数级上升,严重影响用户体验。 -
电力与热能转化
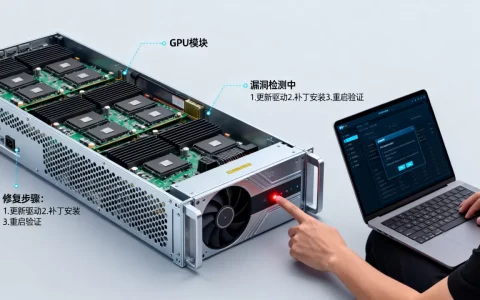
服务器开启挖矿意味着满负荷运转,其功耗将远超日常待机状态。持续的电流高负载不仅增加电费成本,更会转化为巨大的热能。 如果散热系统无法及时排出热量,服务器将触发过热保护机制自动关机,甚至导致主板电容爆裂、CPU烧毁等物理损坏。
安全风险警示:为何要严防死守?
在E-E-A-T原则下,必须严肃指出服务器开启挖矿背后的安全隐患,这不仅仅是资源占用问题,更是合规与生存的红线。
-
法律与合规风险
在我国,虚拟货币“挖矿”项目已被列为淘汰类产业,相关活动属于违规行为,对于企业而言,若服务器被植入木马沦为“肉鸡”进行挖矿,不仅面临资产损失,还可能因网络安全防护不到位而承担法律责任。任何形式的非法入侵他人服务器开启挖矿,均涉嫌非法控制计算机信息系统罪。
-
数据泄露与勒索病毒
黑客通常利用系统漏洞(如Redis未授权访问、SSH弱口令)入侵服务器并部署挖矿程序。挖矿往往只是表象,其背后常伴随着横向移动攻击。 攻击者在挖矿的同时,可能会窃取服务器中的核心数据库、用户隐私信息,或植入勒索病毒,导致企业业务瘫痪。 -
服务可用性降级
对于承载核心业务的服务器,挖矿进程是致命的,它会导致Web服务响应超时、数据库死锁、文件传输中断,这种服务降级直接转化为经济损失和品牌信誉受损。
专业解决方案:检测、防御与合规配置
针对上述风险,无论是为了防御恶意挖矿,还是为了在合法自有环境下优化资源,都需要一套专业的技术方案。
-
建立实时监控与异常检测机制
运维人员需部署专业的监控系统(如Zabbix、Prometheus),重点关注以下指标:- CPU负载异常: 设置阈值报警,当CPU使用率在非业务高峰期持续超过80%时触发警报。
- 进程白名单机制: 定期扫描运行进程,对于未知的、名字怪异的进程(如kdevtmpfsi、kinsing等)进行重点排查。
- 网络流量分析: 监控出站流量,挖矿程序通常会有持续的高频流量连接矿池地址。
-
系统加固与漏洞修复
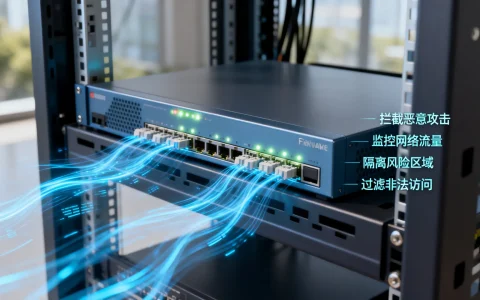
杜绝服务器开启挖矿的最有效手段是切断入侵路径。- 端口管理: 关闭非必要端口,修改SSH默认端口,禁用root直接登录。
- 补丁更新: 及时更新操作系统与应用软件补丁,修复已知的高危漏洞。
- 强密码策略: 强制实施复杂密码策略,并启用双因素认证(MFA),防止暴力破解。
-
自有环境下的散热与电源优化
若在自有封闭测试环境中进行相关技术测试,必须重视物理环境的保障。- 风道优化: 重新规划机架布局,确保服务器进风口与出风口无遮挡,必要时增加工业级风扇或精密空调。
- 功耗限制: 在BIOS中设置CPU功耗墙,防止硬件因过载烧毁。
- 定期维护: 缩短除尘与硬件巡检周期,高负荷运转下硬件故障率显著提升。
应急响应流程:发现挖矿后的处置策略

一旦确认服务器被入侵并开启了挖矿进程,切勿慌乱,应遵循标准的应急响应流程:
- 隔离网络: 立即断开服务器网络连接,防止攻击者进一步窃取数据或横向感染内网其他机器。
- 溯源分析: 查看系统日志、安全日志,寻找攻击者的入侵痕迹(如异常登录IP、定时任务、SSH密钥)。
- 清除恶意程序: 根据进程PID定位恶意文件路径,彻底删除挖矿程序及其守护脚本。务必检查crontab定时任务和systemd服务,防止挖矿程序死灰复燃。
- 系统恢复与加固: 在无法完全确认后门清除的情况下,建议备份数据并重装系统,重新配置安全策略。
服务器开启挖矿是一个涉及技术、法律与安全的复杂议题,对于绝大多数企业和个人而言,防范挖矿病毒入侵、保障业务稳定运行才是核心诉求,通过构建纵深防御体系,及时修补漏洞,才能在复杂的网络环境中立于不败之地。
相关问答
如何快速判断服务器是否被植入了挖矿程序?
答:最直观的方法是观察CPU使用率,在Linux服务器中,可以使用top或htop命令查看进程列表,如果发现某个陌生进程长期占用极高的CPU资源(通常超过70%-90%),且该进程名看起来像系统进程但拼写怪异,或者通过curl ipinfo.io命令发现服务器正在与陌生的海外IP地址建立连接,基本可以判定服务器已被植入挖矿程序。
为什么清理了挖矿进程后,过一段时间又会重新出现?
答:这是因为攻击者通常设置了持久化机制,单纯杀死进程只是治标不治本,攻击者往往会在系统的定时任务、启动项或添加隐藏的SSH密钥中写入重启脚本,清理时,必须全面检查/var/spool/cron、/etc/crontab、/etc/rc.local以及/root/.ssh/authorized_keys等关键位置,彻底清除所有残留的启动脚本和后门,才能根除挖矿程序。
如果您在服务器运维或安全防护中遇到过类似的挖矿攻击,欢迎在评论区分享您的排查经验与解决思路。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/131020.html