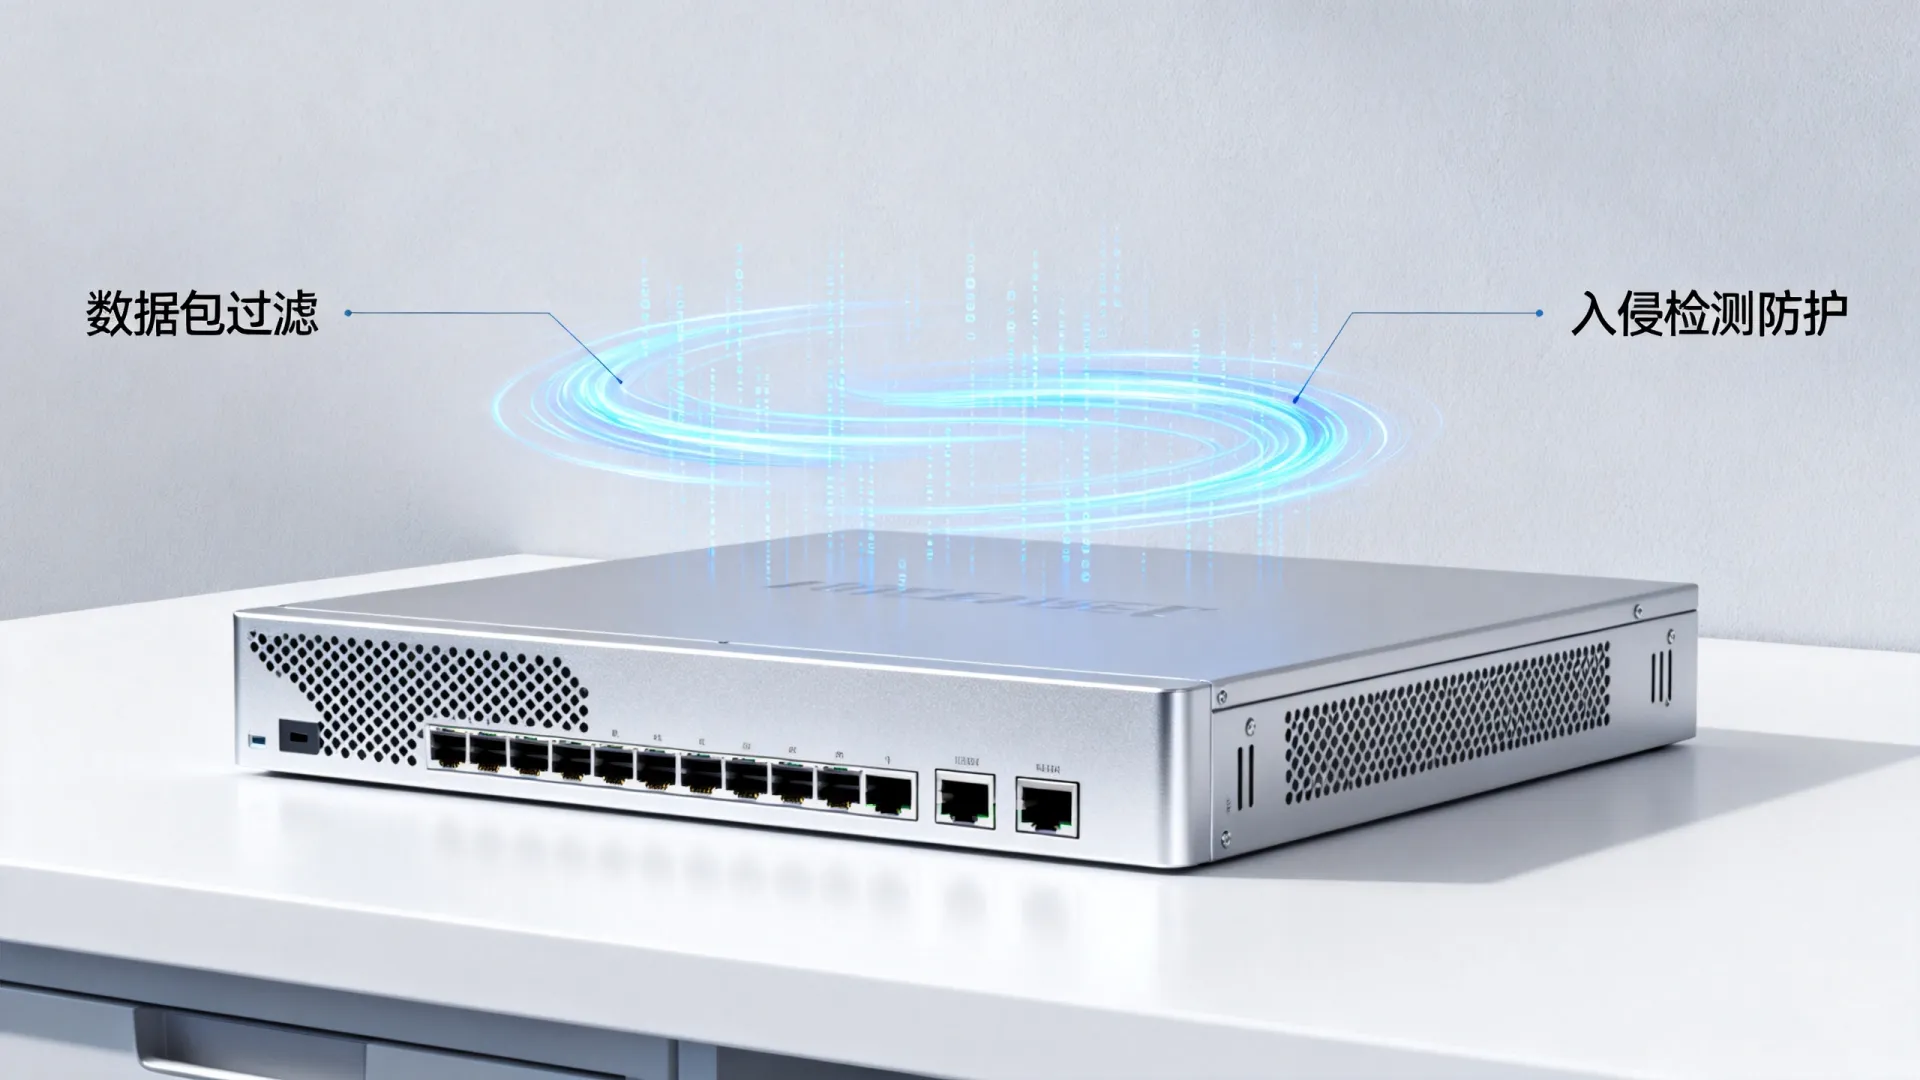
防火墙是现代网络安全的基石,如同数字世界的“智能安检系统”和“交通警察”,它的核心使命是在网络边界(或内部关键节点)建立一道安全屏障,依据预先设定的安全策略,对进出网络的数据流进行精细化的监控、过滤和控制,从而保护内部网络资源免受未经授权的访问、恶意攻击和数据泄露的威胁,它决定哪些数据“可以进来”、“可以出去”、“可以通行”,哪些必须被“拦截”或“拒绝”。
核心功能解析:防火墙能做什么?
-
访问控制:网络流量的“守门人”
- 核心原理: 这是防火墙最基础、最重要的功能,它基于管理员配置的安全策略(规则集),依据数据包的源地址、目标地址、端口号(服务类型)、协议类型(TCP/UDP/ICMP等)甚至更高级的信息(如应用层协议、用户身份、时间等 – 即五元组或七元组控制)来决定是允许数据包通过(Allow/Permit)还是拒绝(Deny/Block/Drop)。
- 作用体现:
- 阻止外部入侵: 阻止来自互联网的非法访问尝试,例如黑客扫描常用端口(如22-SSH, 3389-RDP)或尝试连接未授权服务。
- 限制内部访问: 防止内部用户访问不安全的或禁止的外部资源(如恶意网站、高风险应用)。
- 划分安全区域: 在企业内部网络的不同安全级别区域之间(如办公网、服务器区、DMZ区)实施访问控制,遵循最小权限原则,普通员工不能直接访问核心数据库服务器。
- 价值: 建立网络通信的基本规则,是网络安全的第一道防线。
-
流量过滤:识别与阻断恶意内容
- 核心原理: 防火墙不仅能基于地址端口做简单控制,更高级的防火墙(下一代防火墙NGFW)具备深度包检测(DPI)和入侵防御系统(IPS)功能,DPI深入检查数据包的应用层内容(如HTTP头部、FTP命令、邮件附件、文件类型),IPS则利用特征库和异常行为分析技术识别已知攻击(如SQL注入、缓冲区溢出、蠕虫病毒传播)和未知威胁(基于行为分析)。
- 作用体现:
- 阻断恶意软件: 识别并阻止携带病毒、木马、勒索软件的网络流量。
- 防御网络攻击: 实时检测并阻断入侵尝试、拒绝服务攻击(DoS/DDoS)流量(需配合其他设备效果更佳)、漏洞利用攻击等。
- 内容过滤: 限制访问特定类型网站(如色情、赌博、非法内容),过滤垃圾邮件(需邮件网关配合),阻止特定文件下载(如.exe, .zip)。
- 价值: 从内容层面主动识别并消除威胁,提升防御深度。
-
状态检测:理解网络“会话”的智能
- 核心原理: 现代防火墙(状态检测防火墙)不仅仅是静态地检查单个数据包,它跟踪并维护网络连接的状态信息(如TCP连接的三次握手、UDP会话的关联性),理解数据包在整个“会话”(Conversation)中的上下文。
- 作用体现:
- 提高安全性: 只允许属于已建立合法会话的数据包通过,对于外部发起的连接请求,如果内部没有对应的响应请求,防火墙会直接拒绝,有效防御IP欺骗和端口扫描。
- 提升性能: 对已建立会话的后续数据包进行快速转发,无需重复进行复杂的规则匹配。
- 支持复杂协议: 能更好地处理FTP、VoIP、视频会议等需要动态协商端口的协议。
- 价值: 提供更智能、更高效、更安全的连接控制。
-
网络地址转换:解决IP短缺与隐藏内部结构
- 核心原理: NAT(Network Address Translation)允许内部网络使用私有IP地址(如192.168.x.x, 10.x.x.x),在访问互联网时,防火墙将这些私有地址转换为一个或多个公有IP地址(端口地址转换PAT/NAT Overload是最常见形式)。
- 作用体现:
- 节省公网IP: 极大缓解IPv4地址枯竭问题,一个公网IP可供多个内部设备共享上网。
- 隐藏内部网络: 对外部网络而言,所有内部设备都“隐身”在防火墙的公网IP之后,内部网络拓扑结构和设备真实IP地址得到保护,增加了攻击者探测的难度。
- 简化网络管理: 内部网络使用私有地址规划更灵活。
- 价值: 兼具节省成本、增强安全性和简化管理的实用功能。
-
日志记录与审计:安全事件的“黑匣子”
- 核心原理: 防火墙会详细记录所有通过它的网络连接活动,包括允许和拒绝的流量信息(源/目标IP、端口、协议、时间、动作等),以及系统事件、攻击告警等。
- 作用体现:
- 安全分析溯源: 当发生安全事件(如入侵、数据泄露)时,日志是调查原因、追踪攻击路径、定位责任的关键证据。
- 合规性要求: 满足等保、GDPR、HIPAA等法规对网络安全日志审计的要求。
- 流量监控与优化: 分析网络流量模式,了解带宽使用情况,发现异常流量,辅助网络规划与优化。
- 策略优化依据: 通过分析日志中的拒绝记录,可以评估现有安全策略的有效性并进行调整。
- 价值: 提供可审计性、满足合规、辅助故障排查和策略优化。
-
虚拟专用网络:构建安全的远程访问与站点互联
- 核心原理: 许多企业级防火墙集成了VPN网关功能,VPN(Virtual Private Network)在公共互联网上创建加密的“隧道”,实现安全的远程访问(员工出差访问公司内网)或站点到站点互联(分支机构与总部网络安全连接)。
- 作用体现:
- 远程安全接入: 保障员工在任何地点安全访问公司内部资源,如同身处内网。
- 安全站点互联: 替代昂贵的专线,使用互联网低成本、安全地连接不同地理位置的办公网络。
- 数据加密传输: 确保在公网上传输的敏感数据(如登录凭证、业务数据)不被窃听和篡改(使用IPSec, SSL/TLS等协议)。
- 价值: 扩展网络边界,实现灵活、安全的远程办公和分支机构互联。
超越基础:防火墙在现代安全架构中的战略意义
仅仅理解防火墙的基础功能是不够的,在日益复杂的威胁环境下,防火墙的角色正在向战略层面演进:
- 零信任架构的关键组件: 零信任(Zero Trust)理念强调“永不信任,始终验证”,防火墙是实现网络微分段(Micro-segmentation)的核心工具,即使在网络内部,也在不同微段之间实施严格的访问控制,限制攻击横向移动。
- 威胁情报集成: 现代NGFW能够与云端或本地的威胁情报平台联动,实时获取全球最新的恶意IP、域名、URL、文件哈希等信息,动态更新防御策略,实现更快的威胁响应。
- 应用识别与控制: 深度识别数千种应用(包括加密流量中的应用),而不仅仅依赖端口,这使得管理员可以基于具体应用(如微信、抖音、P2P下载)来制定精细化的访问和带宽管理策略。
- 与安全生态协同: 防火墙不再是孤立的设备,它与端点检测与响应(EDR)、安全信息和事件管理(SIEM)、沙箱、云安全平台等协同工作,共享情报,形成纵深防御体系。
专业建议:让防火墙发挥最大效力
- 策略精细化与最小权限: 避免过于宽松的“允许所有”策略,严格遵循业务需求,配置精确的“允许”规则,默认拒绝所有其他流量,定期审查和清理过时规则。
- 分层部署: 在大型网络中,不应只在网络边界部署单一防火墙,在核心数据中心、关键业务区域之间部署内部防火墙(或利用支持虚拟防火墙/VLAN隔离的交换机),实现纵深防御。
- 持续更新与维护: 及时更新防火墙的操作系统(固件)版本、病毒特征库、IPS特征库,以防御最新威胁,配置定期备份。
- 启用关键安全功能: 务必启用状态检测、NAT、必要的应用控制和IPS功能,根据需求配置VPN。
- 日志集中管理与分析: 将防火墙日志发送到SIEM系统进行集中存储、关联分析和告警,避免日志淹没,提升安全事件检测和响应能力。
- 定期安全评估: 通过渗透测试、漏洞扫描等手段,检验防火墙策略的有效性和设备自身的安全性。
防火墙绝非一个“设置即遗忘”的设备,它是动态网络安全防御体系的核心枢纽,其功能的深度运用和策略的精细化管理直接决定了组织的网络安全水位,理解其核心功能(访问控制、流量过滤、状态检测、NAT、日志审计、VPN)是基础,而将其融入零信任框架、利用威胁情报、实现应用级控制、并与整个安全生态系统协同,则是发挥其最大战略价值的关键,持续投入资源进行策略优化、更新维护和日志分析,才能确保这道“数字护城河”坚不可摧。
您是如何管理和优化防火墙策略的?在部署或使用防火墙的过程中,您遇到的最大挑战是什么?欢迎在评论区分享您的经验和见解,让我们共同探讨构建更强大的网络防线!
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/202.html