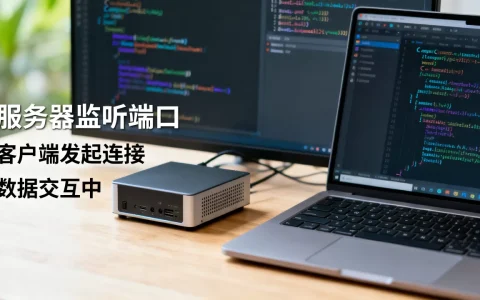
服务器开启本地端口是网络服务部署中最基础且关键的环节,直接决定了外部客户端能否成功访问服务器内部运行的应用程序。核心结论在于:安全、高效地开启端口,绝非简单的防火墙“放行”操作,而是一个涵盖服务监听配置、防火墙规则设定、云平台安全组策略调整以及端口状态验证的系统化工程。 只有这四个环节完全打通,网络流量才能顺着指定端口准确抵达目标服务,任何一步缺失都会导致连接失败。

确认服务监听状态:端口开启的前提逻辑
在操作防火墙之前,必须确保服务器内部的应用进程已经正确绑定并监听了目标端口。这是端口开启的逻辑起点,却最容易被忽视。
- 检查端口监听: 使用命令行工具是验证状态的最佳方式,在Linux环境下,推荐使用
netstat -tunlp或更现代的ss -tunlp命令。- 若结果显示目标端口处于
LISTEN状态,表明服务端程序已做好准备,等待接收数据包。 - 若端口不存在,说明应用服务未启动或配置文件出错,此时即便防火墙全开,外部请求也无法得到响应。
- 若结果显示目标端口处于
- 绑定地址核查: 重点检查服务监听的IP地址。
- 0.0.0:代表监听服务器上所有网卡的请求,这是对外提供服务的标准配置。
- 0.0.1:代表仅监听本地回环地址,此类服务仅供服务器内部访问,外部网络无法连通。
- 若发现服务误绑定在127.0.0.1,需修改应用配置文件,将其改为0.0.0.0或服务器的公网IP地址。
配置操作系统防火墙:构建第一道防线
服务器操作系统内部通常自带防火墙软件,如Linux的Firewalld、Iptables或UFW,Windows的Windows Defender Firewall。这是服务器开启本地端口在系统层面的“大门”。
- Linux系统操作指南:
- Firewalld(CentOS 7+): 使用
firewall-cmd工具,执行命令时需区分永久生效与即时生效,开启80端口:firewall-cmd --zone=public --add-port=80/tcp --permanent,随后执行firewall-cmd --reload重载配置。切记添加--permanent参数,否则重启后规则将丢失。 - UFW(Ubuntu): 操作更为简化,使用
ufw allow 80/tcp即可开放端口,随后通过ufw status查看规则列表。 - Iptables: 作为底层内核模块,规则更为复杂,需使用
iptables -I INPUT -p tcp --dport 80 -j ACCEPT插入规则,并执行service iptables save保存。
- Firewalld(CentOS 7+): 使用
- Windows系统操作指南:
- 通过“高级安全Windows Defender防火墙”管理控制台进入。
- 新建“入站规则”,选择“端口”类型,指定TCP或UDP及特定端口号。
- 操作选择“允许连接”,并根据网络环境(域、专用、公用)勾选应用范围。
- 建议规则命名包含服务名称,便于后期维护与排查。
调整云平台安全组策略:打破虚拟化隔离
随着云计算普及,大量服务器运行在AWS、阿里云、腾讯云等公有云平台上。云服务器开启本地端口,必须同步配置安全组,这是很多运维新手常犯的“隐形错误”。

- 双重防护机制: 安全组本质上是云平台层面的虚拟防火墙,位于操作系统防火墙之外,流量必须先穿过安全组,才能抵达服务器系统。
若安全组未放行,数据包在云端即被丢弃,服务器内部防火墙配置再完美也无济于事。
- 配置要点:
- 登录云服务器控制台,找到对应的实例,进入“安全组”设置。
- 添加“入方向”规则,协议类型选择TCP/UDP,端口范围填入目标端口,授权对象通常填写
0.0.0/0(允许所有IP访问)或特定IP段(限制访问来源)。 - 优先级设置: 当存在多条规则冲突时,优先级数值越小,规则生效优先级越高,需合理规划。
端口连通性验证:闭环测试与排错
配置完成后,必须进行严格的连通性测试,确保服务器开启本地端口这一操作真正落地。
- 本地测试: 在服务器内部执行
telnet 127.0.0.1 端口号或curl 127.0.0.1:端口号,若连接成功,说明服务本身运行正常。 - 外部测试: 在外部客户端电脑上,使用Telnet工具或在线端口检测工具扫描服务器公网IP及端口。
- 状态分析: 若显示“Open”或连接成功,配置完毕;若显示“Filtered”或超时,需按顺序排查:云安全组 -> 系统防火墙 -> 服务监听状态。
- 日志审计: 查看
/var/log/messages或应用自身的访问日志,确认是否有连接请求记录,这是排查深层问题的权威依据。
安全加固与运维最佳实践
开启端口意味着暴露攻击面,安全始终是服务器开启本地端口过程中不可妥协的底线。
- 最小权限原则: 仅开放业务必需的端口,避免使用
any或all等宽泛规则。 - 端口隐藏与替换: 对于SSH(22)、RDP(3389)等高危端口,建议修改为非标准高位端口(如50000以上),有效规避自动化扫描攻击。
- 定期轮换与清理: 每季度审计防火墙与安全组规则,清理无效或过期的端口开放策略,防止“僵尸规则”成为安全隐患。
相关问答

服务器端口开启后,本地可以访问但外网无法连接,是什么原因?
这种情况通常由两个原因导致,检查云平台的安全组设置,确认是否有入站规则允许外部IP访问该端口,这是云服务器最常见的问题,检查服务器内部的防火墙规则是否限制了外部IP段,或者服务进程是否仅监听了127.0.0.1而非0.0.0.0,建议按“云安全组-系统防火墙-服务监听”的顺序逐一排查。
如何判断一个端口是否被其他程序占用?
在Linux系统中,可以使用 lsof -i:端口号 命令,如果输出结果中有进程信息,说明该端口已被占用,或者使用 netstat -anp | grep 端口号 查看,在Windows系统中,可以使用 netstat -ano | findstr 端口号 命令查找,若发现端口被非预期程序占用,需先停止该进程或更换服务端口,以免造成冲突。
如果您在服务器配置过程中遇到其他疑难杂症,欢迎在评论区留言交流。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/130660.html