防火墙技术应用设计报告,如何优化网络安全防护策略?

防火墙技术应用设计报告

防火墙技术应用设计报告

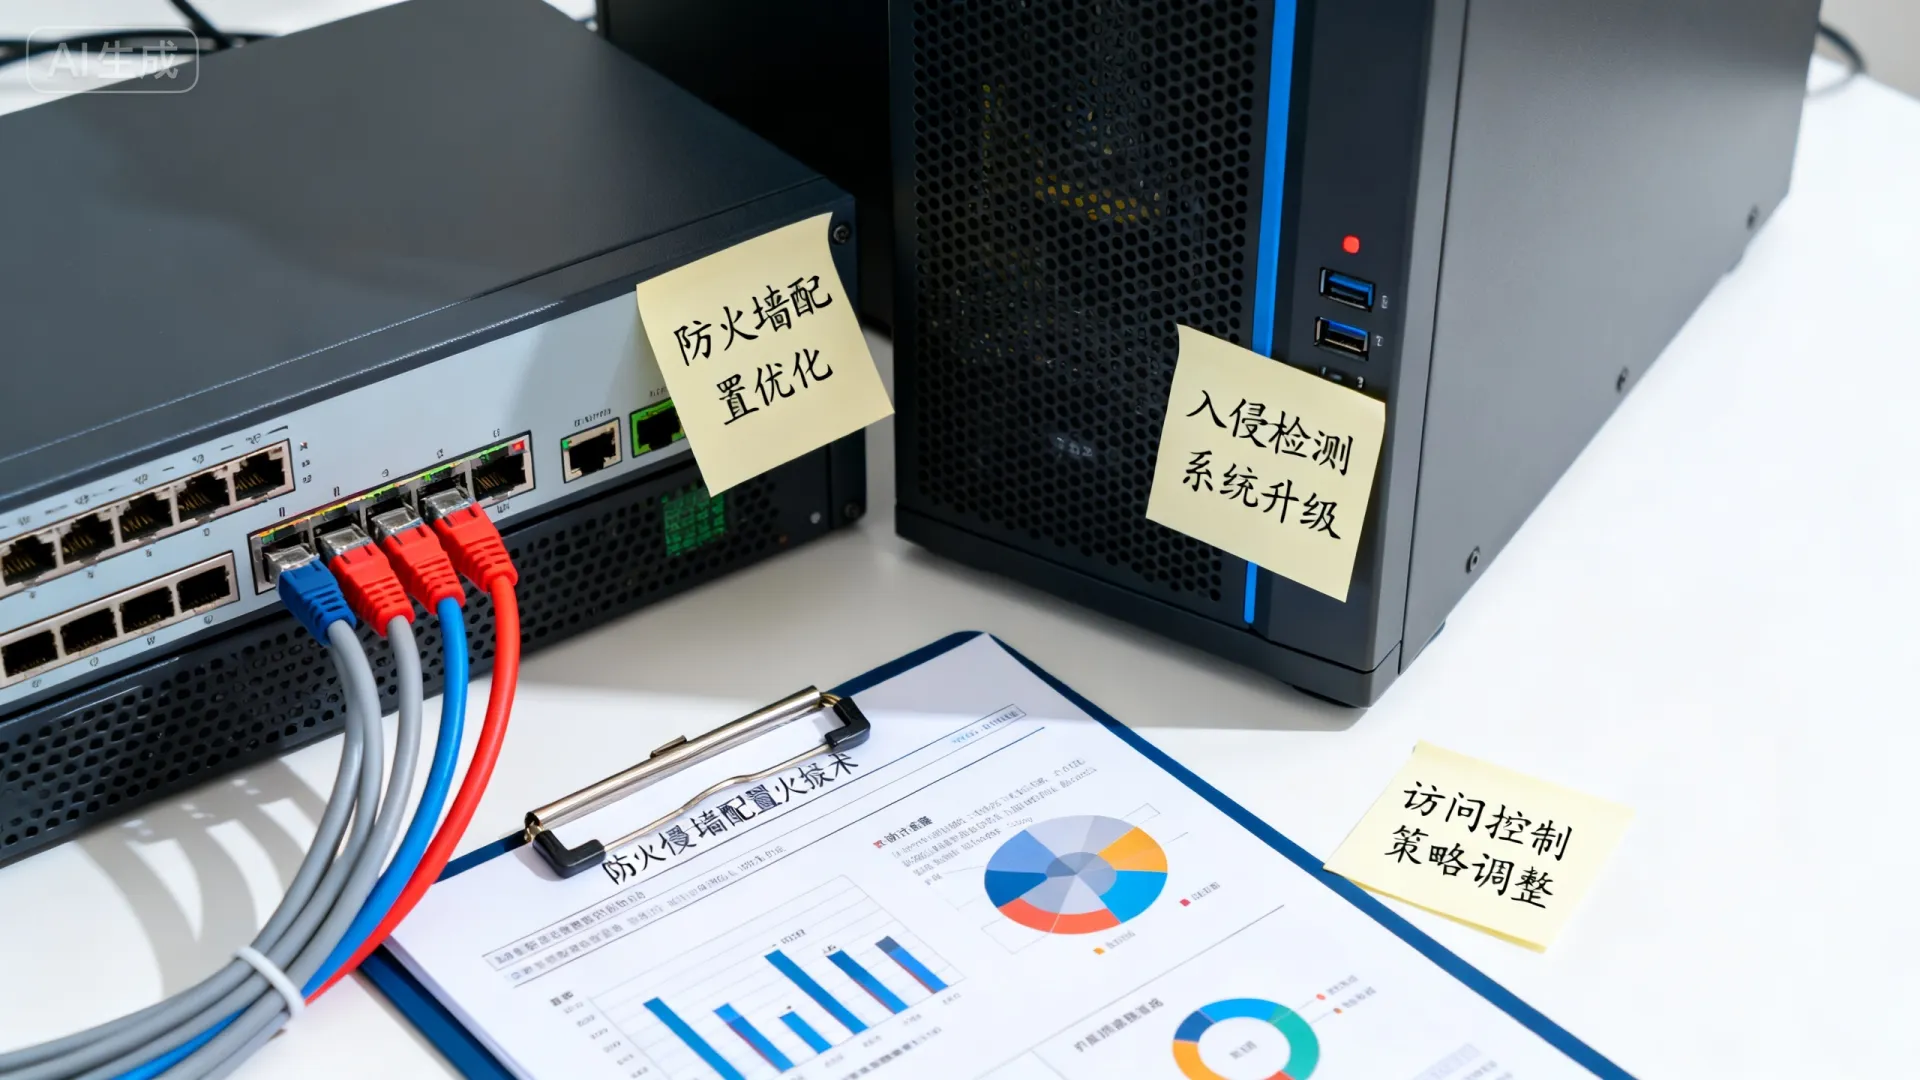
防火墙作为网络安全体系的核心基石,其设计与应用直接关系到组织信息资产的机密性、完整性和可用性,本报告旨在深入剖析现代防火墙的技术演进、核心设计原则、关键应用场景,并提供面向未来的专业解决方案与见解。

防火墙技术演进与核心分类

防火墙技术已从简单的包过滤发展到能够深度理解应用层内容的智能防御系统。

  1. 包过滤防火墙:工作于网络层和传输层,依据IP地址、端口号和协议类型等规则进行访问控制,其优点是速度快、开销小,但无法识别基于应用层的具体威胁。
  2. 状态检测防火墙:在包过滤基础上,引入了“连接状态”的概念,它能够跟踪网络会话的整个过程(如TCP三次握手),仅允许建立合法连接的报文通过,安全性显著提升,成为当前主流的基础技术。
  3. 应用代理防火墙:作为客户端和服务器之间的中介,完全“代理”了网络连接,它能深度解析HTTP、FTP等应用层协议,实现最精细的访问控制,但处理速度相对较慢,可能成为网络瓶颈。
  4. 下一代防火墙:NGFW融合了上述传统功能,并集成了深度包检测(DPI)、入侵防御系统(IPS)、应用识别与控制、威胁情报集成以及可视化管控等能力,其核心在于能够基于应用、用户和内容来制定安全策略,而不仅仅是IP地址。

专业防火墙应用设计核心原则

一个稳健的防火墙部署方案,必须遵循以下设计原则:

  • 最小权限原则:默认拒绝所有流量,只明确允许业务所必需的通信,这是防火墙策略设计的黄金法则。
  • 分层防御原则:防火墙不应是孤立的节点,而应与入侵检测/防御系统、终端安全、安全信息和事件管理平台等协同工作,构建纵深防御体系。
  • 分区隔离原则:根据资产价值和风险等级,将网络划分为不同安全区域,如互联网接入区、服务器区、用户接入区、管理区等,防火墙部署在区域边界,严格控制区域间流量。
  • 用户与设备身份化:将策略从IP地址转向基于用户身份和设备身份,确保无论用户从何处接入,其访问权限保持一致且受控。
  • 持续监控与日志审计:记录并分析所有通过防火墙的允许和拒绝流量,这是进行安全事件追溯、策略优化和合规性审计的关键。

关键应用场景与部署架构

  1. 互联网边界防护:在企业网络与互联网之间部署NGFW,执行第一道防线职责,主要功能包括:阻止非法访问、抵御DDoS攻击、限制员工上网行为、防止数据泄露。
  2. 内部网络细分:在数据中心内部,通过防火墙对核心业务区、测试区、办公网进行隔离,防止威胁在内部横向移动,确保开发服务器不能直接访问生产数据库。
  3. 云计算环境防护:在公有云(如AWS、Azure、阿里云)中,利用云防火墙或虚拟化防火墙产品,实现虚拟私有云内部及VPC之间的流量过滤与安全隔离,满足云环境的弹性与敏捷性需求。
  4. 远程访问与零信任网络:作为零信任架构的关键组件,防火墙用于构建安全的远程访问通道,结合身份认证,确保只有经过严格验证的用户和设备才能访问特定应用,而非整个内网。

独立见解与未来解决方案展望

当前,单纯的边界防护理念已显不足,面对高级持续性威胁、加密流量泛滥和混合办公常态化的挑战,防火墙的应用设计必须向以下方向演进:
防火墙技术应用设计报告

从“边界卫士”到“智能策略执行点”
防火墙的角色应从网络边界的静态守卫,转变为贯穿整个数据流通路径的动态策略执行点,它需要与SD-WAN、SASE(安全访问服务边缘)架构融合,在任何地方(总部、分支、云端、移动端)提供一致的安全策略。

加密流量检测成为必选项
超过90%的网络流量已加密,这为威胁提供了天然隐蔽所,未来的防火墙必须集成高效的SSL/TLS解密与检测能力,在性能与安全之间取得平衡,确保加密通道内无恶意载荷。

专业解决方案建议:构建以防火墙为核心的融合安全平台

  1. 集成化:选择能够深度融合威胁情报、沙箱分析、端点行为数据的防火墙平台,实现一次检测,多引擎联动响应。
  2. 自动化:利用机器学习分析流量模式和日志,自动发现异常行为、优化策略规则,并实现威胁的自动阻断与溯源,提升运维效率与响应速度。
  3. 云原生:采用容器化、微服务化的防火墙形态,使其能够无缝部署和扩展在云原生环境中,实现安全与基础设施的同生命周期管理。
  4. 服务化:对于中小企业或分支架构,可以考虑采用防火墙即服务模式,降低本地化部署和维护的复杂性,获得持续更新的安全能力。

防火墙技术应用设计是一项持续的系统工程,而非一劳永逸的产品采购,它需要与组织的业务目标、IT架构演进和威胁态势保持同步,成功的核心在于坚持安全设计原则,采用适应技术趋势的下一代平台,并将其作为整个安全运营体系中的智能节点进行管理和优化,唯有如此,防火墙才能在现代复杂网络环境中,持续有效地履行其安全使命。
防火墙技术应用设计报告

您所在的企业当前防火墙部署主要面临哪些具体挑战?是加密流量管理困难、策略过于复杂,还是难以应对云环境的安全需求?欢迎在评论区分享您的实践与困惑,共同探讨更优的解决方案。

首发原创文章,作者:王坚‌,如若转载,请注明出处:https://test.idctop.com/article/947.html

赞 (0)
防火墙应用识别特征库究竟指什么?其核心作用及特点详解!
上一篇 2026年2月3日 11:12
ASP中连接符的作用和用法有哪些具体细节?
下一篇 2026年2月3日 11:19

相关推荐

  • 服务器机房干啥用的,服务器机房主要起什么作用

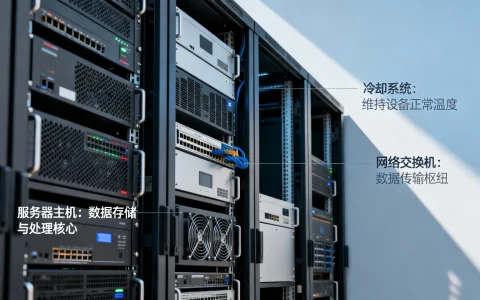
    服务器机房是现代数字经济的物理引擎,承载着互联网与企业的核心业务运转,它不仅仅是一个存放计算机的房间,而是一个精密控制的物理环境,旨在为数据处理、存储和网络传输提供最高级别的可靠性、安全性和性能,简而言之,服务器机房干啥用的?它是企业数字化转型的基石,通过集中化的IT基础设施,确保数据资产安全、业务应用全天候在……

    2026年2月20日
    16600
  • 防火墙如何精准断开网络连接,实现网络安全隔离?

    防火墙断开网络连接的核心方法是通过配置策略阻断特定IP、端口或协议的数据传输,或直接启用物理隔离功能,企业级防火墙通常提供基于规则、状态检测及物理开关的综合管控方案,以下将分层次解析具体操作逻辑,防火墙断开连接的技术原理防火墙通过硬件或软件系统监控网络流量,其断开连接的本质是在网络层或应用层实施拦截,主要依赖以……

    2026年2月4日
    13530
  • 服务器怎么关闭防火墙设置在哪里?Windows和Linux关闭防火墙方法详解

    关闭服务器防火墙是解决端口不通、服务无法访问等网络连通性问题的最直接手段,核心操作路径取决于服务器操作系统类型:Windows系统通过“高级安全Windows Defender防火墙”管理控制台关闭,Linux系统(CentOS/Ubuntu等)则主要通过iptables或firewalld命令行工具实现,生产……

    2026年3月19日
    11700
  • 股票行情系统消息队列怎么用?如何搭建高性能实时行情

    股票行情系统通过消息队列实现高并发数据解耦,核心在于利用Redis或Kafka等中间件将行情推送延迟控制在毫秒级,确保交易终端数据的实时性与一致性,在金融交易领域,速度就是金钱,当大盘指数波动时,每一毫秒的延迟都可能导致巨大的收益差异,传统的同步调用模式早已无法满足现代高频交易的需求,消息队列(Message……

    2026年7月7日
    20500
  • python fp=是什么意思?,怎么用

    在Python中,fp=通常表示将文件对象赋值给变量fp,这是文件操作的标准写法,fp常被用作“file pointer”或“file path”的缩写,python fp是什么?文件操作的代名词很多初学者在接触Python文件操作时,都会遇到fp = open(…)这样的代码,这里的fp并不是关键字,而是……

    2026年7月22日
    700
  • DNS服务器的工作原理是什么,包括哪些?

    DNS服务器的工作原理可以这样理解:当你输入网址,它就像一位电话簿查询员,通过递归或迭代方式,在全球分布式数据库中层层查找,最终找到对应的IP地址,整个过程还依赖缓存来提速,DNS解析的完整流程递归查询:一站式服务用户设备配置的DNS服务器(通常是运营商或公共DNS)收到查询请求后,会负责完成所有步骤,它首先查……

    2026年8月23日
    100
  • 常州制造企业服务器租用一个月要多少钱?,哪家好?

    常州制造企业服务器租用一个月费用大致在500元至5000元之间,具体取决于配置、带宽和服务商选择,常州制造企业服务器租用一个月多少钱?价格因素全解析服务器租用费用不是固定数字,跟买菜一样,看你要什么档次的货,对于常州制造企业,核心需求通常围绕ERP系统、文件存储、轻量级网站或数据同步,价格范围覆盖从入门到高配……

    2026年8月13日
    200
  • 服务器本地存储如何优化性能? | 企业级数据存储终极解决方案

    高性能与可靠性的基石服务器本地存储文件,是指将数据直接保存在服务器物理连接的硬盘(HDD)、固态硬盘(SSD)或更先进的存储介质(如NVMe SSD)上,而非通过网络访问外部存储设备(如SAN、NAS或云存储), 其核心价值在于为需要极致性能、低延迟和高可控性的关键业务应用提供数据存取服务,是企业数据中心不可或……

    2026年2月15日
    15900
  • 防火墙三种工作模式究竟适用于哪些具体应用场景?

    防火墙的三种主要工作模式——路由模式、透明模式和混合模式——分别适用于不同的网络环境和安全需求,理解这些模式的应用场景,有助于企业根据自身网络架构和业务目标,选择最合适的部署方案,从而在保障安全的同时优化网络性能与运维效率,路由模式:适用于需要网络隔离与复杂策略控制的场景路由模式是防火墙最传统、最常见的部署方式……

    2026年2月3日
    13810
  • 个人域名邮箱怎么登录?个人域名邮箱登录地址

    个人域名邮箱登录的核心在于通过Webmail界面或配置客户端IMAP/SMTP协议,使用“用户名@你的域名”格式完成身份验证,这是建立专业个人品牌与数据自主权的关键一步,很多职场人和自由职业者容易混淆“免费邮箱”与“个人域名邮箱”的概念,前者是租用别人的服务器,后者是拥有自己的数字地产,登录个人域名邮箱,不仅仅……

    2026年6月1日
    4200

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注

评论列表(3条)

  • 风cute8
    风cute8 2026年2月17日 05:26

    这篇文章写得非常好,内容丰富,观点清晰,让我受益匪浅。特别是关于地址的部分,分析得很到位,给了我很多新的启发和思考。感谢作者的精心创作和分享,期待看到更多这样高质量的内容!

  • 酷酒7835
    酷酒7835 2026年2月17日 07:13

    读了这篇文章,我深有感触。作者对地址的理解非常深刻,论述也很有逻辑性。内容既有理论深度,又有实践指导意义,确实是一篇值得细细品味的好文章。希望作者能继续创作更多优秀的作品!

  • 影狼5200
    影狼5200 2026年2月17日 09:06

    这篇文章写得非常好,内容丰富,观点清晰,让我受益匪浅。特别是关于地址的部分,分析得很到位,给了我很多新的启发和思考。感谢作者的精心创作和分享,期待看到更多这样高质量的内容!