在企业网络架构中,内部用户通过防火墙安全地访问外部互联网(外网服务器)是一项核心且基础的需求,这不仅关乎业务效率,更是网络安全的重要防线,实现这一目标的核心技术是源网络地址转换(Source NAT, SNAT)结合严格的安全策略控制,本文将深入解析其原理、配置要点、安全考量及最佳实践。
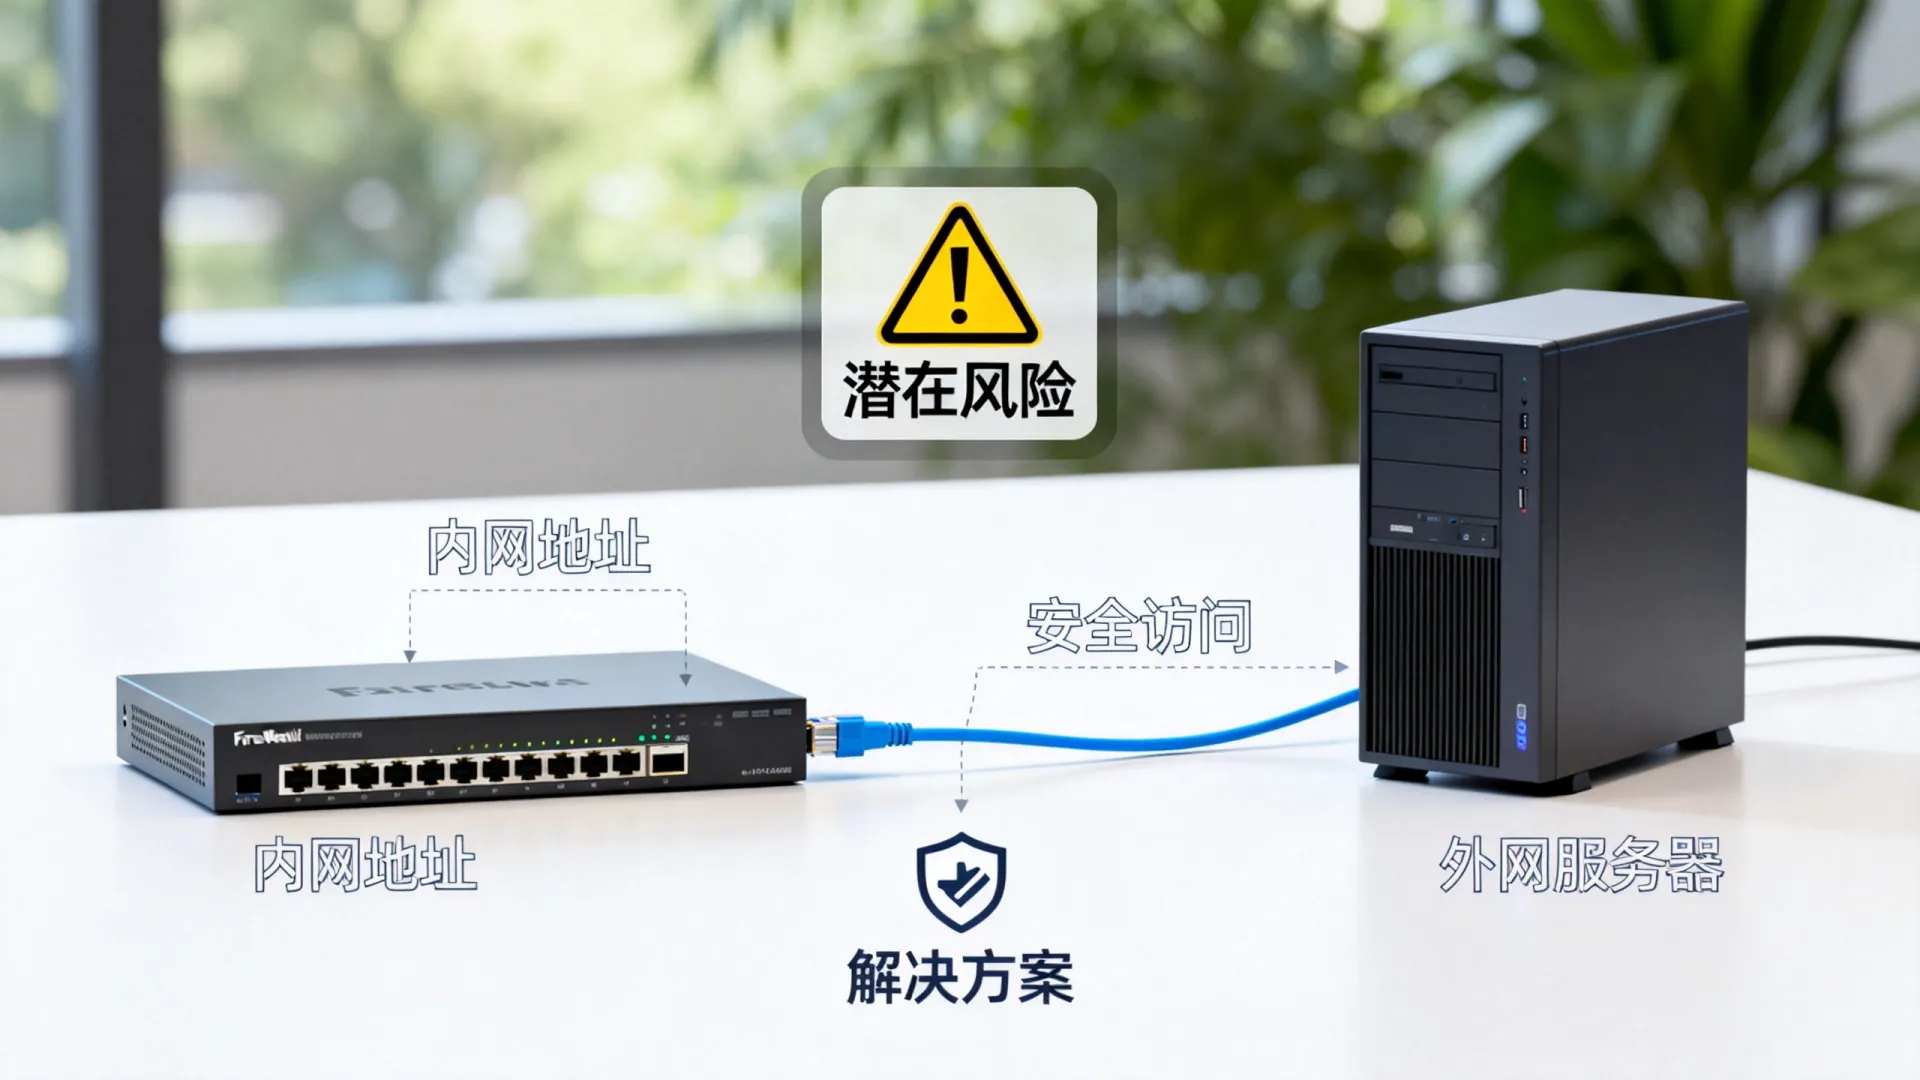
核心原理:源NAT(SNAT)内网地址的“隐身衣”与“通行证”
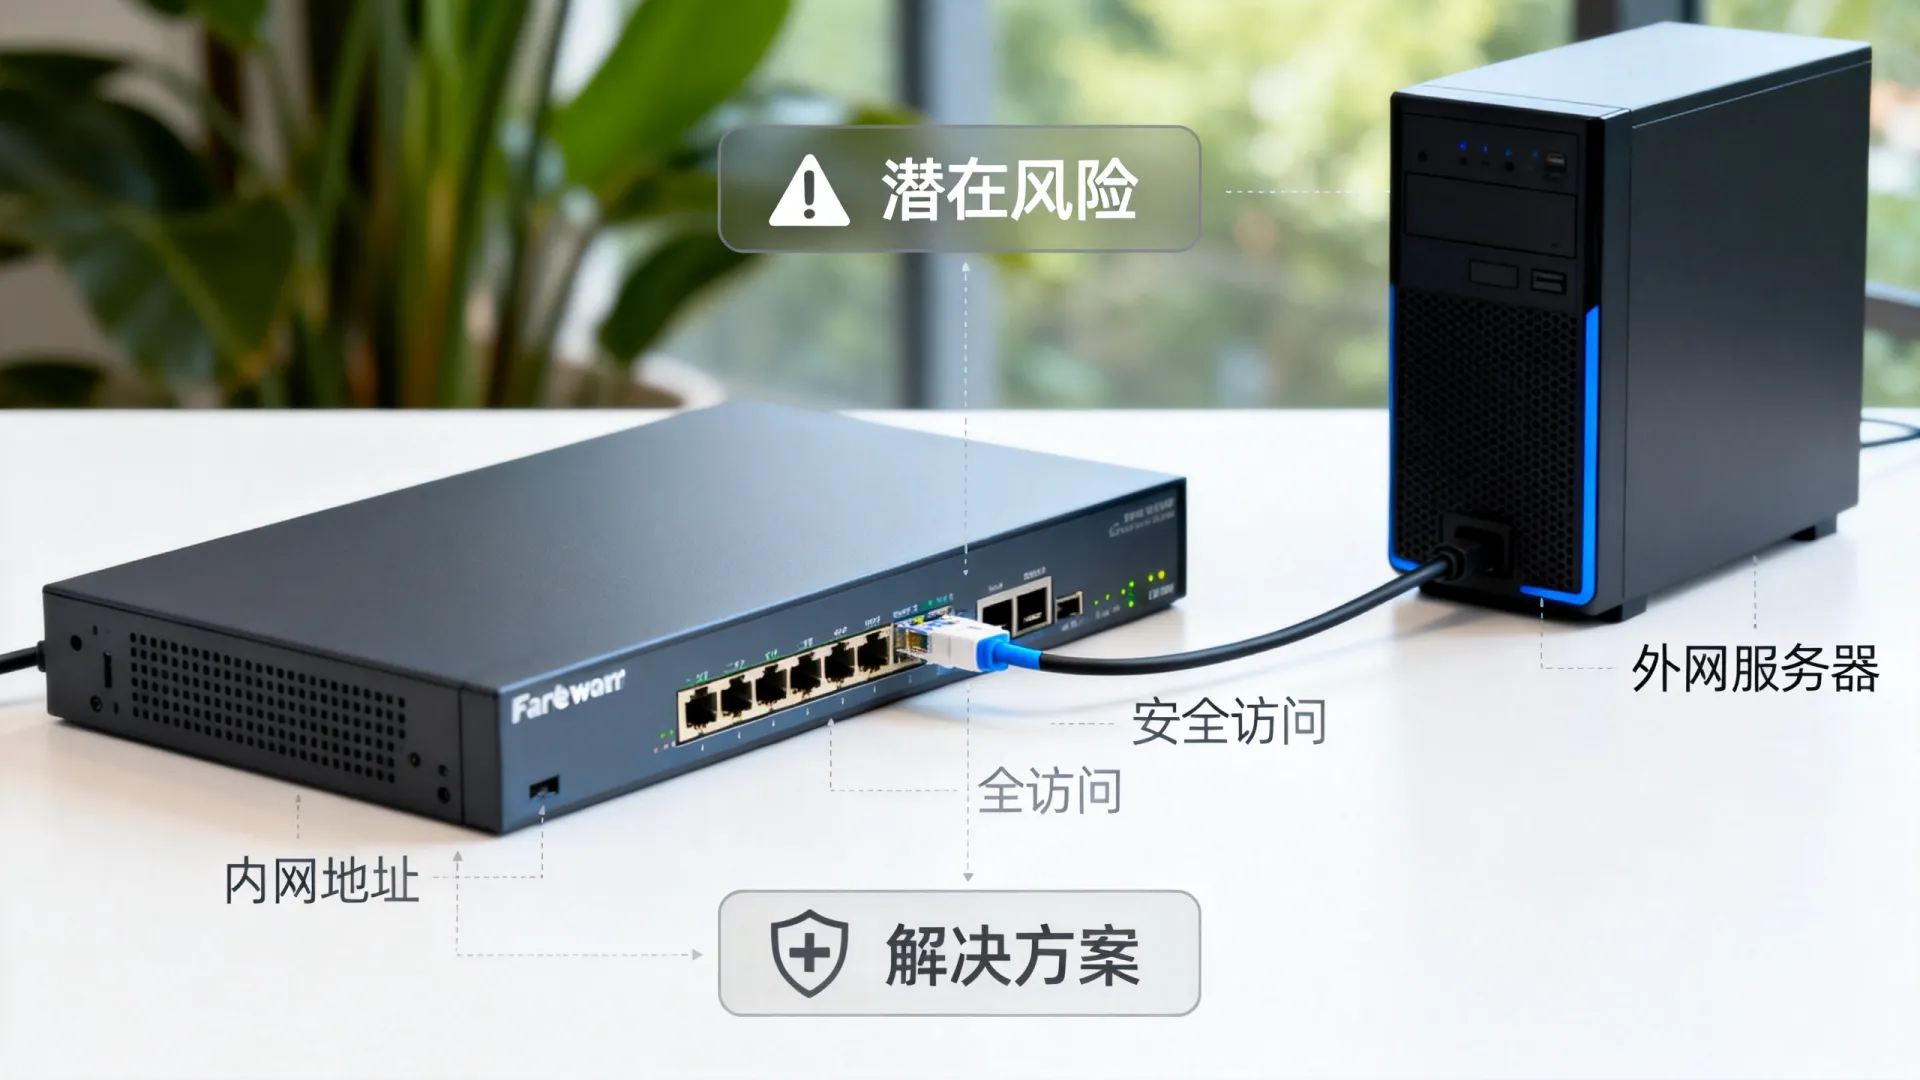
防火墙作为内网与外网之间的安全网关,其核心功能之一是进行网络地址转换(NAT),当内网用户(使用私有IP地址,如 192.168.1.100)需要访问外网服务器(拥有公网IP地址)时,防火墙扮演着关键角色:
-
地址转换(SNAT):
- 内网用户发起连接请求(例如访问
www.example.com)。 - 数据包到达防火墙内网接口。
- 防火墙根据预设的NAT策略,将数据包的源IP地址(内网私有IP)替换为防火墙外网接口的IP地址或其配置的NAT地址池中的某个公网IP地址。
- 防火墙记录下这个转换关系(源IP、源端口、目标IP、目标端口、转换后IP、转换后端口),形成NAT会话表项。
- 转换后的数据包(源IP变为公网IP)被发送到外网服务器。
- 内网用户发起连接请求(例如访问
-
返回流量处理:
- 外网服务器响应请求,将数据包发送回转换后的公网IP地址(即防火墙的外网IP)。
- 防火墙接收到此响应数据包。
- 根据之前记录的NAT会话表项,将数据包的目标IP地址(原来的公网IP)还原为最初的内网私有IP地址。
- 还原后的数据包被转发给内网中的原始请求用户。
核心价值:
- 隐藏内网结构: 对外网服务器而言,请求来源于防火墙的公网IP,无法直接看到内网用户的实际私有IP,有效保护了内部网络拓扑。
- 解决IP地址不足: 大量内网设备共享有限的公网IP(或单个防火墙外网IP)访问外网。
- 访问控制基础: 为实施安全策略提供了明确的控制点(基于转换后的地址或用户身份)。
关键配置要素:策略与NAT的协同
仅启用NAT并不足够,必须结合精细的安全策略才能实现安全访问,主要配置步骤通常包括:
-
定义安全域(Security Zones):
- 明确划分网络区域,
Trust(内网)、Untrust(外网/互联网)。 - 将防火墙的物理接口或逻辑接口分配到相应的安全域。
- 明确划分网络区域,
-
配置NAT策略(源NAT):
- 识别源流量: 定义哪些内网地址(或地址组)需要进行NAT转换(
168.1.0/24)。 - 指定转换动作:
- 接口地址模式(Easy IP): 直接将源IP转换为防火墙外网接口的IP地址,适用于单一外网IP或PPPoE拨号场景,配置命令(以华为USG系列为例):
nat-policy rule name outbound-nat source-zone trust destination-zone untrust source-address 192.168.1.0 24 action source-nat easy-ip - 地址池模式(NAT Address Pool): 当防火墙拥有多个公网IP时,可以创建一个地址池,内网流量从中动态或静态分配公网IP进行转换,配置更灵活,可支持端口复用(PAT)。
- 接口地址模式(Easy IP): 直接将源IP转换为防火墙外网接口的IP地址,适用于单一外网IP或PPPoE拨号场景,配置命令(以华为USG系列为例):
- 指定目标区域: 通常目标区域是
untrust(外网)。
- 识别源流量: 定义哪些内网地址(或地址组)需要进行NAT转换(
-
配置安全策略(Security Policy/Firewall Rule):
- 这是允许访问的关键开关! NAT解决了地址转换问题,但流量能否通过防火墙,由安全策略决定。
- 创建允许策略:
- 源区域(Source Zone):
trust - 目的区域(Destination Zone):
untrust - 源地址(Source Address): 需要访问外网的内网地址或地址组(
168.1.0/24或具体用户组)。 - 目的地址(Destination Address): 通常设置为
any(允许访问任何外网地址),但强烈建议根据业务需求细化到具体的IP/域名或服务(如仅允许访问特定云服务IP段)。 - 服务(Service): 允许访问的服务端口(
http(80),https(443),dns(53))。最小化开放原则至关重要。 - 动作(Action):
permit(允许)。
- 源区域(Source Zone):
- 配置示例(允许内网用户访问外网Web):
security-policy
rule name allow-outbound-web
source-zone trust
destination-zone untrust
source-address 192.168.1.0 24
service http https
action permit
-
路由配置:
- 确保防火墙拥有正确的默认路由指向互联网网关(下一跳为运营商提供的网关地址)。
- 内网用户需要将默认网关指向防火墙的内网接口IP。
安全加固与最佳实践:超越基础连通性
仅仅实现“能访问”是基础,实现“安全地访问”才是目标:
- 遵循最小权限原则:
- 安全策略务必精确控制,仅开放必要的用户、访问必要的外网目标IP/域名、使用必要的协议端口,避免使用过于宽泛的
any。
- 安全策略务必精确控制,仅开放必要的用户、访问必要的外网目标IP/域名、使用必要的协议端口,避免使用过于宽泛的
- 启用应用识别与控制:
现代下一代防火墙(NGFW)具备深度应用识别能力,即使目的端口是80/443,也能识别出内部访问的是网页浏览、视频流、P2P下载还是未知应用,基于应用类型进行更精细的允许/拒绝/带宽限制/QoS策略。
- 用户身份认证与绑定:
结合防火墙的认证功能(如与AD/LDAP集成),将策略基于用户或用户组而非单纯的IP地址,实现更精准的访问控制和审计溯源。
- 入侵防御(IPS)与反病毒(AV):
在访问外网流量上启用IPS和AV扫描,拦截恶意流量、漏洞攻击和病毒木马下载,保护内网终端安全。
- URL过滤与内容安全:
对Web访问实施URL分类过滤,阻止访问恶意、钓鱼、非法内容或与工作无关的网站,降低安全风险并提升工作效率。
- DNS安全:
强制内网DNS查询通过防火墙,启用DNS过滤功能,阻止访问恶意域名,防止DNS隧道攻击。
- 日志审计与监控:
详细记录所有NAT转换事件、安全策略匹配日志(特别是允许和拒绝的流量)、用户访问日志等,定期审计分析,发现异常行为。
- 会话限制与连接数控制:
对单个IP或用户的并发连接数、新建连接速率进行限制,防止资源滥用或DDoS攻击耗尽防火墙资源。
- 定期策略审查与优化:
网络环境和业务需求不断变化,定期审查NAT和安全策略,清理无效规则,优化配置。
常见问题与专业见解
- 问题:配置了NAT和安全策略,但依然无法访问外网?
- 排查思路:
- 检查内网PC的IP配置(IP地址、子网掩码、默认网关是否指向防火墙内网口)。
- 检查防火墙接口状态(物理UP、协议UP)、IP地址配置。
- 检查防火墙默认路由是否指向正确的互联网网关且有效。
- 重点检查安全策略: 源/目区域、地址、服务、动作(Permit)是否配置正确且已启用?策略顺序是否有优先级更高的拒绝策略拦截了流量?使用防火墙的诊断工具(如
display firewall session table查看会话是否建立,display security-policy hit-count查看策略命中计数)。 - 检查NAT策略:是否匹配了源地址和目标区域?转换动作是否正确?
- 检查外网线路状态(物理连接、运营商是否正常)。
- 检查是否有外部安全设备(如运营商的接入设备)或目标服务器防火墙拦截了来自防火墙公网IP的流量。
- 排查思路:
- 专业见解:零信任架构的延伸:
- 传统基于边界(内网=信任,外网=不信任)的模型在云和移动办公时代面临挑战,更先进的思路是零信任网络访问(ZTNA),其原则是“从不信任,始终验证”,即使流量来自内网,访问外网应用(尤其是SaaS或托管应用)时,也需要进行严格的身份认证、设备健康检查和最小权限授权,而不仅仅依赖网络位置的信任,防火墙可以作为实施ZTNA策略的关键组件之一。
案例缩影:安全访问云服务器
某企业内网用户(1.1.0/24)需访问部署在阿里云上的业务服务器(公网IP 0.113.10,端口8443)。
- 防火墙配置:
- 安全策略: 允许
Trust Zone->Untrust Zone,源地址1.1.0/24,目的地址0.113.10,服务TCP/8443,动作Permit。 - NAT策略: 源区域
Trust,目的区域Untrust,源地址1.1.0/24,动作Source NAT(使用接口地址或指定地址池)。
- 安全策略: 允许
- 效果: 内网用户访问
0.113.10:8443时,防火墙执行SNAT(如转换为公网IP51.100.1),并放行该连接,云服务器看到请求来自51.100.1,响应返回给该地址,防火墙再NAT回内网用户,策略精确控制了访问目标和端口,最大程度减小了暴露面。
防火墙内网地址访问外网服务器,本质是通过源NAT解决地址转换问题,并通过精心设计的安全策略实现受控的访问授权,成功的实施不仅需要理解NAT原理和策略配置语法,更需要深刻理解网络安全原则(最小权限、纵深防御),并利用下一代防火墙的深度安全能力(应用识别、IPS、AV、URL过滤、用户认证)构建动态、智能、可视的互联网访问安全防护体系,持续的监控、审计和策略优化是保障长期安全的关键。
您在配置防火墙访问外网策略时,遇到过哪些印象深刻的挑战?是策略匹配的复杂性、NAT类型的选型困惑,还是安全性与便利性的平衡难题?欢迎在评论区分享您的实战经验和见解,共同探讨更优的解决方案!
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/8968.html