

在ASP.NET Web Forms应用程序中,窗体(页面)间传递数据是构建交互式、数据驱动的Web应用的核心需求。ASP.NET Web Forms 提供了多种窗体间传值的方法,核心包括:QueryString、Session、Cookie、Application 对象以及跨页提交(Cross-Page Posting),选择哪种方法取决于数据的敏感性、生命周期、大小以及应用架构(如是否使用服务器场)。 理解每种方法的机制、适用场景和潜在陷阱,是设计健壮、高效且安全的ASP.NET应用的关键。
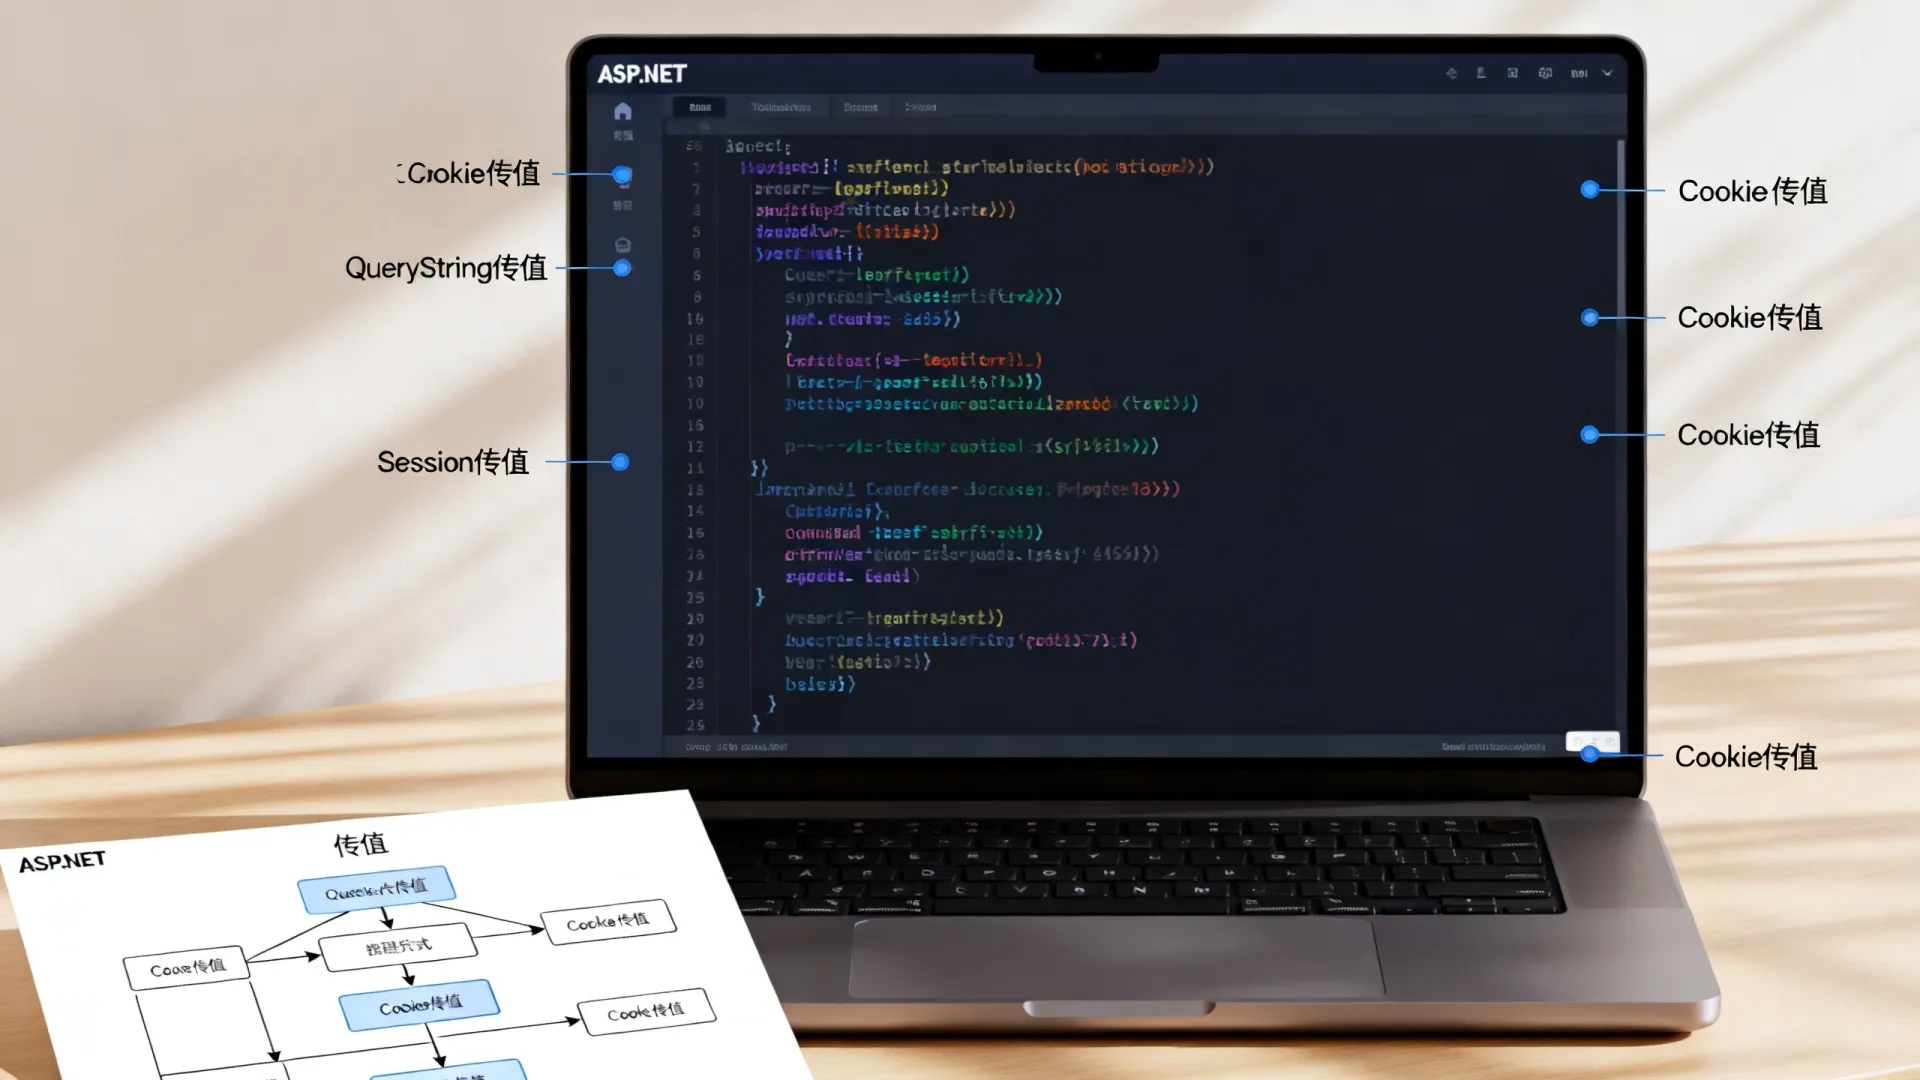
QueryString:通过URL传递
- 原理: 将数据以键值对(
key=value)的形式附加在目标页面的URL后面,使用开始,多个参数用&连接。 - 实现:
- 源页面: 构造包含参数的URL。
// 在按钮点击事件或重定向时 string productId = "123"; string category = "books"; Response.Redirect("ProductDetails.aspx?prodID=" + productId + "&cat=" + category); // 或者使用 Server.Transfer (注意上下文差异) - 目标页面 (ProductDetails.aspx): 使用
Request.QueryString集合获取值。string receivedProdId = Request.QueryString["prodID"]; string receivedCat = Request.QueryString["cat"];
- 源页面: 构造包含参数的URL。
- 优点:
- 简单直接,易于实现和理解。
- 可被用户书签保存或分享(包含状态)。
- 无服务器状态开销。
- 缺点:
- 安全性低: 数据在URL中明文可见,不适合传递敏感信息(如密码、用户ID)。
- 长度受限: URL长度有浏览器和服务器限制,不适合传递大量数据。
- 类型限制: 只能传递字符串,需要手动进行类型转换。
- 暴露性: 容易被用户修改,需在目标页面进行严格的验证。
- 适用场景: 传递非敏感、简单的标识符(如ID、页码、分类标签),分页导航,搜索结果过滤条件。
Session 状态:用户会话级存储
- 原理: 为每个用户会话(通常由浏览器会话标识)在服务器端分配一个独立的存储区域(Session),数据存储在服务器内存(默认)或外部状态服务器(如SQL Server、State Server)中,用户通过Session ID(通常存储在Cookie中)关联其Session数据。
- 实现:
- 源页面: 将数据存入
Session对象。Session["ShoppingCart"] = currentCart; // currentCart 可以是复杂对象 Session["UserName"] = txtUsername.Text;
- 目标页面: 从
Session对象中读取数据。ShoppingCart cart = (ShoppingCart)Session["ShoppingCart"]; string username = Session["UserName"] as string; // 安全类型转换
- 源页面: 将数据存入
- 优点:
- 安全: 数据存储在服务器端,不在客户端暴露。
- 容量/类型: 可存储相对较大的数据量(但需谨慎,影响性能)和复杂对象(需可序列化)。
- 作用域: 数据在整个用户会话期间有效,可在多个页面间共享。
- 缺点:
- 服务器资源: 消耗服务器内存(尤其默认InProc模式),用户量大时压力显著。
- 超时: 会话超时(默认20分钟无活动)会导致数据丢失。
- 分布式挑战: 在Web Farm/Garden环境下,默认InProc模式无法共享Session,需配置外部状态服务(如SQL Server Session State),增加复杂性。
- 并发: 对同一Session项的并发写入需考虑同步(
Session对象本身不是线程安全的,但ASP.NET通常按请求锁定)。
- 适用场景: 存储用户特定且需要跨多个页面使用的数据,如购物车、登录信息、用户偏好设置、向导式多步骤操作。
Cookie:客户端持久化
- 原理: 将小型数据片段存储在用户的浏览器中,每次浏览器向同一服务器发送请求时,会自动包含该服务器设置的Cookie。
- 实现:
- 源页面: 创建并发送Cookie到客户端。
// 创建Cookie HttpCookie userPrefCookie = new HttpCookie("UserPreferences"); userPrefCookie["Theme"] = "Dark"; userPrefCookie["Language"] = "zh-CN"; userPrefCookie.Expires = DateTime.Now.AddDays(30); // 持久性Cookie(有过期时间) // userPrefCookie.Expires 不设置则为会话Cookie(浏览器关闭即失效) Response.Cookies.Add(userPrefCookie); - 目标页面: 读取请求中的Cookie。
if (Request.Cookies["UserPreferences"] != null)
{
    HttpCookie cookie = Request.Cookies["UserPreferences"];
    string theme = cookie["Theme"];
    string language = cookie["Language"];
}
- 源页面: 创建并发送Cookie到客户端。
- 优点:
- 客户端存储: 不消耗服务器内存。
- 持久性: 可通过设置过期时间实现持久化(跨越浏览器会话)。
- 自动携带: 浏览器自动在相关请求中发送Cookie。
- 缺点:
- 安全性: 数据存储在客户端,可能被用户查看、修改或禁用。绝对禁止存储敏感信息(密码、身份令牌等)在Cookie中。 可考虑加密。
- 大小限制: 每个Cookie通常限制在4KB左右,每个域名下的Cookie总数也有限制。
- 依赖客户端: 用户可能禁用Cookie,导致功能失效。
- 每次请求携带: 增加网络流量(尤其对于大Cookie)。
- 适用场景: 存储非敏感的用户偏好(主题、语言)、跟踪标识符(需结合Session)、个性化内容标记,常用于记住登录状态(存储加密的令牌,而非密码)。
Application 对象:应用程序级全局存储
- 原理: 提供一个在整个Web应用程序生命周期内所有用户和所有会话共享的全局存储区域,数据存储在服务器内存中。
- 实现:
- 设置 (通常在 Global.asax 的 Application_Start 或其他地方):
Application["SiteVisitCounter"] = 0;
Application["GlobalConfig"] = LoadConfigurationFromDB();
- 读写 (任何页面):
// 读取
int visitCount = (int)Application["SiteVisitCounter"];
Configuration config = (Configuration)Application["GlobalConfig"];
// 写入 (需注意并发!)
Application.Lock(); // 加锁防止并发写入冲突
Application["SiteVisitCounter"] = visitCount + 1;
Application.UnLock(); // 解锁
- 设置 (通常在 Global.asax 的 Application_Start 或其他地方):
- 优点:
- 全局共享: 所有用户和页面均可访问。
- 速度快: 内存访问。
- 缺点:
- 全局性: 修改影响所有用户,需极其谨慎。
- 并发控制: 必须使用
Application.Lock()和Application.UnLock()进行显式同步,否则易导致数据不一致,加锁会阻塞其他所有试图访问Application状态的请求,严重损害性能和可伸缩性。 - 内存消耗: 存储大量数据会消耗服务器内存。
- 无持久化: 应用程序重启(IIS回收、服务器重启)数据丢失,需结合其他机制(如数据库、文件)初始化。
- 适用场景: 存储只读或极少更新的全局配置信息、应用程序级别的计数器/统计(需谨慎处理并发和重启)、内存缓存(但ASP.NET Cache通常是更优选择)。
跨页提交 (Cross-Page Posting)
- 原理: 允许一个Web窗体(源页面)将其内容直接提交(Post)到另一个Web窗体(目标页面),而不是提交回自身,目标页面可以访问源页面的控件。
- 实现:
- 源页面: 设置
Button、ImageButton或某些支持PostBackUrl属性的服务器控件的PostBackUrl为目标页面。<asp:Button ID="btnSubmit" runat="server" Text="Go to Target" PostBackUrl="~/TargetPage.aspx" />
- 目标页面:
- 通过
Page.PreviousPage属性获取对源页面对象的引用(强类型或弱类型)。 - 弱类型访问: 使用
FindControl查找源页面上的控件。if (Page.PreviousPage != null) { TextBox srcTextBox = (TextBox)Page.PreviousPage.FindControl("txtSourceData"); if (srcTextBox != null) { string data = srcTextBox.Text; } } - 强类型访问 (推荐): 在源页面添加
<%@ PreviousPageType VirtualPath="~/SourcePage.aspx" %>指令,然后在目标页面代码中可以直接访问源页面的公共属性或方法。- 源页面 (SourcePage.aspx.cs):
public string ImportantData { get { return txtImportant.Text; } } - 目标页面 (TargetPage.aspx):
<%@ PreviousPageType VirtualPath="~/SourcePage.aspx" %>
- 目标页面 (TargetPage.aspx.cs):
if (PreviousPage != null)
{
    string data = PreviousPage.ImportantData; // 直接访问公共属性
}
- 源页面 (SourcePage.aspx.cs):
- 通过
- 源页面: 设置
- 优点:
- 直接访问源控件: 方便获取源页面表单字段值,特别是复杂控件状态。
- 比Session轻量: 不需要在服务器上存储整个源页面状态(依赖ViewState),但会传递__VIEWSTATE等字段。
- 缺点:
- 紧耦合: 目标页面需要知道源页面的具体结构(控件ID或公共属性),降低了页面独立性。
- 依赖ViewState: 通常需要源页面的ViewState启用且传递到目标页面,可能增加请求大小。
- 仅适用于Post: 只能用于从源页面提交到目标页面的场景,不能用于普通链接导航(
Response.Redirect)。 - 目标页面处理: 必须在目标页面加载时检查
PreviousPage是否为空(可能用户直接访问目标页)。
- 适用场景: 向导中的多步骤表单提交、需要将表单数据直接发送到特定处理页面的场景。
专业建议与选择策略
- 安全性优先: 永远将安全性放在首位,QueryString和Cookie明文传输,绝不用于敏感数据,Session是更安全的选择(服务器端存储)。
- 生命周期匹配: 根据数据需要存活的时间选择方法:请求间(QueryString, Cross-Post),会话期(Session, 会话Cookie),持久期(持久Cookie),应用期(Application)。
- 数据量与类型: 小量简单数据可选QueryString或Cookie;大量或复杂数据首选Session(注意资源)或数据库;全局只读配置考虑Application/Cache。
- 性能与扩展性:
- 避免滥用Session,尤其InProc模式在大用户量时,优先考虑无状态设计或使用分布式Session存储。
- Application的并发锁是性能杀手,仅用于极低频更新或只读数据。
- Cookie会增加请求大小,尽量保持小巧。
- 架构考量: 如果应用部署在Web Farm/Garden,必须将Session模式配置为StateServer或SQLServer,不能使用默认InProc,Application状态在这种环境下也需特殊处理(通常不推荐频繁更新)。
- 用户体验: QueryString可收藏,Cookie可持久化偏好,Session提供流畅的多页交互。
- 替代方案: 对于现代ASP.NET应用,考虑使用更轻量级、API友好的架构,如ASP.NET Core MVC/Razor Pages,它们内置了更灵活的模型绑定、TempData(基于Session的短命存储)等机制,通常能更好地解耦和优化状态管理。
ASP.NET Web Forms 窗体传值没有绝对的“最佳”方法,关键在于理解需求、权衡利弊:
- 传小量、非敏感、需链接/书签的数据?QueryString。
- 传用户会话相关、敏感或较大量的数据?Session(注意配置)。
- 存储用户个性化、非敏感、需持久的小数据?Cookie。
- 需要全局、只读或极低频更新的配置?Application(慎用锁)。
- 实现表单直接提交到另一页面并访问控件?跨页提交。
在实际项目中,往往需要组合使用多种技术,务必牢记安全性原则,并在性能、可维护性和用户体验之间找到最佳平衡点。
您在项目中处理窗体间数据传递时,最常遇到哪些挑战?是Session在负载均衡下的管理,敏感数据的传递安全,还是有其他更棘手的场景?欢迎分享您的经验和疑问!
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/8308.html




评论列表(3条)
分享个反面教材:我团队曾依赖Session传递数据,结果高并发下服务器崩溃,项目差点黄了。这些高效方法真的能救命!
这篇文章的内容非常有价值,我从中学习到了很多新的知识和观点。作者的写作风格简洁明了,却又不失深度,
读了这篇文章,我深有感触。作者对目标页面的理解非常深刻,论述也很有逻辑性。内容既有理论深度,又有实践指导意义,