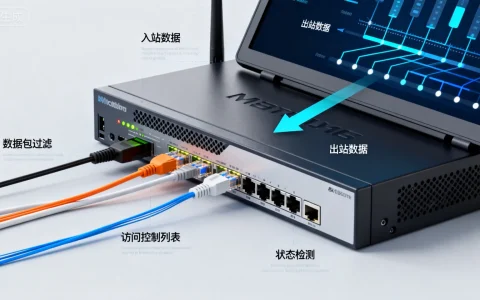
服务器控制台是管理运维的核心枢纽,掌握核心命令是保障系统稳定、高效运行的关键。对于运维人员而言,熟练运用服务器控制台命令,不仅能快速排查故障,更能实现对系统资源的精细化管控。 本文将直接切入核心,按照功能维度对关键命令进行分层解析,构建一套实战导向的命令体系。

系统状态监控与资源管理
实时掌握服务器运行状态是运维工作的第一步。通过资源监控命令,管理员可以迅速定位性能瓶颈,避免因资源耗尽导致的服务宕机。
-
top 与 htop:动态进程监控
top命令是Linux中最基础的性能分析工具,能够实时显示系统中各个进程的资源占用状况。重点关注 %CPU 和 %MEM 列,这能直接揭示是否存在进程死循环或内存泄漏。 相比之下,htop提供了更直观的图形化界面,支持鼠标操作和横向滚动,在复杂场景下排查效率更高。 -
free -m:内存使用分析
内存管理是服务器调优的重中之重,使用free -m命令查看内存时,必须注意 “available” 列而非单纯的 “free” 列。 Linux系统会利用空闲内存作为文件缓存,”available” 才是真正可供程序申请的内存量,若该数值持续过低,需考虑优化程序或扩容。 -
df -h 与 du -sh:磁盘空间排查
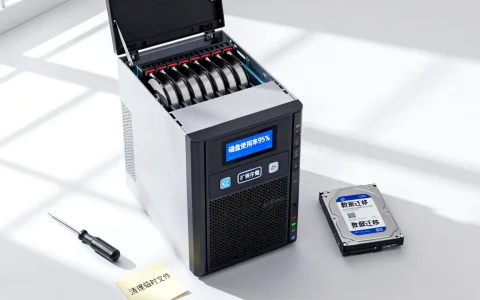
磁盘满载是常见的服务故障源。df -h以人类可读的格式展示磁盘分区使用率,当 Use% 接近 90% 时需立即告警,若需定位具体的大文件目录,可组合使用du -sh | sort -rh | head -n 10,这条命令能快速列出当前目录下占用空间最大的前10个文件或文件夹,极大提升排查效率。
文件与目录操作进阶技巧
文件操作不仅是简单的复制粘贴,更涉及权限管理、安全传输与批量处理。规范的文件操作习惯是保障数据安全与系统合规的基石。
-
chmod 与 chown:权限与归属控制
权限最小化原则是安全运维的核心。chmod用于修改读写执行权限,建议避免直接使用chmod 777这种粗暴的赋权方式。针对Web目录,通常推荐目录权限设为 755,文件权限设为 644。chown用于变更文件所有者,在部署应用时,确保运行进程的用户拥有正确的文件归属,可避免 “Permission denied” 错误。 -
tar 与 zip:压缩解压实战
日志备份与迁移离不开压缩命令。tar -czvf archive.tar.gz /path/to/dir是创建压缩包的标准写法,参数c代表创建,z代表gzip压缩,v显示过程,f指定文件名。在解压时,务必先使用tar -tzvf预览文件列表,防止因目录结构混乱导致文件覆盖。 -
scp 与 rsync:远程文件传输
相比FTP,scp基于SSH协议,安全性更高,但在传输大量小文件或增量同步场景下,rsync是更优选择。rsync -avz -e ssh source user@host:destination命令支持断点续传和差异备份,其增量传输机制能大幅节省带宽,是异地灾备的首选工具。
网络配置与连接排查
网络连通性直接决定了服务的可用性。快速诊断网络层级故障,是运维人员必备的硬核技能。
-
ip addr 与 ifconfig:接口配置查看
虽然老旧教程常提及ifconfig,但现代Linux发行版已逐步用ip命令取代之。ip addr show能更详细地展示网卡状态、IP地址及虚拟接口信息。在配置服务器多IP绑定或VLAN时,ip 命令的语法更为统一和强大。 -
netstat 与 ss:端口监听分析
当服务无法访问时,首先检查端口监听状态。netstat -tunlp可查看TCP/UDP连接及对应进程PID。在并发连接数极高的服务器上,ss -tunlp的执行速度远快于 netstat,因为它直接从内核获取数据,是高并发环境下的最佳实践。 -
ping 与 telnet:连通性测试
ping用于检测网络可达性,但无法确认端口状态。telnet ip port是测试端口连通性的经典方法,若提示 “Connected”,说明端口畅通;若卡在 “Trying”,则可能被防火墙拦截。运维专家建议使用curl -v ip:port替代 telnet,因为它能返回更多HTTP层级的握手信息,利于排查Web服务故障。
进程管理与服务控制
服务器的核心任务是运行进程。精准的进程控制能有效释放系统资源,确保核心业务优先运行。
-
ps 与 kill:进程查询与终止
ps -ef | grep process_name是查找特定进程的通用方法,当进程僵死无法正常退出时,需使用kill -9 PID强制终止。但需谨慎使用 -9 信号,因为它不允许进程清理资源,可能导致数据不一致。 优先尝试kill -15 PID,让进程优雅退出。 -
systemctl:服务生命周期管理
在Systemd体系下,systemctl是管理服务的唯一入口。systemctl start/stop/restart service_name控制启停,systemctl enable service_name设置开机自启。查看服务详细状态systemctl status service_name是排查服务启动失败的第一步,日志信息通常能直接指向配置文件错误或依赖缺失。
用户权限与安全加固
安全是运维的底线。合理的用户管理策略,能有效防范内部误操作与外部入侵。

-
useradd 与 userdel:用户生命周期
避免直接使用 root 账户进行日常操作,应通过useradd创建普通用户,并利用usermod -aG wheel username将其加入 sudo 组。离职人员账号必须及时使用userdel -r username彻底删除,-r 参数会同时清理家目录,防止敏感信息残留。 -
sudo:权限提权与审计
配置/etc/sudoers文件,限制普通用户仅能执行特定命令,只允许某用户重启Web服务,而不赋予全部root权限。这种细粒度的权限控制,符合安全审计要求,也是企业级运维的标准操作流程。
在查阅这份服务器控制台命令大全时,不仅要记忆指令参数,更要理解其背后的系统原理。每一个命令的组合使用,都是解决特定系统问题的钥匙。 建议在日常环境中搭建测试机进行反复练习,形成肌肉记忆,确保在关键时刻能准确无误地执行。
相关问答
问:执行 rm -rf 删除命令时,如何防止误删重要数据?
答:这是运维界的高危操作,建议在 .bashrc 中为 rm 命令设置别名 alias rm='rm -i',强制在删除前进行确认,对于重要生产环境,可采用 “回收站” 策略,编写脚本将删除操作改为移动到特定备份目录,定期清理。最重要的习惯是,在敲下回车前,务必再次确认当前路径和参数。
问:服务器负载过高时,如何快速定位是 CPU 还是内存问题?
答:直接使用 top 命令观察 load average 数值,如果数值主要受 CPU 占用率(%CPU)驱动,通常是计算密集型任务导致;如果数值高但 CPU 空闲,且内存占用极高,可能是由于内存不足导致系统频繁进行 Swap 交换。此时应立即使用 free -m 检查 Swap 使用量,若 Swap 持续增长,需排查内存泄漏进程。
涵盖了服务器管理的核心场景,您在实际操作中遇到过哪些棘手的故障?欢迎在评论区分享您的排查思路。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/79702.html