

在网络架构的核心地带,防火墙如同一位尽职的守卫,保护着企业数字资产的安全边界,当这位守卫过于谨慎或配置不当,就可能成为网络“高速公路”上的瓶颈,显著影响网络吞吐量即单位时间内成功通过网络传输的数据总量,理解并优化防火墙对吞吐量的影响,是构建高效、安全网络的关键。防火墙配置、处理能力、安全策略深度以及部署架构,是决定其对网络吞吐量影响程度的核心要素,通过科学选型、精细调优和合理架构设计,可以最大化保障安全性的同时最小化性能损耗。
防火墙为何会成为吞吐量瓶颈?
防火墙并非简单地“放行”或“阻止”流量,现代高级防火墙(NGFW)执行着复杂的深度包检测(DPI)、应用识别与控制(App-ID)、入侵防御(IPS)、恶意软件防护、SSL/TLS解密等安全功能,这些操作都需要消耗大量的计算资源(CPU、内存、专用安全芯片ASIC/FPGA):
- 深度包检测(DPI): 超越传统端口/IP检查,分析数据包载荷内容以识别应用、协议甚至威胁,这是资源密集型操作。
- 应用识别与控制(App-ID): 精确识别成千上万种应用及其行为,需要持续更新特征库并进行模式匹配。
- 入侵防御系统(IPS)与恶意软件防护: 实时扫描流量中的攻击特征(签名)或异常行为(启发式/行为分析),匹配庞大的规则库消耗巨大算力。
- SSL/TLS解密(SSL Inspection): 为了检查加密流量中的威胁,防火墙需要解密流量(通常需要建立代理),然后再重新加密,这对CPU是极大的负担。
- 规则处理复杂度: 庞大的访问控制列表(ACL)、策略数量、策略逻辑复杂度(嵌套规则、例外规则)都会增加处理每个数据包的决策时间。
- 状态检测(Stateful Inspection): 维护所有活动连接的状态表(会话表),需要内存和处理能力来跟踪、更新和老化连接。
- 日志记录与报告: 生成详细的流量日志和安全事件报告也需要系统资源。
当网络流量激增或安全策略过于复杂时,防火墙的处理能力可能达到上限,导致:
- 延迟增加(Latency): 数据包在防火墙内部排队等待处理的时间变长。
- 丢包(Packet Loss): 当队列溢出或资源耗尽时,部分数据包会被丢弃。
- 连接建立失败: 无法及时处理新的连接请求(TCP SYN)。
- 整体吞吐量下降: 单位时间内能通过的有效数据量显著减少,用户感知到网速变慢、应用响应迟钝。
评估防火墙吞吐量的关键指标
在选型和评估防火墙性能时,不能只看厂商宣传的最大理论吞吐量(通常在理想条件下测试),必须关注以下关键指标及其测试条件:
- 真实应用吞吐量(Real-World Throughput):
- 开启关键功能后的吞吐量: 在同时启用IPS、App-ID、AV、SSL解密(至少解密一部分流量)等核心安全功能后的实际性能,这是最贴近实际使用场景的指标,厂商宣传的“防火墙吞吐量”往往指仅开启基础状态检测时的数值,参考价值有限。
- 混合流量模式: 测试应模拟真实网络环境,包含不同大小的数据包(小包处理能力尤为重要,如64字节包,对设备压力更大)、多种协议和应用流量。
- 最大并发连接数(Maximum Concurrent Connections): 防火墙能同时跟踪和维护的活动连接(会话)数量上限,直接影响支持的用户和应用数量。
- 新建连接速率(Connections Per Second – CPS): 防火墙每秒能成功建立的新连接(如TCP三次握手)的数量,对Web服务器、游戏服务器、高频交易系统等场景至关重要。
- 延迟(Latency): 数据包穿过防火墙所增加的时间(微秒级),低延迟对实时应用(VoIP、视频会议、金融交易)非常重要。
- SSL解密性能(SSL/TLS Inspection Throughput): 单独衡量开启SSL解密后的吞吐量能力,通常远低于不开启时的吞吐量,关注不同密钥长度(如2048位 vs 4096位RSA)下的性能差异。
优化策略:平衡安全与性能
要缓解防火墙对吞吐量的瓶颈效应,实现安全与性能的黄金平衡,需要采取综合性的优化策略:
-
精准选型:匹配业务需求
- 超越“峰值带宽”: 不要仅根据出口带宽峰值选型,重点评估在开启所有必需安全功能(特别是IPS、APP-ID、SSL解密)后,防火墙处理混合流量(尤其是小包)的能力是否能满足业务高峰期的吞吐量、CPS和并发连接需求,预留20-30%的性能余量应对未来增长。
- 关注专用硬件加速: 选择具备专用安全处理芯片(ASIC, FPGA)或高度优化的多核CPU架构的防火墙,这些硬件加速引擎专门处理加密/解密、模式匹配(IPS)、数据包转发等任务,效率远高于纯软件方案。
- 考虑云环境需求: 云防火墙(如云服务商原生防火墙、虚拟化NGFW)需关注其虚拟实例的性能规格(vCPU、内存、网络接口速度)以及云平台本身的网络限制。
-
精细化策略调优:减轻处理负担
- 规则精简与优化:
- 定期审计清理: 删除过期、冗余、从未触发的规则。
- 规则顺序优化: 将最频繁匹配的规则置于列表顶端(遵循“80/20法则”),避免在顶部放置很少匹配的“Deny All”类宽泛规则。
- 合并相似规则: 合并源/目的IP、端口范围相似的规则。
- 使用对象组: 将IP地址、端口、服务等定义成对象组(Object Groups),在规则中引用组而非单个条目,简化规则集。
- 精准化安全策略: 避免对所有流量都应用最高强度的检测。
- 策略分层: 为不同安全区域(如Untrust到DMZ, DMZ到Trust)或不同用户组定义不同严格级别的安全策略。
- 选择性启用深度检测: 仅对高风险流量(如来自互联网、访问关键服务器)或特定应用(如Web浏览、文件传输)强制启用IPS、AV、高级威胁防护和完全SSL解密,对于内部可信流量或特定低风险应用,可考虑降低检测强度或使用“SSL Certificate Inspection”(仅检查证书,不解密内容)以减少负担。(关键独立见解: 动态策略调整是未来方向,基于流量上下文、威胁情报实时调整检测强度)
- 优化IPS/AV设置: 只启用与自身环境相关的威胁特征库类别,调整扫描模式(如仅扫描入站流量或特定文件类型)。
- 会话超时优化: 根据应用特性调整TCP/UDP/ICMP等协议的会话超时时间,过长的超时会占用宝贵的会话表资源。
- 规则精简与优化:
-
架构优化设计:分散负载与规避瓶颈
- 分层防御与区域隔离: 采用安全区域划分(如Untrust, DMZ, Trust),在核心防火墙前部署如抗DDoS设备、Web应用防火墙(WAF)分担特定攻击防护压力,避免将所有安全压力都集中在核心防火墙上。
- 并行处理与负载均衡:
- 防火墙集群(HA Active/Active): 在支持Active/Active模式的高可用(HA)集群中,多台防火墙可以同时处理流量,显著提升整体吞吐量和CPS。
- 流量负载均衡: 在网络入口处部署负载均衡器,将流量智能分发到多台防火墙(或防火墙集群),实现水平扩展,这对于超大流量场景非常有效。
- 旁路部署关键设备: 对于性能极度敏感的内部流量(如数据中心东西向流量),可考虑在核心防火墙旁部署SDN微分段或基于主机的安全方案,减轻核心防火墙负担。
- 硬件卸载: 利用支持TLS硬件卸载的交换机或专用设备处理SSL/TLS加解密,将防火墙从这项最繁重的任务中解放出来。
-
持续监控与容量规划
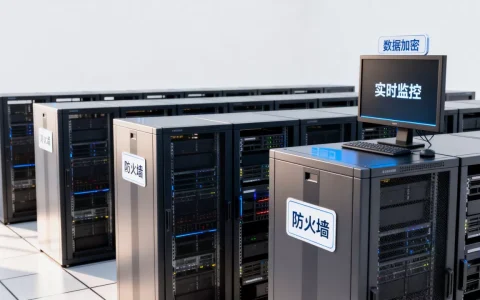
- 实施全面监控: 实时监控防火墙的CPU利用率、内存使用率、会话数、接口带宽利用率、丢包率、关键安全功能(如IPS)处理延迟等核心指标,设置合理的告警阈值。
- 定期性能基准测试: 在业务变更(如新应用上线、用户增长)或防火墙策略/固件升级后,进行性能测试,评估对吞吐量的影响。
- 基于数据规划: 利用监控和测试数据,进行科学的容量规划,在性能瓶颈出现前及时扩容或优化架构。
安全与性能并非零和博弈
防火墙与网络吞吐量之间的关系,本质上是安全控制与业务效率之间的权衡,通过深入理解防火墙的工作原理、性能瓶颈根源,并综合运用科学选型、精细化的策略管理、前瞻性的架构设计以及持续的监控优化,企业完全有能力打破“安全即牺牲性能”的迷思,关键在于将防火墙视为一个需要精心调校和架构支撑的关键性能节点,而非一个不可变通的“黑盒子”,在安全策略上追求“精准打击”而非“全面轰炸”,在架构设计上追求“分布式协作”而非“单点硬扛”,是实现高吞吐量、低延迟、强安全网络的必由之路。
您在实际工作中是否遇到过防火墙成为网络瓶颈的情况?您采取了哪些有效的优化措施?或者您在选型防火墙时最关注哪些性能指标?欢迎在评论区分享您的经验和见解!
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/7818.html




评论列表(3条)
防火墙和安全真得找个平衡点,配置不当就卡网速,我们之前优化规则后快多了!
防火墙确实双刃剑啊,安全要紧但不能拖慢网速。我之前遇到过公司网卡成狗,一查是防火墙规则太死板,调整后立马顺畅多了。
@风风8273:确实,防火墙规则太严不仅拖网速,还会直接影响数据库查询性能!我在优化SQL时经常遇到网络瓶颈,调整规则后查询快多了。支持你的经验!