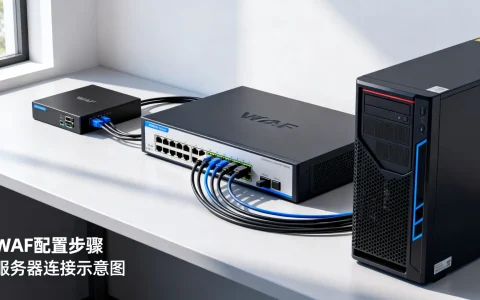
在当前复杂的网络攻击环境下,服务器搭建WAF(Web应用防火墙)是保障业务连续性与数据安全的最有效手段,其核心价值在于构建一道主动防御屏障,将恶意流量拦截在应用层之外,而非被动等待攻击发生后进行补救,通过在服务器端部署WAF,企业能够以较低的成本实现对SQL注入、XSS跨站脚本、恶意扫描等高频攻击的精准防御,显著降低服务器被入侵的风险,同时满足等级保护合规要求。
WAF防御机制与核心价值
Web应用防火墙并非简单的黑白名单过滤,而是基于深度包检测技术,对HTTP/HTTPS流量进行实时分析。
- 主动防御优势:传统防火墙仅工作在网络层和传输层,无法识别应用层攻击,而WAF专注于第七层,能够解析POST请求体、Cookie、Header等关键字段。
- 虚拟补丁功能:当业务系统存在已知漏洞但无法立即修复时,WAF可通过配置规则阻断针对该漏洞的攻击请求,为代码修复争取时间窗口。
- 合规与审计:部署WAF是满足《网络安全法》及等保2.0三级要求的关键措施,其详细的访问日志能为安全事件溯源提供证据链。
服务器搭建WAF的主流方案选择
根据业务规模、服务器架构及运维能力的不同,服务器搭建waf 主要分为软件型、硬件型及云服务型三种路径,其中软件型WAF因灵活性和高性价比成为中小型业务的首选。
-
开源软件WAF部署(推荐方案)
- ModSecurity:作为老牌开源WAF引擎,ModSecurity具备强大的规则引擎,支持OWASP Core Rule Set (CRS),能防御绝大多数Web攻击,适合Apache、Nginx环境。
- 雷池SafeLine:基于语义分析的智能WAF,部署简单,界面友好,适合追求易用性的运维团队。
- Naxsi:轻量级WAF,专为Nginx设计,性能损耗极低,适合高并发场景。
-
商业硬件WAF
适用于大型企业核心业务,性能强劲,具备独立的操作系统和专用芯片,但成本高昂,部署配置相对复杂。
-
云WAF服务
通过DNS解析切换流量,无需在服务器安装软件,部署最快,但数据隐私控制力较弱,且长期使用成本随带宽增加而上升。
实战部署:Nginx+ModSecurity搭建流程
在Linux服务器环境下,采用Nginx结合ModSecurity模块是构建高性能WAF的经典方案,该方案兼顾了Web服务的高并发处理能力与安全防御能力。
-
环境准备与依赖安装
- 确保服务器操作系统为CentOS 7+或Ubuntu 18.04+。
- 安装编译工具及依赖库:gcc、make、libxml2、pcre、openssl等。
- 命令示例:
yum install gcc make automake autoconf libtool pcre pcre-devel libxml2 libxml2-devel curl-devel。
-
编译安装ModSecurity模块
- 下载ModSecurity源码包并解压,执行编译配置。
- 关键步骤:需将ModSecurity作为Nginx的动态模块进行编译,或重新编译Nginx以集成该模块。
- 执行
./configure --enable-standalone-module及相关编译命令,确保模块加载成功。
-
配置OWASP核心规则集
- 下载OWASP CRS规则库,将其移动至ModSecurity配置目录。
- 修改
modsecurity.conf文件,将SecRuleEngine设置为On以开启防御模式。 - 在Nginx配置文件中引入WAF模块:
modsecurity on; modsecurity_rules_file /etc/nginx/modsecurity.conf;。
-
测试与验证
- 重启Nginx服务,通过浏览器访问带有测试参数的URL,如
http://your-ip/?id=1 and 1=1。 - 若返回403 Forbidden页面,且WAF日志中有拦截记录,则说明部署成功。
- 重启Nginx服务,通过浏览器访问带有测试参数的URL,如
精细化配置与性能优化策略
搭建完成并非终点,合理的策略配置才能平衡安全与性能,避免误拦截影响正常业务。
-
白名单策略配置
- 针对管理后台、API接口等特定路径,若存在特殊字符传输需求,应配置精准的URL白名单或IP白名单。
- 使用
SecRuleRemoveById指令禁用特定规则ID,解决误报问题。
-
日志监控与分析
- 开启审计日志,记录完整的请求与响应内容。
- 配置日志轮转,防止WAF日志占满服务器磁盘空间。
- 接入ELK(Elasticsearch, Logstash, Kibana)日志分析平台,实现攻击可视化监控。
-
性能调优
- 启用规则缓存,减少每次请求的规则加载时间。
- 对于静态资源请求,在Nginx层面直接绕过WAF检测,降低CPU负载。
- 根据服务器硬件配置调整并发连接数限制,防止WAF处理延时导致服务不可用。
维护与更新机制
网络攻击手段日新月异,WAF规则库必须保持动态更新。
- 定期更新规则库:订阅OWASP CRS更新,及时同步最新的攻击特征库,防御新型漏洞。
- 策略迭代:定期审查拦截日志,分析误拦与漏拦情况,持续优化防护规则。
- 应急响应:当爆发0-day漏洞时,第一时间编写针对性规则并下发至WAF节点,实现分钟级应急响应。
通过上述步骤,运维人员可以在服务器端构建起一套专业、可控的Web应用防火墙系统,这不仅是一次技术部署,更是建立纵深防御体系的关键一环。
相关问答
问:服务器搭建WAF后,网站访问速度变慢怎么办?
答:访问速度变慢通常由规则数量过多或服务器资源不足引起,建议采取以下优化措施:第一,精简规则集,仅启用业务必需的防护规则,关闭针对罕见攻击类型的防御;第二,配置静态资源豁免,对图片、CSS、JS等静态文件的请求跳过WAF检测;第三,检查服务器CPU及内存使用率,若资源瓶颈明显,需考虑升级服务器配置或优化Nginx并发参数。
问:自建WAF与云WAF相比,最大的区别是什么?
答:核心区别在于控制权与部署位置,自建WAF部署在本地服务器,数据不出本地网络,对安全策略拥有完全的控制权,适合对数据隐私要求高、具备一定运维能力的团队;云WAF部署在云端,通过DNS解析引流,无需本地安装,部署极其便捷,具备天然的DDoS清洗能力,但流量需经过第三方云端,且定制化灵活性略逊于自建方案。
如果您在服务器搭建WAF的过程中遇到任何技术难题或有独特的优化心得,欢迎在评论区留言交流。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/71260.html