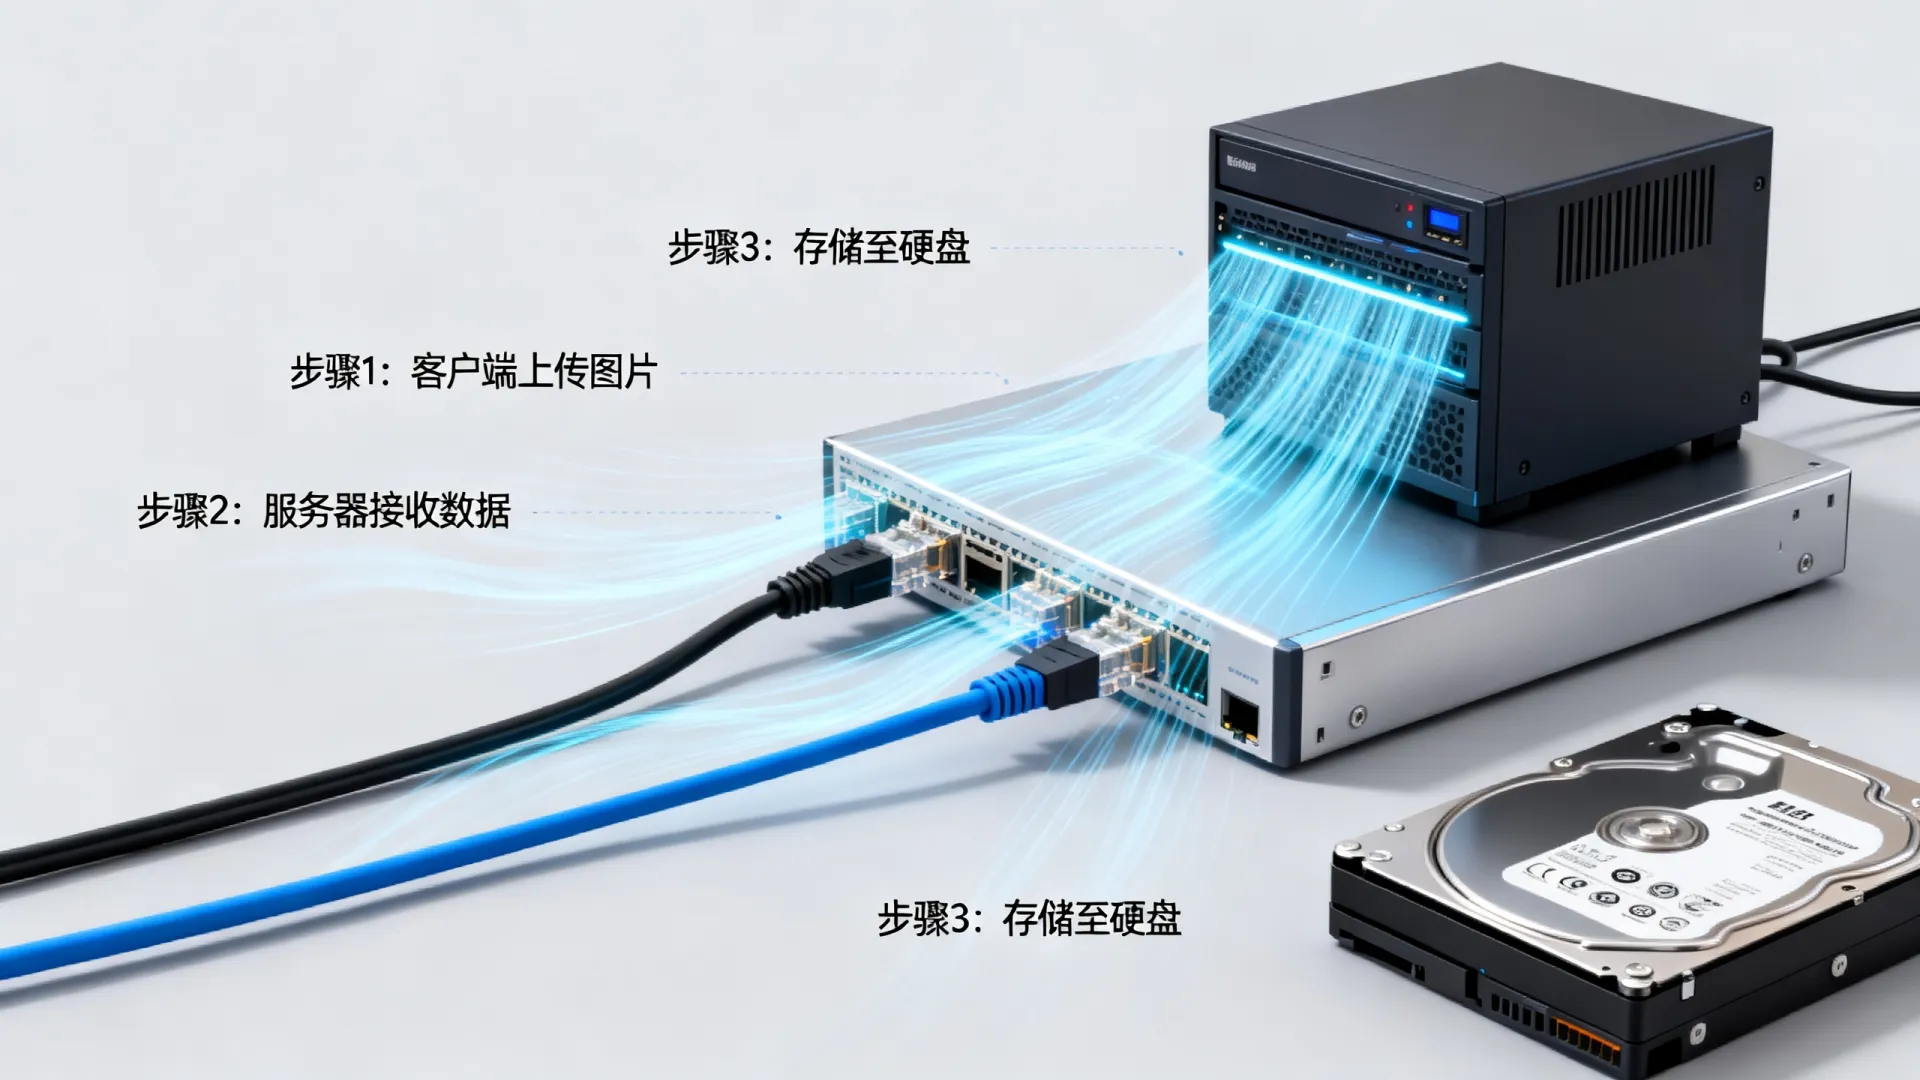
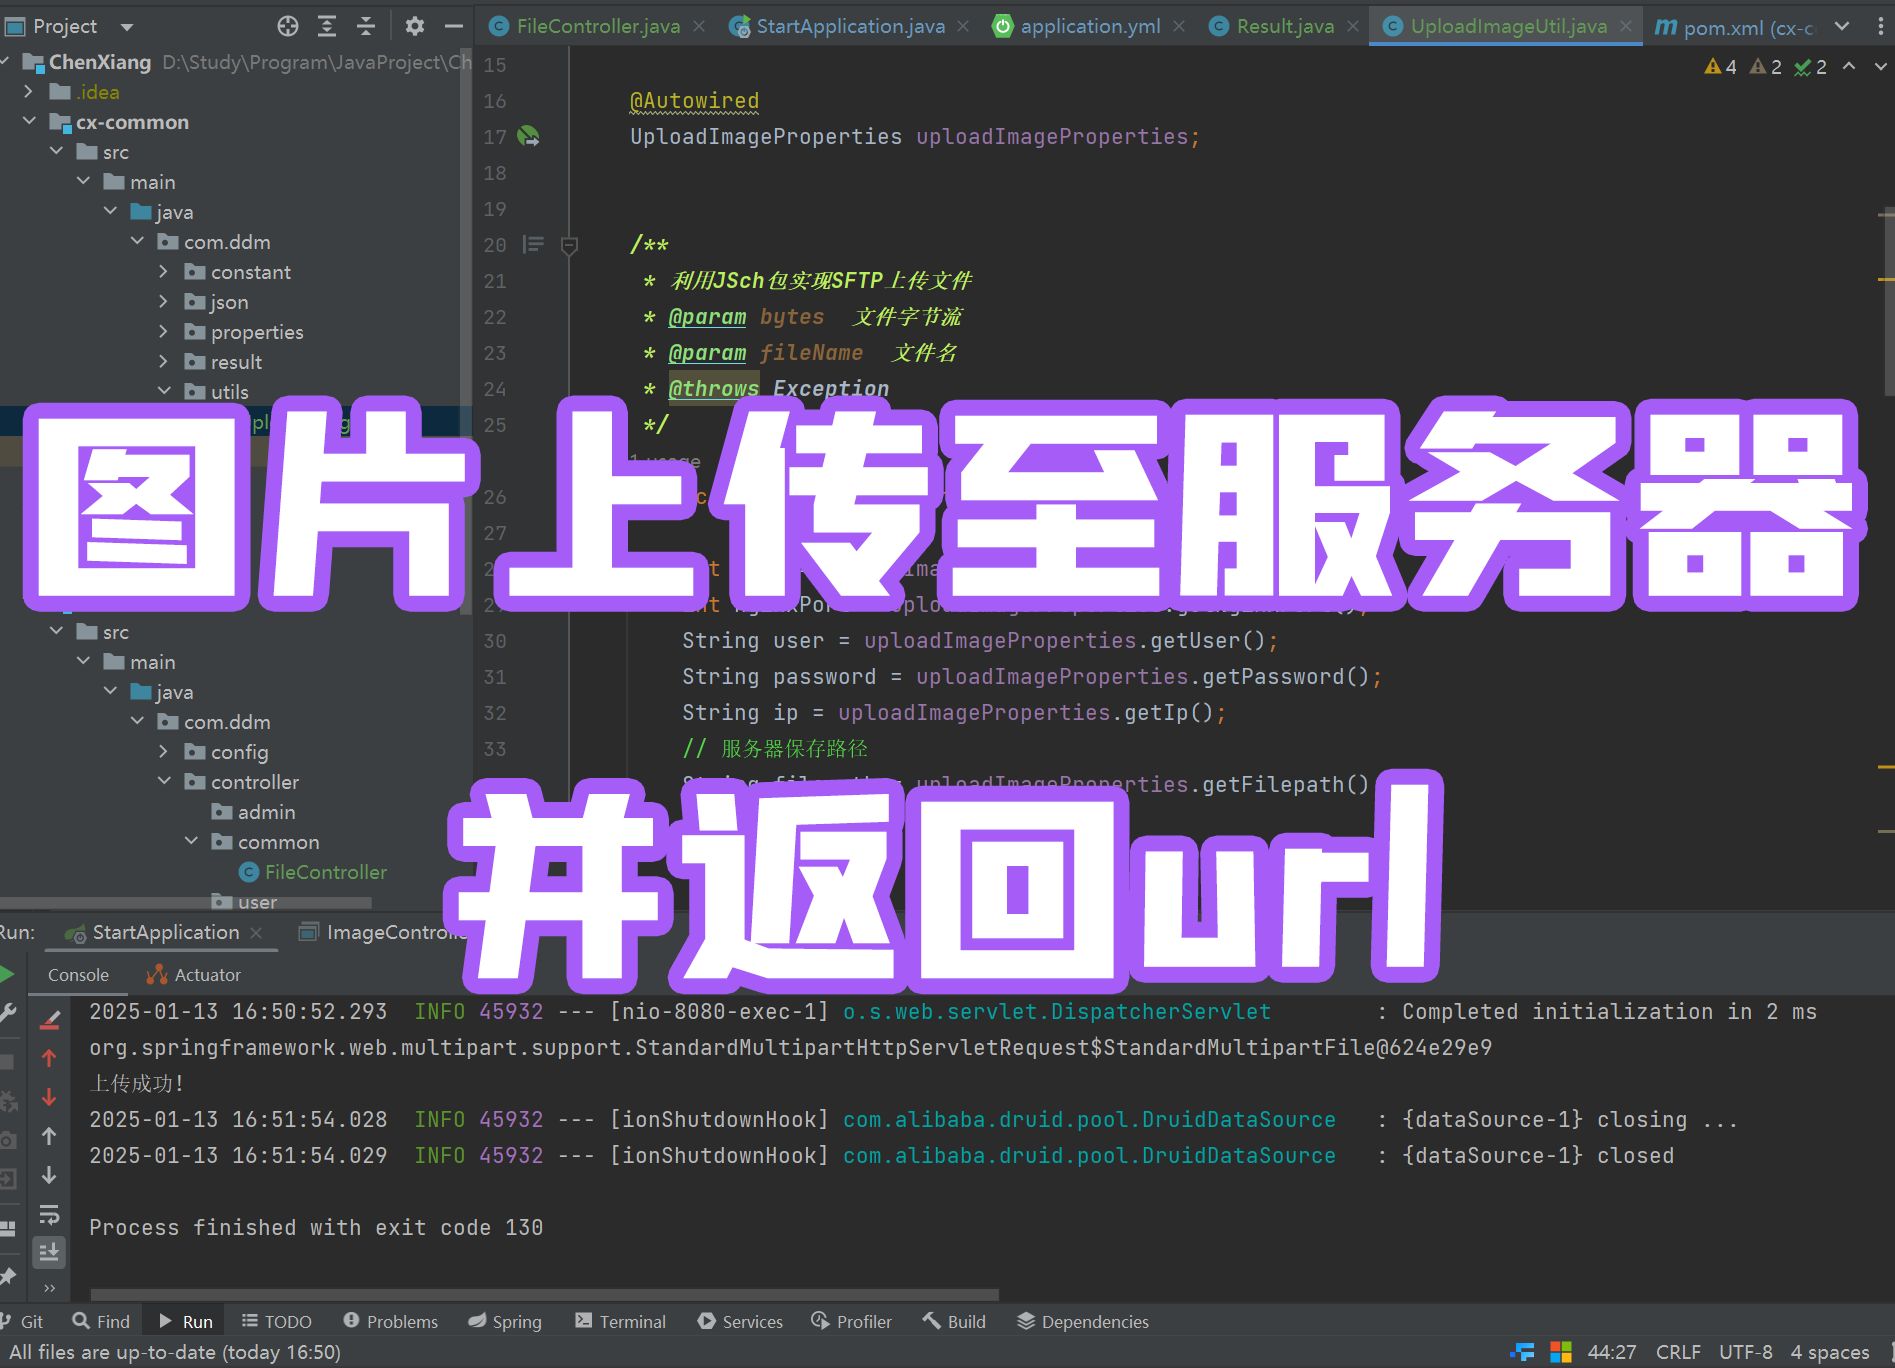
服务器接收图片的高效与安全,核心在于构建一套严谨的数据流处理机制,即从前端编码、网络传输到后端解析与存储的全链路优化。确保数据完整性、防范安全漏洞以及提升I/O吞吐效率,是技术实现的三大基石。 任何环节的疏忽都可能导致服务不可用或数据泄露,标准化的接收流程与防御性编程策略至关重要。
核心传输机制:HTTP协议与数据编码
服务器接收图片的本质是处理二进制数据流,根据业务场景不同,主要分为两种传输模式,选择合适的模式直接影响服务器性能。
multipart/form-data 标准表单上传
这是最传统且广泛支持的方案,适用于用户通过浏览器或App直接上传图片的场景。
- 数据分片: 浏览器将图片文件分割为多个数据块(Chunk),并在HTTP请求头中设置
Content-Type: multipart/form-data。 - 边界标识: 每个数据块通过特定的Boundary分隔符进行隔离,服务器端通过解析Boundary来提取图片二进制数据。
- 内存考量: 传统方式下,服务器可能将整个文件读入内存,导致大文件上传时内存溢出(OOM)。现代解决方案必须采用流式解析技术,如Java的ServletInputStream或Node.js的Busboy中间件,将内存占用控制在恒定水平。
Base64 字符串编码上传
适用于小图标、签名图片等体积较小的场景,通常结合JSON API使用。
- 编码开销: 图片二进制数据被编码为Base64字符串,体积会增加约33%。
- 传输便利: 数据作为普通POST参数传输,无需特殊的解析器。
- 性能瓶颈: Base64编码解码消耗CPU资源,且增加网络传输延时,严禁用于超过2MB的大文件传输。
服务端接收流程与优化策略
服务器接收图片不仅仅是“读取”数据,更是一个资源调度与安全校验的过程,高效的处理流程应遵循“接收-校验-暂存-持久化”的流水线模式。
流式接收与临时存储
服务器在接收到请求头时,不应等待体完全到达,而应开启流式写入。
- 临时目录: 将接收到的数据流直接写入磁盘临时文件,而非内存缓冲区。
- 阈值控制: 设置接收缓冲区大小(如8KB),循环读取流并写入磁盘,确保无论上传文件多大,服务器内存占用始终平稳。
文件完整性校验
网络传输存在丢包或中断风险,接收完成后必须验证文件状态。
- 长度检查: 对比HTTP Header中的
Content-Length与实际接收到的字节数。 - 哈希校验: 前端计算图片MD5或SHA1哈希值随请求发送,服务端接收完成后重新计算并比对。哈希校验是防止文件损坏的最后一道防线。
异步持久化存储
高并发场景下,同步写入持久存储(如分布式文件系统或云存储)会阻塞线程。
- 解耦设计: 服务器接收图片完成后,立即返回“上传成功”响应,将文件转移至云存储(如AWS S3、阿里云OSS)的操作放入消息队列异步执行。
- 用户体验: 用户无需等待文件完全归档即可看到预览,极大提升交互响应速度。
安全防御:构建可信的接收环境
安全是服务器接收图片环节中最容易被忽视的风险点,恶意用户可能利用文件上传漏洞实施攻击,必须实施严格的E-E-A-T原则中的可信度验证。
文件类型深度检测
仅依赖文件扩展名或MIME类型极其危险,攻击者可以轻易伪造。
- 魔数检测: 读取文件头部的十六进制“魔数”,JPEG以
FF D8 FF开头,PNG以89 50 4E 47开头。这是判断文件真实类型的唯一可信依据。 - 图片重绘: 对于安全性要求极高的系统,应使用ImageMagick等库解码图片并重新生成新图片,剥离其中可能隐藏的恶意代码(如Polyglot攻击)。
路径穿越与权限控制
- 文件名清洗: 永远不要直接使用用户上传的文件名,攻击者可能构造
../../../etc/passwd等路径穿越字符覆盖系统文件。解决方案是使用UUID或雪花算法生成全新文件名。 - 隔离存储: 上传目录应设置为“不可执行”权限,防止攻击者上传脚本文件(如PHP、JSP)并远程执行。
拒绝服务攻击防御
图片处理是CPU密集型操作,恶意的大图可能导致服务器资源耗尽。
- 尺寸限制: 在接收前强制限制
Content-Length,并在解析时限制图片像素宽高。 - 超时熔断: 设置严格的Socket读取超时时间,防止慢速攻击占用连接句柄。
性能进阶:高并发下的架构演进
随着业务增长,单机接收图片的模式面临瓶颈,需要引入分布式架构方案。
对象存储直传(推荐方案)
传统的服务器接收图片模式中,服务器充当了中转站,带宽压力巨大。
- 签名URL: 后端生成带有签名的临时上传URL,前端直接将图片上传至云厂商的对象存储。
- 回调通知: 云存储接收完成后,通过回调接口通知业务服务器。
- 优势: 彻底释放应用服务器的带宽与CPU压力,利用云厂商的边缘节点加速上传。
分片上传与断点续传
针对移动端弱网环境或超大文件,单一连接传输极易失败。
- 切片逻辑: 前端将大文件切片(如每片5MB),并发上传。
- 服务端合并: 服务器记录已接收的分片,全部到达后合并为完整文件。
- 断点续传: 传输中断后,客户端只需查询服务器缺失的分片并重传,无需从头开始。
监控与运维:保障服务可用性
专业的服务器接收图片服务必须具备可观测性。
- 成功率监控: 实时统计上传成功与失败比例,设置报警阈值。
- 耗时分析: 记录接收阶段、校验阶段、存储阶段的耗时,定位性能瓶颈。
- 存储水位: 监控磁盘使用率,定期清理过期的临时文件,防止磁盘写满导致服务宕机。
通过上述架构设计与安全策略,服务器接收图片不再是一个简单的文件操作,而是一个集高性能、高可用、高安全于一体的系统工程。核心在于:永远不要信任客户端输入,永远不要阻塞服务器线程,永远优先考虑云原生架构。
相关问答
服务器接收图片时,如何防止恶意用户上传伪装成图片的病毒文件?
解答: 防止恶意文件上传需要多层防御,必须进行文件头魔数检测,读取文件二进制头部字节判断真实格式,而非仅信赖后缀名,建议使用专业的图像处理库(如ImageMagick、GraphicsMagick)尝试解码图片,如果解码失败则直接拒绝;更高级的做法是图片重绘,即解码后丢弃原文件的所有元数据,重新生成一张干净的图片,从而剥离可能隐藏在元数据中的恶意代码,确保上传目录不具备执行脚本的权限。
在移动端网络不稳定的情况下,服务器接收图片经常中断,有什么成熟的解决方案?
解答: 针对弱网环境,分片上传与断点续传是标准解决方案,客户端将大图片切分为多个小数据块,并行上传,服务端为每个上传会话创建临时目录记录已接收的分片,如果传输中断,客户端只需向服务器查询缺失的分片列表,仅重传缺失部分即可,可以采用对象存储直传方案,利用云服务商的全球加速节点,从物理链路上提升传输稳定性。
如果您在服务器接收图片的技术实现中遇到过具体的坑或有独特的优化技巧,欢迎在评论区分享您的实战经验。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/71120.html