服务器操作系统IP地址的配置与管理,直接决定了网络服务的稳定性与可访问性,其核心在于确保网络标识的唯一性、配置的持久化以及安全策略的严密性。一个专业的服务器运维环境,必须建立在静态IP地址规划、严格的防火墙墙策略以及自动化监控机制之上,任何动态分配或配置疏忽都可能导致服务中断,造成不可估量的业务损失。
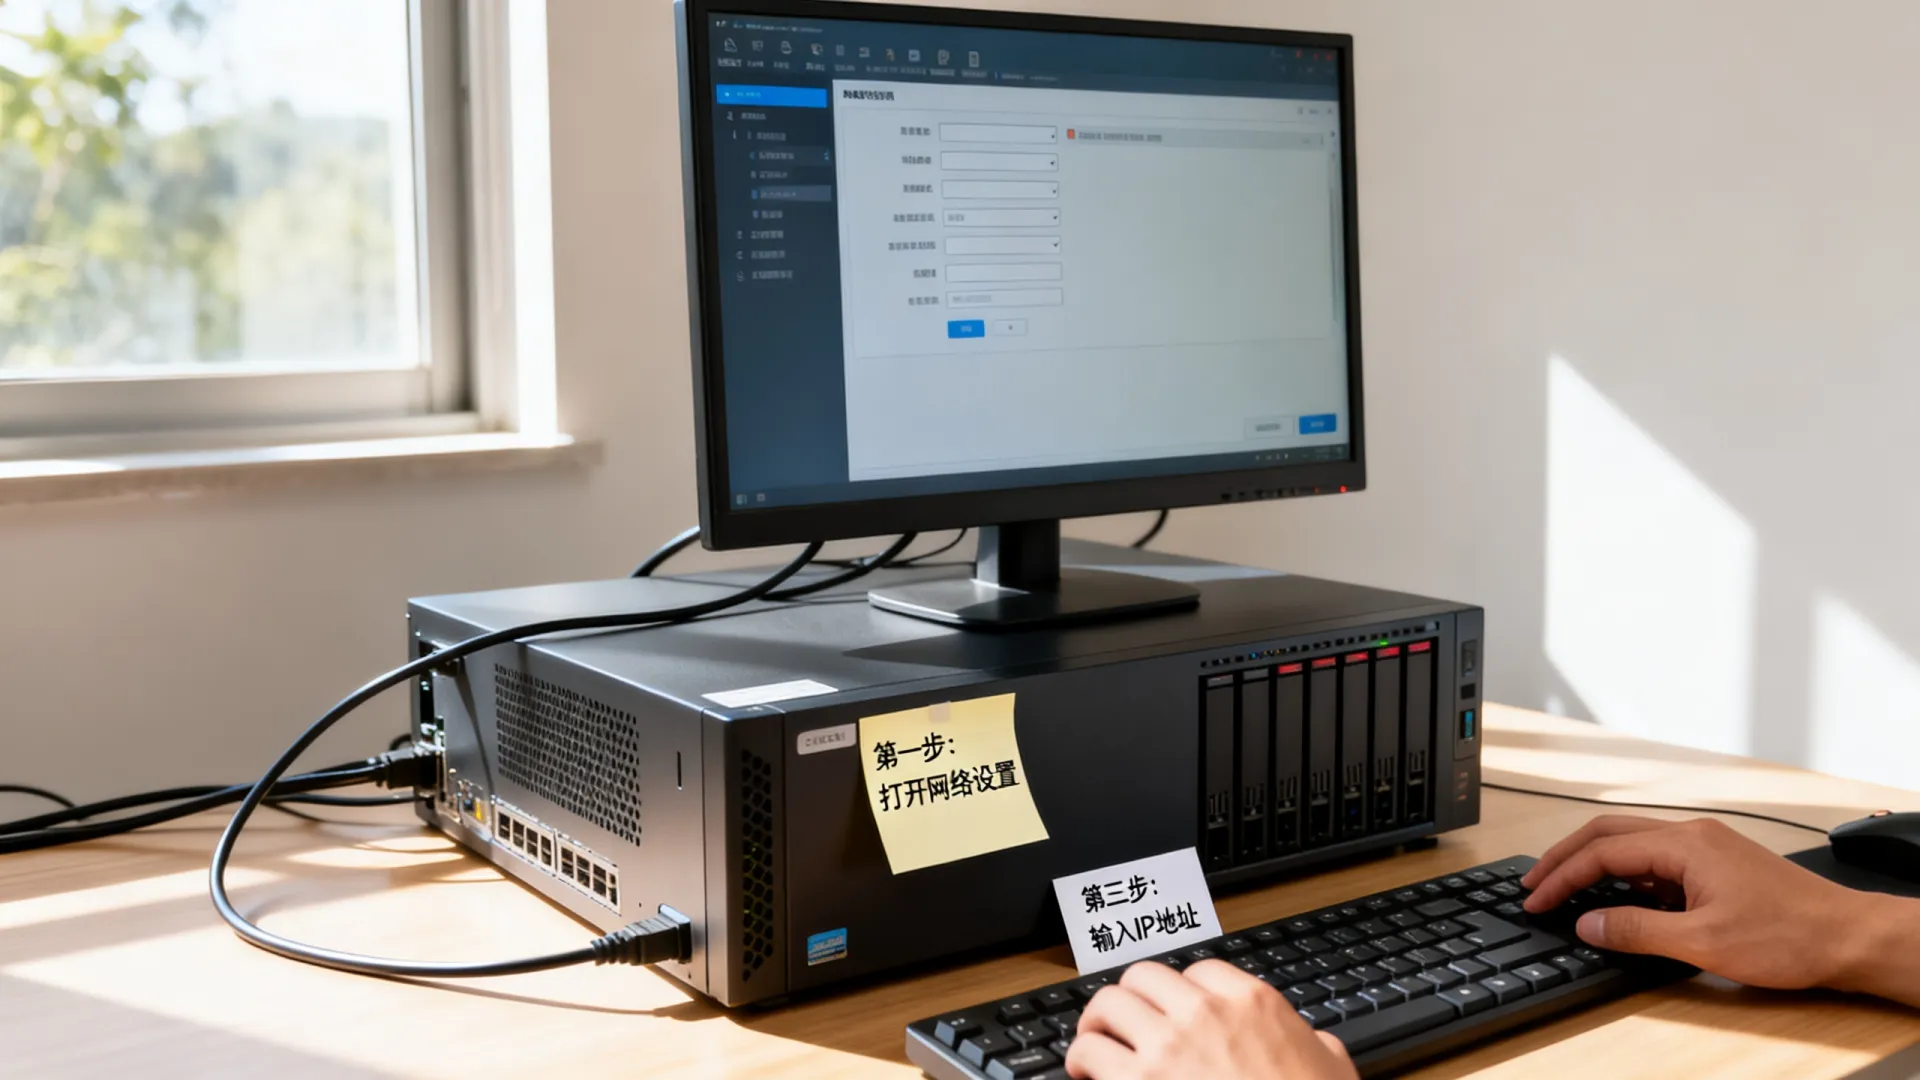
核心原则:为何静态配置是服务器操作系统的基石
在服务器运维领域,IP地址不仅仅是网络通信的标识,更是业务服务的入口,与普通终端设备不同,服务器操作系统IP必须保持高度稳定。
- 拒绝DHCP动态分配
生产环境中的服务器绝对不能依赖DHCP(动态主机配置协议)获取地址,动态租约过期或重启导致的IP变更,会使依赖该IP的数据库连接、Web服务映射以及DNS解析瞬间失效。 - 业务连续性的保障
静态IP配置确保了服务器重启后网络服务能自动且准确地恢复。将IP地址绑定到操作系统内核层面,是保障业务连续性的第一道防线。
主流服务器操作系统IP配置实战
不同的操作系统,其配置逻辑与文件路径存在显著差异,精准掌握各类系统的配置方法是运维人员的基本功。
- Linux系统(以CentOS/Ubuntu为例)
Linux系统强调文件配置的持久化,通过修改配置文件实现永久生效。- CentOS/RHEL系列: 需编辑
/etc/sysconfig/network-scripts/ifcfg-eth0文件,关键参数包括BOOTPROTO=static(指定静态模式)、IPADDR(IP地址)、NETMASK(子网掩码)、GATEWAY(网关),修改完成后,需执行systemctl restart network重启网络服务。 - Ubuntu/Debian系列: 现代版本多采用Netplan工具,配置文件通常位于
/etc/netplan/01-netcfg.yaml。YAML格式对缩进要求极为严格,配置错误将导致网络服务无法启动。
- CentOS/RHEL系列: 需编辑
- Windows Server系统
Windows系统提供了图形化界面(GUI)与PowerShell两种方式,适合不同习惯的管理员。- 图形化配置: 通过“控制面板”->“网络和共享中心”->“更改适配器设置”,进入网卡属性,选择“Internet 协议版本 4 (TCP/IPv4)”,手动填入IP地址、子网掩码和默认网关。
- PowerShell高效命令: 使用
New-NetIPAddress命令可快速配置,New-NetIPAddress -InterfaceAlias "Ethernet0" -IPAddress 192.168.1.100 -PrefixLength 24 -DefaultGateway 192.168.1.1,这种方式在批量管理多台服务器时效率极高。
深度解析:IP地址冲突与子网规划难题
在实际运维中,单纯的配置往往不够,解决复杂的网络问题才是体现专业性的关键。
- IP地址冲突的排查与解决
当局域网内出现“IP地址冲突”提示时,会导致服务器网络间歇性中断。- 现象识别: 系统日志中出现冲突警告,或者Ping测试时出现丢包、TTL值异常。
- 解决方案: 利用
arp-scan工具扫描局域网,定位冲突设备的MAC地址。在交换机端口开启IP Source Guard功能,可以从硬件层面防止非法设备仿冒服务器IP,彻底杜绝冲突。
- 科学的子网划分
随着业务扩展,服务器数量激增,合理的子网划分能减少广播风暴,提升网络性能。- 采用VLAN(虚拟局域网)技术,将Web服务器、数据库服务器、应用服务器划分到不同的网段。
- 安全隔离: 通过子网掩码的调整,控制不同业务板块的访问权限,例如仅允许应用服务器网段访问数据库服务器网段的特定端口。
安全加固:构建IP层面的防御体系
服务器操作系统IP的安全性往往被忽视,成为攻击者的突破口。
- 防火墙策略的精细化部署
仅仅配置好IP是不够的,必须限制IP的访问范围。- Linux iptables/firewalld: 配置默认策略为DROP(拒绝所有),仅开放必要端口(如80, 443, 22),限制SSH端口仅允许管理网段IP访问,防止暴力破解。
- Windows 防火墙: 同样遵循“最小权限原则”,创建入站规则,明确指定允许连接的远程IP地址范围。
- IP欺骗攻击防御
攻击者可能伪造源IP地址进行DDoS攻击或欺骗访问。- 在Linux内核参数中开启反向路径过滤(rp_filter),确保数据包的源地址符合路由表逻辑,这能有效拦截伪造源IP的恶意流量,提升服务器操作系统的底层安全性。
自动化与监控:现代化的IP管理方案
在大规模集群中,手动管理IP不仅效率低下,而且容易出错。
- 配置管理工具的应用
利用Ansible、SaltStack等自动化运维工具,可以将服务器操作系统IP配置标准化,通过编写Playbook,实现百台服务器IP配置的秒级下发与一致性校验。 - IP地址监控告警
部署Zabbix或Prometheus监控,实时检测服务器IP的连通性与流量状态。- 设置阈值告警:当某IP流量异常激增时,自动触发告警,防止因DDoS攻击导致带宽耗尽。
- MAC地址绑定检测: 定期扫描核心交换机的ARP表,对比服务器IP与MAC地址的绑定关系,一旦发现异常变动,立即报警。
相关问答
服务器操作系统IP配置完成后,无法Ping通网关,是什么原因?
答:这通常由三个原因导致,检查物理链路,确认网线连接正常且网卡指示灯亮起,检查子网掩码是否配置正确,错误的掩码会导致服务器误认为网关不在同一网段,检查防火墙设置,Linux系统默认可能禁止ICMP包,需执行iptables -A INPUT -p icmp -j ACCEPT放行。
如何在不停机的情况下更换服务器操作系统IP?
答:在Linux系统中,可以使用ip addr add命令临时添加一个辅助IP地址,确认新IP网络通畅后,再修改配置文件替换原IP,最后使用ip addr del删除旧IP,在Windows系统中,可直接在网络适配器设置中添加第二个IP地址,待业务切换稳定后再移除旧IP。这种“平滑过渡”的方式能有效避免因IP变更导致的服务瞬间中断。
如果您在服务器IP配置过程中遇到过复杂的网络故障或有独特的解决心得,欢迎在评论区分享您的经验。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/60908.html